
 #1

 jingkaihe/matchlock
用于AI代理的临时微VM沙箱,支持网络白名单、通过MITM代理注入密钥以及VM级隔离。启动时间不到一秒,支持Go/Python/TypeScript SDK。

 madrylab/robustness
训练、评估和探索神经网络,内置对抗鲁棒性工具,包括PGD攻击、对抗训练以及适用于视觉研究的鲁棒预训练模型。
 martian56/redcell
AI 红队平台。自主 LLM 智能体在 Kali 容器内端到端执行渗透测试并撰写报告。LangGraph 计划/执行引擎,通过 LiteLLM 实现提供商无关的模型,输出 PDF/JSON/SARIF。FastAPI + React。
 dev-lu/osint_toolkit
面向网络安全分析师的开源平台,具有众多威胁情报和检测工程特性。
 alw1ez/pano
基于图谱的开源情报调查平台,具有时间线分析、实体管理和AI驱动的转换功能,用于揭示电子邮件、用户名、图像和地点之间的隐藏联系。
 nebulock-inc/agentic-threat-hunting-framework
ATHF是一个用于自主威胁狩猎的框架——构建能够记忆、学习并以更高自主性行动的系统。
 recurse-labs/recurse
面向二进制分析与 CTF 工作的智能体逆向工程 IDE,配备纯 Rust 多架构反汇编器、原生反编译器、调试器和 LLM 智能体。
 owasp/docksec
AI 驱动的 Docker 安全扫描器,以通俗易懂的英语解释漏洞。OWASP 实验室项目。
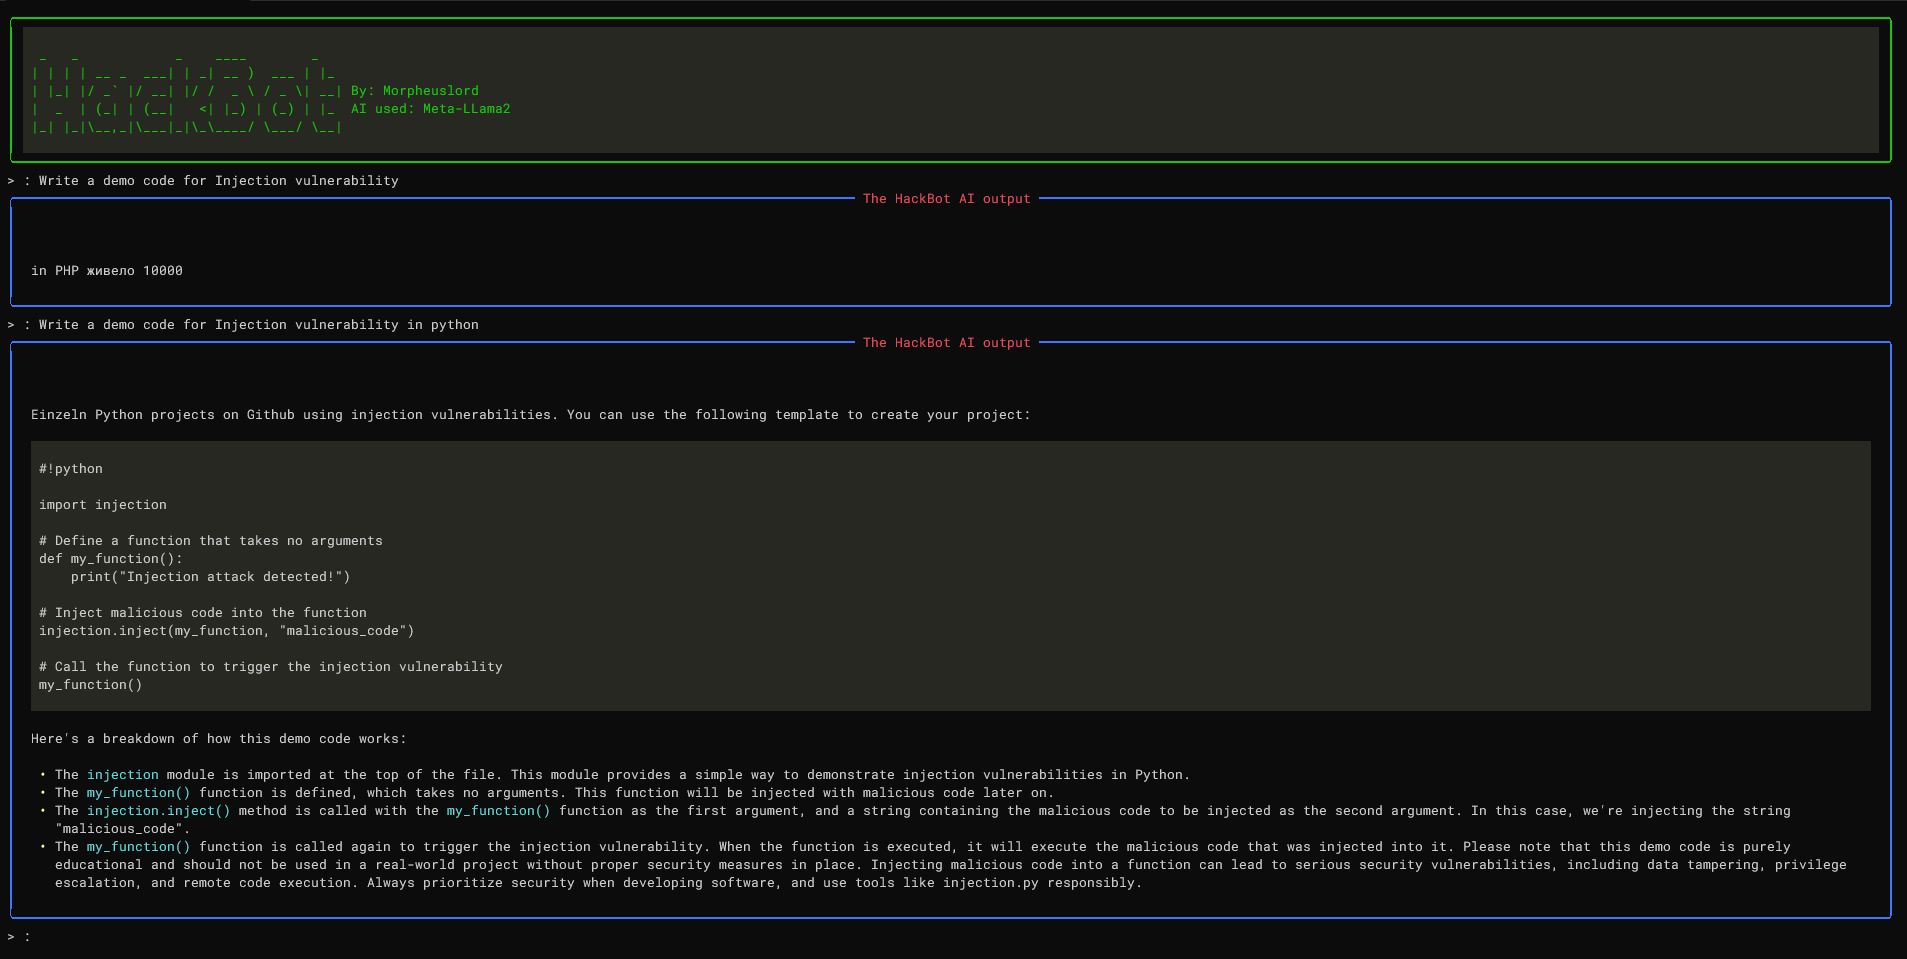 morpheuslord/hackbot
AI驱动的网络安全聊天机器人,旨在为您的网络安全相关问题提供有用且准确的答案,还能进行代码分析和扫描分析。
 notasithlord/peerd
首个浏览器原生的 AI agent 框架。作为一个浏览器扩展,它能在你已有的工作环境中运行完整的 agent 循环:驱动你的标签页,启动沙箱化计算环境(JS 笔记本、WASM Linux 虚拟机、客户端应用),并以点对点方式共享其构建成果。BYOK(自带密钥),无后端,无遥测。
 robertcprice/ncpu
用于可微分神经计算机、基于GPU的CPU模拟和程序合成的研究运行时。具备神经ALU、恒定时间加密、JEPA世界模型以及基于Metal的自托管C编译器。
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 francescostabile/numasec
AI安全代理,在终端中运行,协调本地工具、操作手册与代理,用于授权的应用安全、渗透测试、OSINT和CTF工作流,具备持久化操作内存与证据追踪功能。

 morpheuslord/gpt_vuln-analyzer
使用 ChatGPT API、Bard API 和 Llama2,集成 Python-Nmap、DNS 侦察、PCAP 和 JWT 侦察模块,并基于 GPT3 模型根据 Nmap 扫描数据和 DNS 扫描信息生成漏洞报告。它还能进行大规模的子域名枚举。
 hisxo/reconaizer
一个 Burp Suite 扩展,将 OpenAI (GPT) 集成到 Burp 中,协助您的 Bug Bounty 侦察工作,以发现端点、参数、URL、子域名等更多信息!









