
 #1

 mastyf-ai/mastyf.ai
开源AI安全平台,通过集群分析、策略执行、对抗性测试和实时威胁检测,为LLM和AI代理提供边界防御。
 microsoft/pyrit
用于对生成式AI系统进行红队测试的开源框架:自动化攻击提示、对模型响应进行评分,并审计行为以识别安全与安全性风险。
 promptfoo/promptfoo
测试你的提示词、代理和RAG。对AI进行红队测试/渗透测试/漏洞扫描。比较GPT、Claude、Gemini、DeepSeek等的性能。简单的声明式配置,支持命令行和CI/CD集成。被OpenAI和Anthropic使用。
 owasp/aisvs
AI安全验证标准(AISVS)专注于为开发者、架构师和安全专业人员提供一套结构化的检查清单,用于验证AI驱动应用程序的安全性。
 goochbeater/spiritual-spell-red-teaming
用于越狱各种LLM的仓库,主要是Claude
 praetorian-inc/augustus
LLM 安全测试框架,用于检测提示注入、越狱和对抗性攻击 — 190+ 探针、28 个提供商、单个 Go 二进制文件
 ottosulin/awesome-ai-security
与AI安全相关的精彩资源合集
 albert-y1n/pismith
PISmith:基于强化学习的红队测试,用于提示注入防御
 pho5nix/red-team-goad-lab-proxmox
红队家庭实验室搭建指南。在 Proxmox 和 pfSense 中搭建 GOAD 实验室,Operator/C2 与重定向器。

 guillaumemeyer/watermarks-remover
一个隐私优先的应用,可从您拥有的内容中去除AI水印。
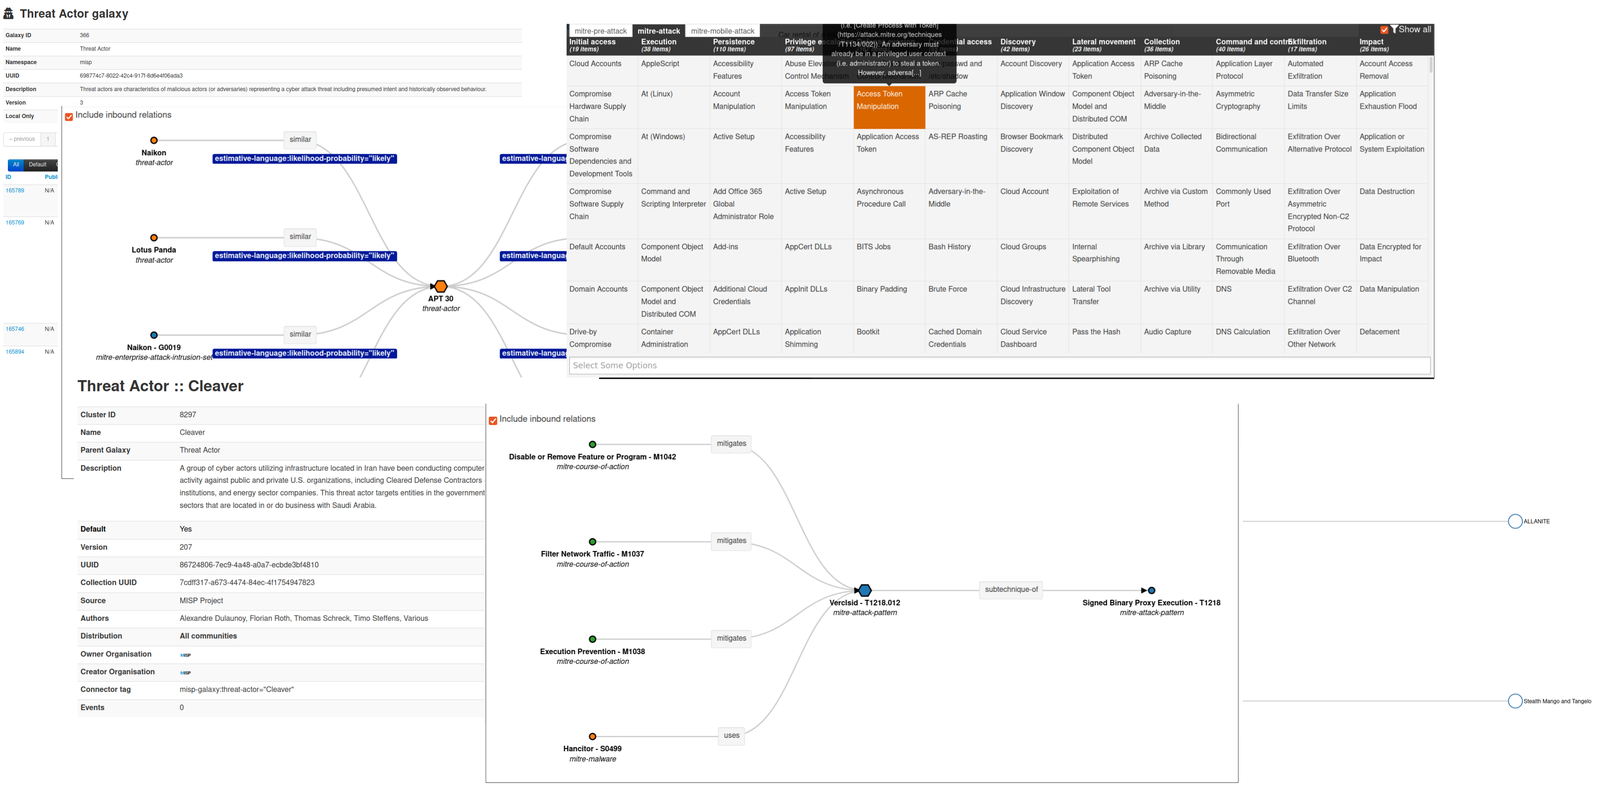 misp/misp-galaxy
用于附加到 MISP 事件或属性(如威胁行为者)的集群和元素
 joshuagodwin7929/purple-team-automation
针对 AD 实验环境进行自动化对手模拟(Caldera),以验证 Sigma 检测覆盖范围并将结果映射到 MITRE ATT&CK。
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 datadog/stratus-red-team
:cloud: :zap: 针对云端的细粒度、可操作对手模拟
 togg53192-cmd/jailbreaks
精选的 LLM 越狱提示词与绕过技术集合,记录了绕过 AI 模型安全防护的对抗性输入。
 dovughs/mora-hwbp
Hardware Breakpoint (DR0-DR7) based patch-less user-mode hooking & telemetry instrumentation engine (AMSI, WLDP & ETW PoC).






