Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
tcl-androidtv-root-attempts — Документирует обратную разработку заводского слоя TCL Android TV: ИК-протокол 56 кГц, демон tclfactoryos, драйвер ИК в ядре и доказательства того, что программное получение root невозможно. | Kitploit
Инструменты/GitHubGitHub/4onurdemir/tcl-androidtv-root-attempts
Безопасность AndroidБезопасность встроенных системПовышение привилегийБезопасность IoTЭксплуатацияОбратная инженерияБезопасность оборудования и IoTАнализ Бинарных Файлов
Поделиться
Статьи и Исследования
Обучение и Образование
Анализ Прошивок
GitHub4onurdemir/tcl-androidtv-root-attempts

tcl-androidtv-root-attempts

Документирует обратную разработку заводского слоя TCL Android TV: ИК-протокол 56 кГц, демон tclfactoryos, драйвер ИК в ядре и доказательства того, что программное получение root невозможно.

Репозиторий
15215 дней назадЕщё не проверено

cover


🌐 Языки: English (этот файл) · 🇹🇷 Türkçe

Полная карта заводского слоя TCL Android TV — и доказательство того, почему программный root на этой прошивке невозможен

Восемь дней, один TCL 65T61C, один Arduino Uno и сотни закрытых дверей. Этот репозиторий — не «руководство по root», а отчёт о закрытии: заводской/сервисный слой телевизора был отображён от начала до конца, программный root был показан — с доказательствами — как недостижимый на этой прошивке, и всё было задокументировано, чтобы следующему исследователю не пришлось заново проходить это кладбище.

Короткая история: внутри телевизора работает root-демон под названием tclfactoryos, а внутри него работает обработчик команд с вызовом system() за ним. Туда ведут три канала: IR, UART и p2p. Мы полностью реверс-инжинирили IR-протокол (56 кГц!), дизассемблировали драйвер ядра и доказали, что фиксированные байты-маркеры заводской последовательности клавиш просто не существуют в собственной таблице клавиш телевизора — никакая допустимая последовательность не может быть передана. UART — физический; поток p2p порождается только из допустимой IR-последовательности. Программная поверхность: исчерпана. Этот репозиторий — весь путь.

Примечание о языках: этот README на английском, и вся документация тоже: семь документов по фазам находятся в docs/en/ (турецкие оригиналы в docs/). Комментарии в коде следуют английскому там, где это важно.


Устройство

МодельTCL 65T61C (65", Android TV 12)
ПлатформаRealtek RTD2875P / rtd6748
ПрошивкаV8-R75PT01-LF1V618 (сборка STT2.230203.001 release-keys)
Ядро5.4.284+ · патч безопасности 2025-12-05
ПультRC833A двухрежимный (Bluetooth HID + IR)

the real rig

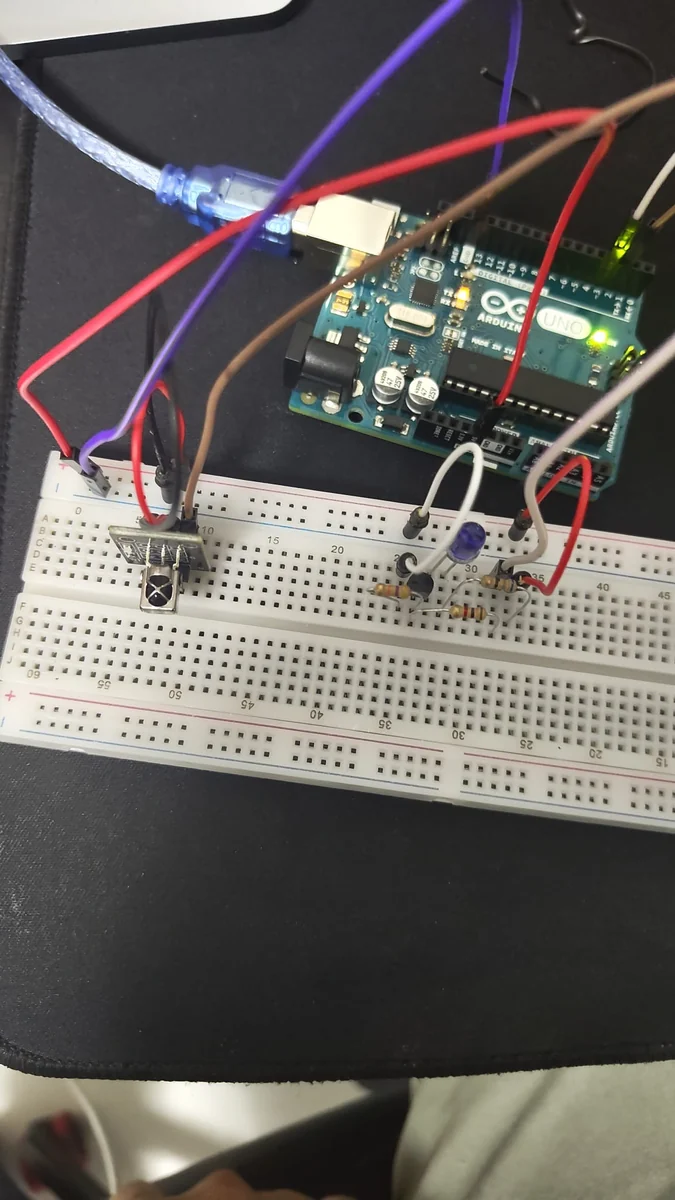
Настоящая установка, которая общалась с телевизором: Arduino Uno + драйвер 2N2222A + ИК-светодиод 940 нм — сфотографировано во время сессий. Эта схема повышала и понижала громкость телевизора, клавиша за клавишей, и несла все заводские пробы в docs/04.

Исследование проводилось на устройстве, принадлежащем автору, строго в пределах его собственной домашней сети. Телевизор никогда не вскрывался; никаких постоянных записей, никакого вмешательства в key/MID/SN; устройство было возвращено в заводское состояние сразу после завершения работы.

Пять находок, которые важны

  1. IR-протокол: несущая 56 кГц. Все источники говорят о 38 кГц; этому приёмнику нужно 56. Одно это несоответствие молча убивало каждую раннюю попытку. Заголовок 4000+4000 мкс, 24-битный MSB-first ADDR(4)|CMD(8)|~ADDR(4)|~CMD(8), бит = 500 мкс mark
    • 1000/2000 мкс space. Полная таблица кодов на 40 клавиш: data/TCL-kumanda-kodlari.md.
  2. Расшифрован приватный язык драйвера IR в ядре. Кадры накапливаются LSB-first, каждый байт преобразуется bitrev8, в 32-битный w19; таблица клавиш сопоставляет эти значения (VOL+ = 0x0b0f4f00, проверено побайтово). Заводские клавиши проявляются как специальные входные события type-0x19 — и байт аргумента берётся из таблицы клавиш, а не из кадра.
  3. Доказательство невозможности. Заводская последовательность демона требует фиксированных байтов-маркеров 0x01 и 0x0C; эти значения должны происходить из семейства цифр таблицы ({b2,a3,f7,ac,81,58,92,ef}); их там нет. Никакая допустимая последовательность не может быть построена. Вдобавок флаг режима отчёта, который управляет выдачей type-0x19, находится за sysfs, доступным только root.
  4. Тайное рождение p2p-канала. Ничто при запуске демона не создаёт поток обратного подключения; его порождает только допустимый IR-commit. А значит, ни перезагрузка, ни перезапуск демона не возвращают p2p — находка, которая с доказательствами убила надежду «записать IP в БД и перезагрузиться».
  5. Дверь исполнения кода от uid-1000. Диагностическая служба TCL запускает любой переданный ей jar как system_app, плюс заводской сокет на 127.0.0.1:27856 (144-байтные кадры, база свойств без белого списка). Не root — но пальцы на root-поверхности.

Доказательства

Каждое утверждение было проверено по логам/getevent/дизассемблированию; примеры выдержек: data/kanit-ornekleri.md · сырой лог измерений ИК: data/tus_kaydi_ham.log · сама таблица клавиш ядра: data/ir_table.bin (+ парсер: tools/arduino/ir_tablo_parse.py).

Что находится в репозитории

docs/                            the seven phase documents — Turkish originals
docs/en/                          the same seven documents, fully in English
tools/arduino/fabrika/           the universal IR blaster (fabrika.ino + firing script)
tools/arduino/{kumanda,tus_kaydet,ogren_gonder,ses_ac_oto}/   the IR tool-chain sketches
tools/arduino/rcu_hesap.py       RCU 13-byte + CRC16-CCITT-FALSE generator (note: legacy word format — docs/04)
tools/factorysock.py             client for the 27856 factory socket
tools/p2pclient.py               ts-protocol client skeleton
data/                            key table + kernel ir_table.bin + raw log + evidence excerpts
assets/                          cover GIF + real-rig photo + receiver/TV wiring guide (PDF)


Порядок чтения

  1. docs/en/01 — Разведка и точки доступа — получение прошивки, дверь uid-1000, семейство стендов M-jar
  2. docs/en/02 — Внутри демона — протокол сокета, FCMD, ts/p2p, точки получения root-оболочки
  3. docs/en/03 — ИК-война: с 38 до 56 кГц — каждая неудача и прорыв
  4. docs/en/04 — Фаза root: доказательства на уровне ядра — w19, type-0x19, доказательство невозможности, рождение p2p
  5. docs/en/05 — Инвентарь тупиковых путей — более 20 закрытых векторов с причинами
  6. docs/en/06 — Уроки — технические + методологические + дисциплинарные (14 уроков)
  7. docs/en/07 — Инструменты и использование — рецепт для каждого инструмента

⚡ Единственный непроверенный путь, который всё ещё может сработать — физический UART. Попробуйте его.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    343
  • 5

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →