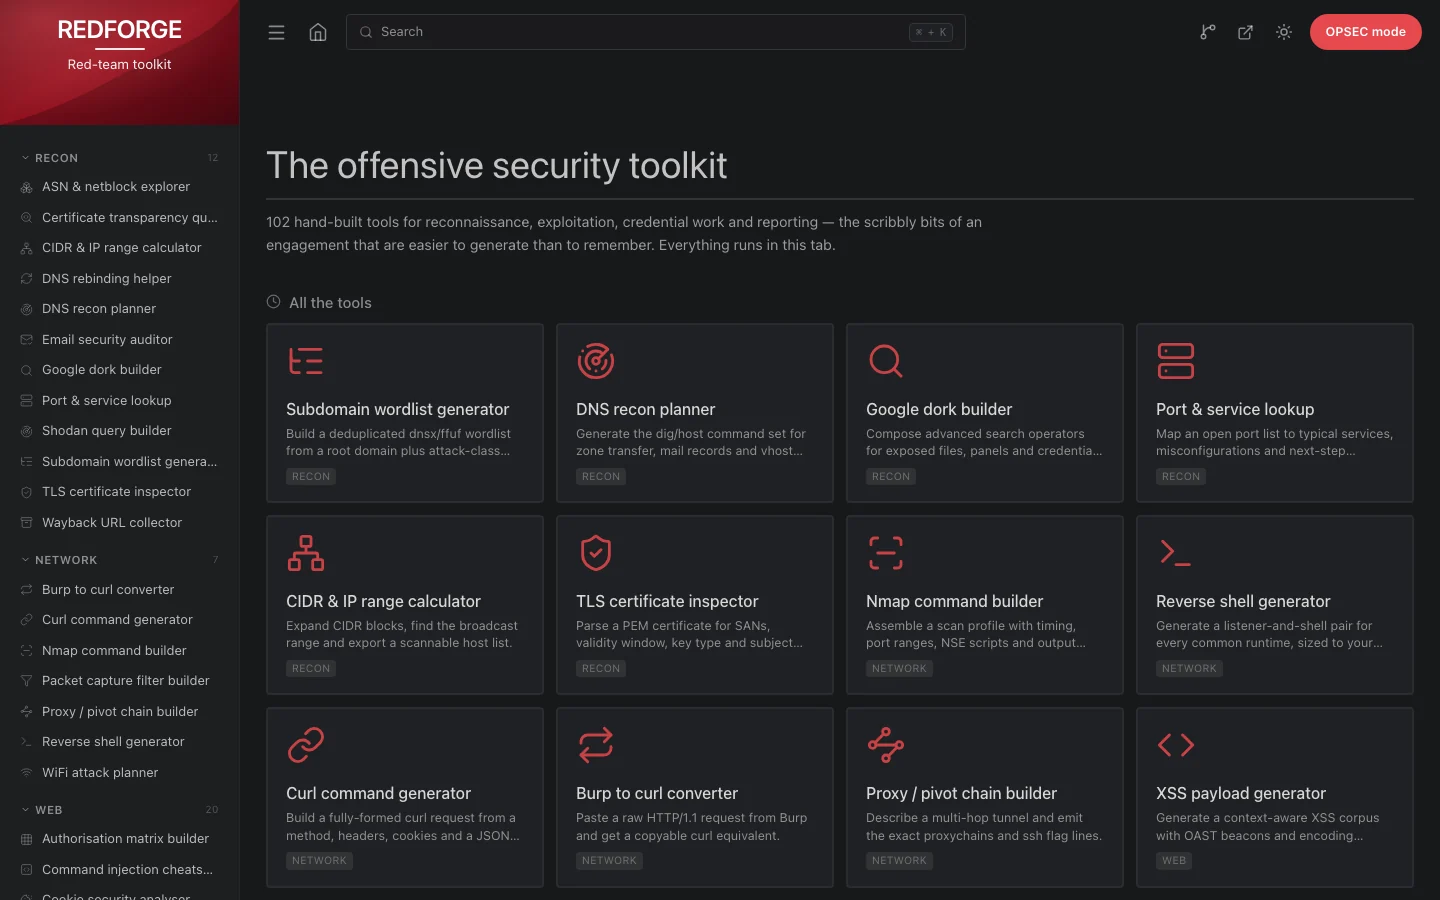

Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.
it-tools, переосмысленный для red team. 102 инструмента, работающих в браузере, для разведки, эксплуатации, работы с учётными данными и отчётности — те мелочи в ходе проекта, которые проще сгенерировать, чем запомнить.
Каждый инструмент работает полностью во вкладке. Без бэкенда, без телеметрии, без сетевых вызовов: вставьте запрос, сертификат, хеш или словарь — и ответ появится локально.
 |
 |
it-tools решил проблему «мне прямо сейчас нужны UUID, base64-декодирование и парсер JWT» для разработчиков. Red team нужна та же эргономика для другого набора задач: строка nmap с нужными NSE-скриптами, команда Kerberoasting с указанием режима hashcat, матрица авторизации, доказывающая BOLA, вектор CVSS, который можно защитить в отчёте. Именно эти инструменты здесь и собраны.
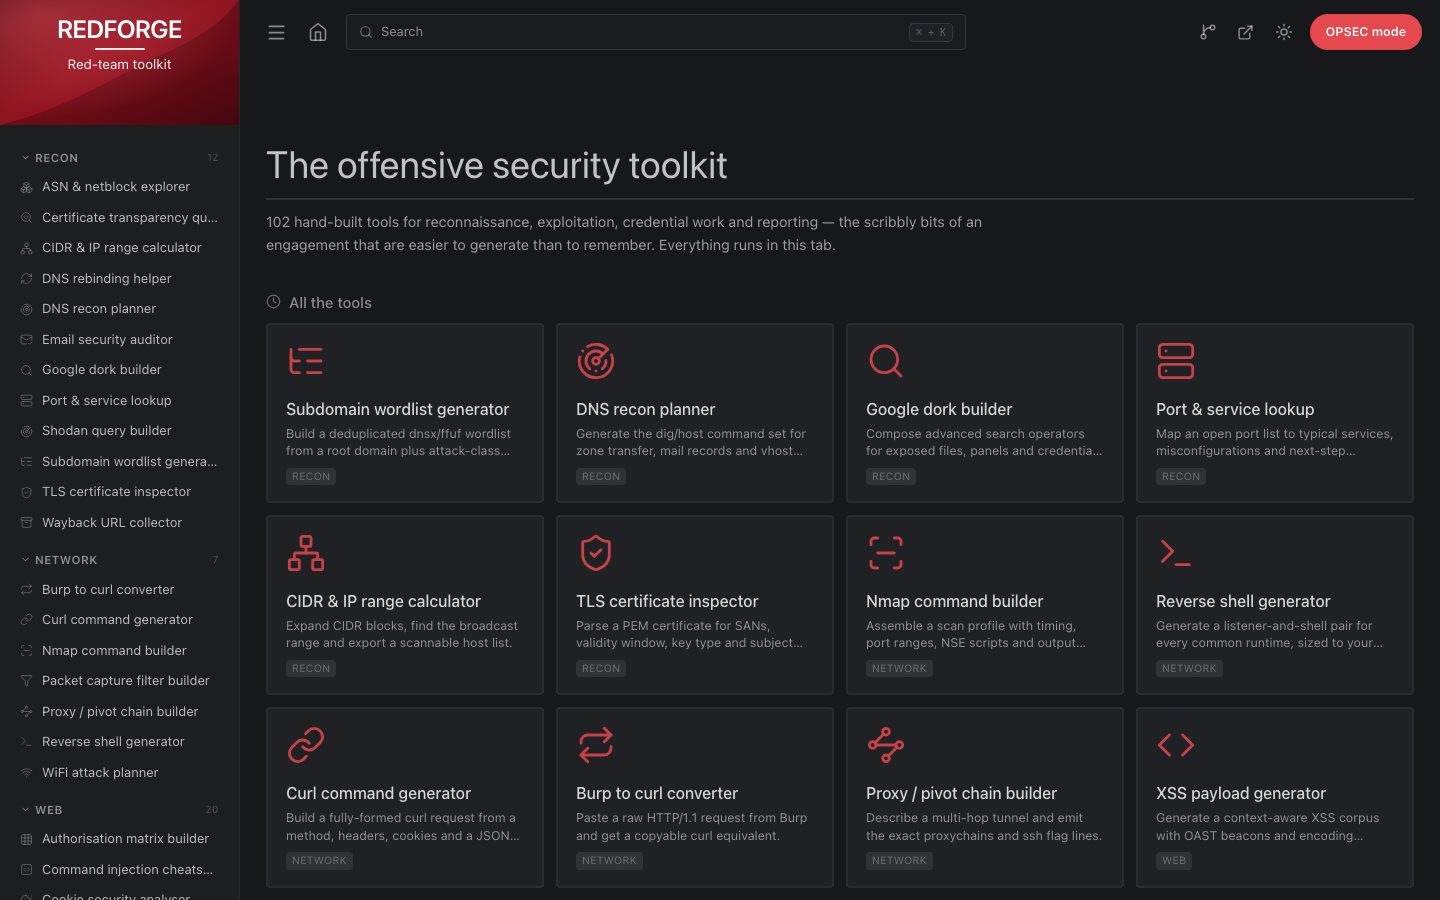
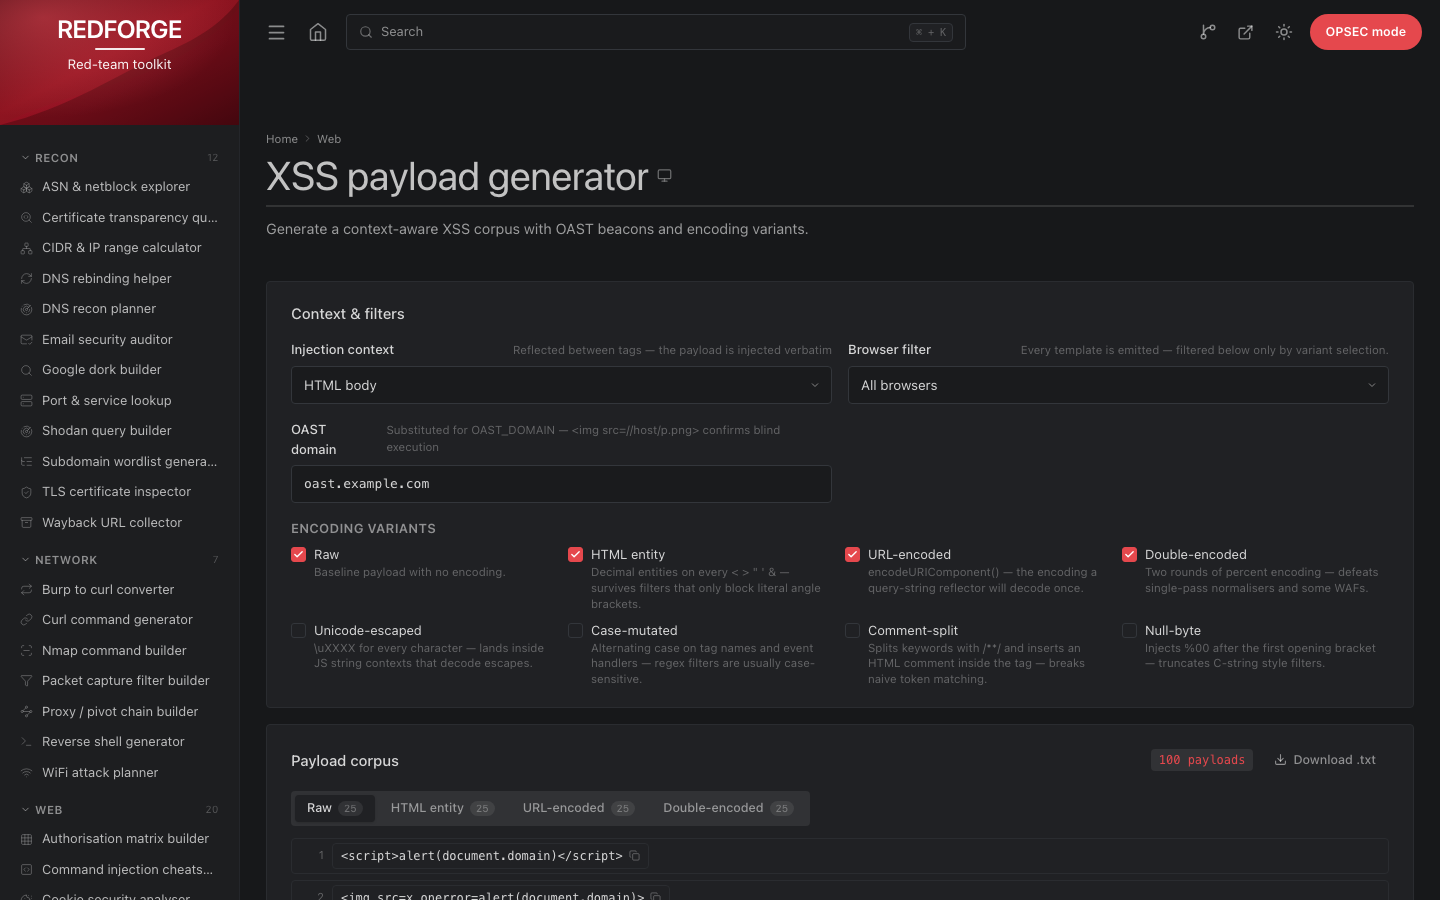
Интерфейс намеренно знакомый — тот же 240-пиксельный боковой блок-герой, сворачиваемые категории, палитра ⌘K, сетка карточек и центрированная колонка инструмента — потому что мышечная память и есть весь смысл набора инструментов. Содержимое пересобрано с нуля вокруг наступательных задач, и каждый инструмент действительно вычисляет, а не описывает: планировщик RSA действительно выполняет атаку Винера по подходящим дробям цепной дроби, генератор TOTP действительно подписывает через WebCrypto, аудитор SPF действительно считает запросы по RFC 7208.
localStorage./kerberos-attack-planner это реальный URL, который можно вставить в тикет.git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
docker compose up -d --build
# → http://localhost:8080
docker compose down останавливает его. Контейнер работает под uid 101 с корневой
файловой системой только для чтения, все capabilities сброшены, ограничение 128 МБ / 1 CPU и healthcheck /healthz.
Без Compose:
docker build -t redforge:latest .
docker run -d --name redforge -p 8080:8080 --read-only \
  --tmpfs /var/cache/nginx --tmpfs /var/run redforge:latest
Измените порт с помощью REDFORGE_PORT=9090 docker compose up -d. Замените
YOUR-USERNAME в URL-адресах клонирования на аккаунт, в который вы выполняете push.
Требуется Node 22 или новее.
git clone https://github.com/YOUR-USERNAME/redforge.git
cd redforge
npm ci
npm run dev        # http://127.0.0.1:5178
Сборка для продакшена:
npm run build      # typechecks, then writes dist/
npm run preview    # serve dist/ on :5178
dist/ — это обычные статические файлы, скопируйте их на любой веб-сервер. Поскольку маршрутизация
осуществляется на стороне клиента, хост должен возвращать index.html для неизвестных путей (входящий в комплект
nginx.conf уже это делает).
Также доступен контейнер с горячей перезагрузкой:
docker compose --profile dev up
# → http://localhost:5178
| Категория | Инструменты | Направленность |
|---|---|---|
| Разведка | 12 | Пассивное картографирование, словари и триаж целей. |
| Сеть | 7 | Сканирование, пивотинг и инструменты транспортного уровня. |
| Веб | 20 | Полезные нагрузки для инъекций, злоупотребление заголовками и формирование запросов. |
| Веб-токены | 6 | Инспекция JWT и SAML, подделка и восстановление подписей. |
| Эксплуатация | 11 | Каркасы полезных нагрузок, повышение привилегий и тактики AD. |
| Учётные данные | 8 | Идентификация хешей, планы взлома и генерация учётных данных. |
| Криптография | 10 | Дайджесты, вывод ключей, XOR и классические шифры. |
| Кодирование | 10 | Кодирование, экранирование и обфускация полезных нагрузок для передачи. |
| Социальная инженерия | 7 | Разработка предлогов, текст приманок и планирование оценки фишинга. |
| OSINT | 3 | Пивотинг по сущностям, планирование корреляции утечек и идентичности. |
| Отчётность | 8 | Оценка, находки, доказательства и правила взаимодействия. |
| Всего | 102 |
Пассивное картографирование, словари и триаж целей.
| Инструмент | Маршрут | Что делает |
|---|---|---|
| Генератор словаря поддоменов | /subdomain-wordlist-generator | Создаёт дедуплицированный словарь dnsx/ffuf из корневого домена и префиксов классов атак. |
| Планировщик DNS-разведки | /dns-recon-planner | Генерирует набор команд dig/host для передачи зоны, почтовых записей и обнаружения vhost. |
| Конструктор Google-дорков | /google-dork-builder | Составляет расширенные поисковые операторы для открытых файлов, панелей и утечек учётных данных. |
| Поиск по портам и сервисам | /port-service-lookup | Сопоставляет список открытых портов с типичными сервисами, ошибками конфигурации и следующими проверками. |
| Калькулятор CIDR и диапазонов IP | /cidr-ip-calculator | Разворачивает блоки CIDR, находит широковещательный диапазон и экспортирует список хостов для сканирования. |
| Инспектор TLS-сертификатов | /certificate-inspector | Разбирает PEM-сертификат на SAN, срок действия, тип ключа и сведения о субъекте. |
| Помощник DNS rebinding | /dns-rebinding-helper | Планирует полезную нагрузку rebinding: блок зоны, браузерный стенд и модель тайминга TTL. |
| Обозреватель ASN и сетевых блоков | /asn-netblock-explorer | Разбирает данные ASN/префиксов, разбивает их на блоки /24 и выдаёт списки целей для сканирования. |
| Сборщик URL из Wayback | /wayback-url-collector | Строит запросы к CDX API для архивных URL, затем фильтрует их по параметрам и резервным копиям. |
| Аудитор безопасности электронной почты | /email-security-auditor | Оценивает ответы SPF, DKIM и DMARC и определяет, можно ли подделать домен. |
| Конструктор запросов Shodan | /shodan-query-builder | Составляет запросы Shodan, Censys и FOFA из фасетов, фильтров продуктов и сетевых блоков. |
| Запрос прозрачности сертификатов | /certificate-transparency-query | Строит запросы к crt.sh и сводит вывод сертификатов к уникальным именам хостов. |
Сканирование, пивотинг и инструменты транспортного уровня.

