Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
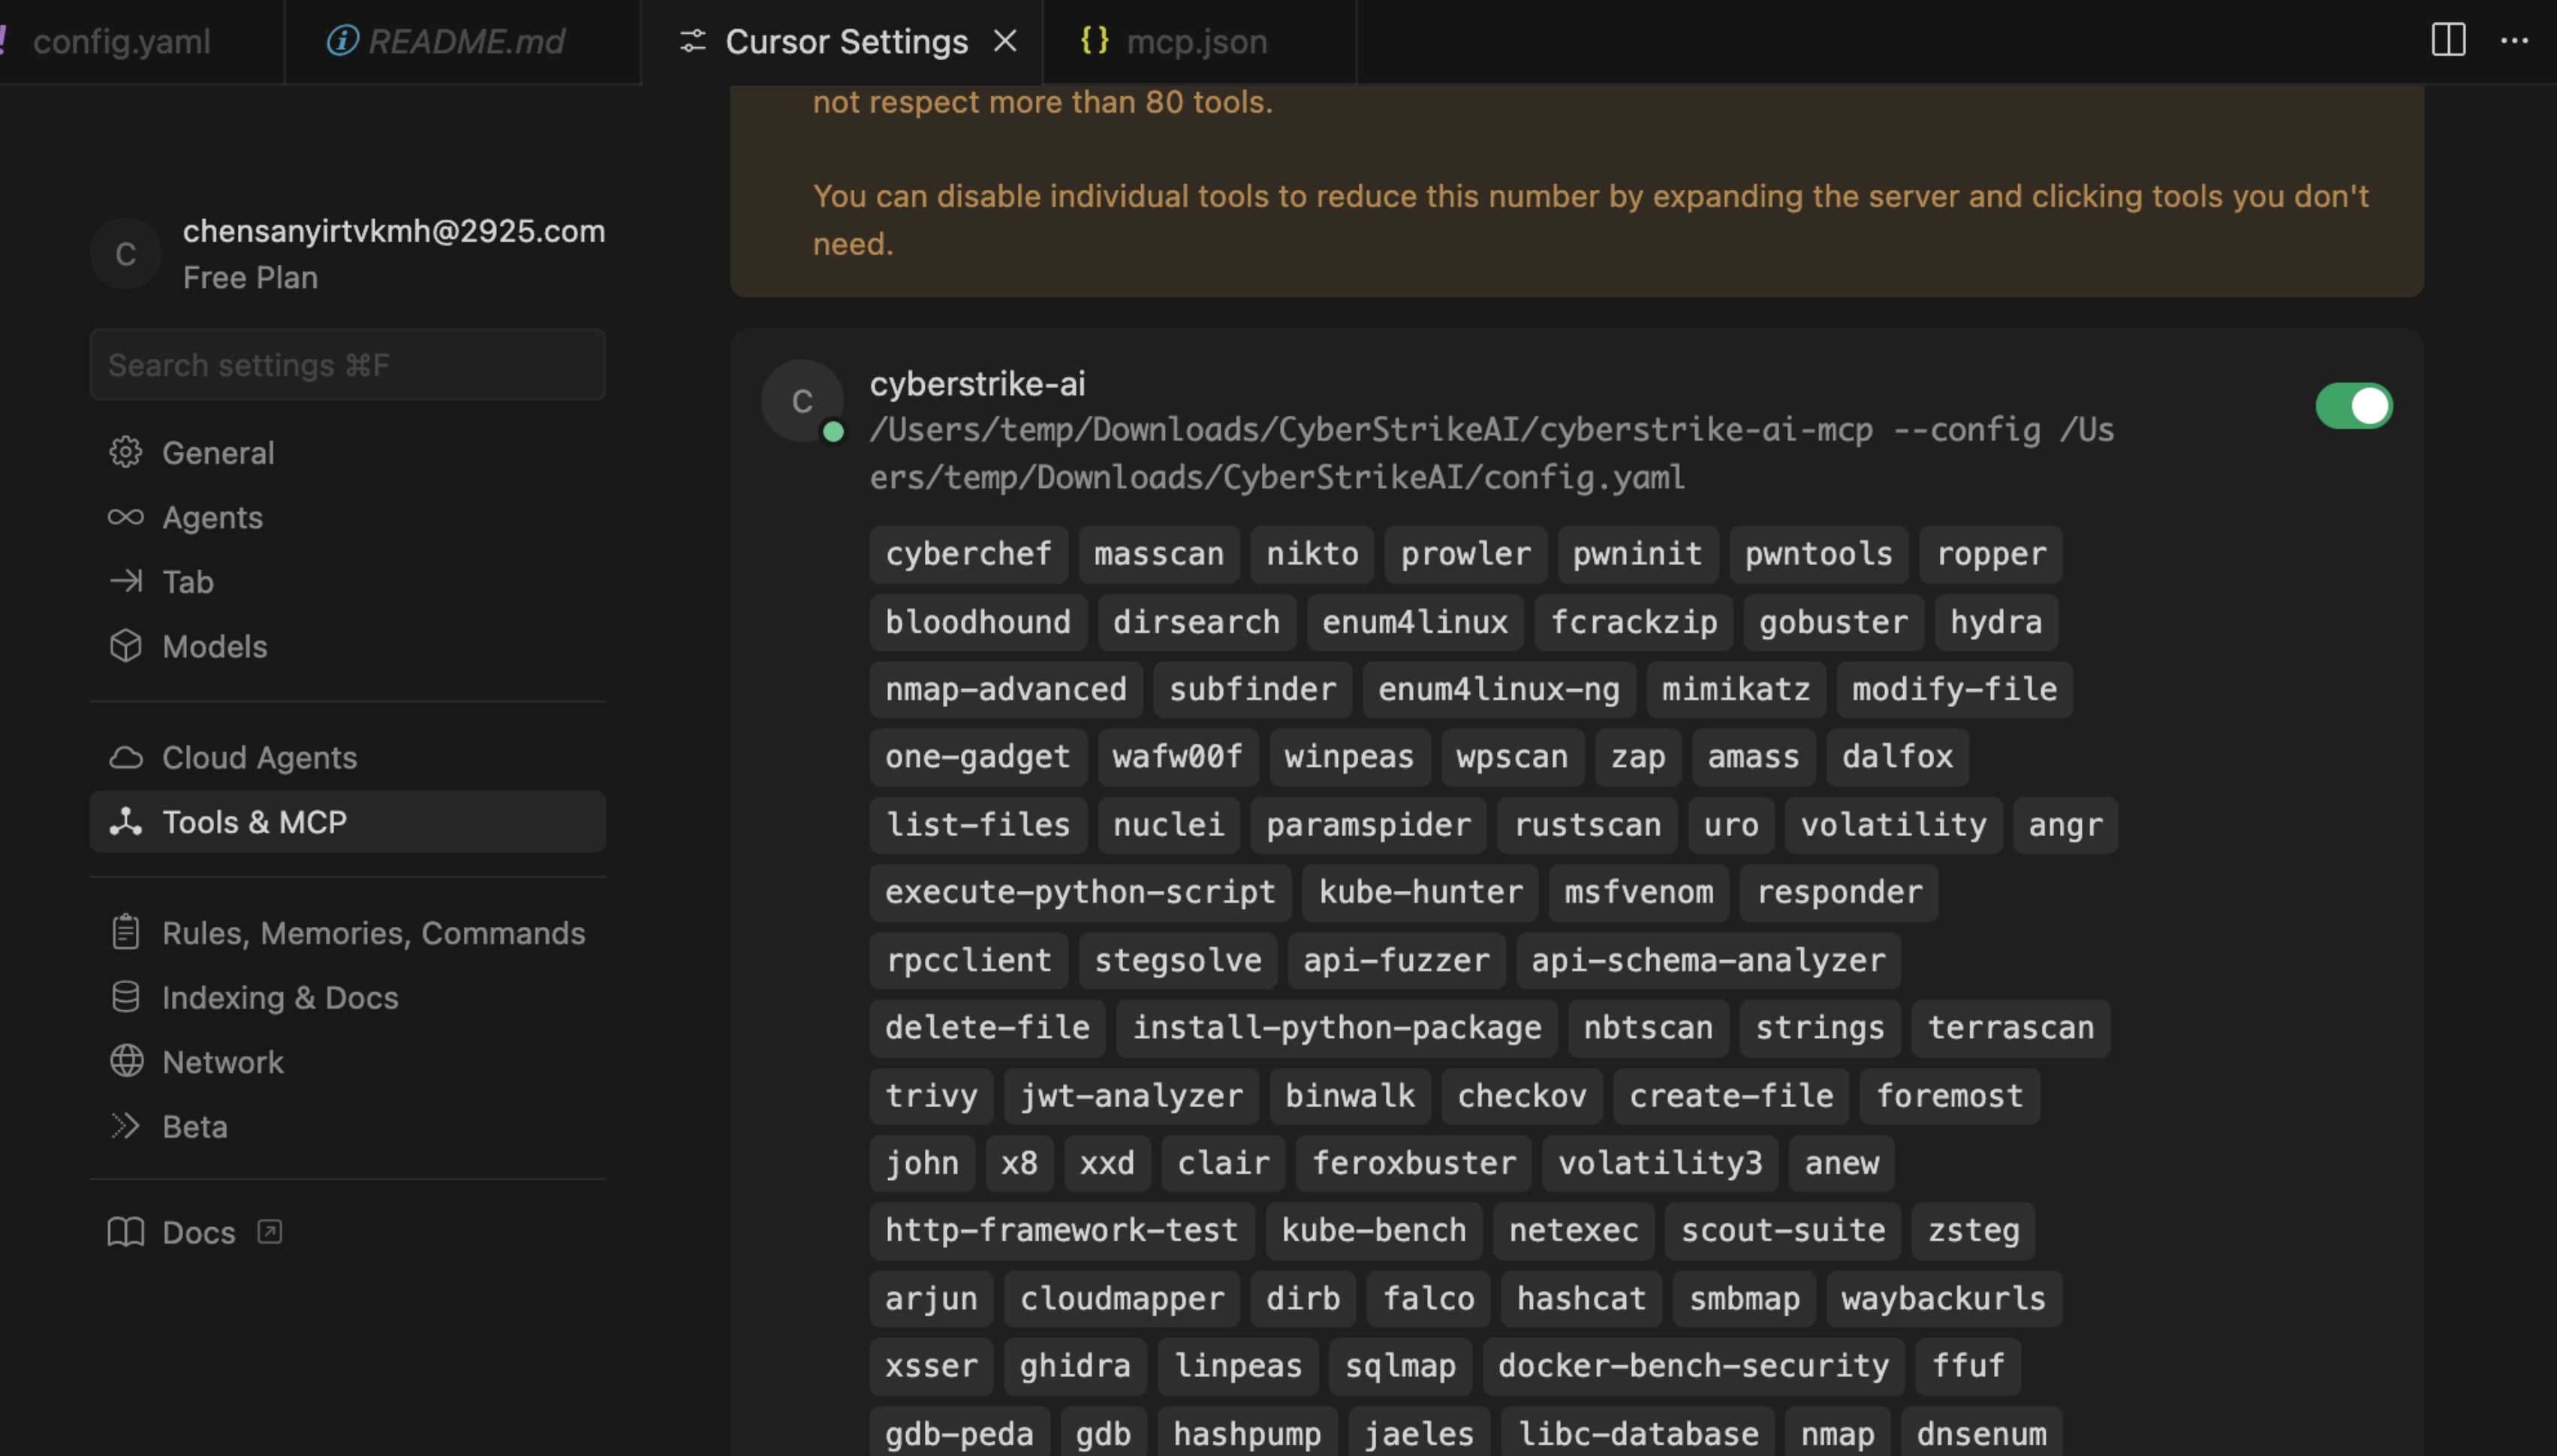
CyberStrikeAI — Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую. | Kitploit
Инструменты/GitHubGitHub/ed1s0nz/cyberstrikeai
OSINT (Разведка открытых источников)Фреймворки для пентестаСканеры уязвимостейБезопасность контейнеровФреймворки для эксплойтовПост-эксплуатацияВеб-безопасностьCTFБезопасность облачных средКомандование и УправлениеАнализ Бинарных ФайловБезопасность ИИ
5.7k9021.6k11 ч 49 мин назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
GitHubed1s0nz/cyberstrikeai

CyberStrikeAI

Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.
Репозиторий
CyberStrikeAI Logo

CyberStrikeAI

中文 | English

Система действий для кибербезопасности, ориентированной на ИИ, — где намерение превращается в управляемое исполнение, доказательства становятся операционной памятью, а каждая операция улучшает следующую.

CyberStrikeAI объединяет планирование, исполнение, человеческий надзор, доказательства и воспроизведение в одном проверяемом рабочем пространстве. Написанный на Go, он сочетает агентов на базе Eino, инструменты с нативной поддержкой MCP, знания RAG, визуальные рабочие процессы, а также моделирование и анализ цепочек атак для авторизованных операций безопасности.

Начните здесь: Быстрый старт · Документация · Усиление безопасности

[!IMPORTANT] Используйте CyberStrikeAI только в системах, которыми вы владеете или которые явно авторизованы для тестирования. Для общих или производственных сред ознакомьтесь с моделью безопасности и руководством по усилению перед включением высокорисковых инструментов, WebShell или возможностей C2.

Обзор интерфейса и интеграций

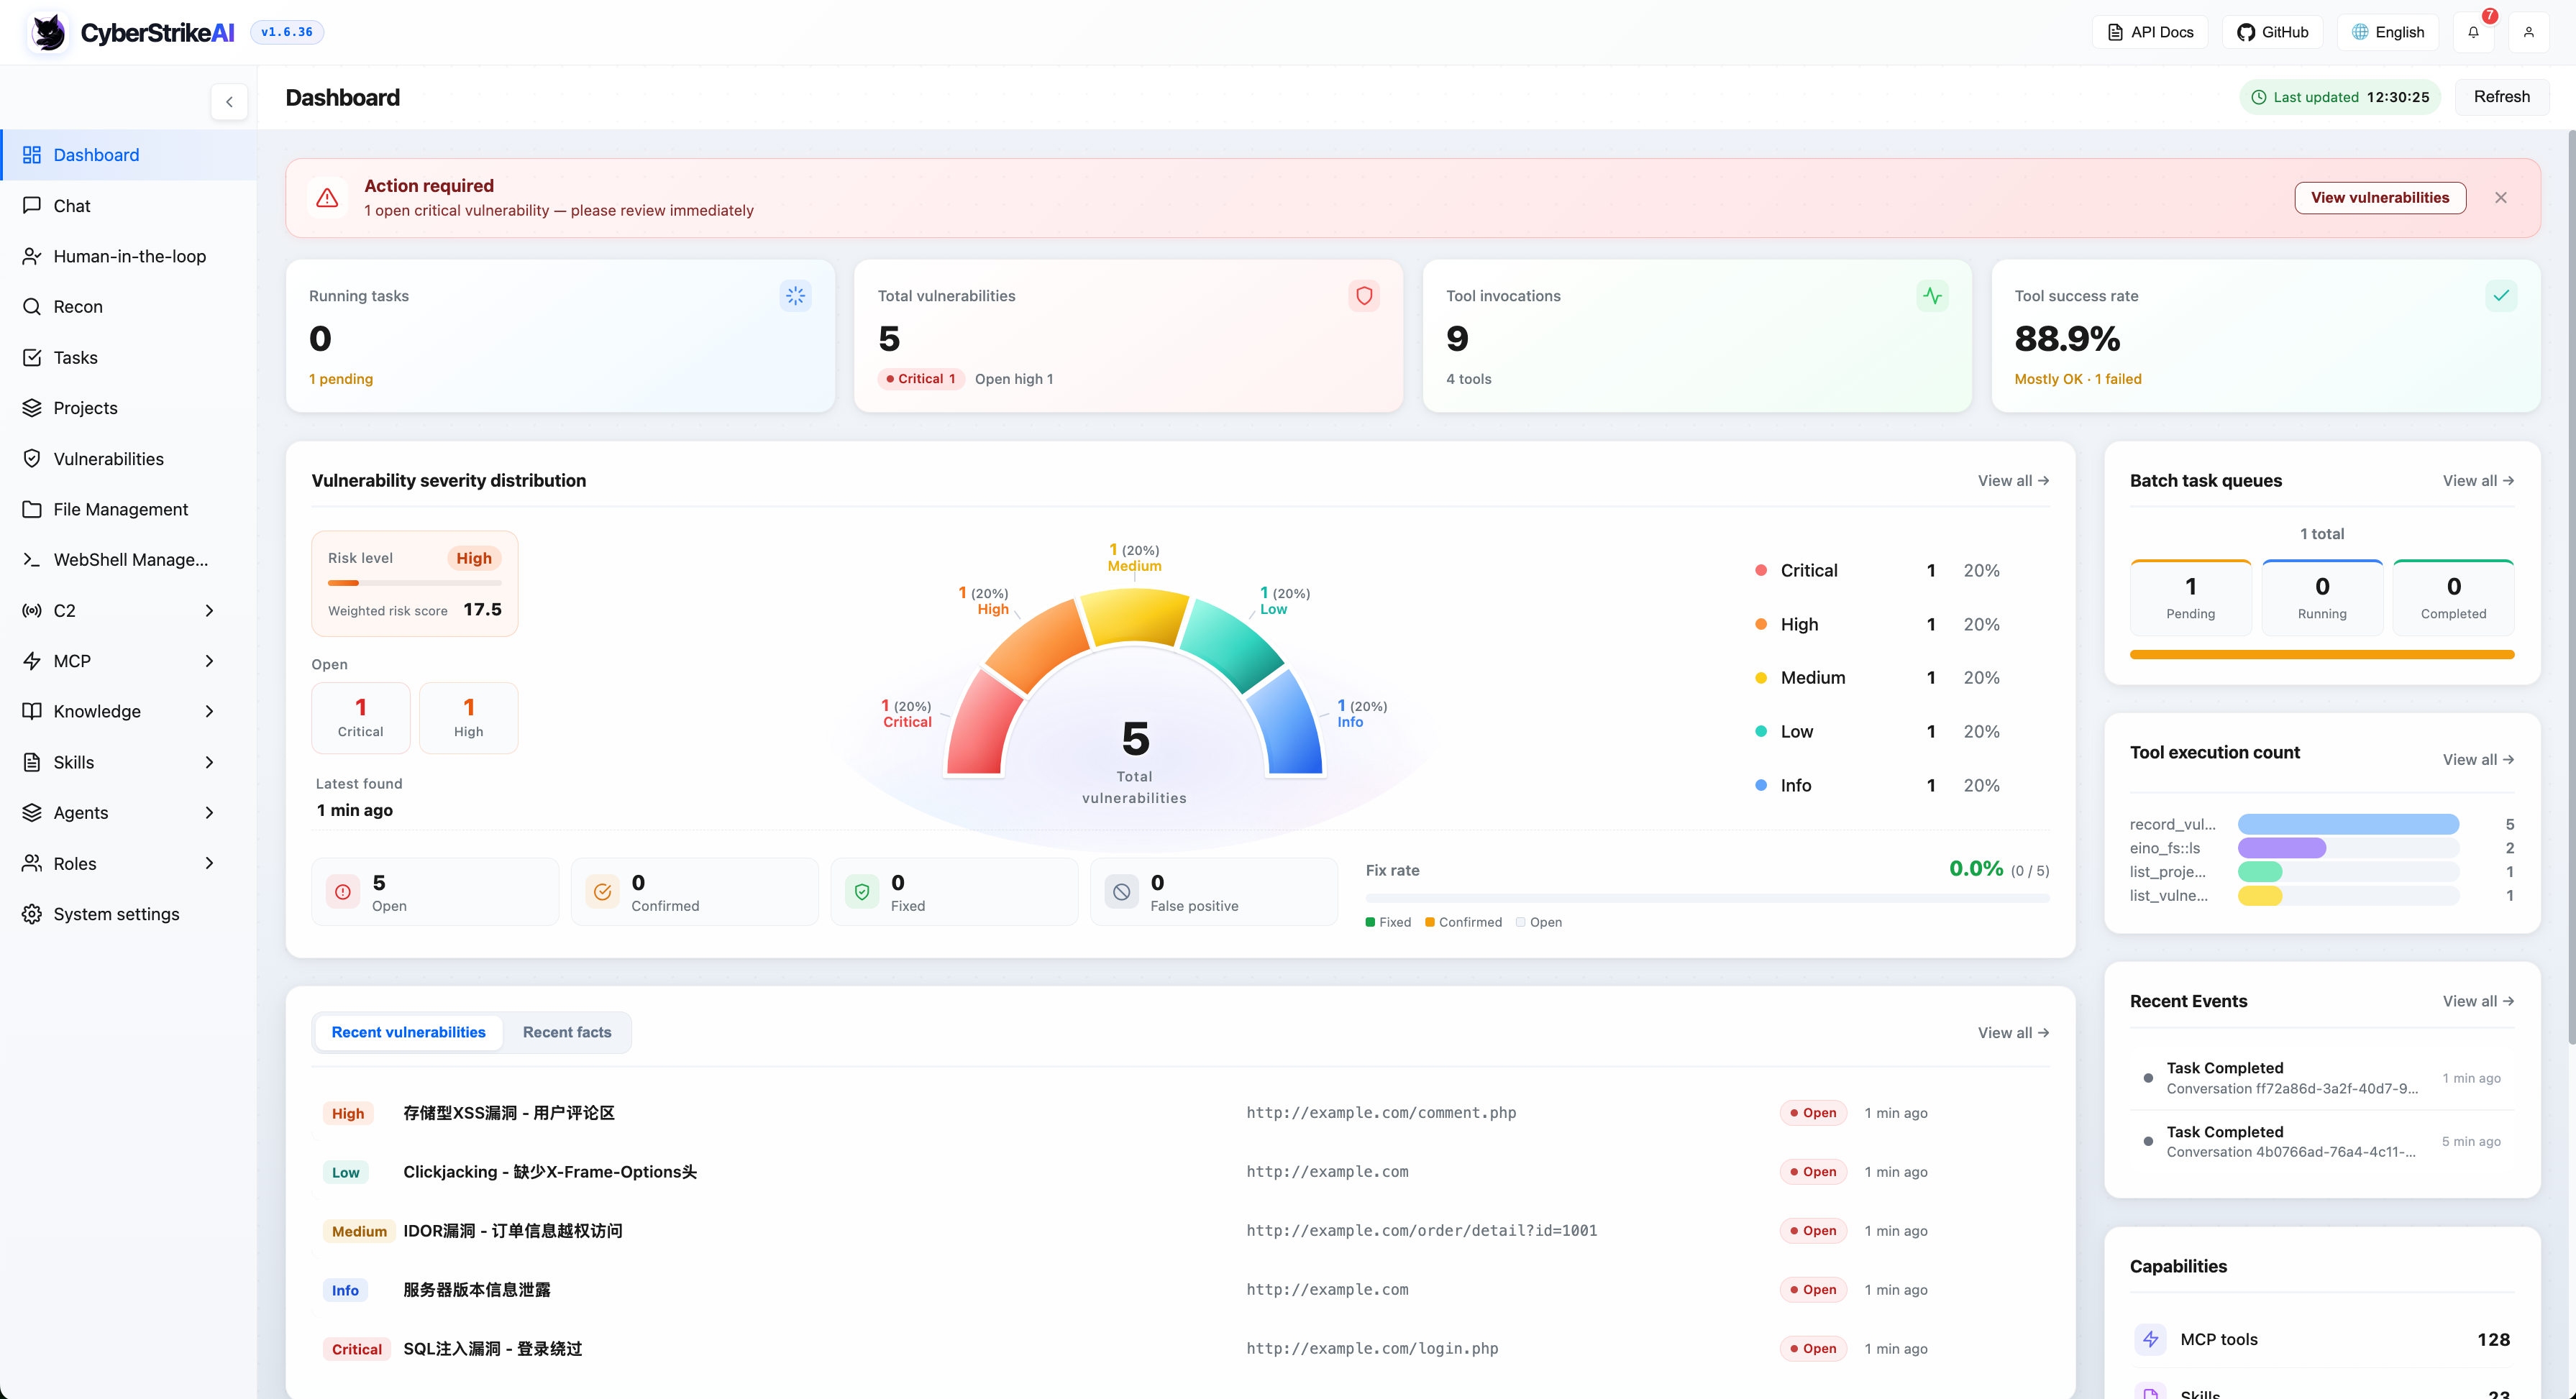
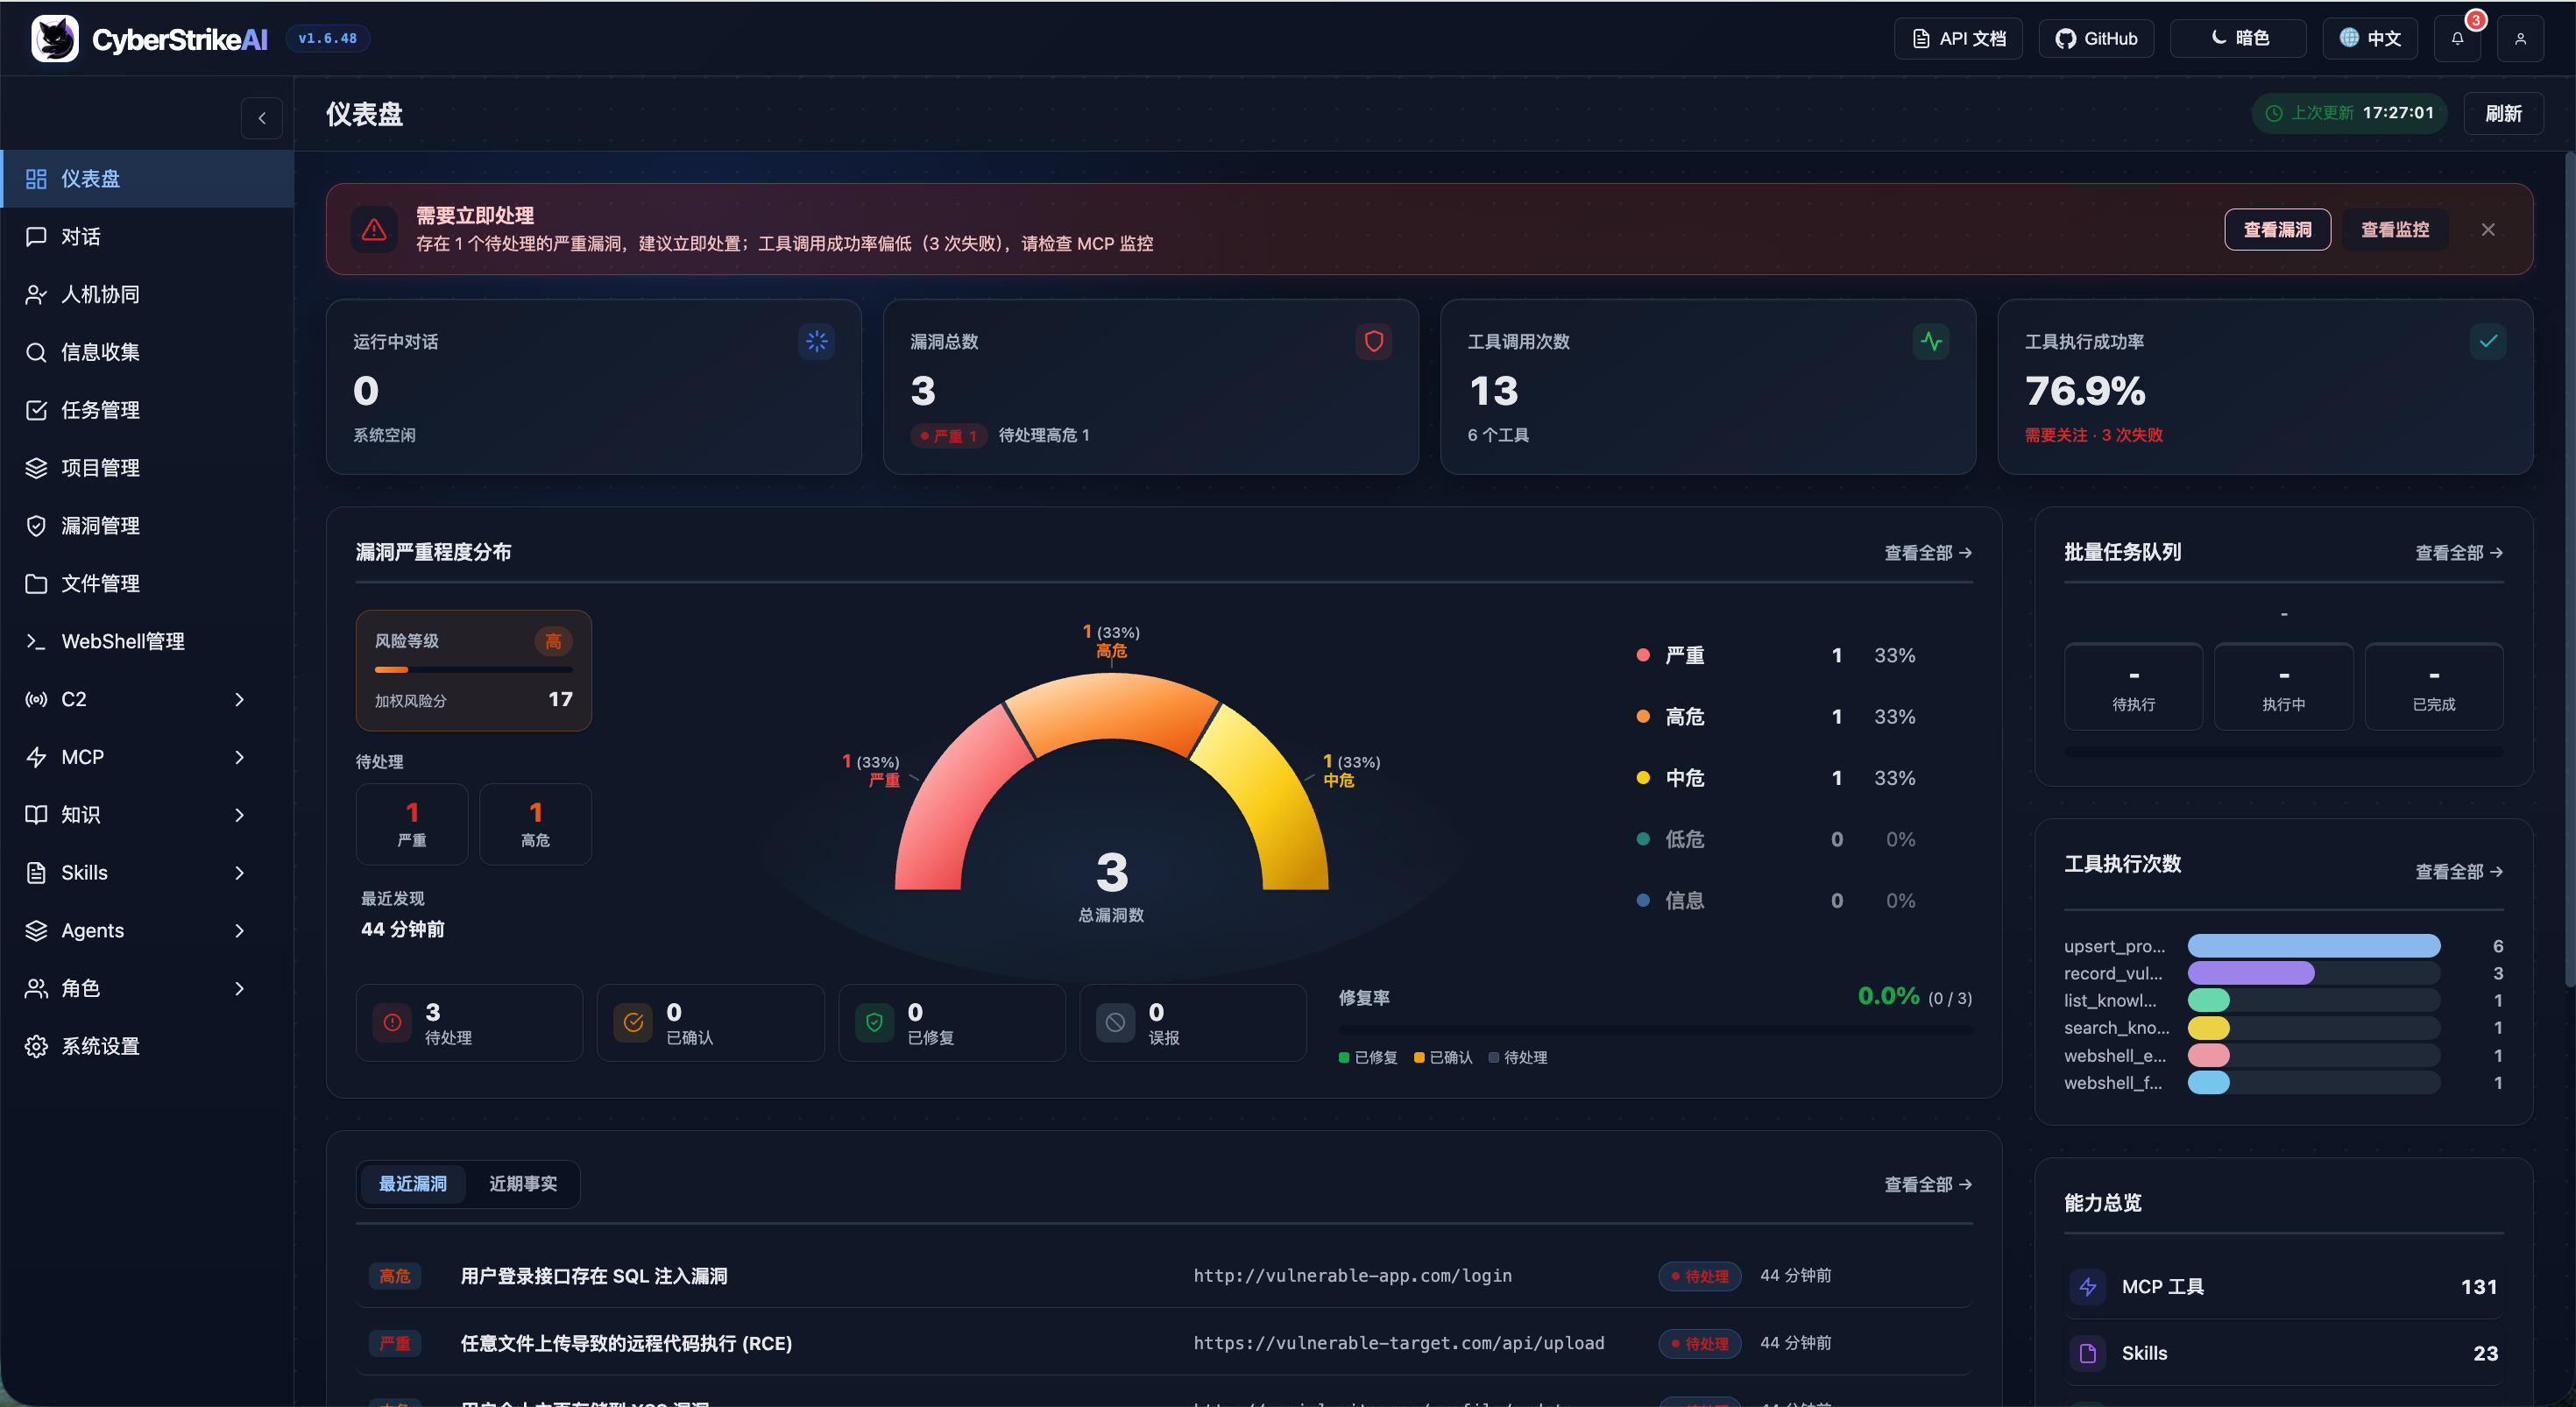
Обзор системной панели

Светлая тема
System Dashboard (Light)
Тёмная тема
System Dashboard (Dark)

Панель управления предоставляет комплексный обзор состояния среды выполнения системы, уязвимостей безопасности, использования инструментов и базы знаний, помогая пользователям быстро понять ключевые возможности платформы и её текущее состояние.

Дополнительные скриншоты интерфейса

Обзор ключевых возможностей

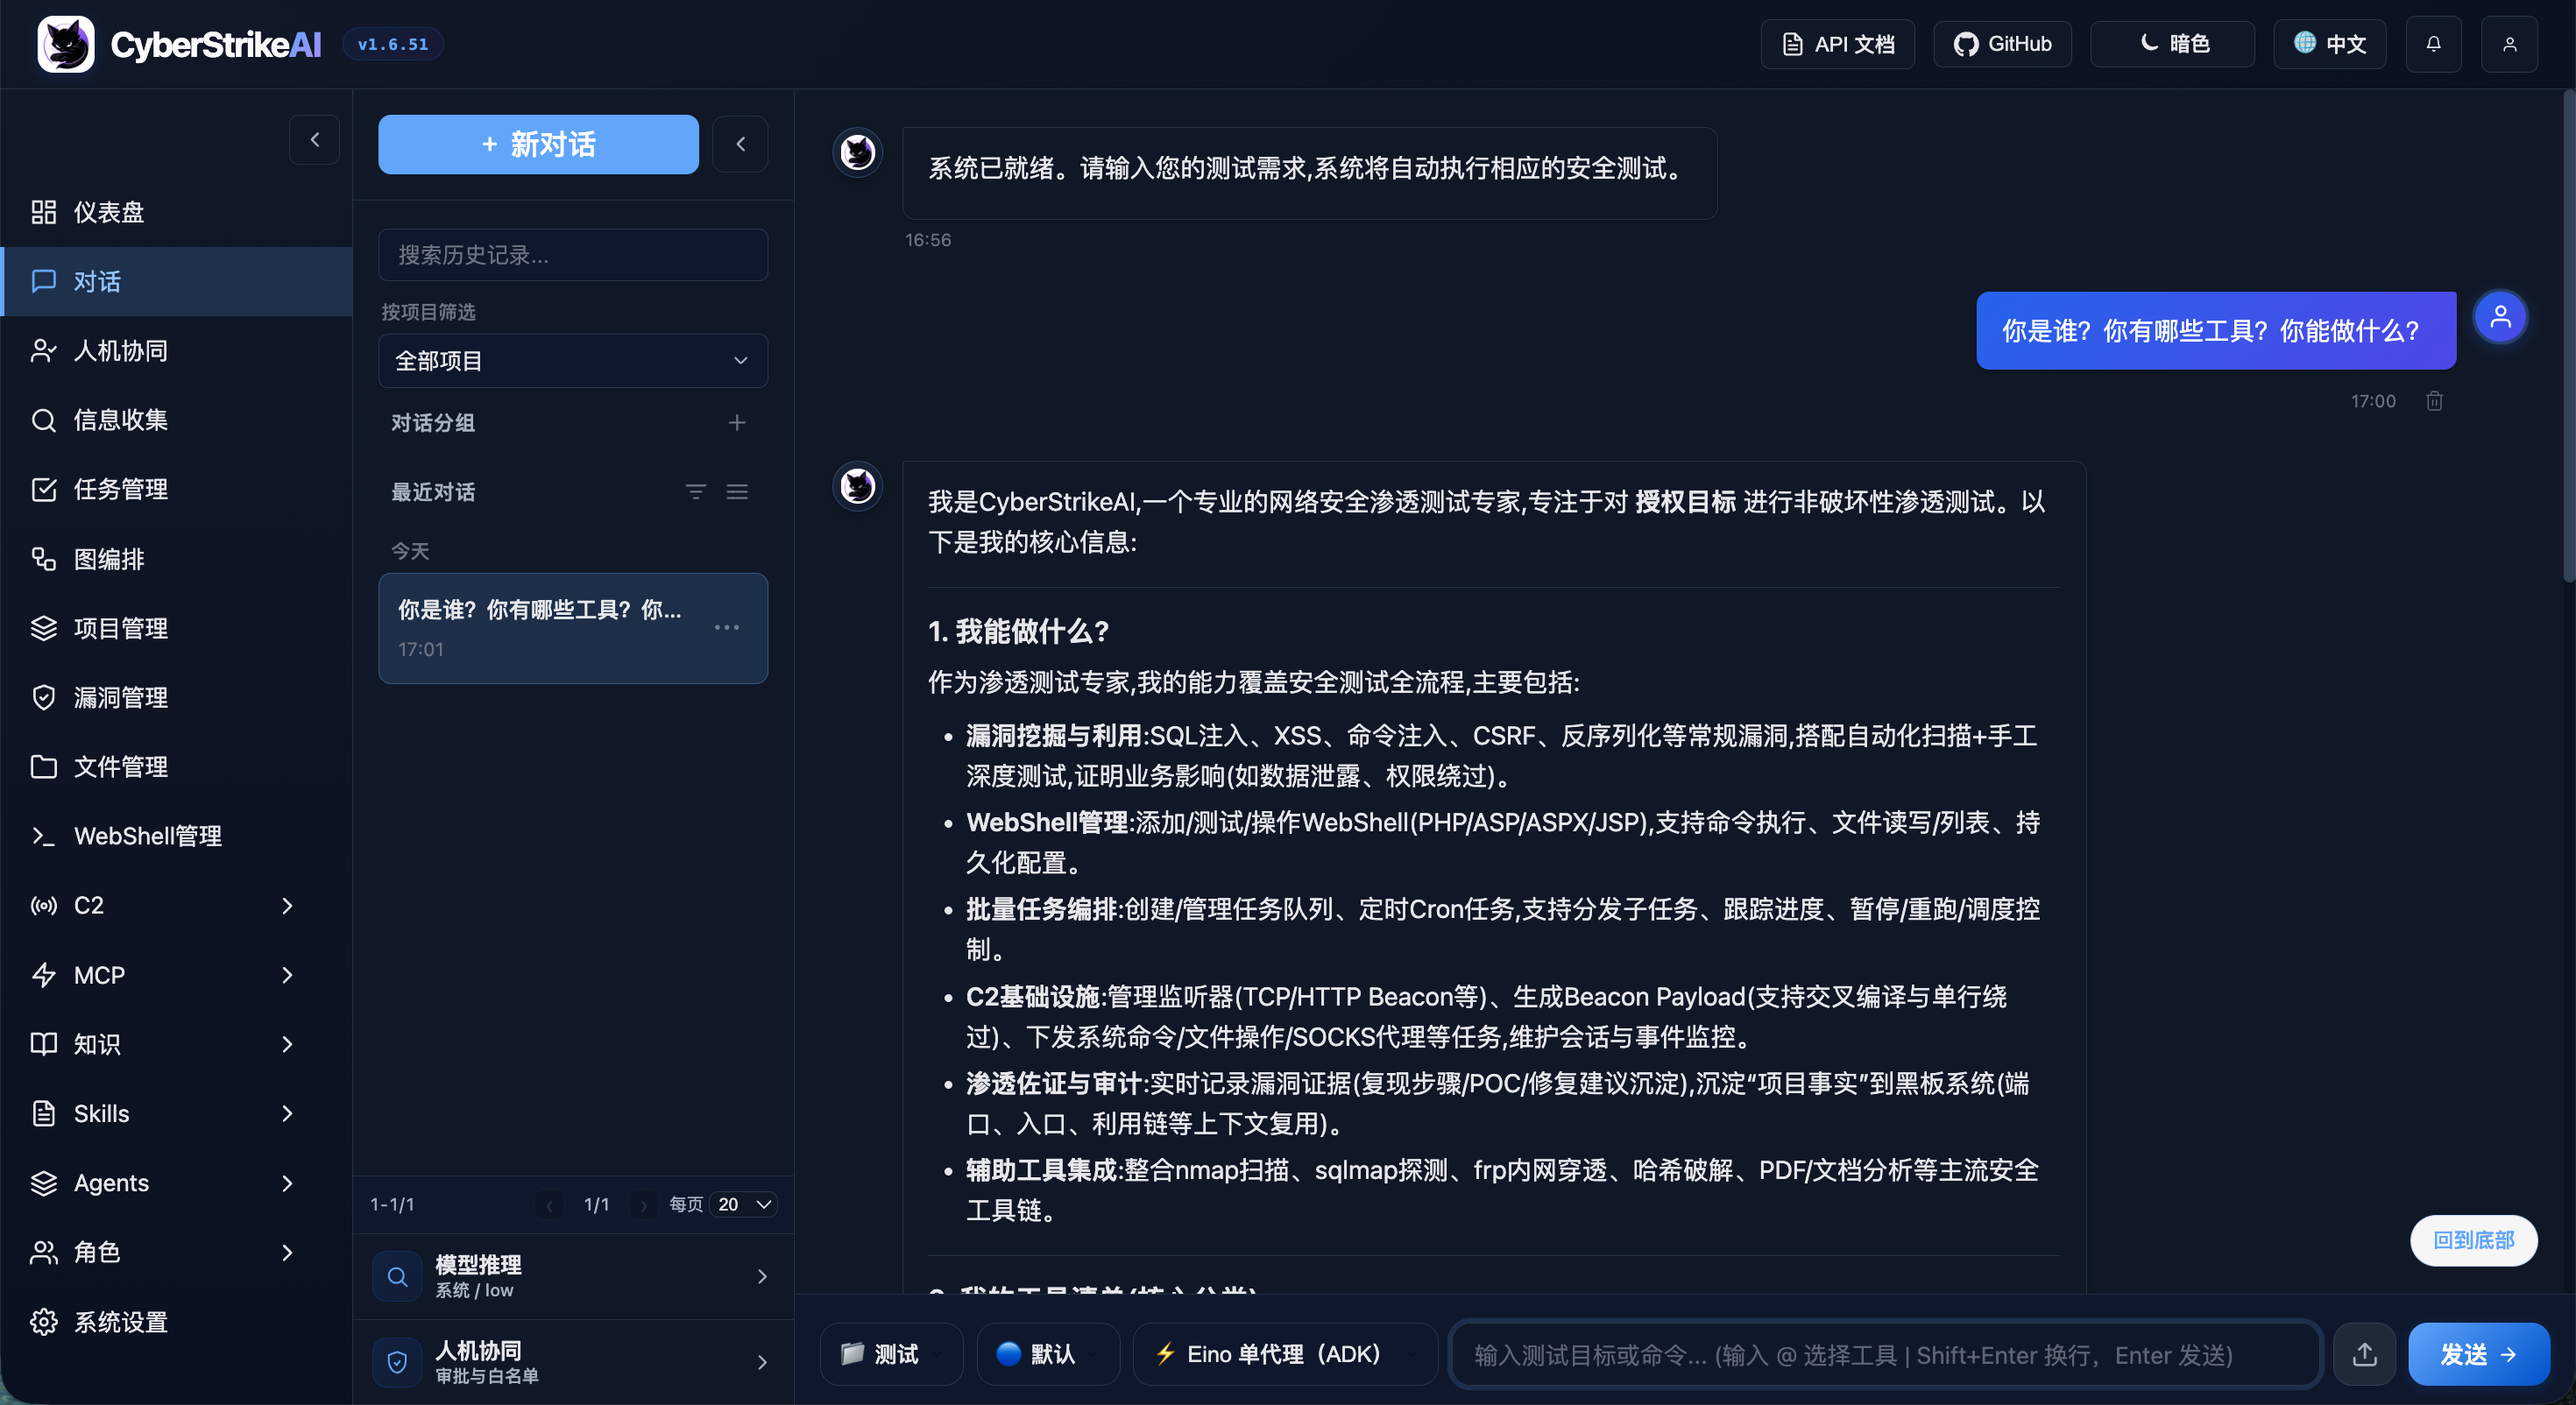
Веб-консоль
Web Console
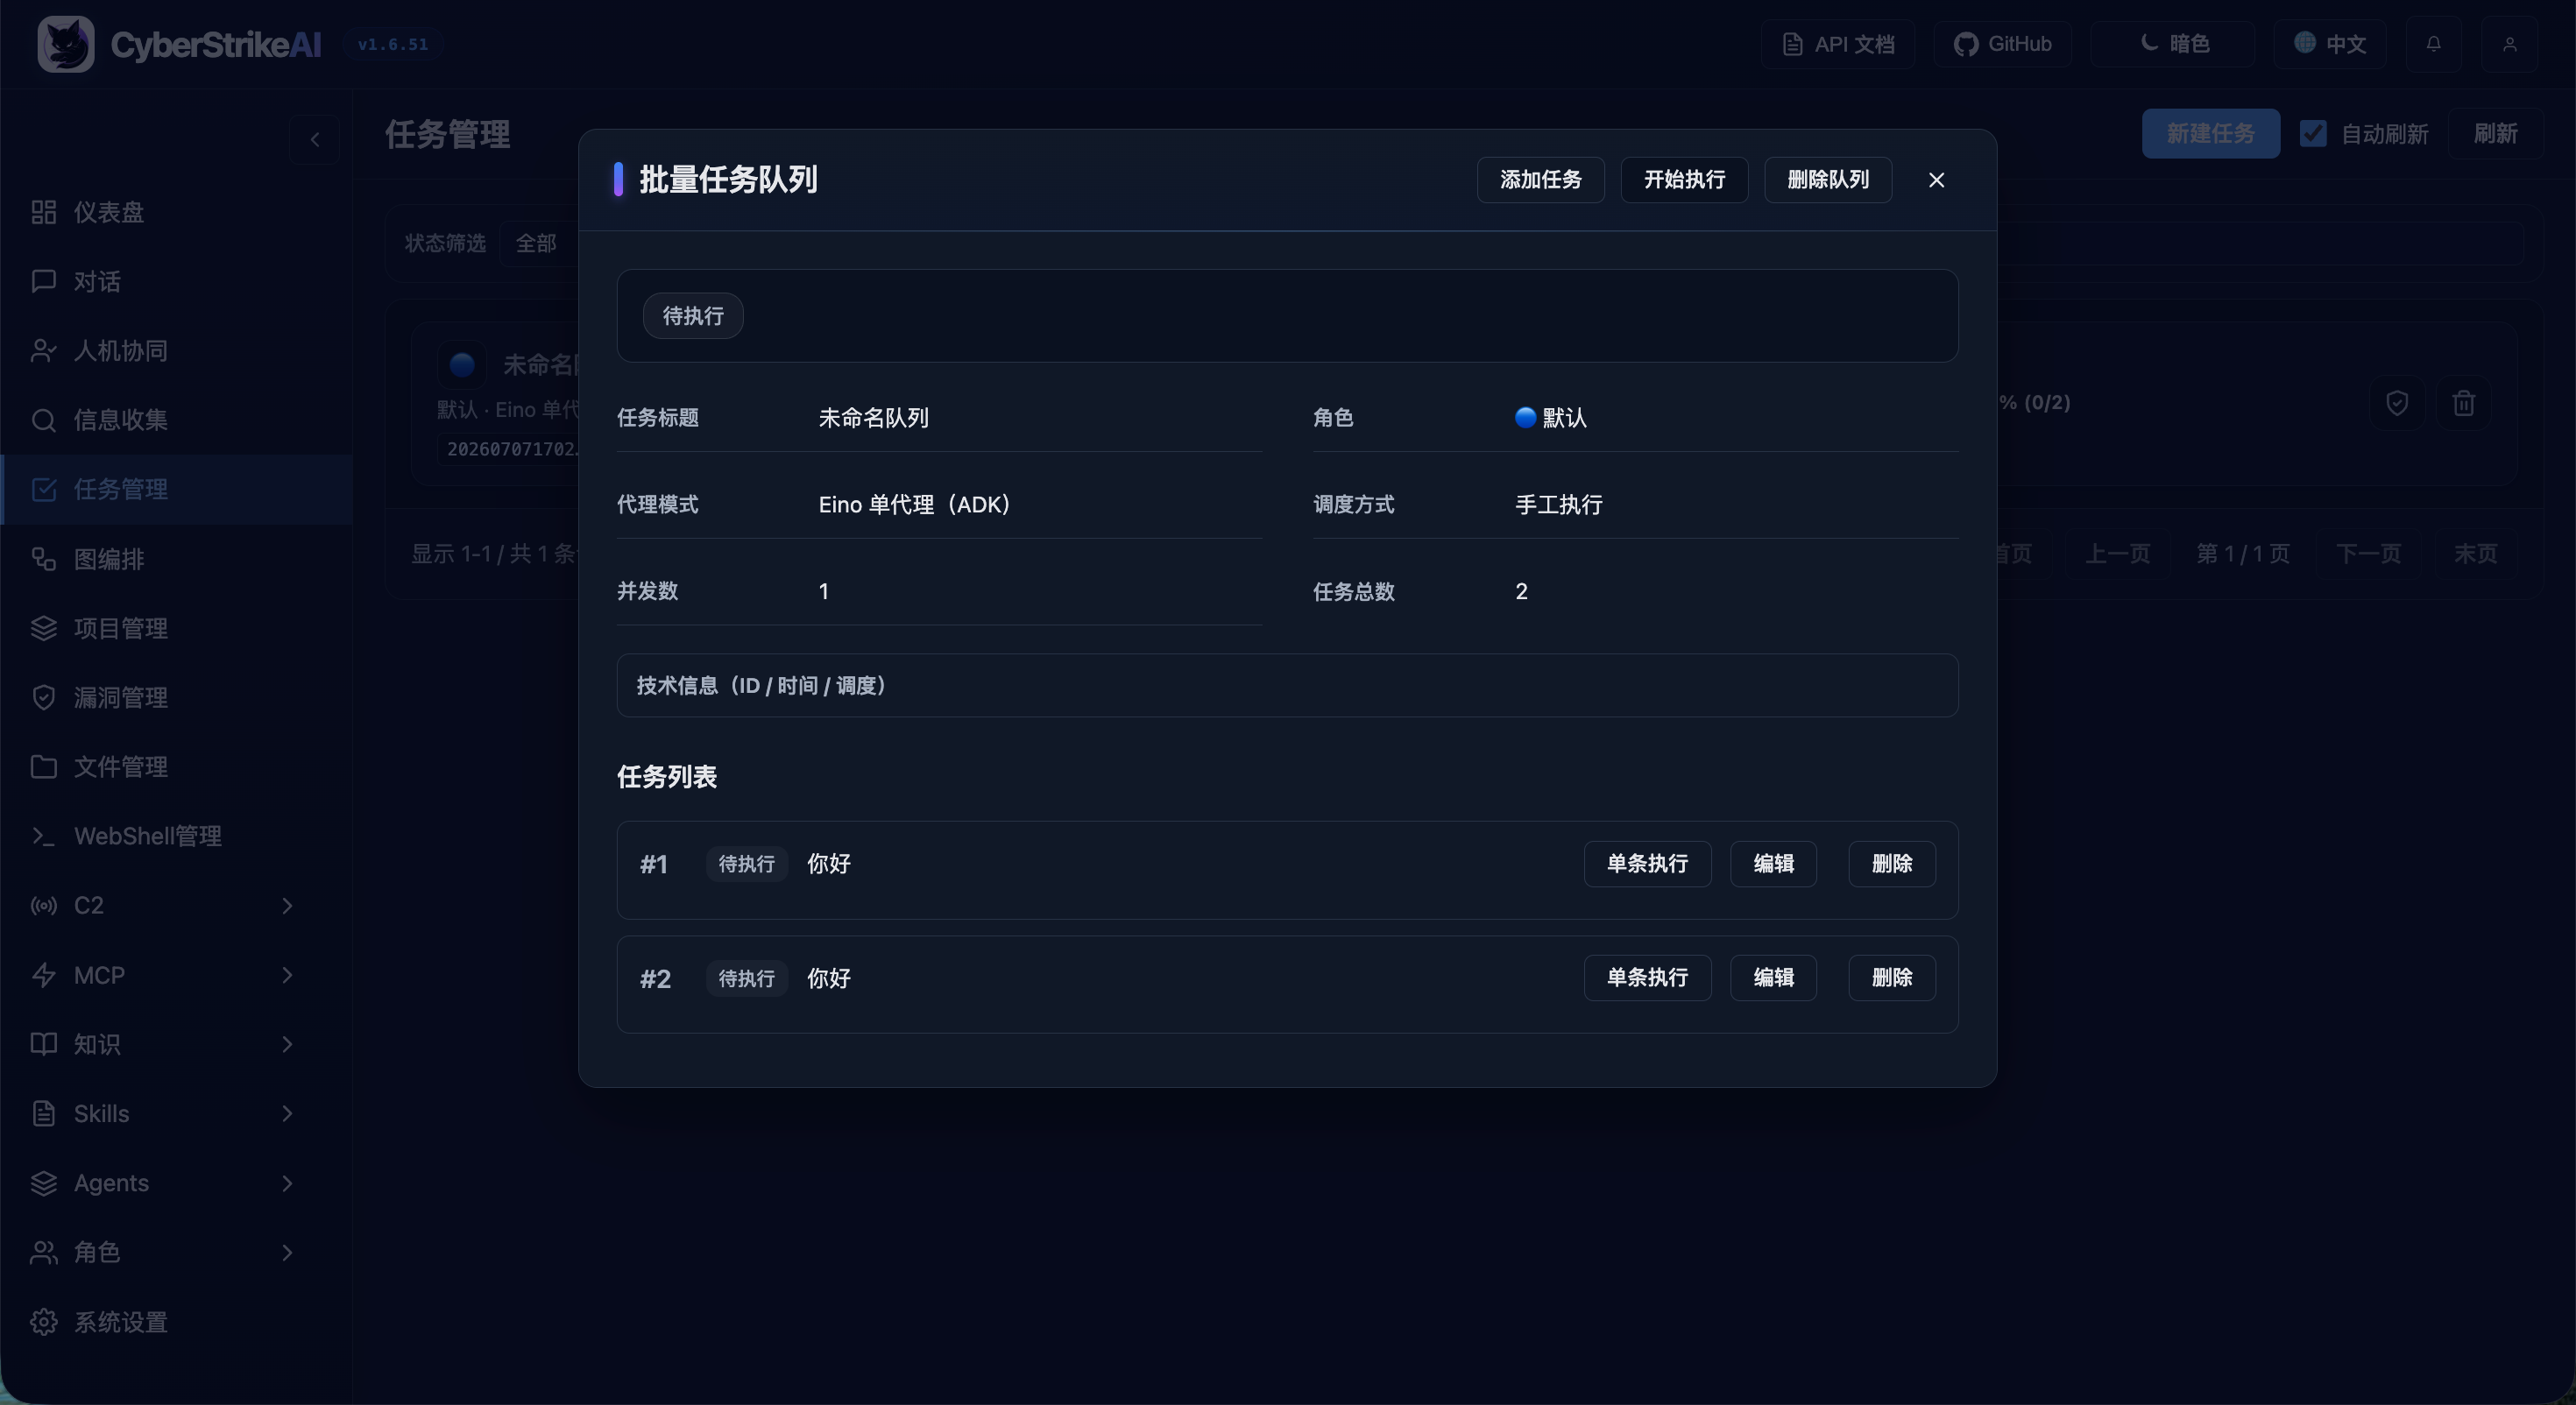
Управление задачами
Task Management
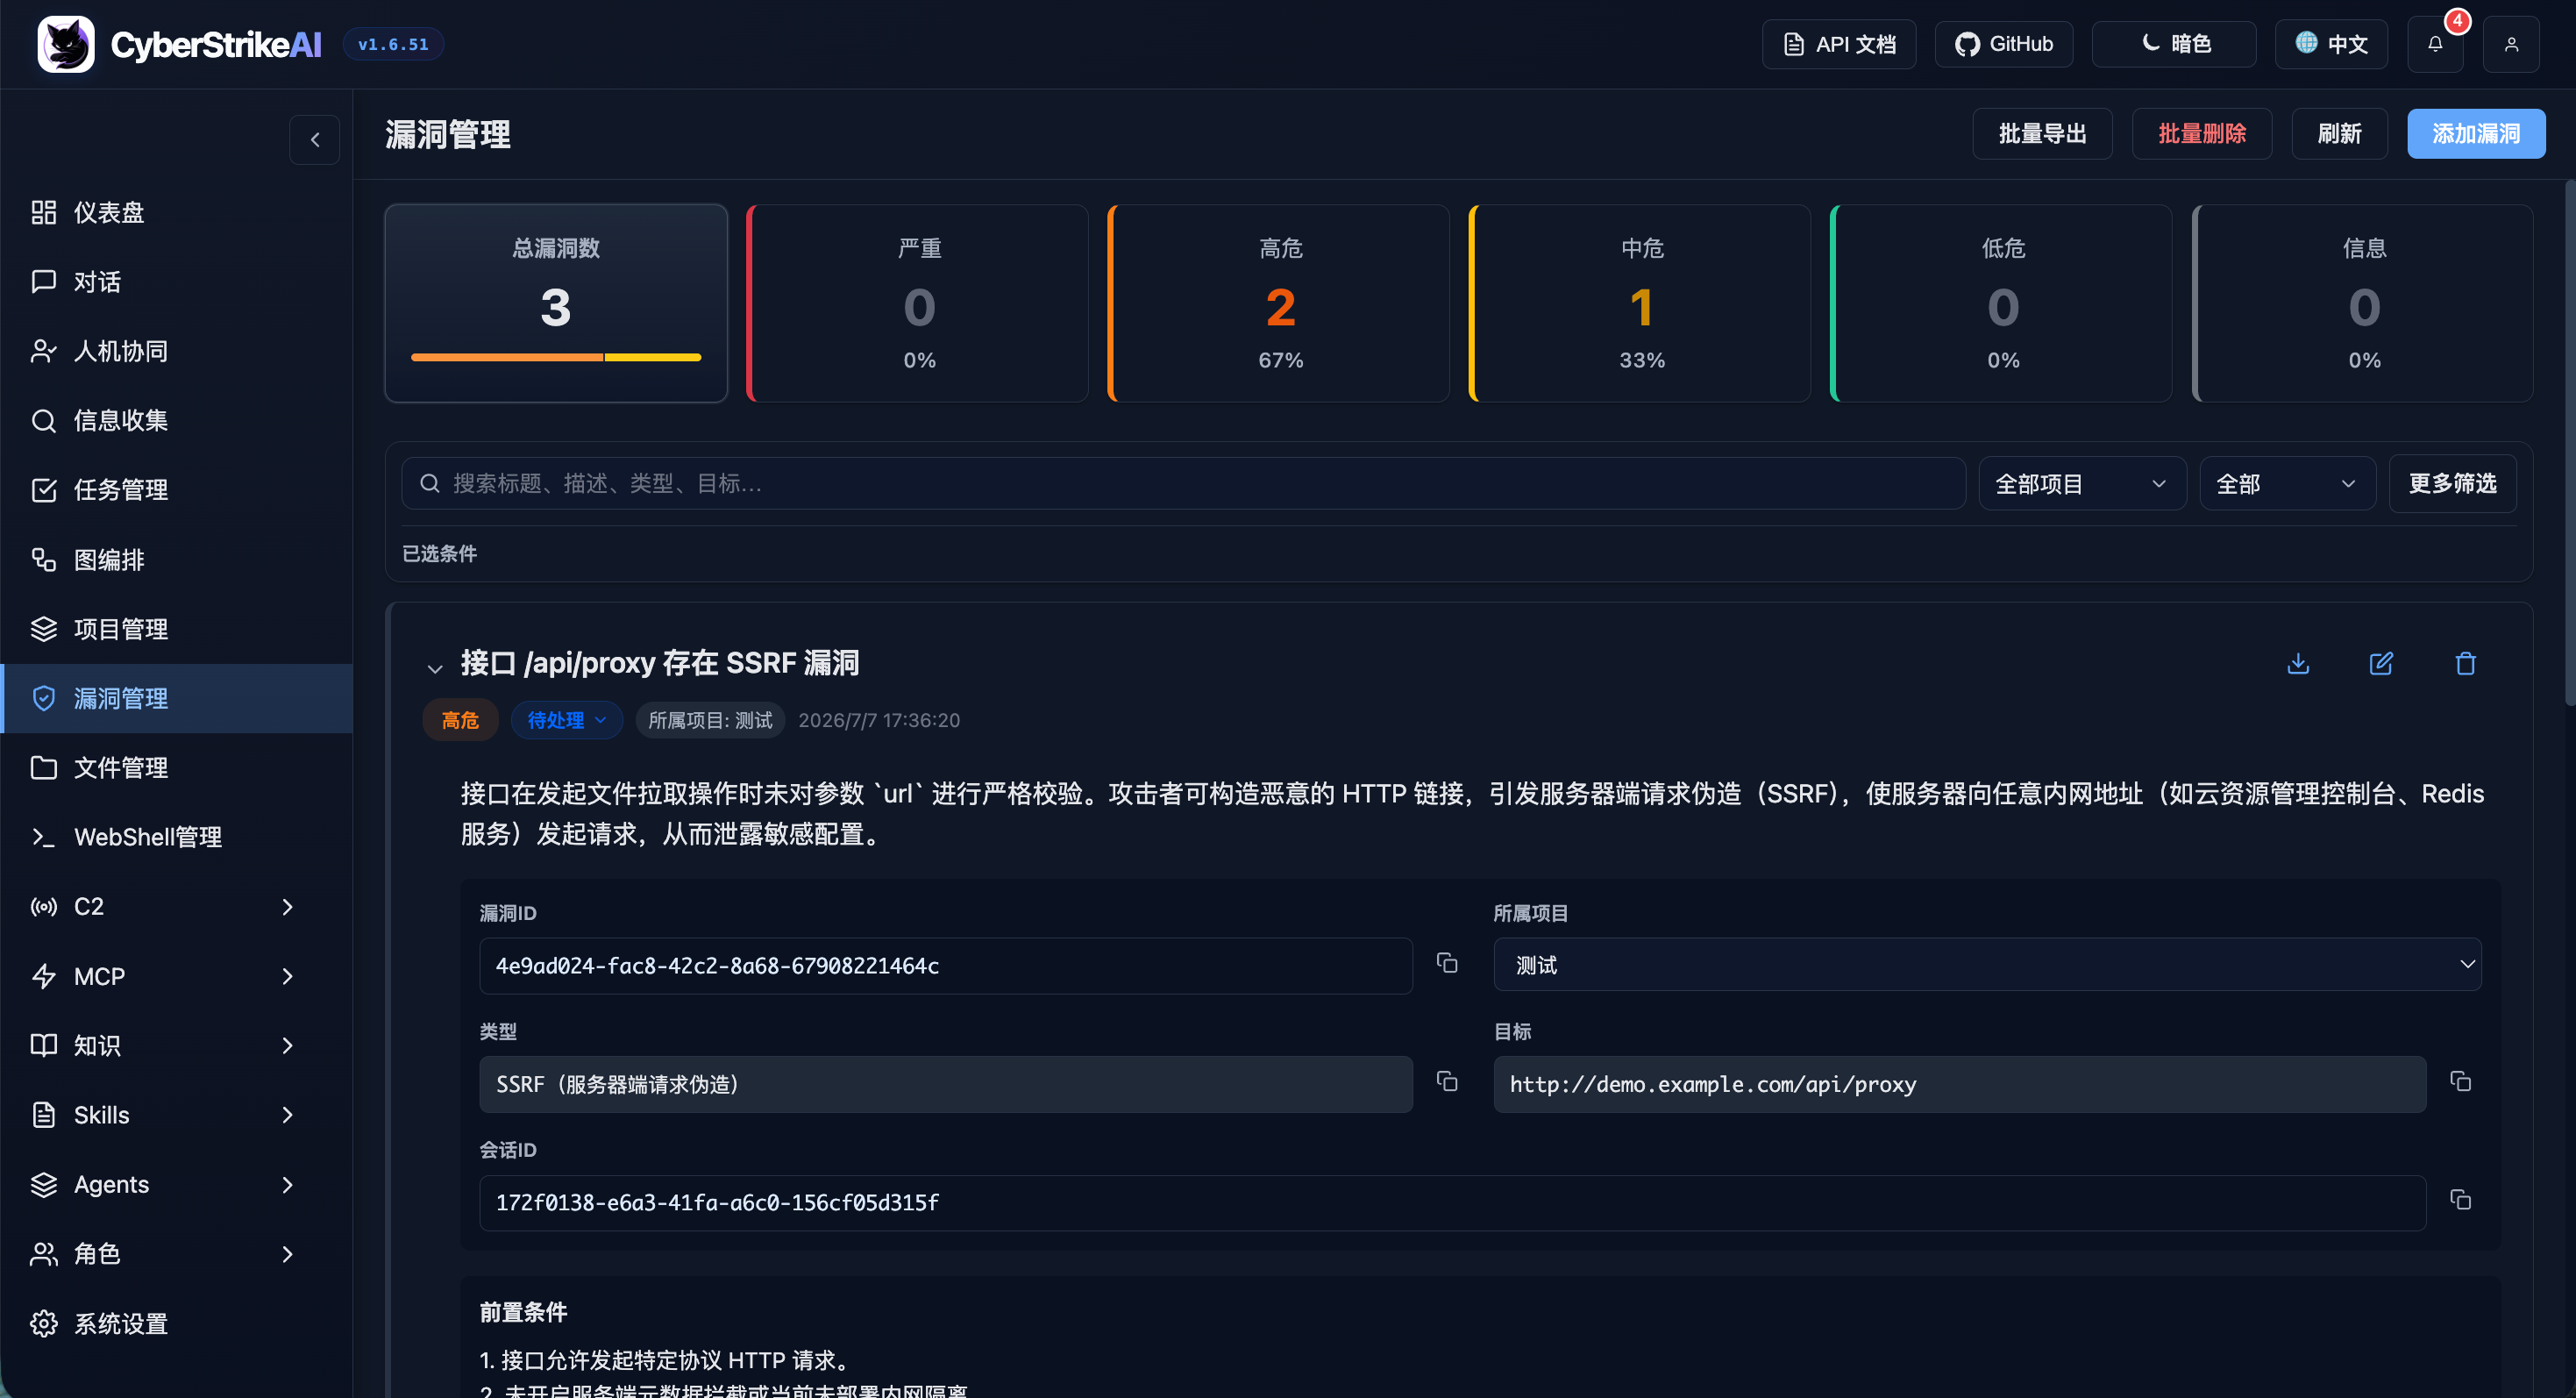
Управление уязвимостями
Vulnerability Management
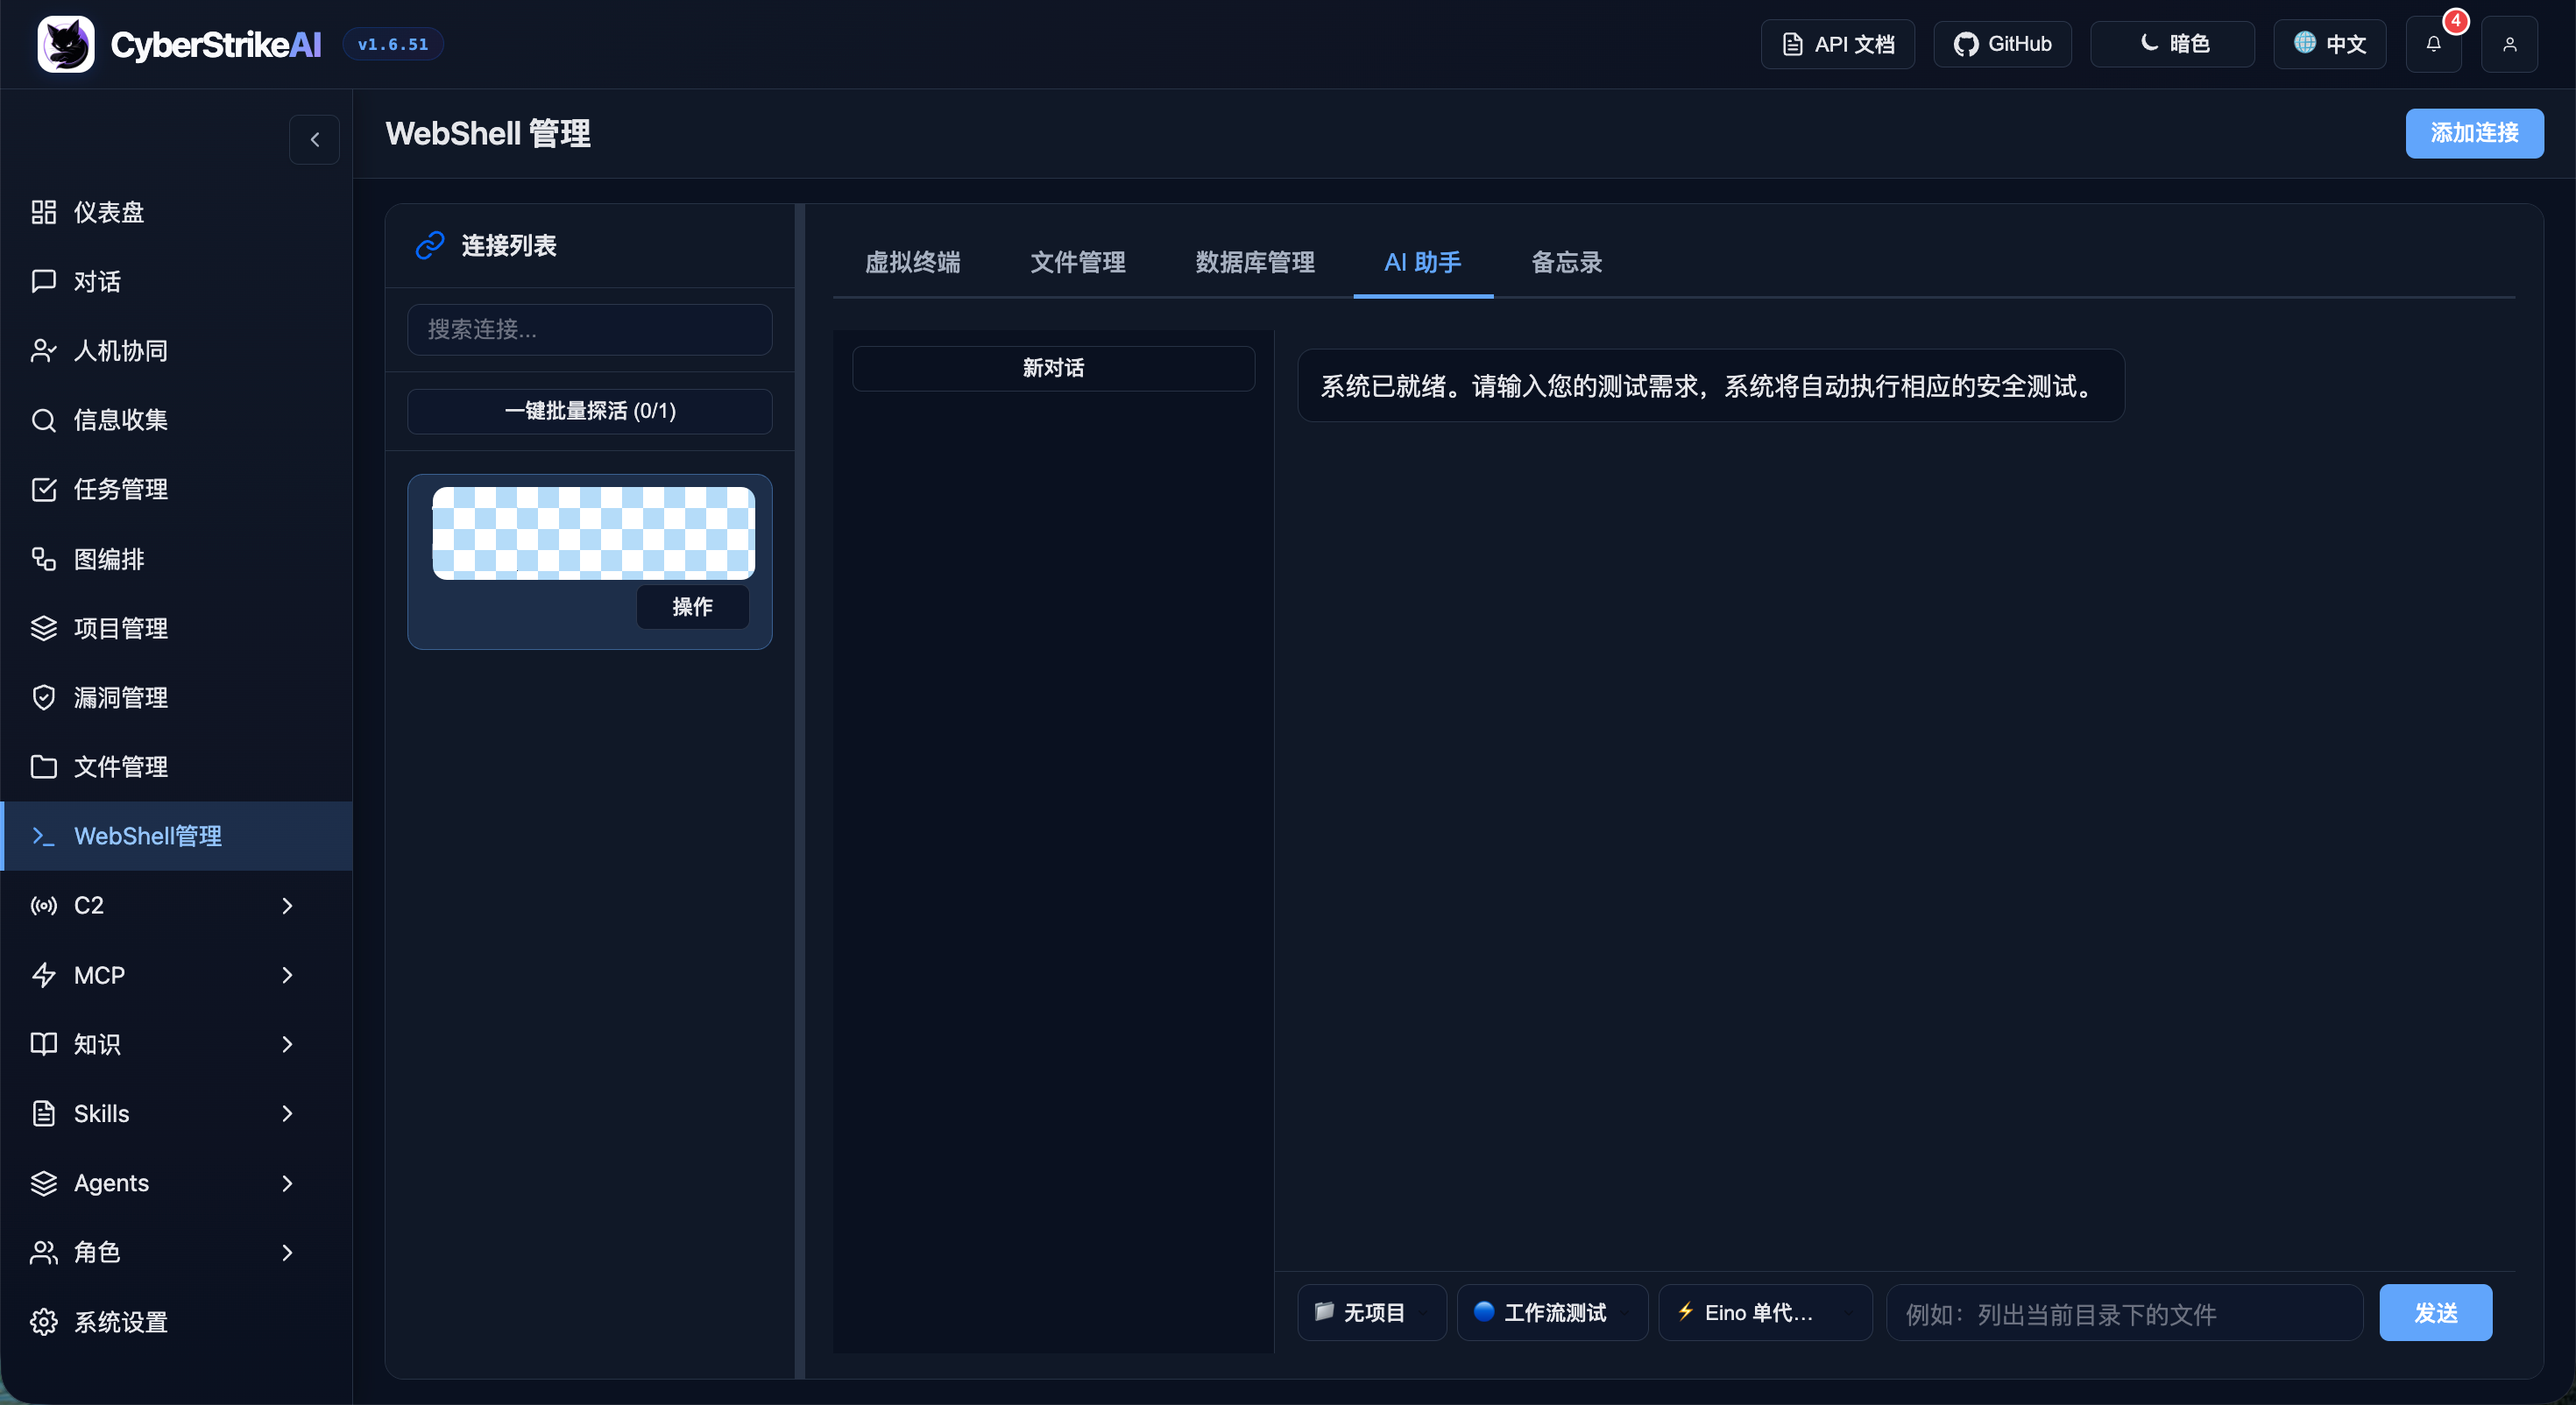
Управление WebShell
WebShell Management
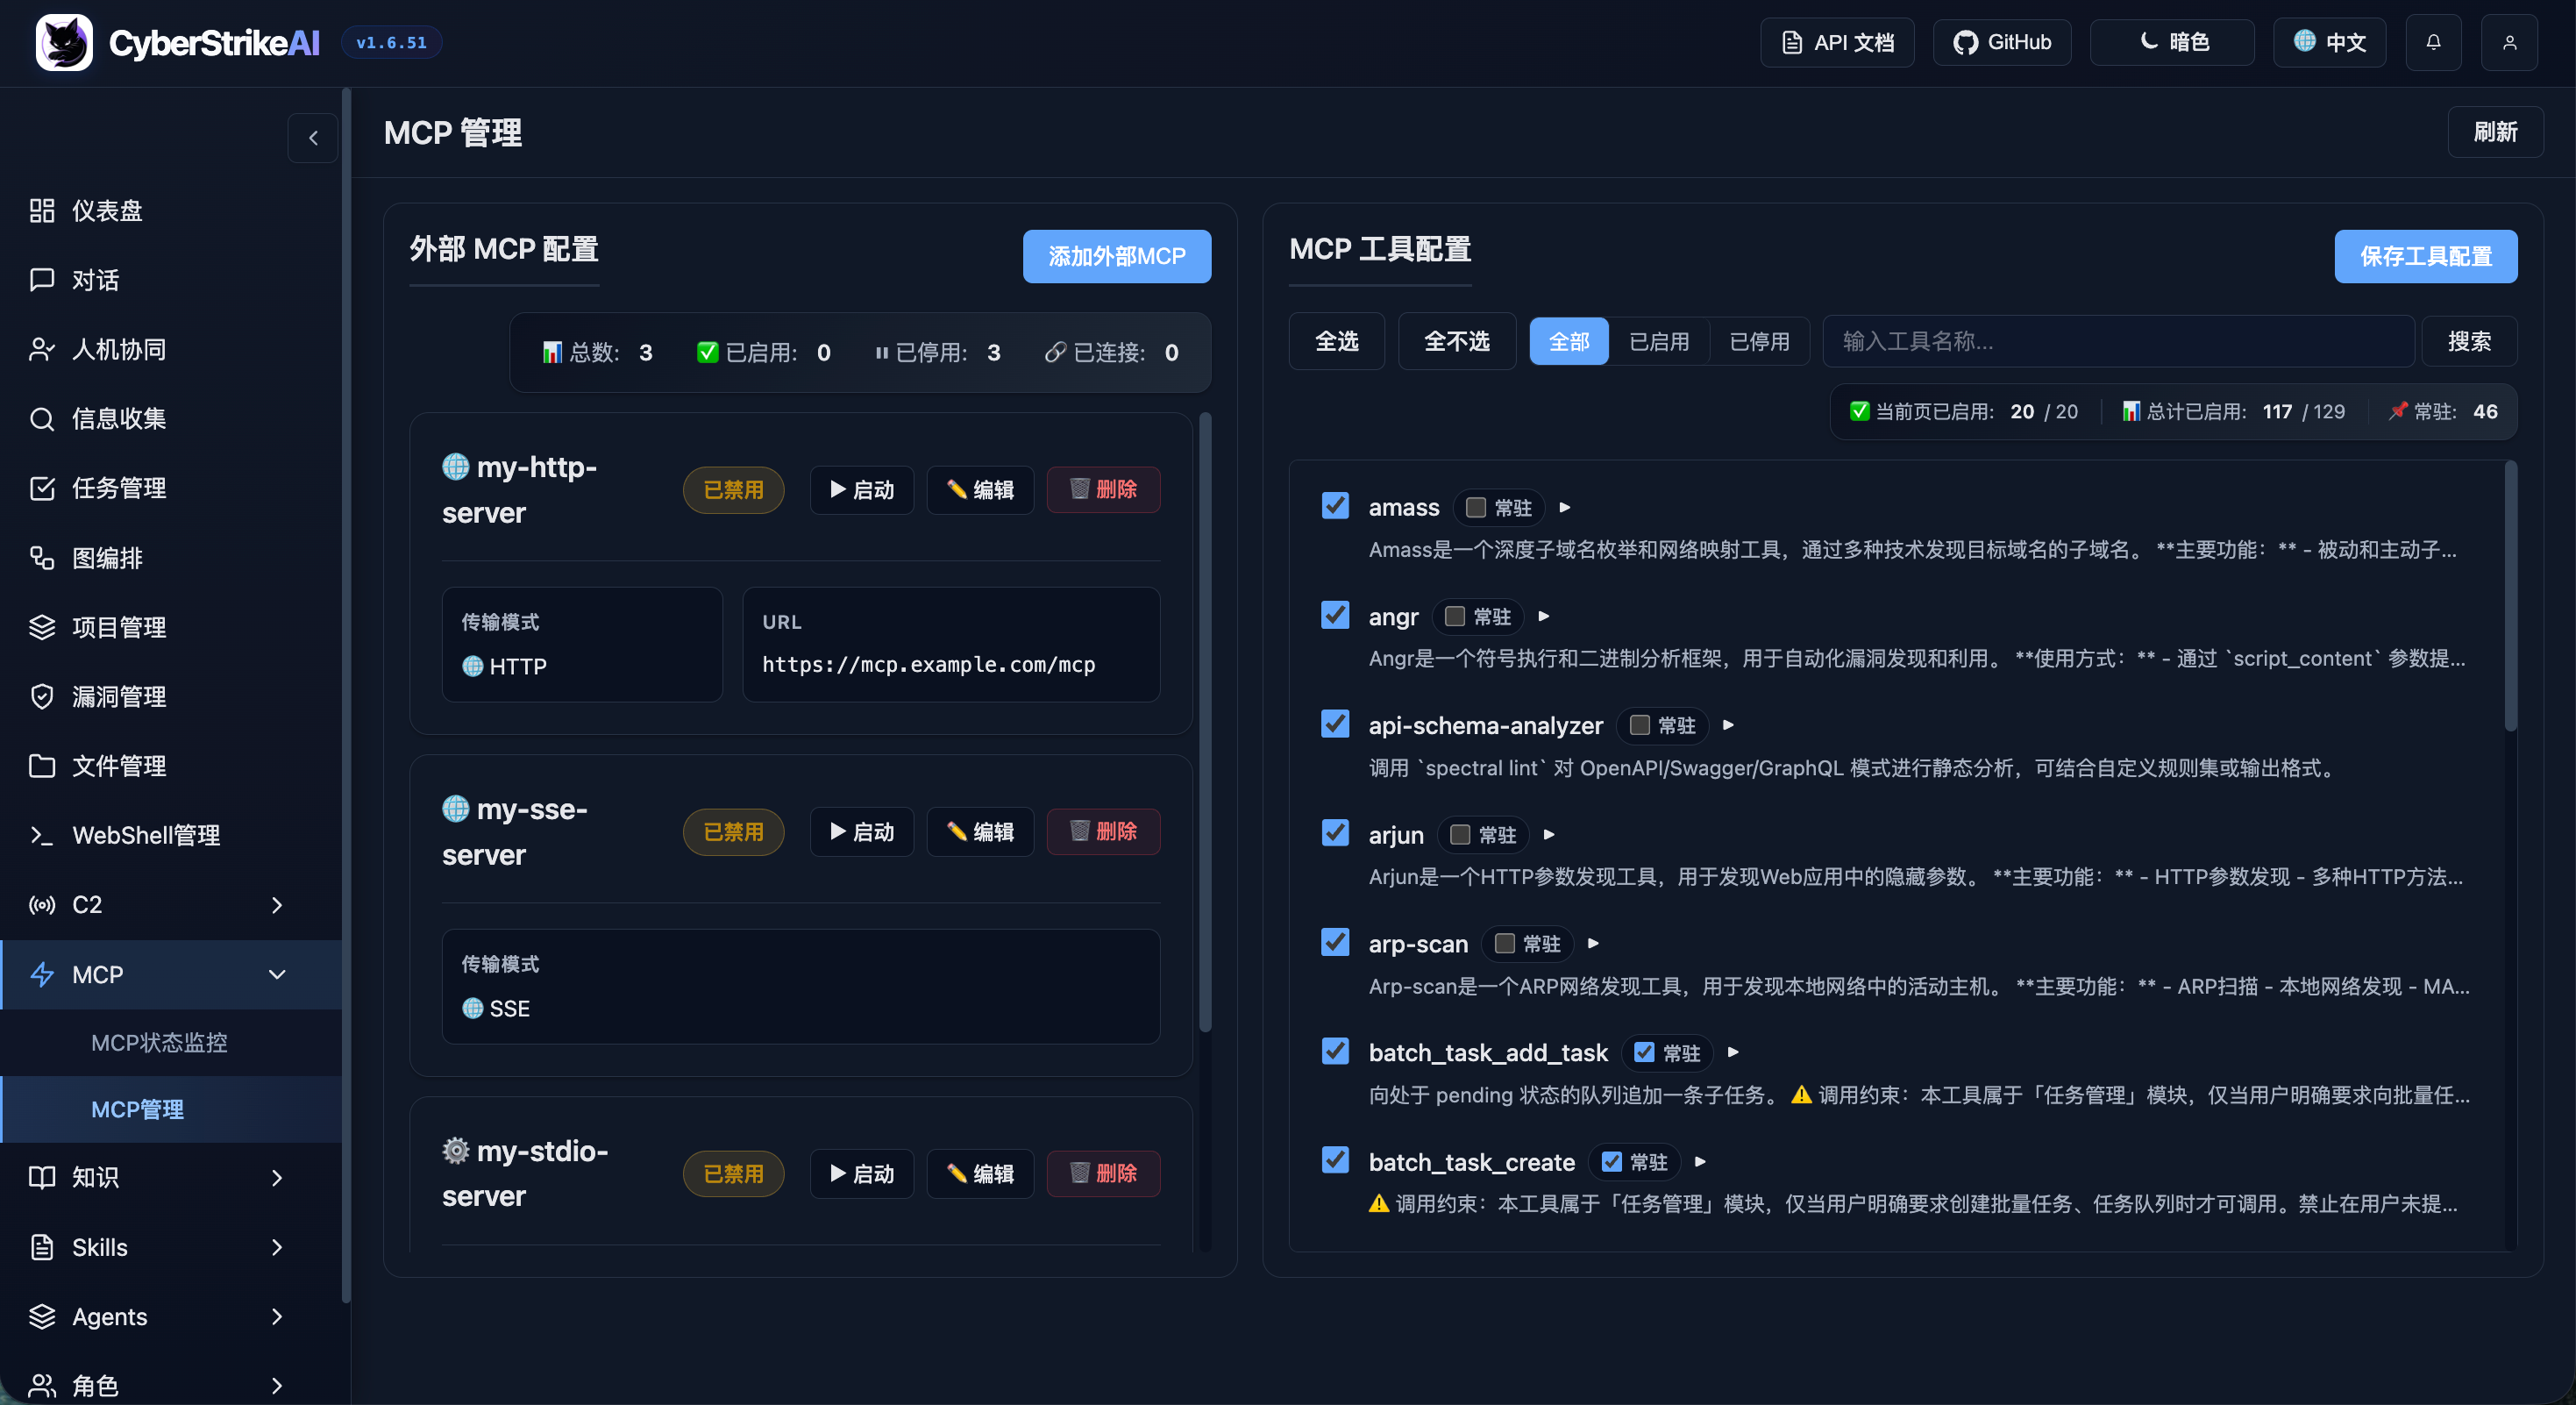
Управление MCP
MCP management
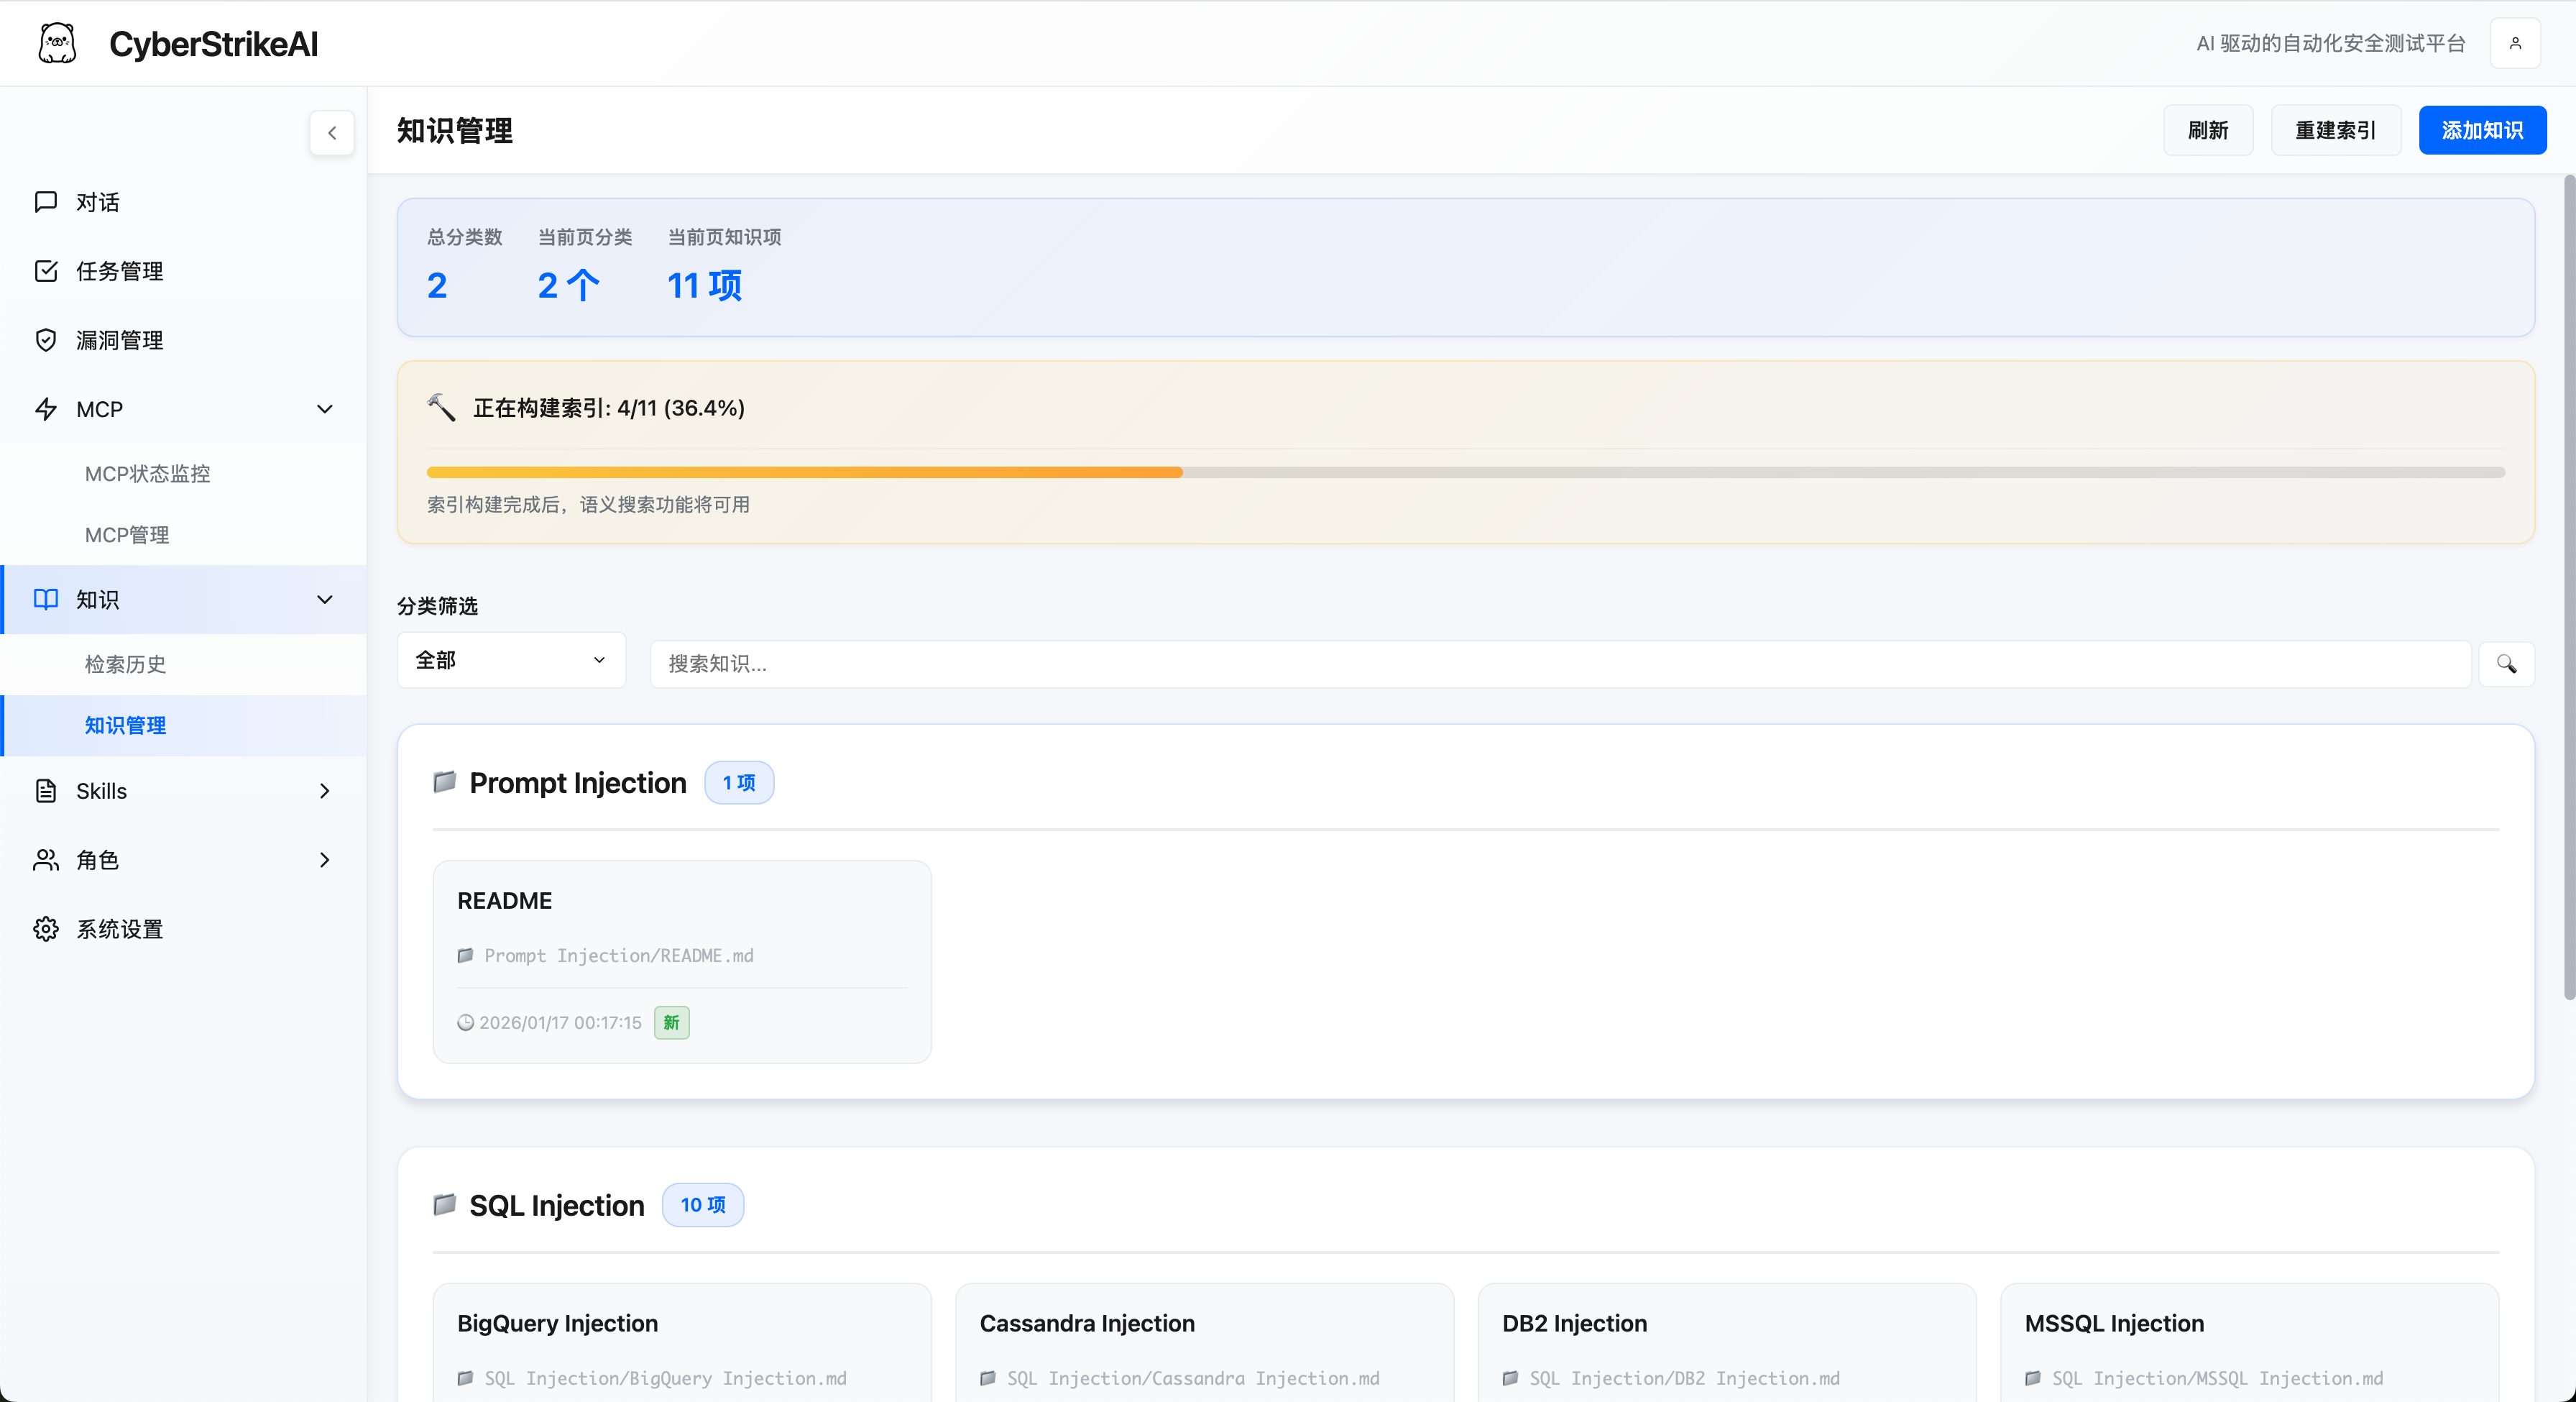
База знаний
Knowledge Base
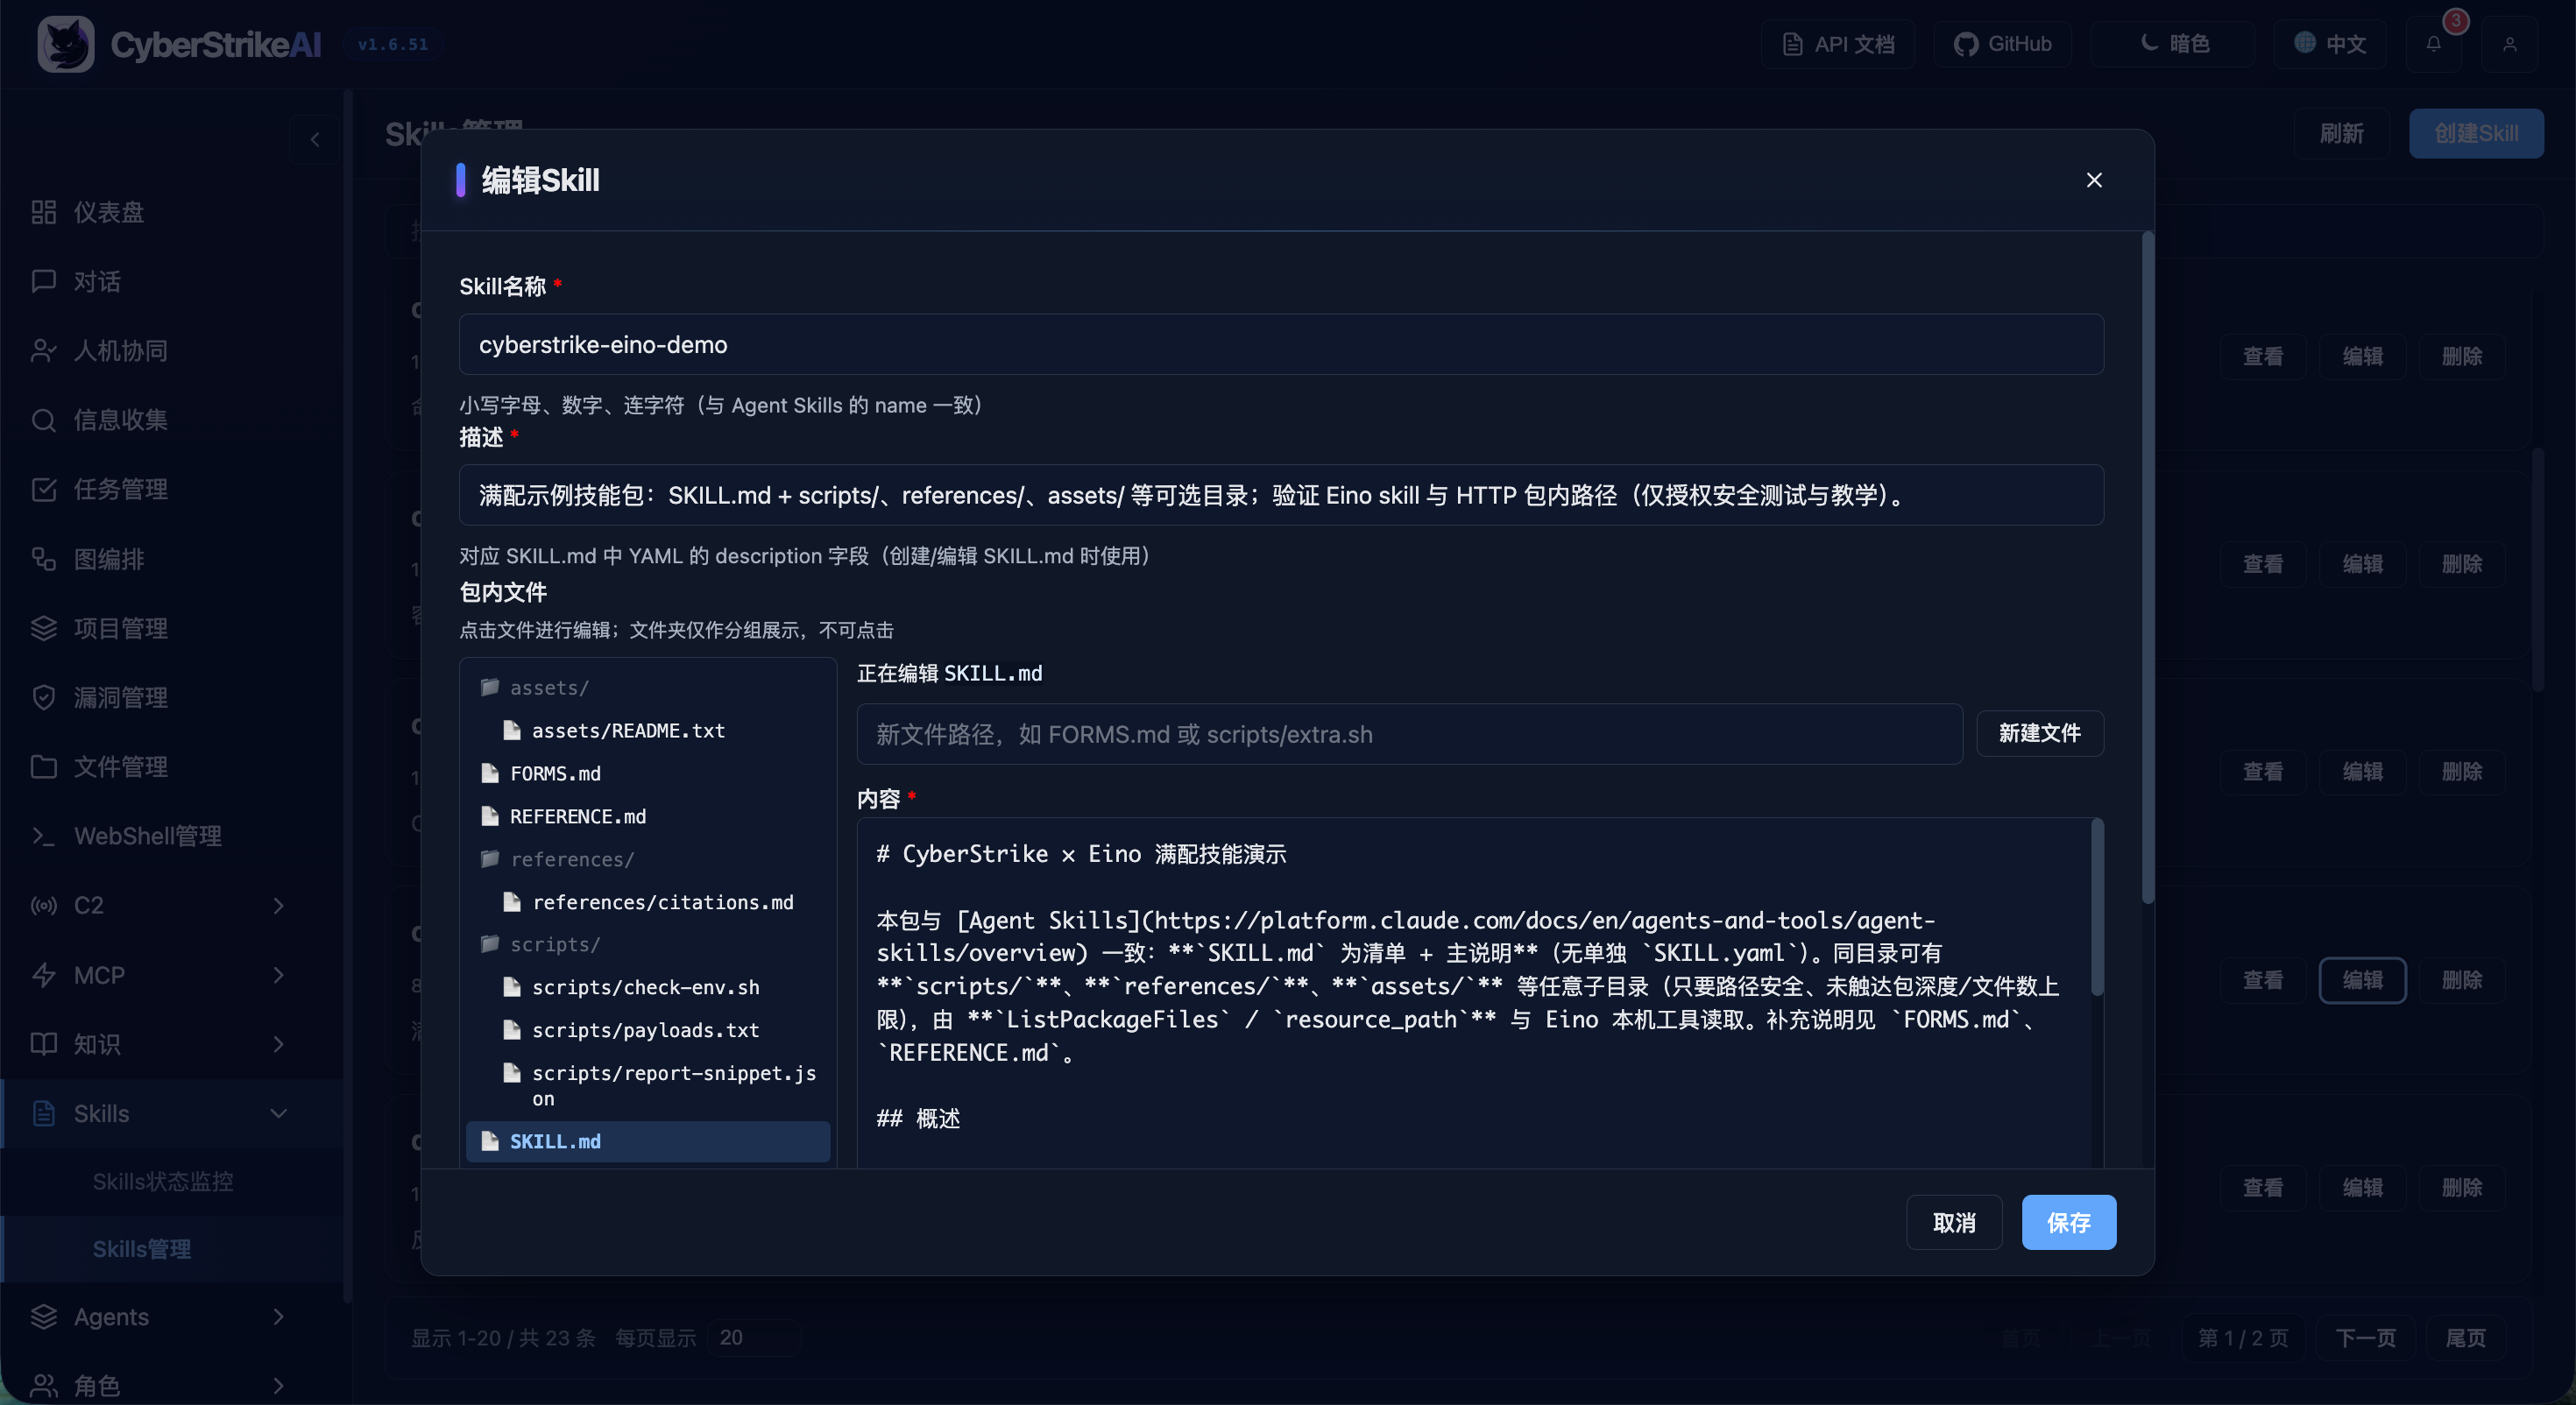
Управление навыками
Skills Management
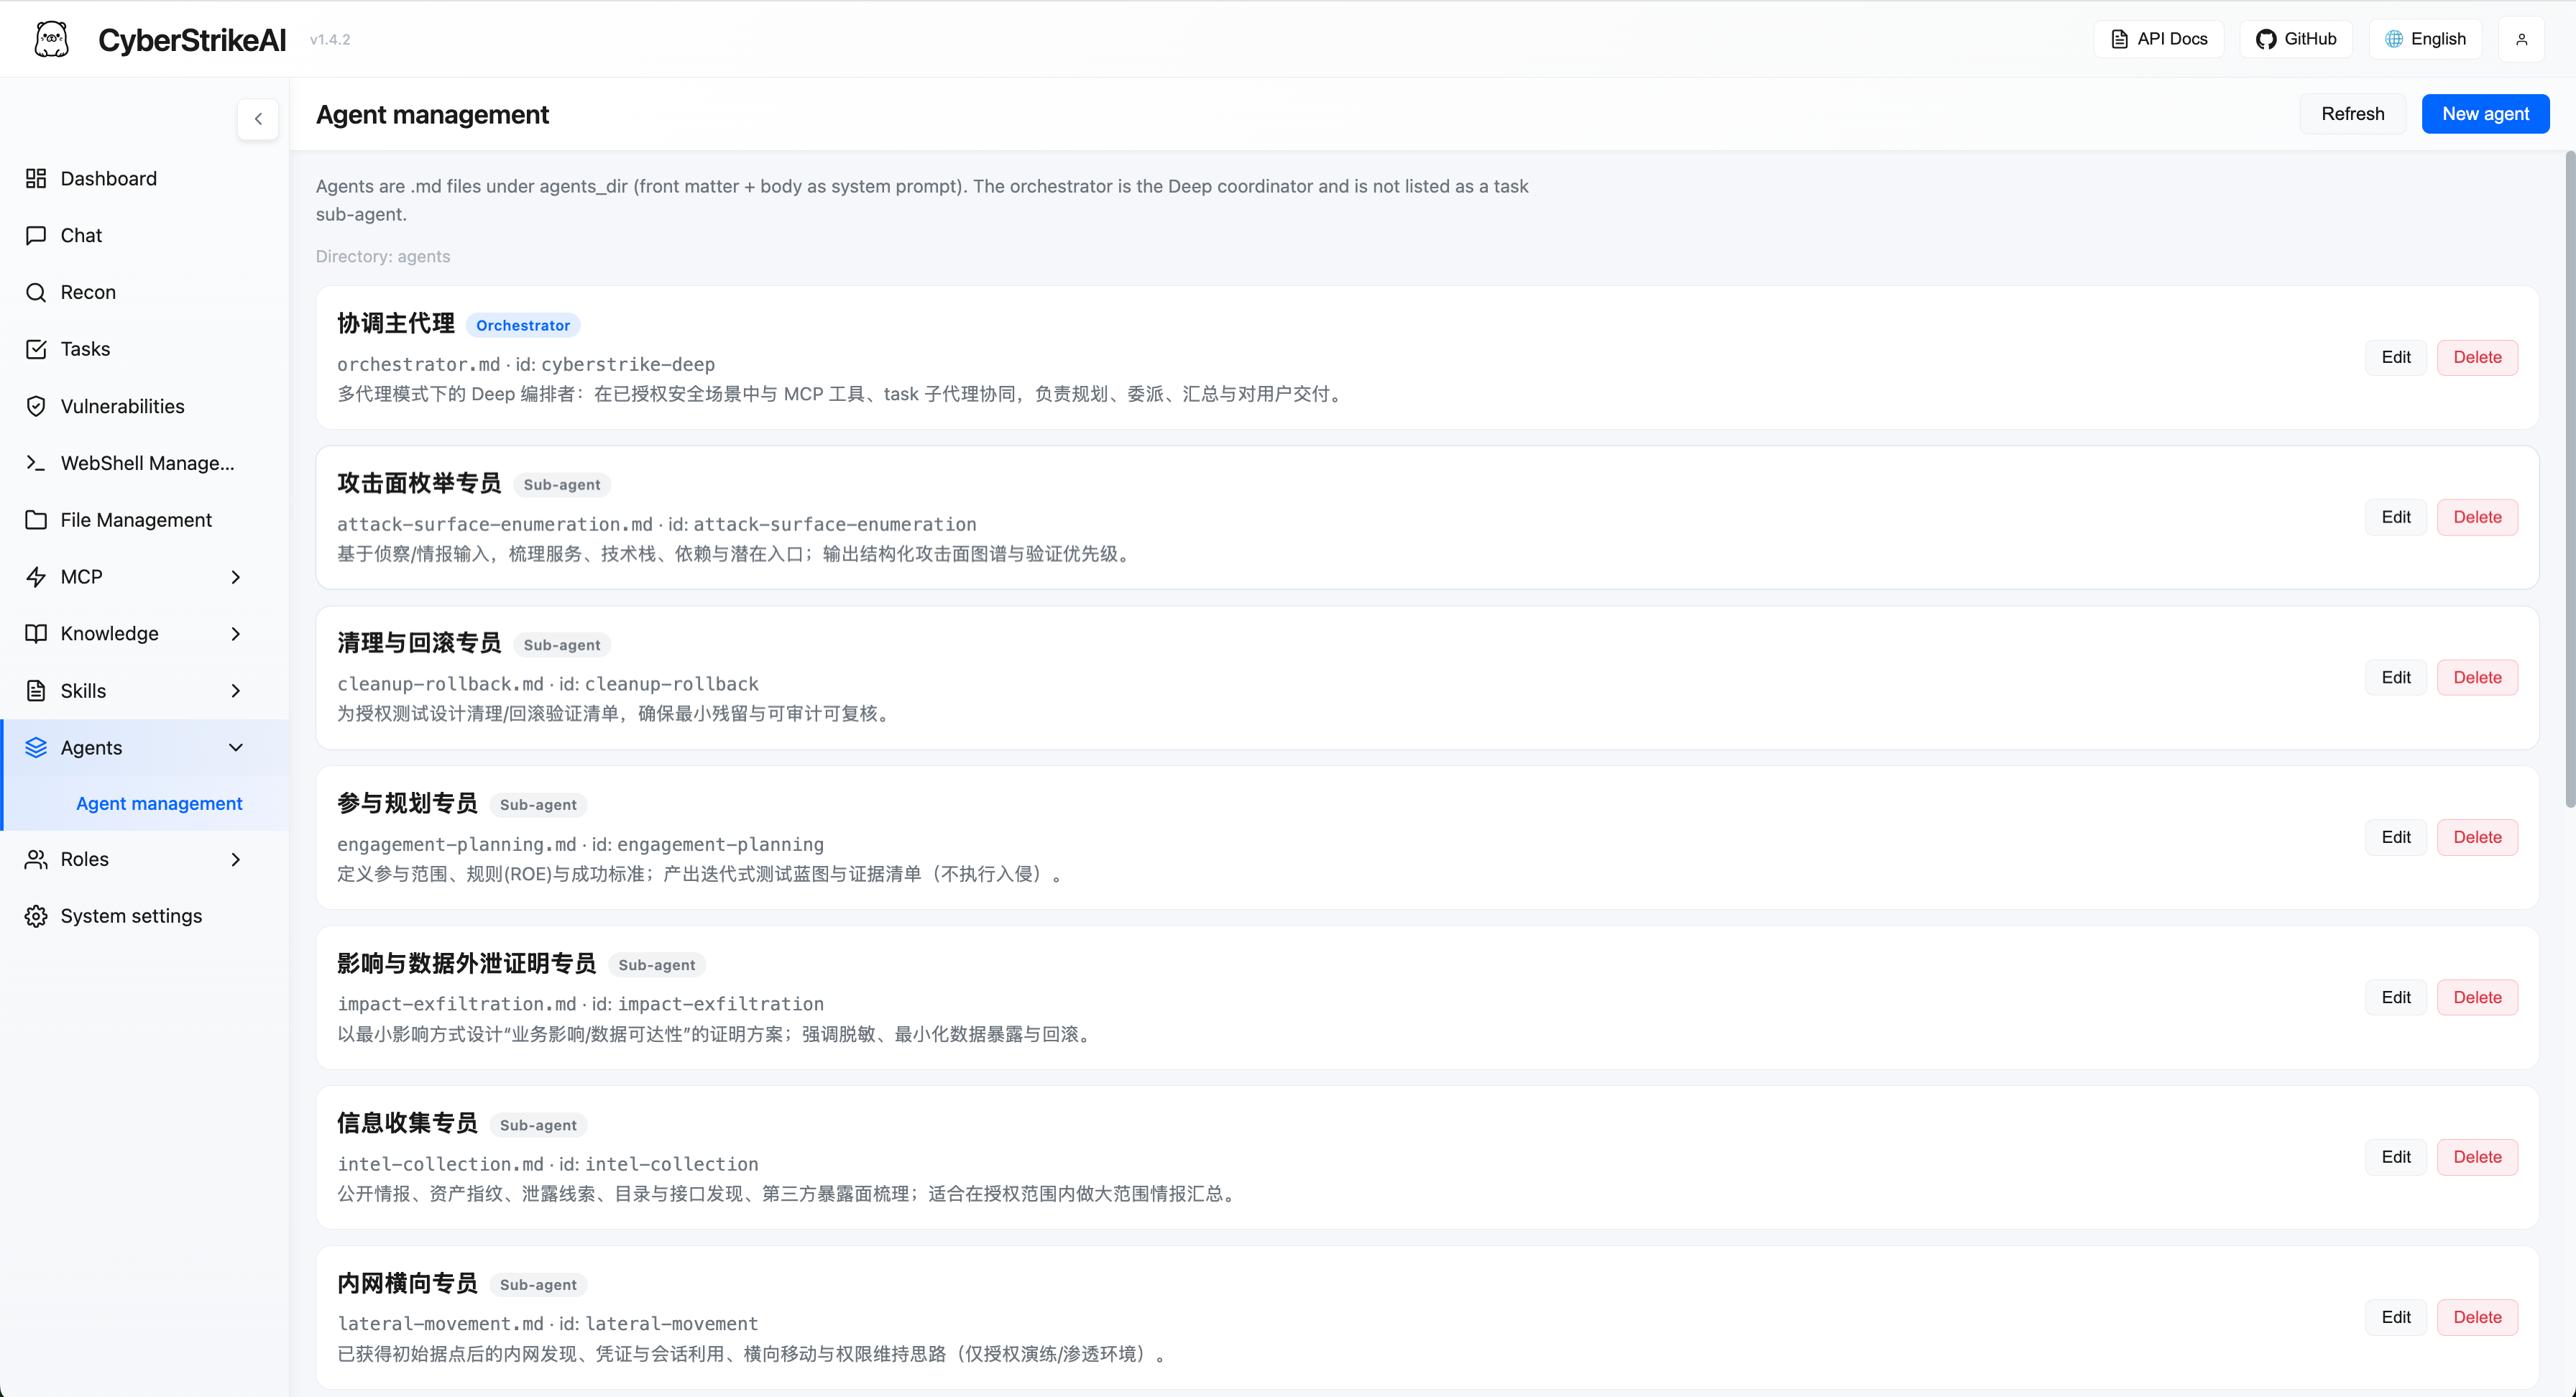
Управление агентами
Agent Management
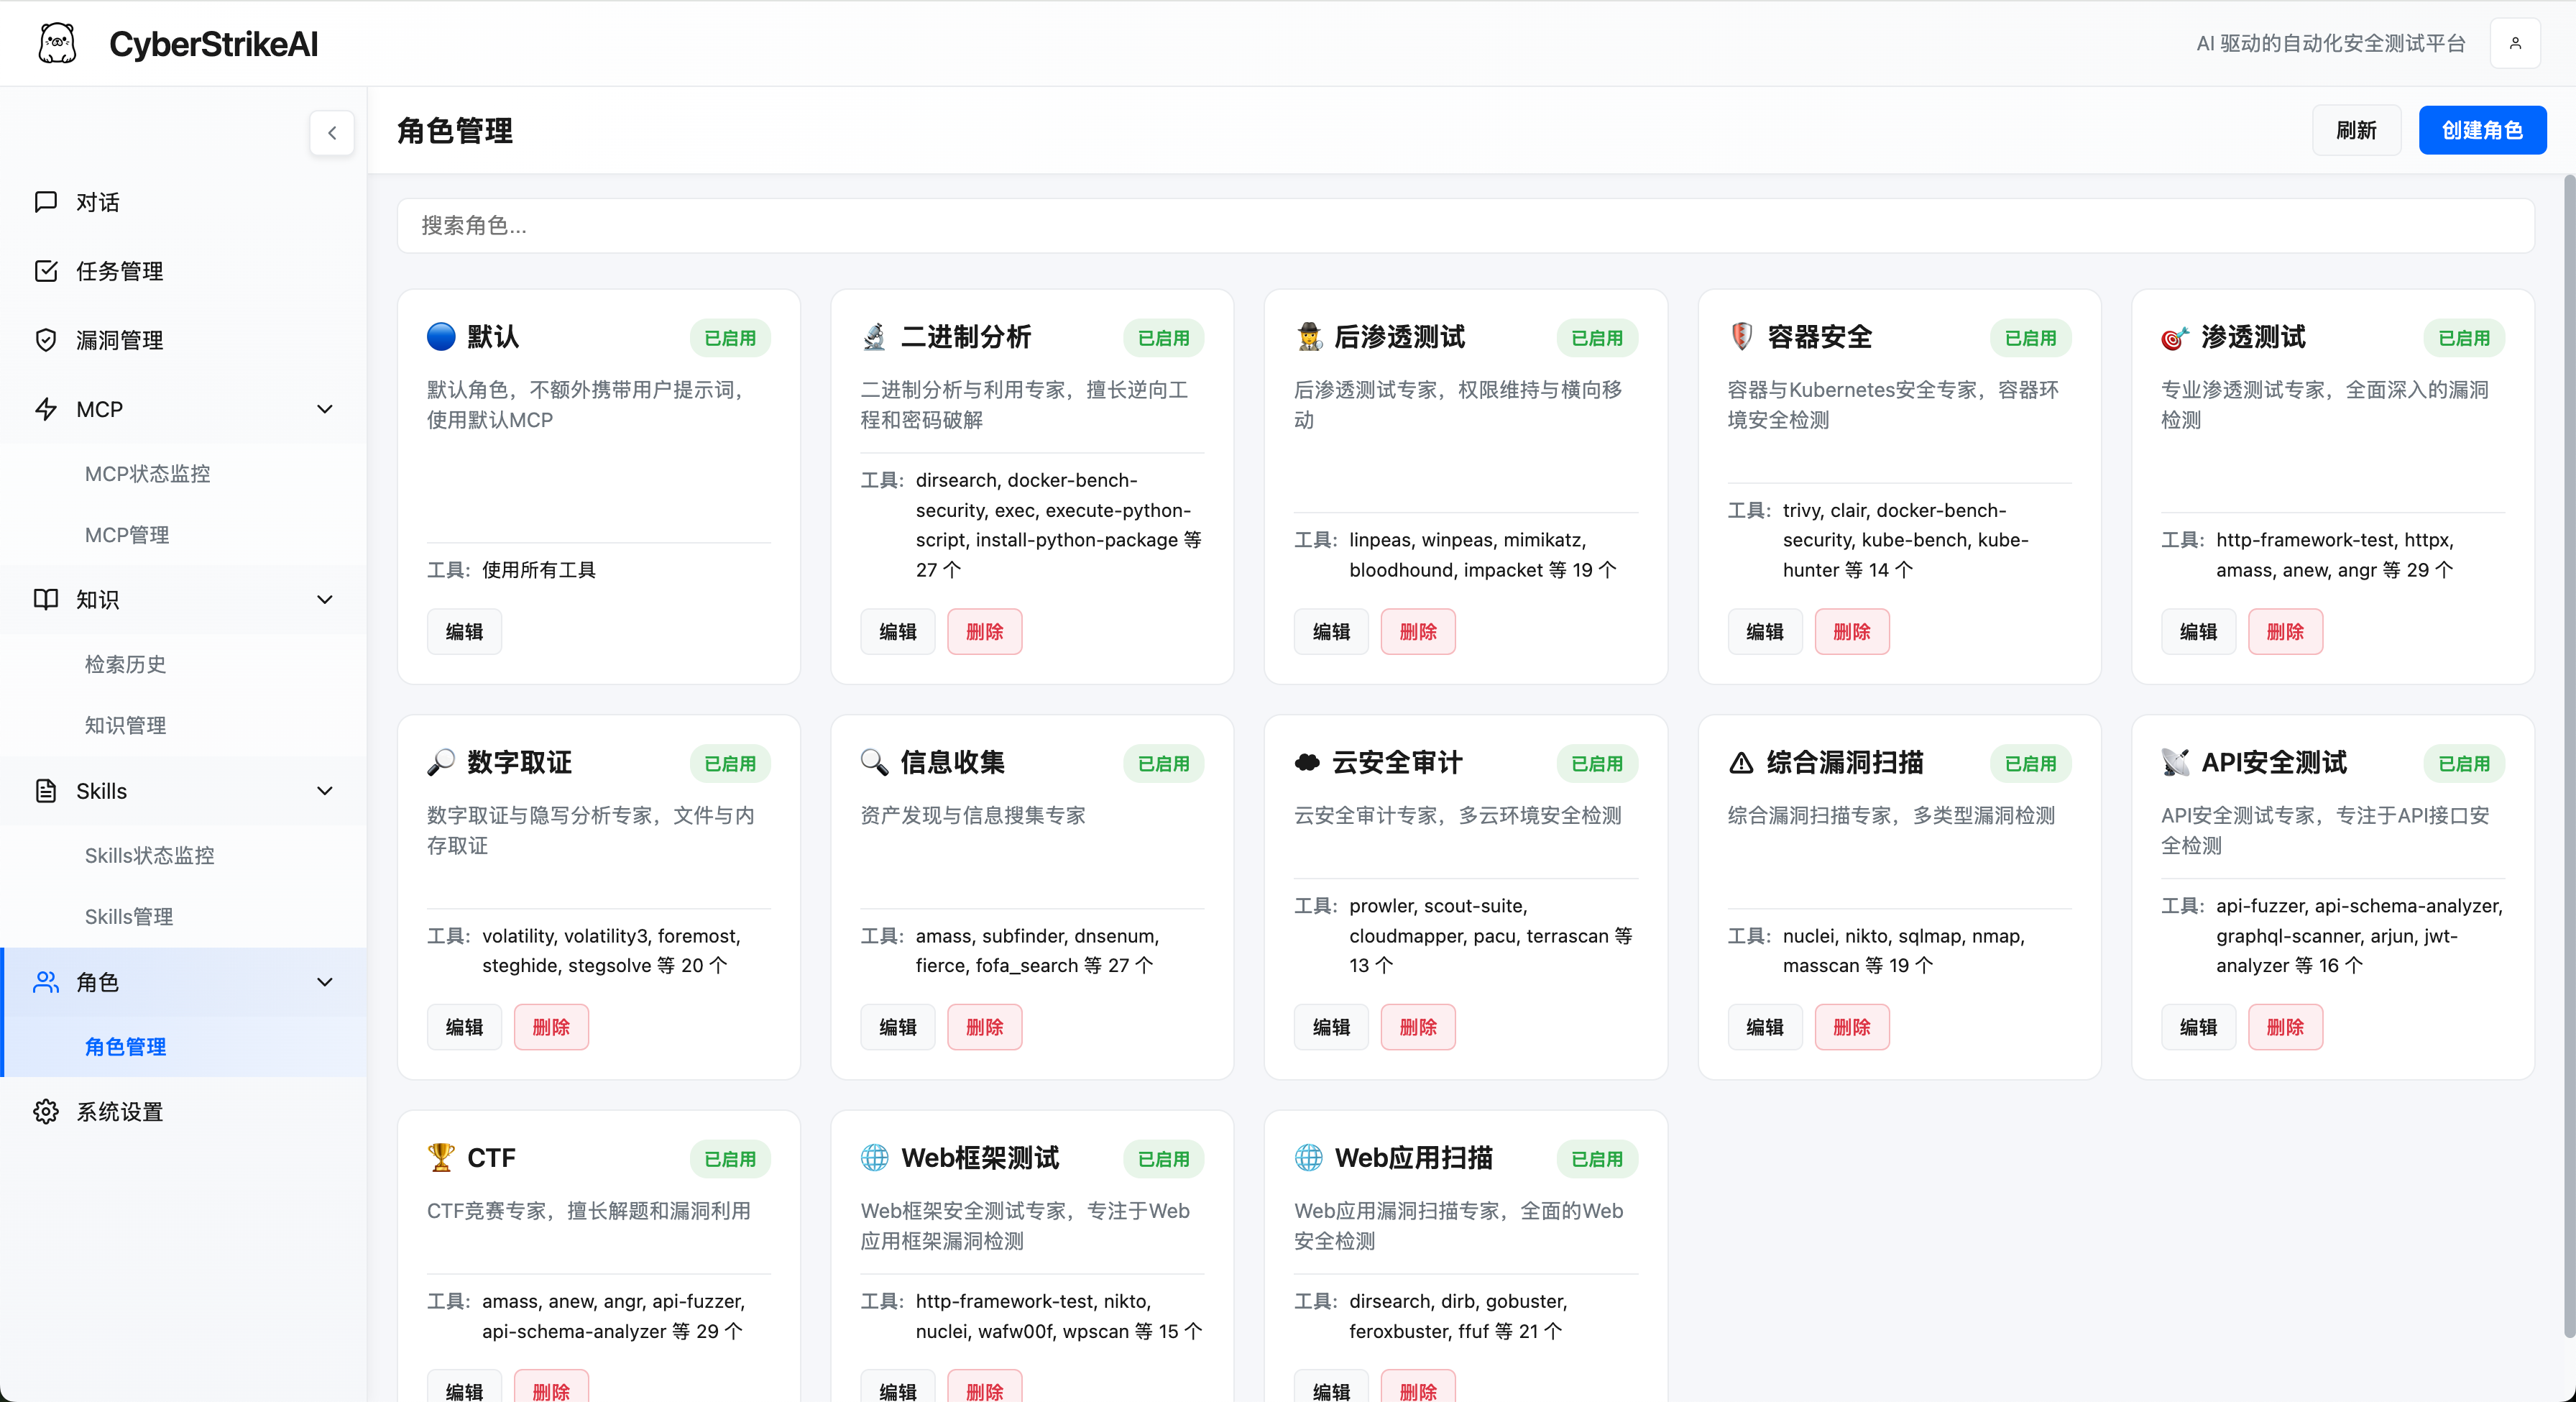
Управление ролями
Role Management
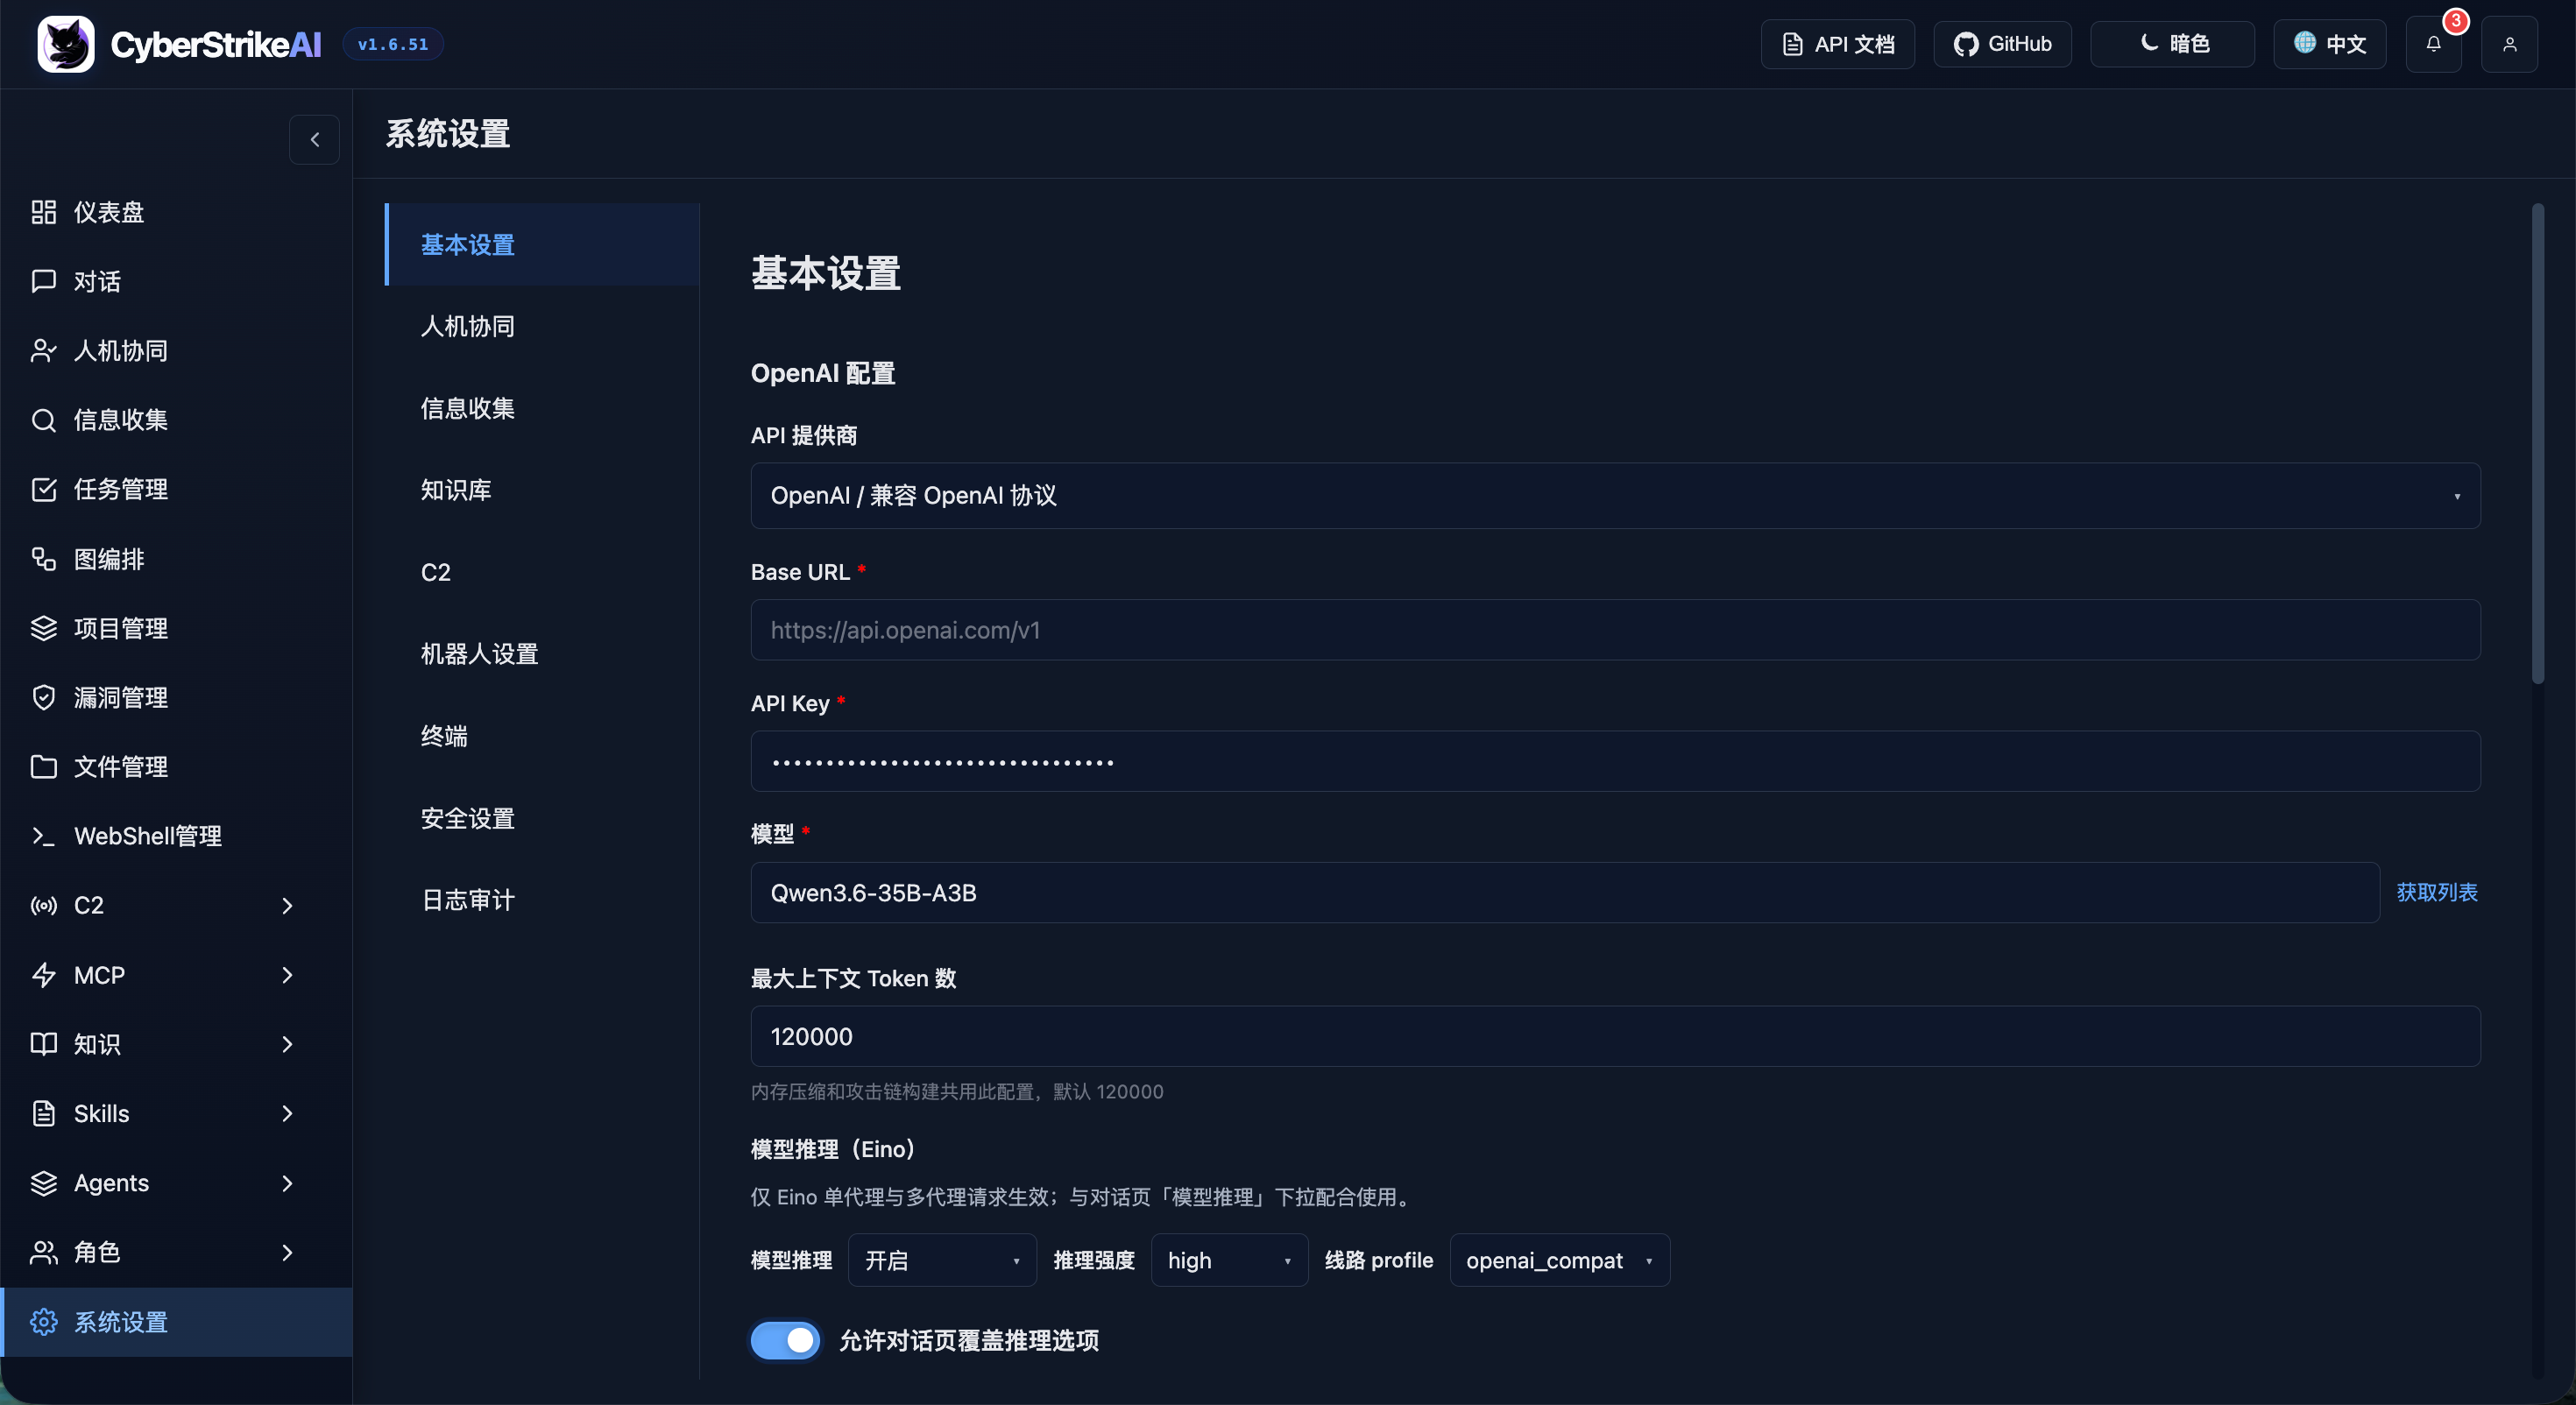
Системные настройки
System settings
Режим MCP stdio
MCP stdio mode
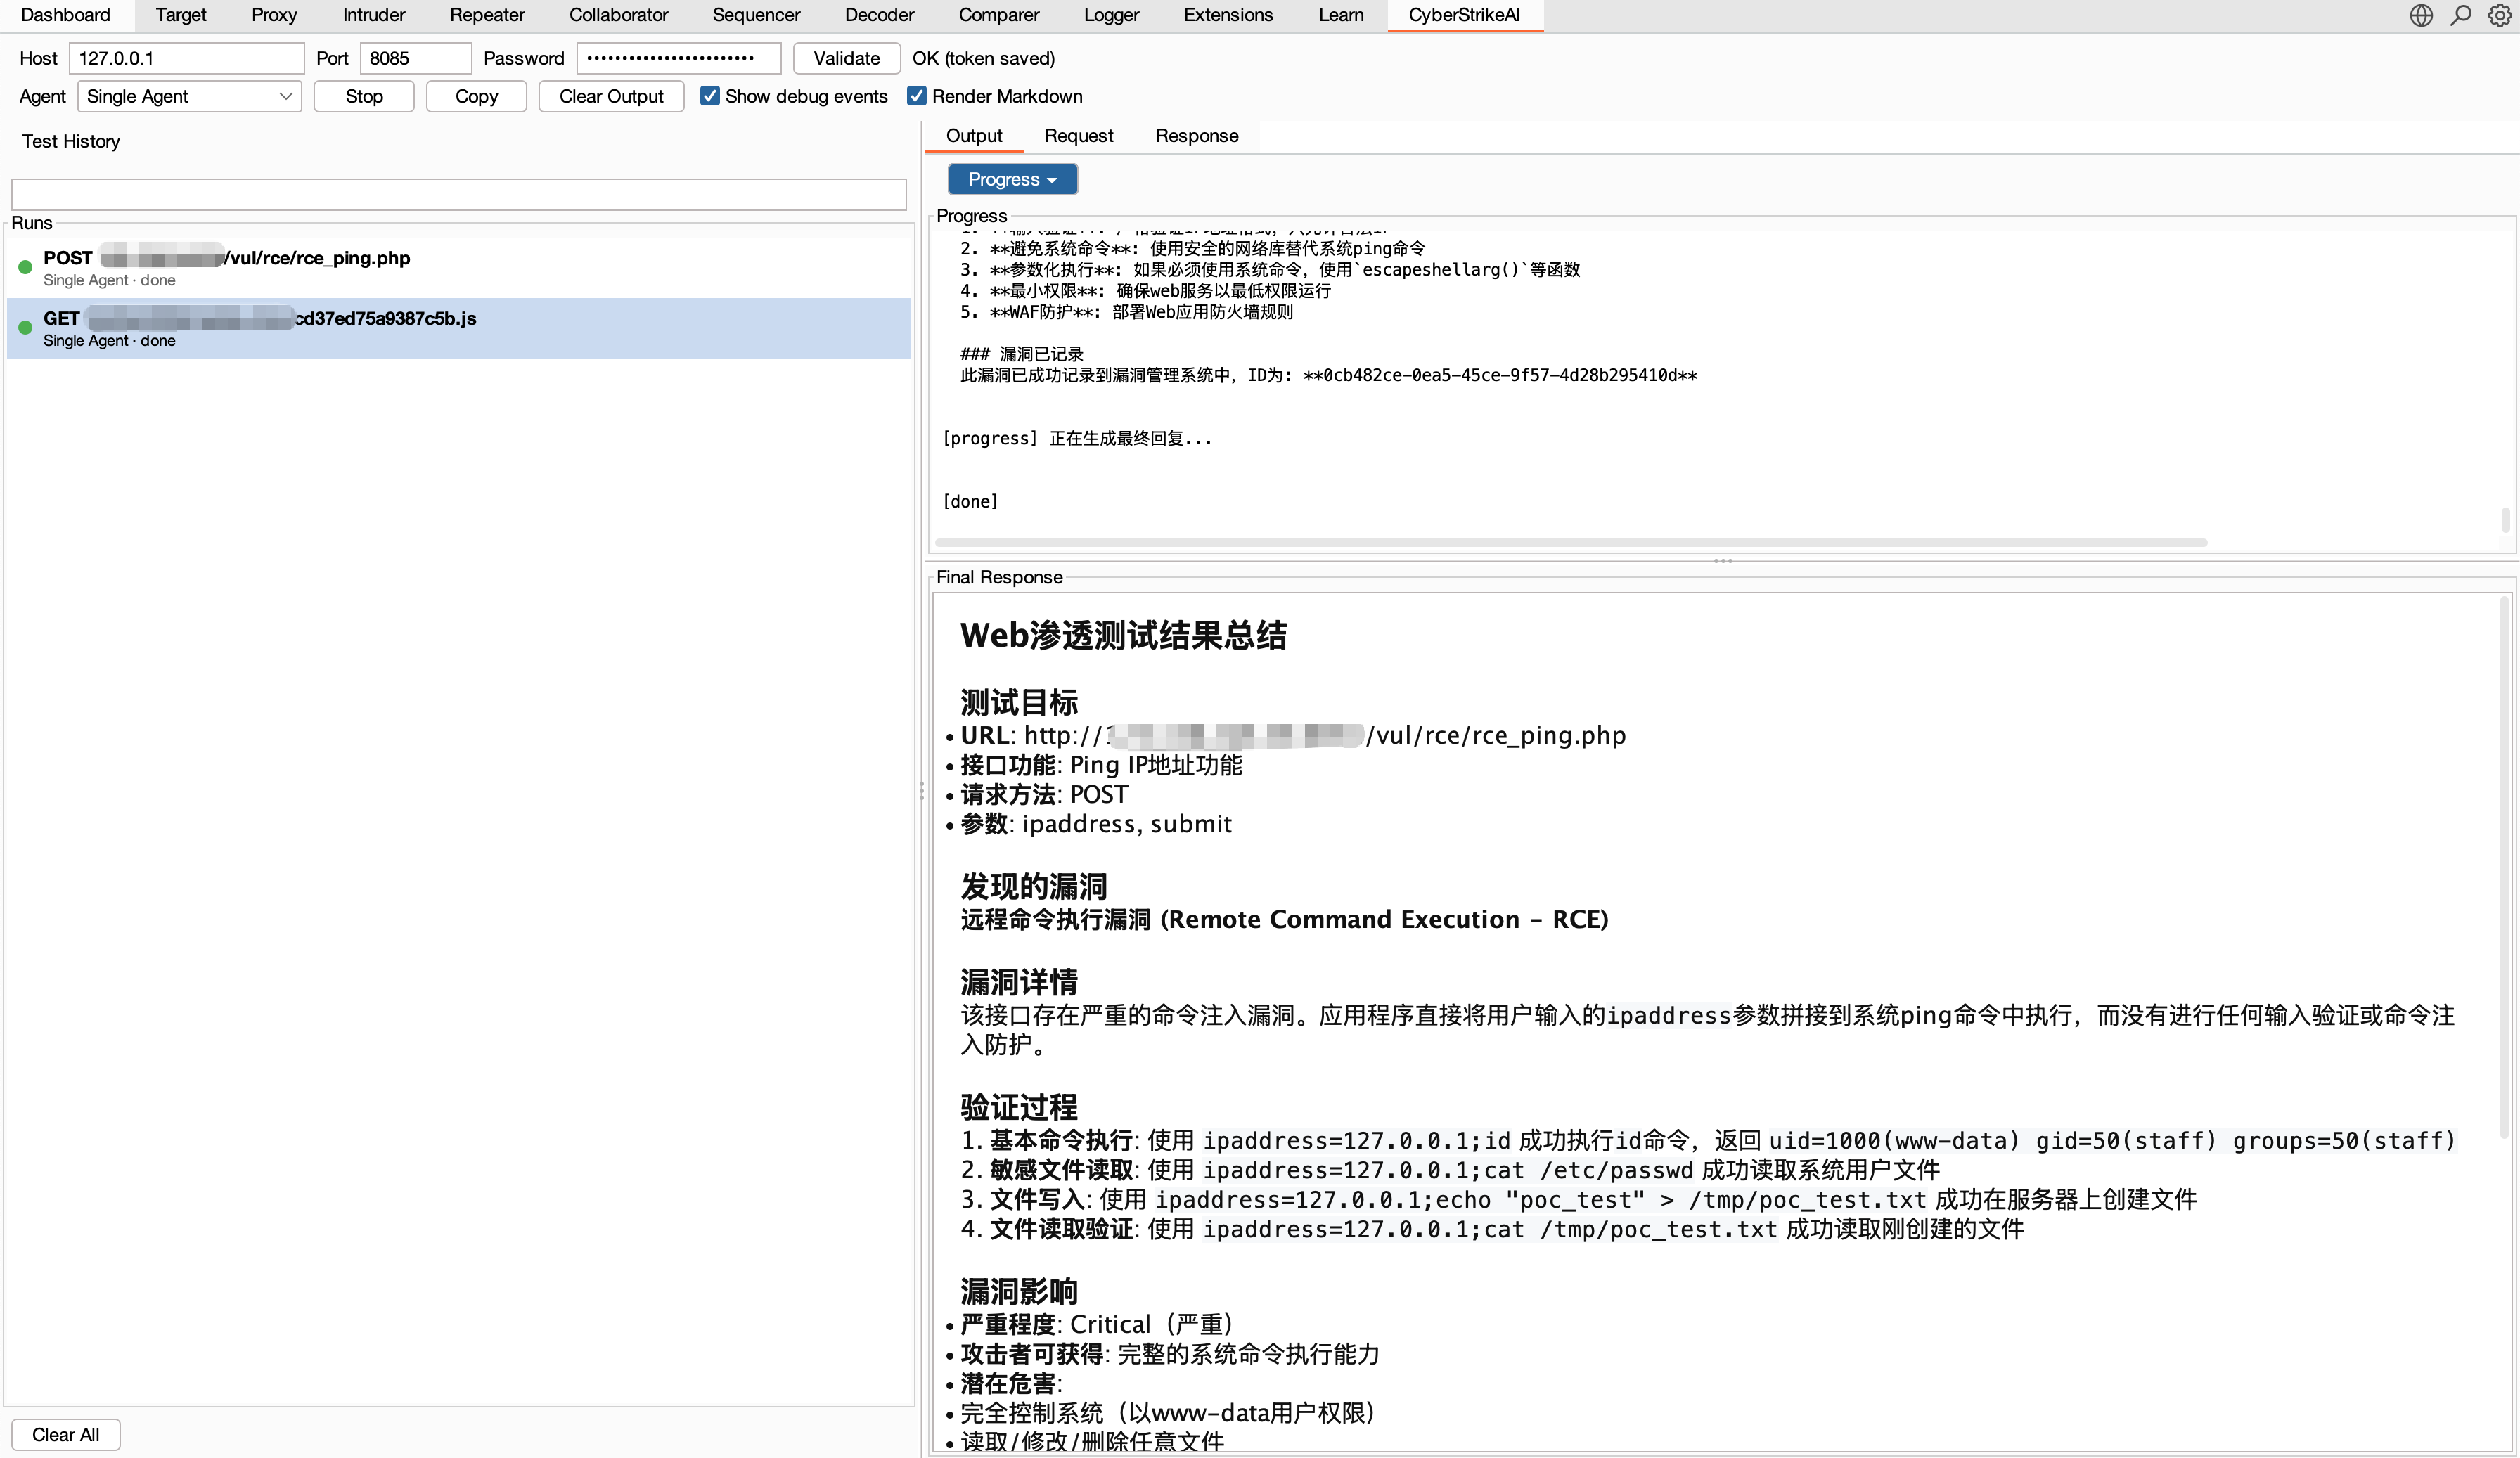
Плагин Burp Suite
Burp Suite plugin

Ключевые возможности

Агенты и оркестрация

  • 🤖 Агентное исполнение превращает намерение, выраженное на естественном языке, в управляемые и проверяемые действия по обеспечению безопасности.
  • 🧩 Оркестрация Eino поддерживает исполнение одним агентом, а также многопользовательские режимы Deep, Plan-Execute и Supervisor.
  • 🔀 Графовые рабочие процессы объединяют агентов, инструменты, условия, согласования и выходные данные в переиспользуемые потоки.
  • 🎭 Тестирование на основе ролей предоставляет специализированные подсказки и политики инструментов для типовых сценариев безопасности.

Инструменты и знания

  • 🧰 Инструменты безопасности включают более 100 отобранных YAML-рецептов с пользовательскими расширениями и доступом, ограниченным ролями.
  • 🔌 Интеграция MCP поддерживает HTTP, stdio, SSE, внешнюю федерацию и динамическое обнаружение инструментов.
  • ⏱️ Отказоустойчивое исполнение инструментов выполняет блокирующие вызовы MCP/инструментов в воркерах с ограниченным ожиданием агента, возобновляемым опросом execution_id, отменой, размыкателями цепи для каждого сервера, ограничениями параллелизма и едиными лимитами вывода.
  • 🎯 Навыки агентов следуют стандартной структуре Skill и поддерживают прогрессивную загрузку по требованию.
  • 📚 База знаний объединяет переписывание запросов, векторный поиск, переранжирование и постобработку результатов.
  • 🖼️ Анализ изображений использует отдельную модель зрения для скриншотов, капч и UI, сохраняя только текстовые сводки.

Управление и аудит

  • 🧑‍⚖️ Человек в цикле обеспечивает режимы согласования, списки разрешённых инструментов, проверку агентом аудита и прослеживаемые решения.
  • 🛡️ Блокировка вызовов в разделе «Безопасность» добавляет настраиваемые проверки по регулярным выражениям перед исполнением MCP, шаблоны напоминаний и пробные запуски, при этом защита государственных доменов включена по умолчанию. См. Блокировка вызовов инструментов.
  • 🔐 RBAC платформы поддерживает нескольких пользователей, системные и пользовательские роли, ограниченные области прав, владение и явные назначения.
  • 🔒 Безопасность и аудит обеспечивают аутентифицированный доступ, журналы аудита, хранение в SQLite и сохранение операционных доказательств.
  • 📄 Управление результатами сохраняет тот же ограниченный результат инструмента, который видит агент, защищает пути возобновления от чрезмерно больших исторических выводов и добавляет защитные меры в UI для больших представлений деталей. См. Управление исполнением инструментов.

Операции безопасности

Скачать инструмент