#1
Инструменты извлечения, распаковки, эмуляции, обнаружения уязвимостей и бинарного анализа прошивок.
Рекомендация Kitploit

 nationalsecurityagency/ghidra
Ghidra — это фреймворк для обратной разработки программного обеспечения (SRE).
 openwrt/openwrt
Операционная система Linux для встраиваемых устройств с перезаписываемой файловой системой, управлением пакетами и фреймворком сборки. Позволяет…
 werwolv/imhex
🔍 Гекс-редактор для реверс-инженеров, программистов и тех, кто ценит свою сетчатку, работая в 3 часа ночи.
 radareorg/radare2
UNIX-подобный фреймворк для обратной разработки и набор инструментов командной строки
 zhaoxuya520/reverse-skill
Пакет-маршрутизатор навыков на базе ИИ для реверс-инжиниринга, тестирования на проникновение и исследований в области безопасности. Направляет…
 djsime1/awesome-flipperzero
🐬 Подборка отличных ресурсов для устройства Flipper Zero.
 qemu/qemu
Официальное зеркало QEMU. Инструкции по отправке изменений в QEMU см. на https://www.qemu.org/contribute/. Pull Requests отключены. Пожалуйста,…
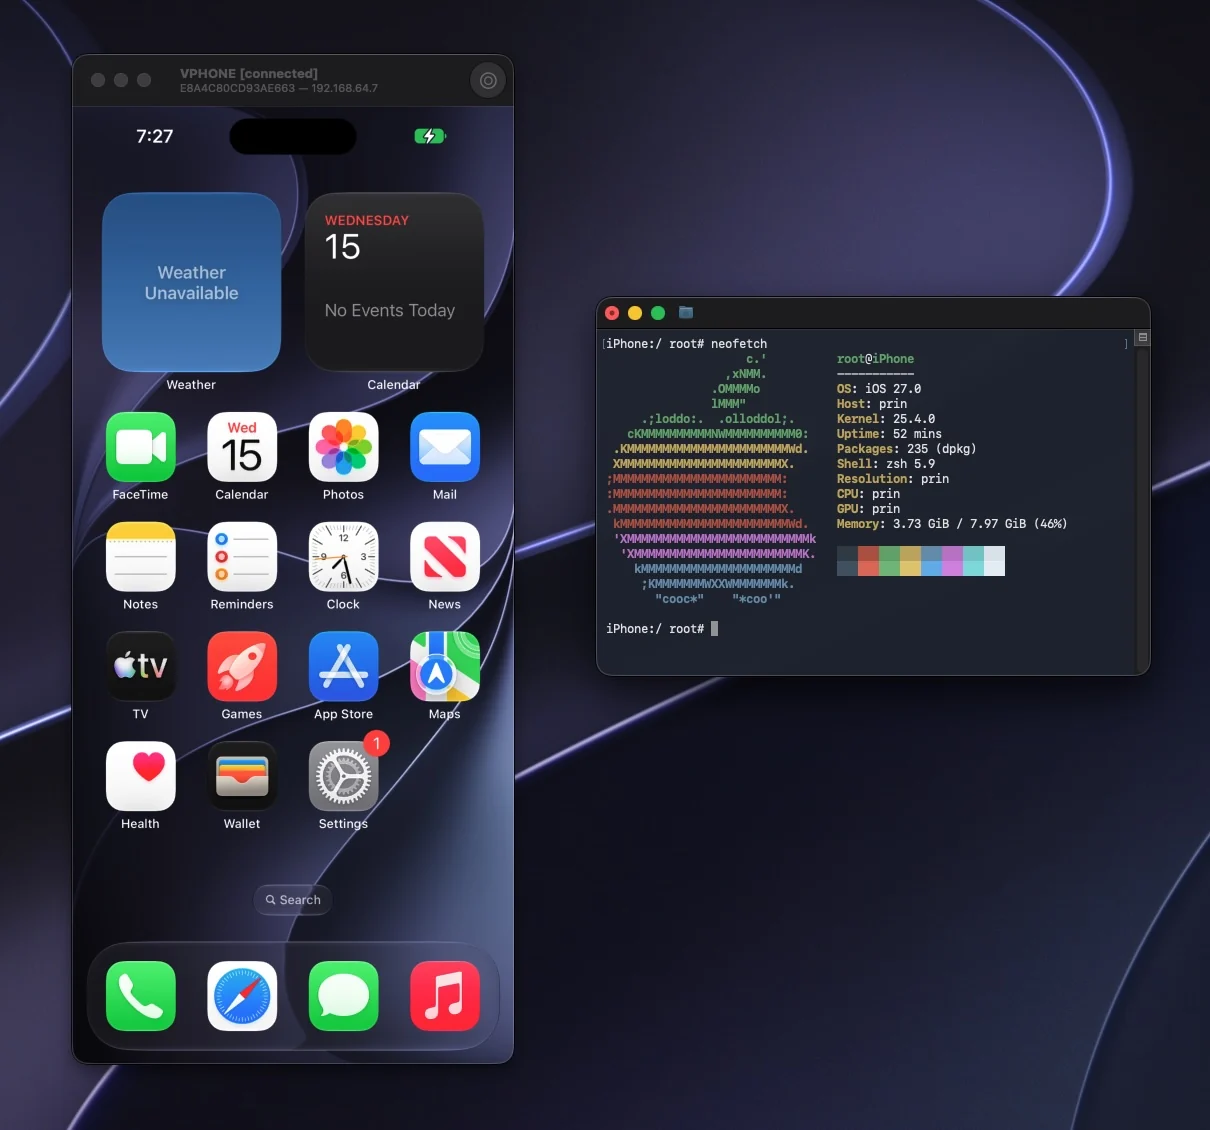 lakr233/vphone-cli
Boot and manage virtual iPhones on Apple Silicon with firmware patching, jailbreak variants, and security research features for iOS testing and…
 capstone-engine/capstone
Мультиархитектурный фреймворк дизассемблирования, предоставляющий легковесный потокобезопасный API для анализа бинарного кода, реверс-инжиниринга и…
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 mrexodia/ida-pro-mcp
Ассистент для реверс-инжиниринга на базе ИИ, который связывает IDA Pro с языковыми моделями через MCP.
refirmlabs/binwalkИнструмент анализа прошивки
 angr/angr
Мощная и удобная платформа для анализа бинарных файлов!
 mister-devel/main_mister
Основной бинарный файл и документация платформы аппаратной эмуляции на базе ПЛИС для разработки ретро-систем, компиляции прошивок и исследований в…
 qilingframework/qiling
Полноценный инструментируемый фреймворк для эмуляции двоичного кода
 lief-project/lief
Кроссплатформенная библиотека для анализа, модификации и абстракции исполняемых форматов ELF, PE и MachO. Поддерживает API на C++, Python и Rust с…
 mandiant/flare-vm
Набор скриптов для установки программного обеспечения в системах Windows, позволяющий легко настроить и поддерживать среду для reverse engineering на…