
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
 daxakahackerman/xss-catcher
Фреймворк для обнаружения слепого XSS и сбора данных XSS
 aeyesec/cve-2022-34265
PoC для CVE-2022-34265 (Django)
 blackhillsinfosec/skyhook
Настройка двусторонней обфусцированной передачи файлов через HTTP, созданная для обхода систем обнаружения вторжений (IDS).
 t0kx/exploit-cve-2015-3306
ProFTPd 1.3.5 - (mod_copy) Эксплойт удаленного выполнения команд и уязвимый контейнер
 bishopfox/pwn-pulse
Эксплойт для уязвимости произвольного чтения файлов Pulse Connect Secure SSL VPN (CVE-2019-11510)
 moniik/poc_salesforce_lightning
Только в академических целях. Атака на Salesforce Lightning с гостевыми привилегиями.
 vegabird/xvna
Экстремально уязвимое Node-приложение
 danmcinerney/device-pharmer
Открывает 1K+ IP-адресов или результаты поиска Shodan и пытается выполнить вход
 synacktiv/livepyre
Инструмент, предназначенный для эксплуатации CVE-2025-54068 и удалённого выполнения команд, если известен APP_KEY проекта Livewire.
 owasp/owasp-istg
Руководство по тестированию безопасности Интернета вещей (ISTG) предоставляет комплексную методологию для проведения пентестов в области IoT,…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 burpheart/cve-2022-39197-patch
CVE-2022-39197 патч для уязвимости. CVE-2022-39197 Патч для уязвимости.
 mpgn/heartbleed-poc
:broken_heart: Эксплойт Hearbleed для получения конфиденциальной информации CVE-2014-0160 :broken_heart:
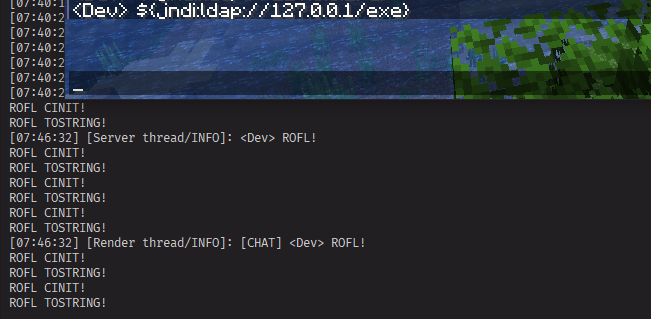 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) Proof of Concept с дополнительной информацией
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc сводка обновление обхода CVE-2017-10271 патча POC
 testanull/ms-sharepoint-july-patch-rce-poc
Эксплойты Proof-of-concept для критических RCE-уязвимостей SharePoint (CVE-2024-38094, CVE-2024-38024, CVE-2024-38023) с демонстрационным видео.
 tuhinshubhra/shellstack
Инструмент на PHP, который помогает эффективно управлять всеми вашими взломанными сайтами.
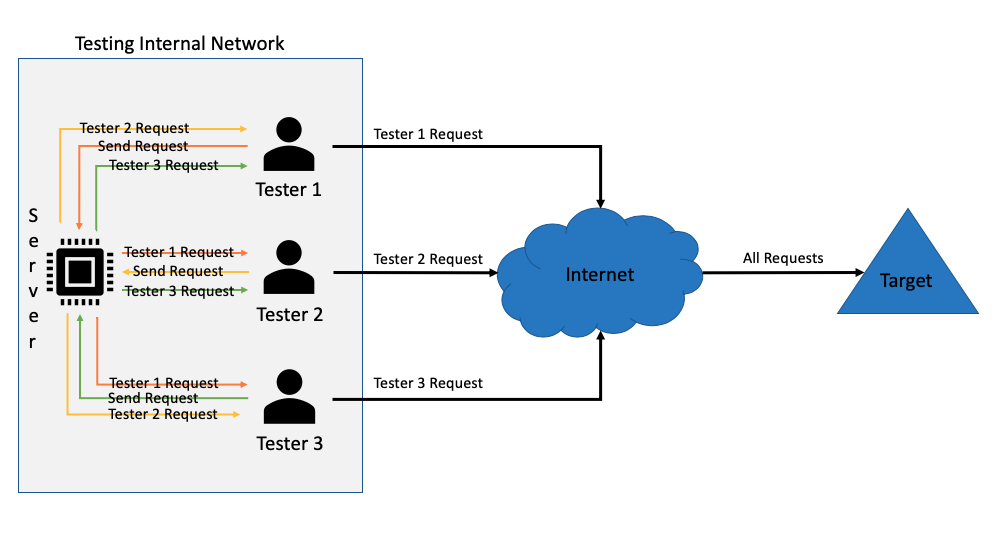 static-flow/burpsuite-team-extension
Этот плагин для Burpsuite позволяет нескольким тестировщикам веб-приложений обмениваться историей прокси друг с другом в режиме реального времени.…








