Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
owasp-istg — Руководство по тестированию безопасности Интернета вещей (ISTG) предоставляет комплексную методологию для проведения пентестов в области IoT, предлагая гибкость для адаптации к инновациям и разработкам на рынке Интернета вещей, при этом обеспечивая сопоставимость результатов тестирования. | Kitploit
Инструменты/GitHubGitHub/owasp/owasp-istg
Безопасность встроенных системБезопасность IoTАнализ уязвимостейВеб-безопасностьБезопасность беспроводных сетейАппаратный ХакингТестирование на ПроникновениеМобильная безопасностьАппаратная БезопасностьОбучение и ОбразованиеПодобранные Ресурсы
12726483 месяцев назадПроверено Kitploit

Описание

Руководство по тестированию безопасности Интернета вещей (ISTG) предоставляет комплексную методологию для проведения пентестов в области IoT, предлагая гибкость для адаптации к инновациям и разработкам на рынке Интернета вещей, при этом обеспечивая сопоставимость результатов тестирования.

Анализ Прошивок
GitHubowasp/owasp-istg

owasp-istg

РепозиторийСайт
Поделиться

OWASP Руководство по тестированию безопасности Интернета вещей

CC BY-SA 4.0 OpenSSF Best Practices

Руководство OWASP по тестированию безопасности Интернета вещей предоставляет комплексную методологию для тестов на проникновение в области IoT, обеспечивая гибкость для адаптации инноваций и разработок на рынке IoT, сохраняя при этом сопоставимость результатов тестирования. Руководство обеспечивает понимание взаимодействия между производителями и операторами IoT-устройств, а также командами тестирования на проникновение, чему способствует создание общей терминологии.

Уверенность в безопасности и тестовое покрытие можно продемонстрировать с помощью обзора компонентов IoT и категорий тестовых сценариев, применимых к каждому из приведённых ниже компонентов. Методология, базовые модели и каталог тестовых сценариев представляют собой инструменты, которые можно использовать как по отдельности, так и в сочетании друг с другом.
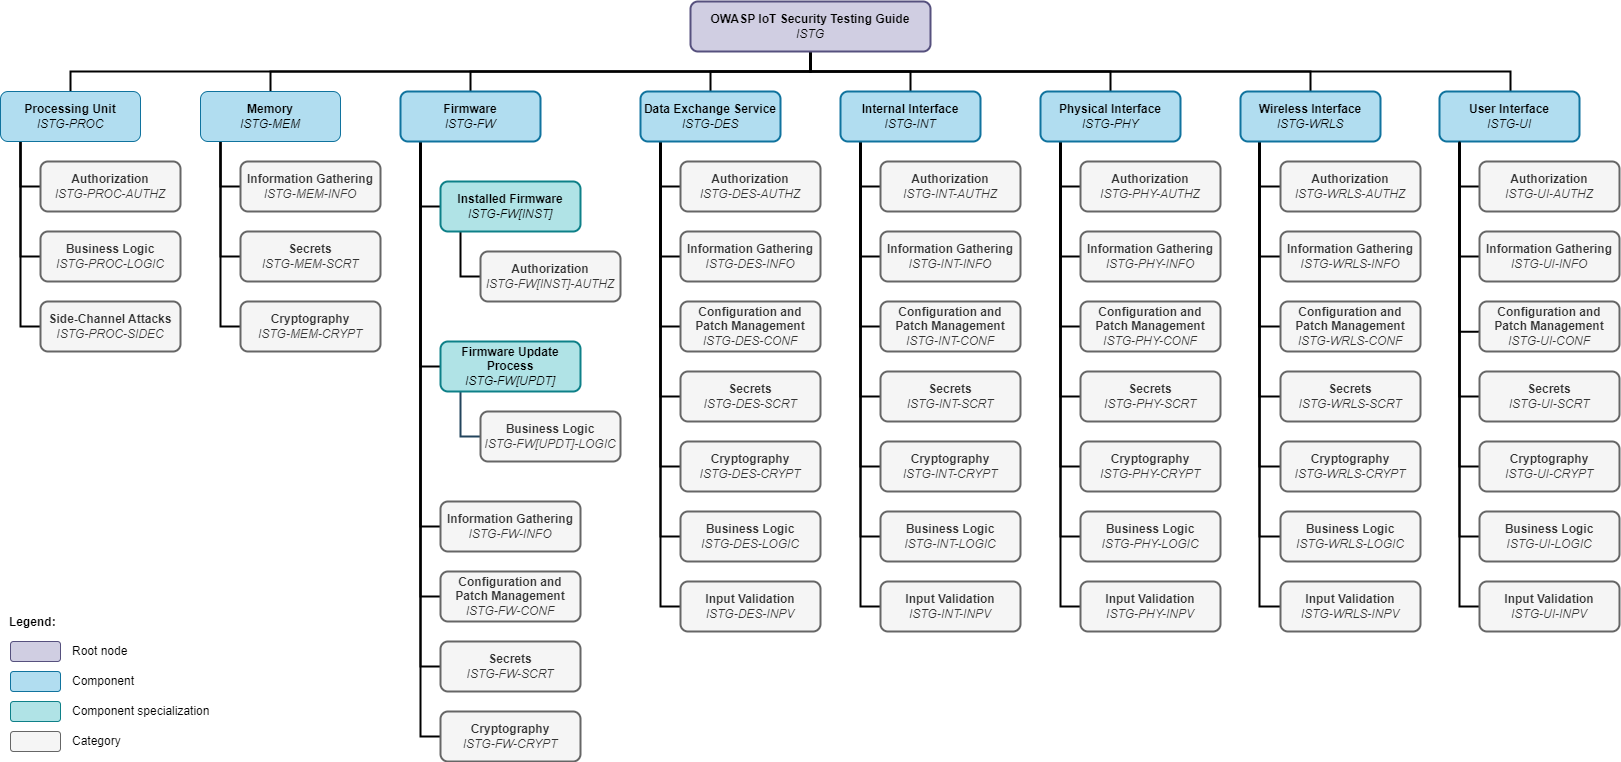
Component Overview

  • 🔔Нажмите здесь, чтобы прочитать OWASP ISTG 📖📚🔔
  • ✅ Получите последние контрольные списки ISTG✅
  • 📝 🔍 Внесите вклад в ISTG — см. также рекомендации по внесению вклада о правилах, принятых в этом репозитории

Содержание

  1. Введение

  2. Структура тестирования безопасности IoT

    2.1. Модель IoT-устройства

    2.2. Модель злоумышленника

    2.3. Методология тестирования

  3. Каталог тестовых сценариев

    3.1. Вычислительные модули (ISTG-PROC)

    3.2. Память (ISTG-MEM)

    3.3. Прошивка (ISTG-FW)

    3.3.1. Установленная прошивка (ISTG-FW[INST])

    3.3.1. Механизм обновления прошивки (ISTG-FW[UPDT])

    3.4. Сервисы обмена данными (ISTG-DES)

    3.5. Внутренние интерфейсы (ISTG-INT)

    3.5.1. Межинтегральная схема (ISTG-INT[I2C])

    3.5.2. Универсальный асинхронный приёмопередатчик (ISTG-INT[UART])

    3.6. Физические интерфейсы (ISTG-PHY)

    3.7. Беспроводные интерфейсы (ISTG-WRLS)

    3.8. Пользовательские интерфейсы (ISTG-UI)

Связанные работы

Концепции, модели и шаги тестирования, представленные в OWASP Руководстве по тестированию безопасности Интернета вещей, основаны на магистерской диссертации "Development of a Methodology for Penetration Tests of Devices in the Field of the Internet of Things" Луки Паскаля Ротча.

Тестовые сценарии были разработаны на основе следующих общедоступных источников:

  • OWASP "Руководство по тестированию безопасности веб-приложений"
  • OWASP "Методология тестирования безопасности прошивки"
  • OWASP "Руководство по тестированию безопасности мобильных приложений"
  • "Руководство по пентестингу IoT" — Адитья Гупта
  • "Сборник рецептов по пентестингу IoT" — Аарон Гусман и Адитья Гупта
  • "Справочник хакера IoT" — Адитья Гупта
  • "Практический хакинг IoT" — Фотиос Чанцис, Иоаннис Стаис, Паулино Кальдерон, Эвангелос Дерменцоглу и Бо Вудс
  • дополнительные источники указаны в соответствующих тестовых сценариях

Мы также благодарим наших соавторов и сторонников (см. Участники проекта и благодарности)!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →