
 #1
Инструменты для тестирования, эксплуатации и обеспечения безопасности веб-приложений и API.
Рекомендация Kitploit
 owasp/serverless-top-10-project
OWASP Serverless Top 10
 davenisc/thief_raccoon
Образовательный инструмент для симуляции фишинга, имитирующий экраны входа в ОС для перехвата учетных данных в рамках обучения кибербезопасности.…
 gdssecurity/jetleak-testing-script
Скрипт для проверки сервера на уязвимость JetLeak
 cldrn/rainmap-lite
Rainmap Lite — адаптивный веб-интерфейс, который позволяет пользователям запускать сканирование Nmap с их мобильных устройств, планшетов и…
 orange-cyberdefense/grepmarx
Платформа статического анализа исходного кода для энтузиастов AppSec.
 sirbugs/endext
Извлекает все возможные конечные точки, URL-адреса и пути из JavaScript-файлов, используя настраиваемые шаблоны регулярных выражений для разведки…
 mmarting/unwaf
Go-инструмент, который пассивно обнаруживает реальный origin IP за WAF/CDN, используя несколько OSINT-источников, а затем проверяет кандидатов через…
 allyomalley/burpparamflagger
Расширение Burp, добавляющее пассивную проверку сканирования для пометки параметров, имя или значение которых может указывать на возможную точку…
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 moopinger/smugglefuzz
Быстрый сканер для обнаружения HTTP-атак типа downgrade smuggling, написанный на Go.
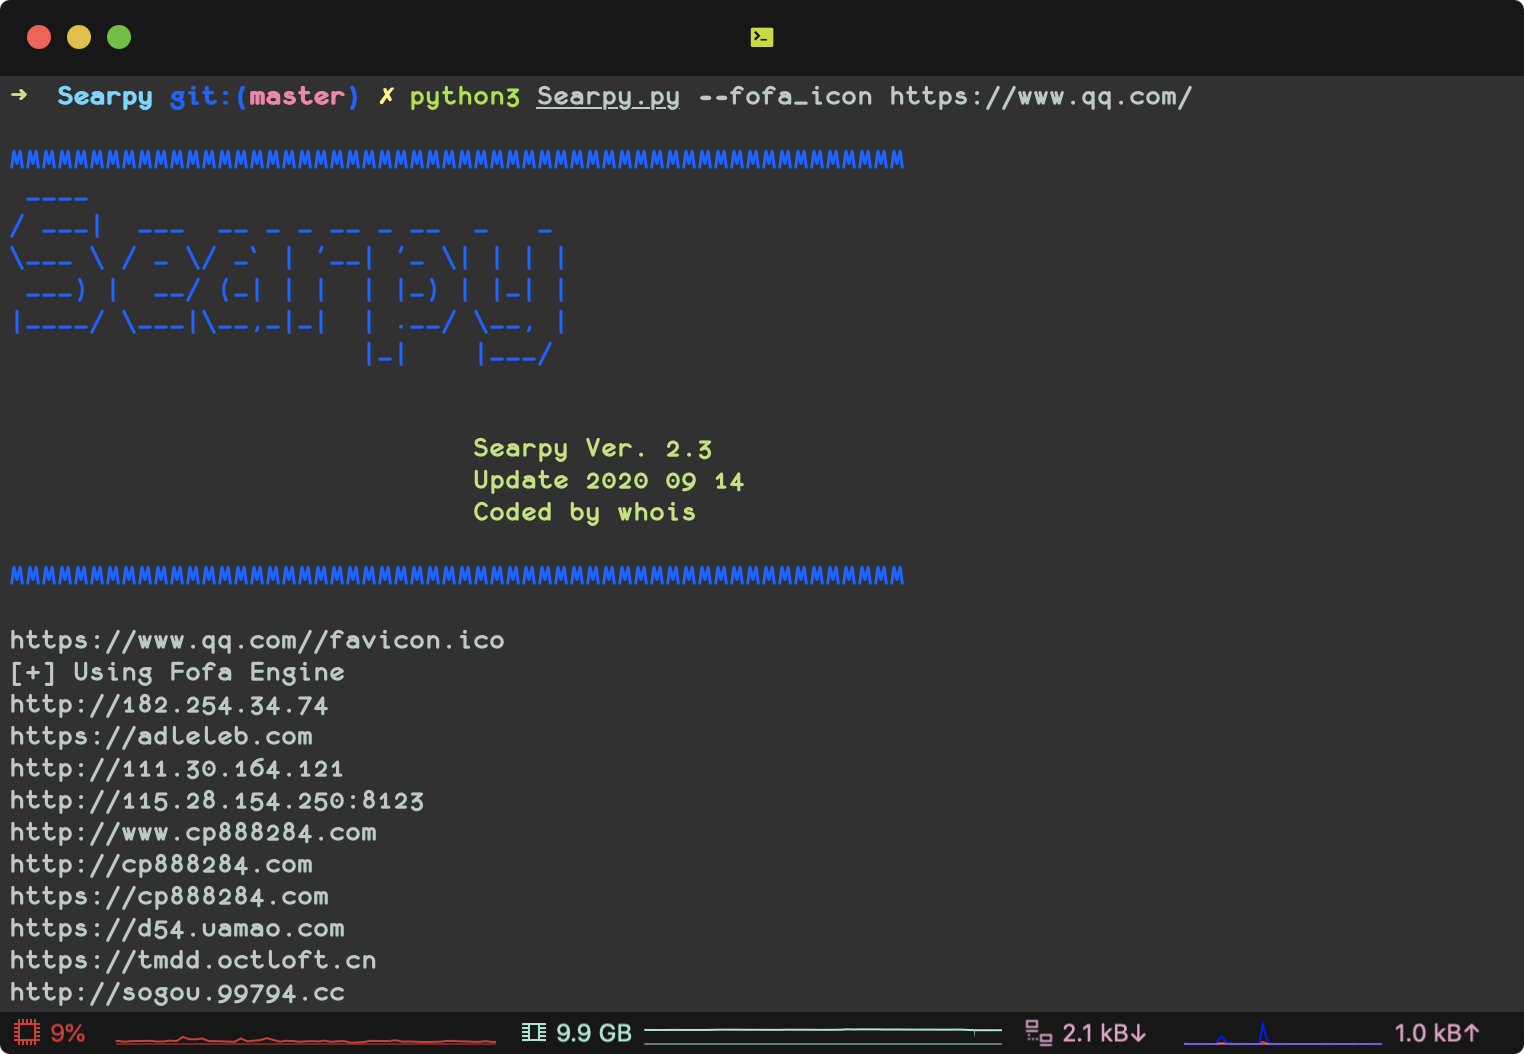 j3ers3/searpy
🥀 Инструментарий поисковых систем, сбор URL, поиск реального IP по хэшу фавикона, поиск поддоменов
 portswigger/http-terminator
AI-ассистированный исследовательский конвейер, который извлекает техники HTTP-десинхронизации, генерирует тест-кейсы с некорректными запросами,…
 random-robbie/cve-2020-0688
cve-2020-0688
 jakeblair420/totally-not-spyware
webkit; но взломан
 dirsoooo/recon
Recon — это скрипт для проведения полной разведки цели с использованием основных инструментов для поиска уязвимостей. Создан на основе методологий…
 nicholasaleks/crackql
Инструмент для тестирования проникновения GraphQL, который использует слабые лимиты скорости и анализ затрат для подбора учетных данных, обхода 2FA,…
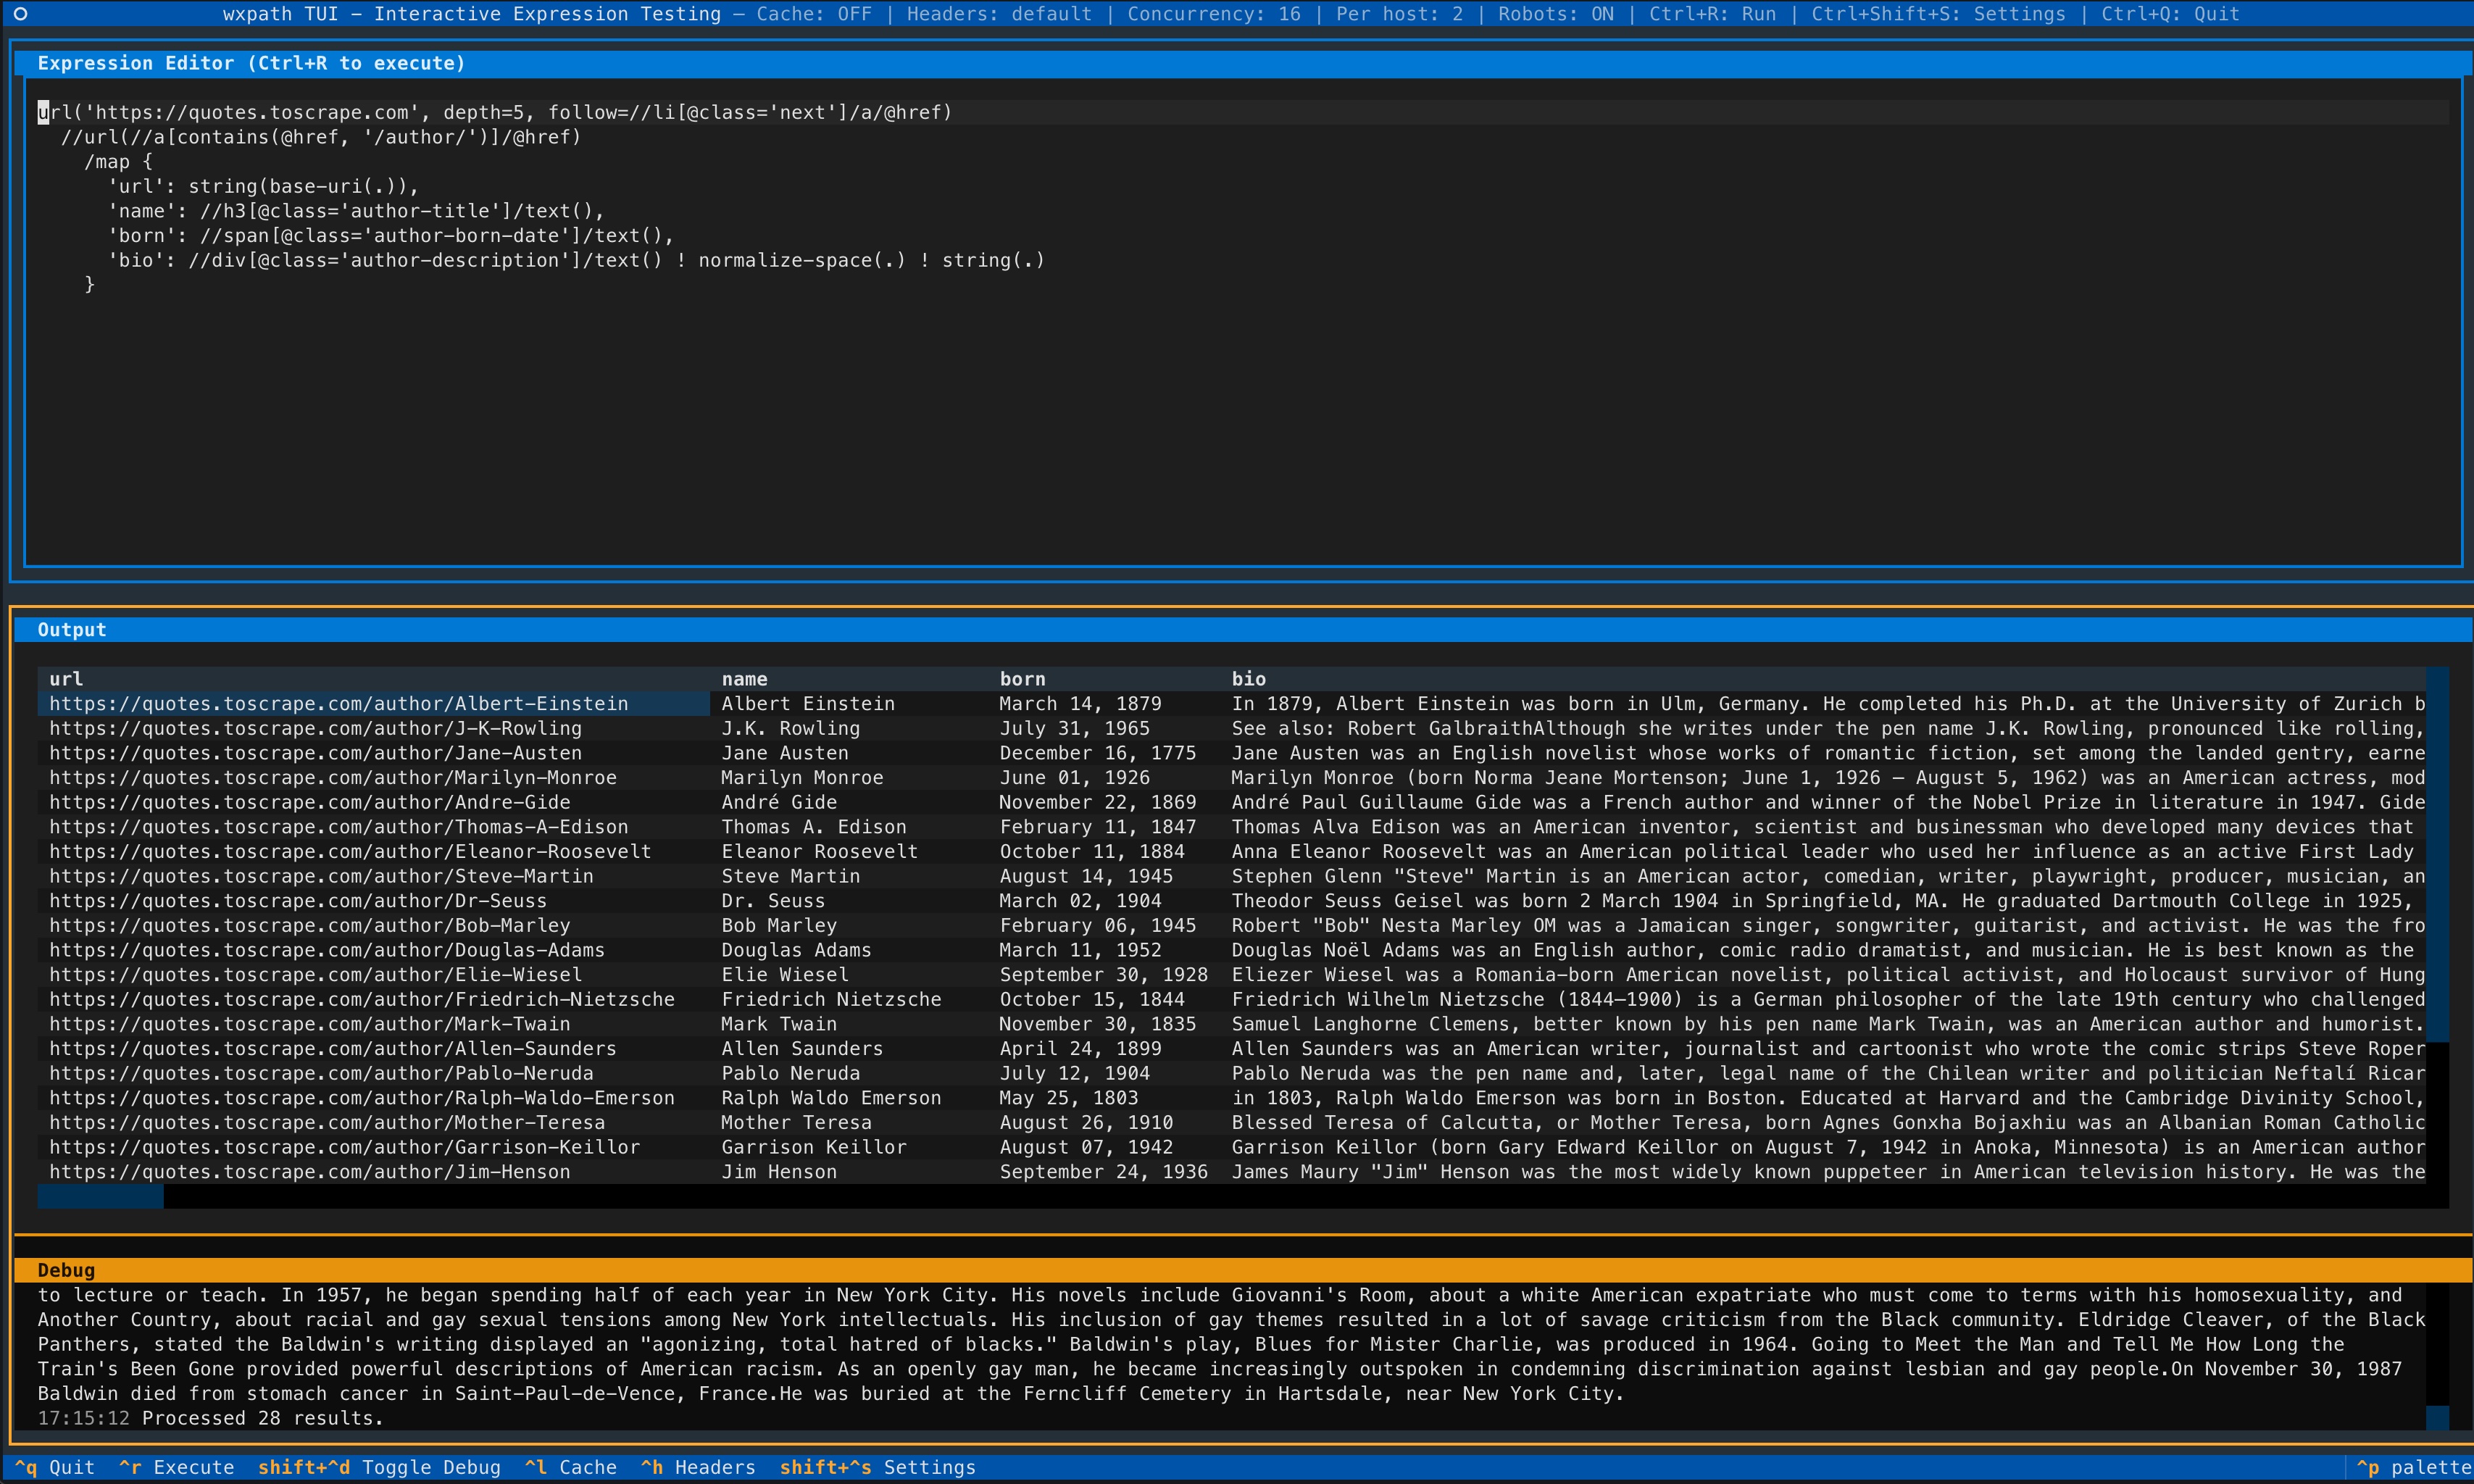 rodricios/wxpath
wxpath - декларативный веб-скрапинг с XPath; язык веб-запросов (WQL)
 lnxg33k/webhandler
Симулятор Bash для управления сервером с помощью системных функций PHP.








