

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
skyhook — Настройка двусторонней обфусцированной передачи файлов через HTTP, созданная для обхода систем обнаружения вторжений (IDS). | Kitploit
Инструменты/GitHubGitHub/blackhillsinfosec/skyhook
Обход IDS/IPSЭксфильтрация данныхВеб-безопасностьRed Teaming
GitHubblackhillsinfosec/skyhook

skyhook

Настройка двусторонней обфусцированной передачи файлов через HTTP, созданная для обхода систем обнаружения вторжений (IDS).

Репозиторий
287331902 лет назадПроверено Kitploit
Поделиться

Skyhook

Skyhook — это утилита на основе REST, используемая для скрытной передачи файлов в сети и из сетей, защищённых системами IDS. Она поставляется с готовым веб-клиентом, использующим комбинацию React, vanilla JS и WebAssembly для управления передачей файлов.

Ключевые ссылки

  • Скачать здесь
  • Ознакомьтесь с документацией пользователя, чтобы начать работу

Возможности

  • Обратимая обфускация содержимого файлов
  • Настраиваемая цепочка обфускации
  • Методы получения самоподписанных сертификатов и сертификатов Let's Encrypt
  • Встроенные веб-приложения для конфигурации и передачи файлов.
  • Методы противодействия снятию отпечатков сервера:
    • Зашифрованные загрузчики, способные динамически шифровать файлы интерфейса во время рендеринга интерфейса передачи файлов
    • Рандомизация путей API и веб-ресурсов

Краткое описание

Примечание: Подробное обсуждение Skyhook и его работы см. в документации пользователя.

Сервер передачи файлов Skyhook незаметно обфусцирует содержимое файлов с помощью настраиваемой последовательности алгоритмов обфускации перед записью содержимого в тела ответов. Клиенты, настроенные с теми же алгоритмами обфускации, деобфусцируют содержимое файлов перед сохранением на диск. Для управления HTTP-транзакциями используется метод потоковой передачи файлов по частям, что облегчает передачу больших файлов.

flowchart

subgraph sg-cloudfront[Cloudfront CDN]
    cf-listener(443/tls)
end

subgraph sg-vps[VPS]
    subgraph sg-skyhook[Skyhook Servers]
        admin-listener(Admin Server<br>45000/tls)
        transfer-listener(Transfer Server<br>45001/tls)
    end
    
    config-file(Config File<br>/var/skyroot/config.yml)

    admin-listener -..->|Reads &<br>Manages| config-file
    
    webroot(Webroot<br>/var/skyhook/webroot)
    transfer-listener -..->|Serves From &<br>Writes Cleartext<br>Files To| webroot
end


    op-browser(Operator<br>Web Browser) -->|Administration<br>Traffic| admin-listener
    op-browser <-->|Obfuscated<br>Data| transfer-listener

subgraph sg-corp[Corporate Environment]
    subgraph sg-compromised[Beachhead Host]
        comp-browser(Web Browser) -->|Reads &<br>Writes| cleartext-file(Cleartext Files)
    end
end

comp-browser <-->|Obfuscated<br>Data| cf-listener <-->|Obfuscated<br>Data| transfer-listener

Краткий пример

Например, вот рабочая конфигурация обфускации:
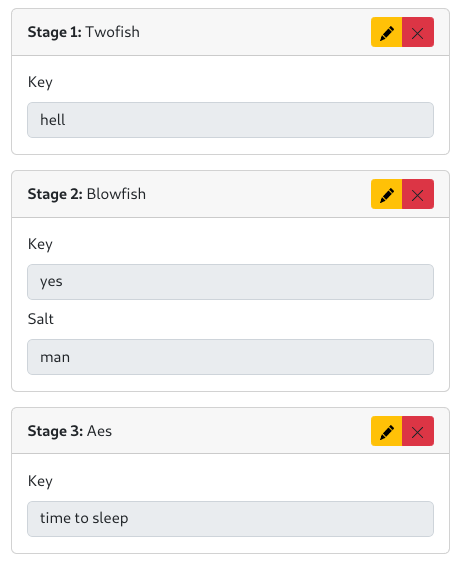
image

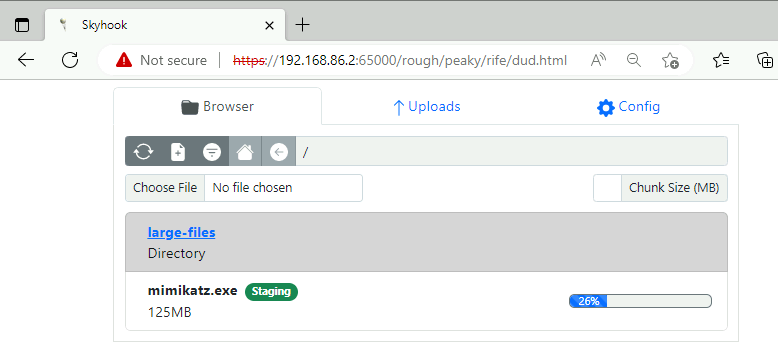
А вот интерфейс передачи файлов. Нажатие «Скачать» приводит к тому, что файл извлекается частями, зашифрованными цепочкой методов обфускации, настроенных выше.

JavaScript деобфусцирует файл перед тем, как предложить пользователю сохранить его на диск.
image

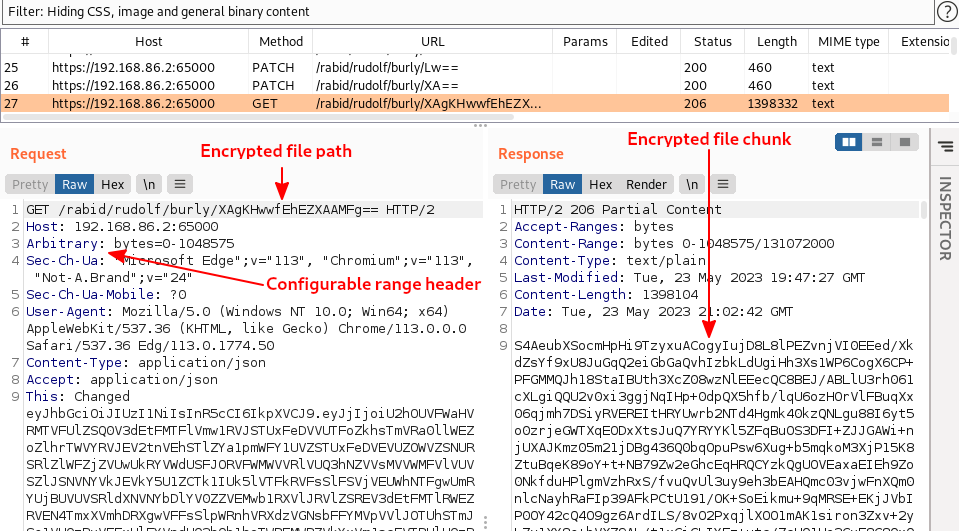
Ниже показан запрос, возникающий при загрузке и проверяемый с помощью Burp. Ключевые элементы транзакции зашифрованы для предотвращения обнаружения.

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





