
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 ransomleak/training-application-security
Интерактивное обучение безопасному программированию с практическими SCORM-упражнениями, охватывающими уязвимости веб-приложений и API из OWASP Top…
 yumusb/cve-2021-26295
Доказательство концепции эксплуатации CVE-2021-26295 (Apache OFBiz RCE) с использованием DNSlog для внеполосной проверки уязвимости. Включает…
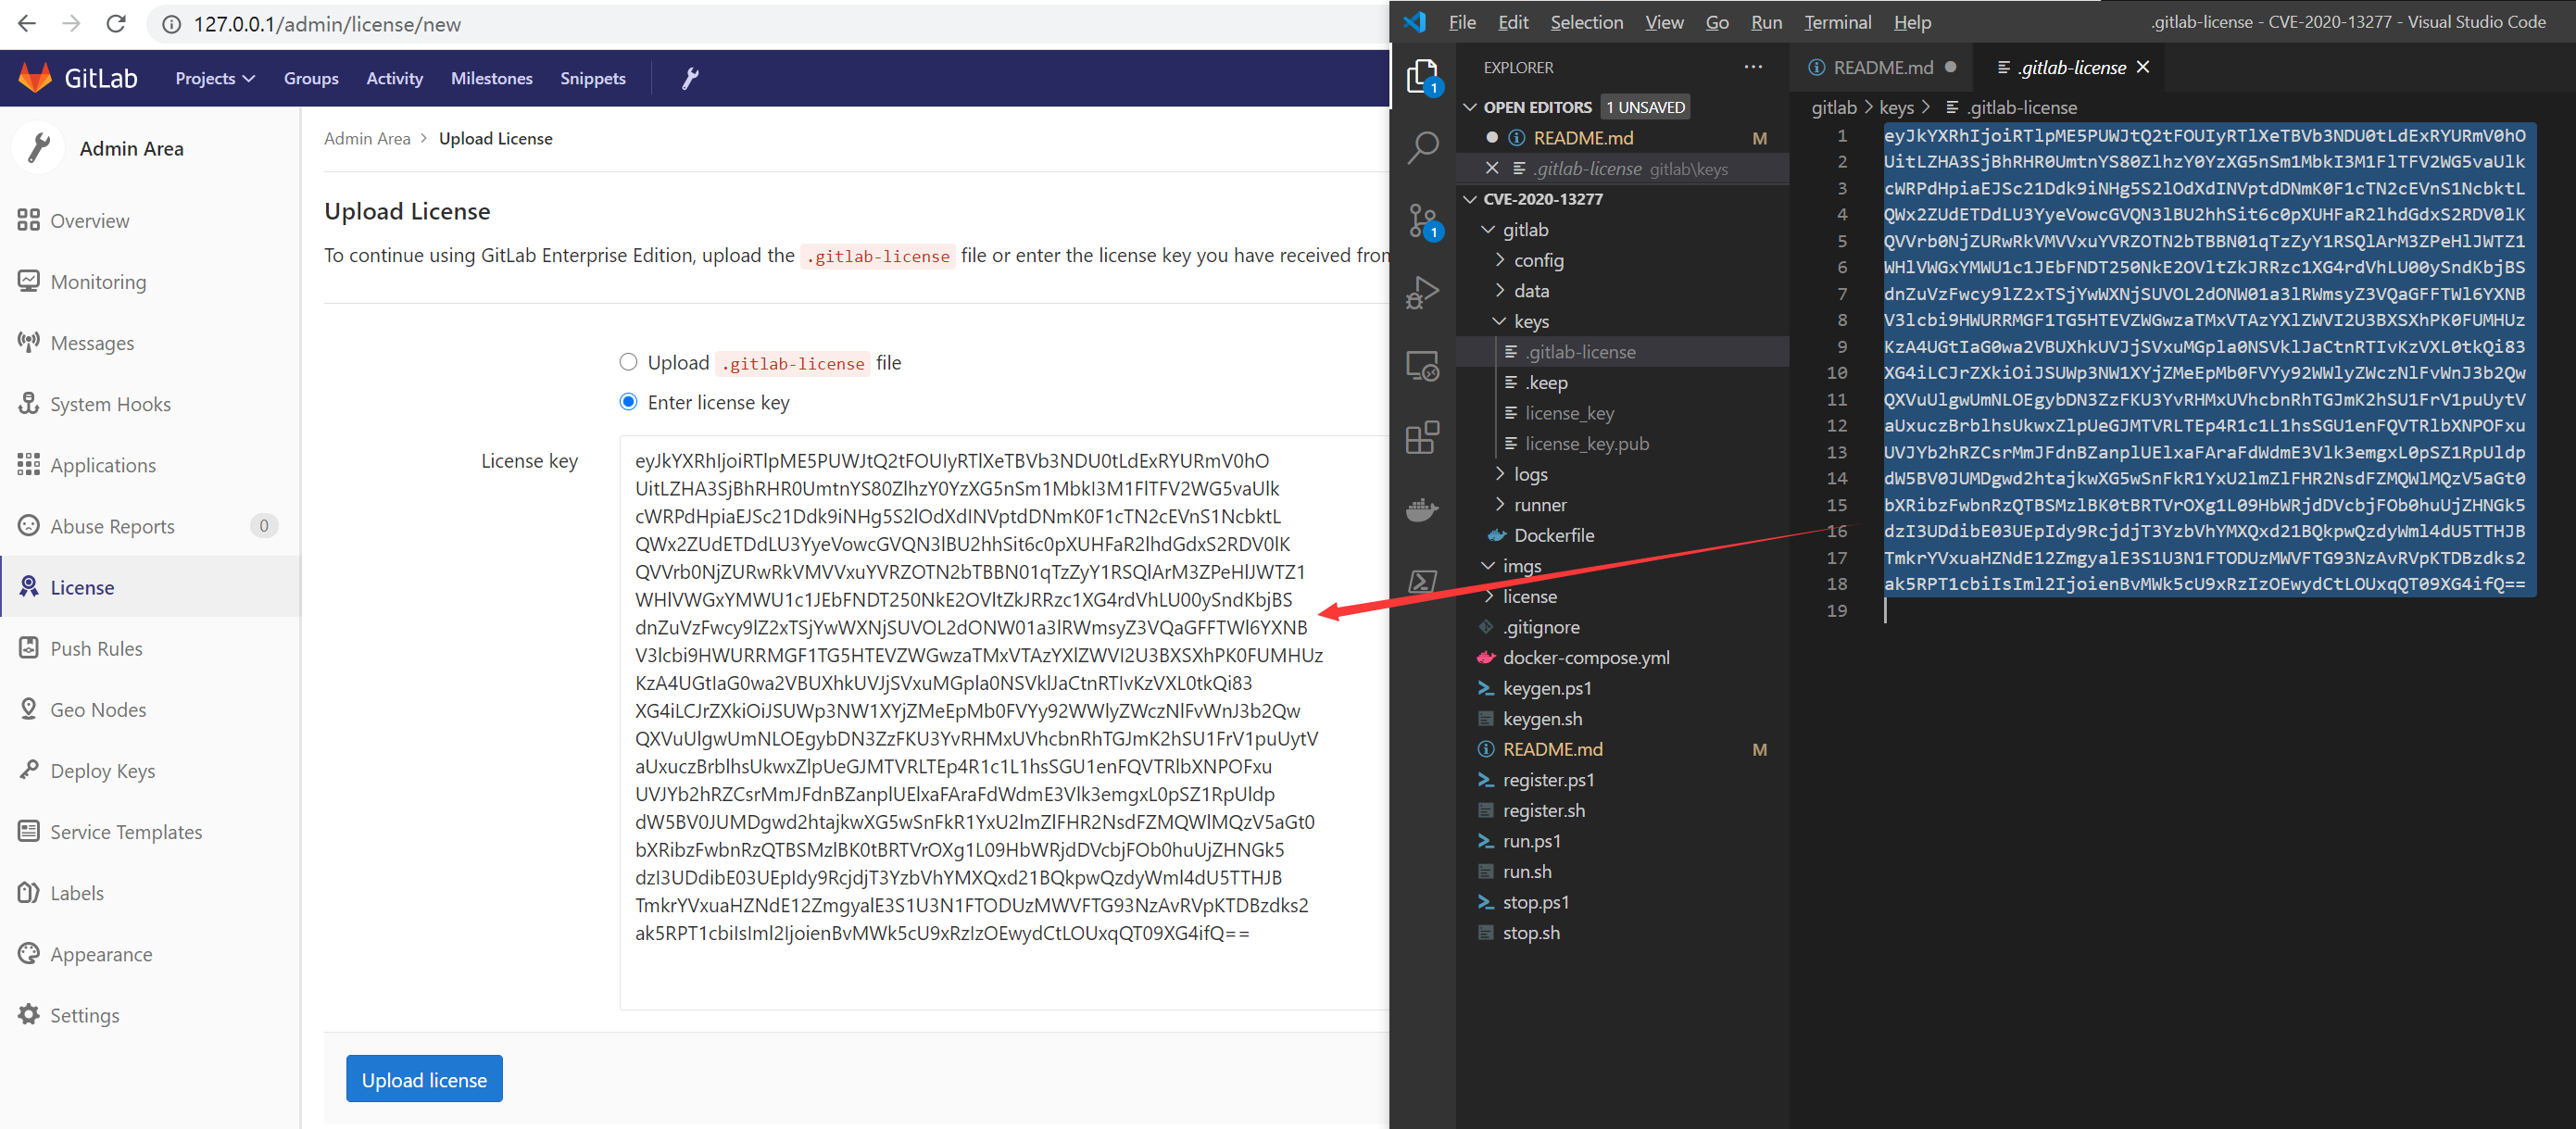 exp-docs/cve-2021-22192
CVE-2021-22192 Лаборатория: RCE-уязвимость для неавторизованных пользователей
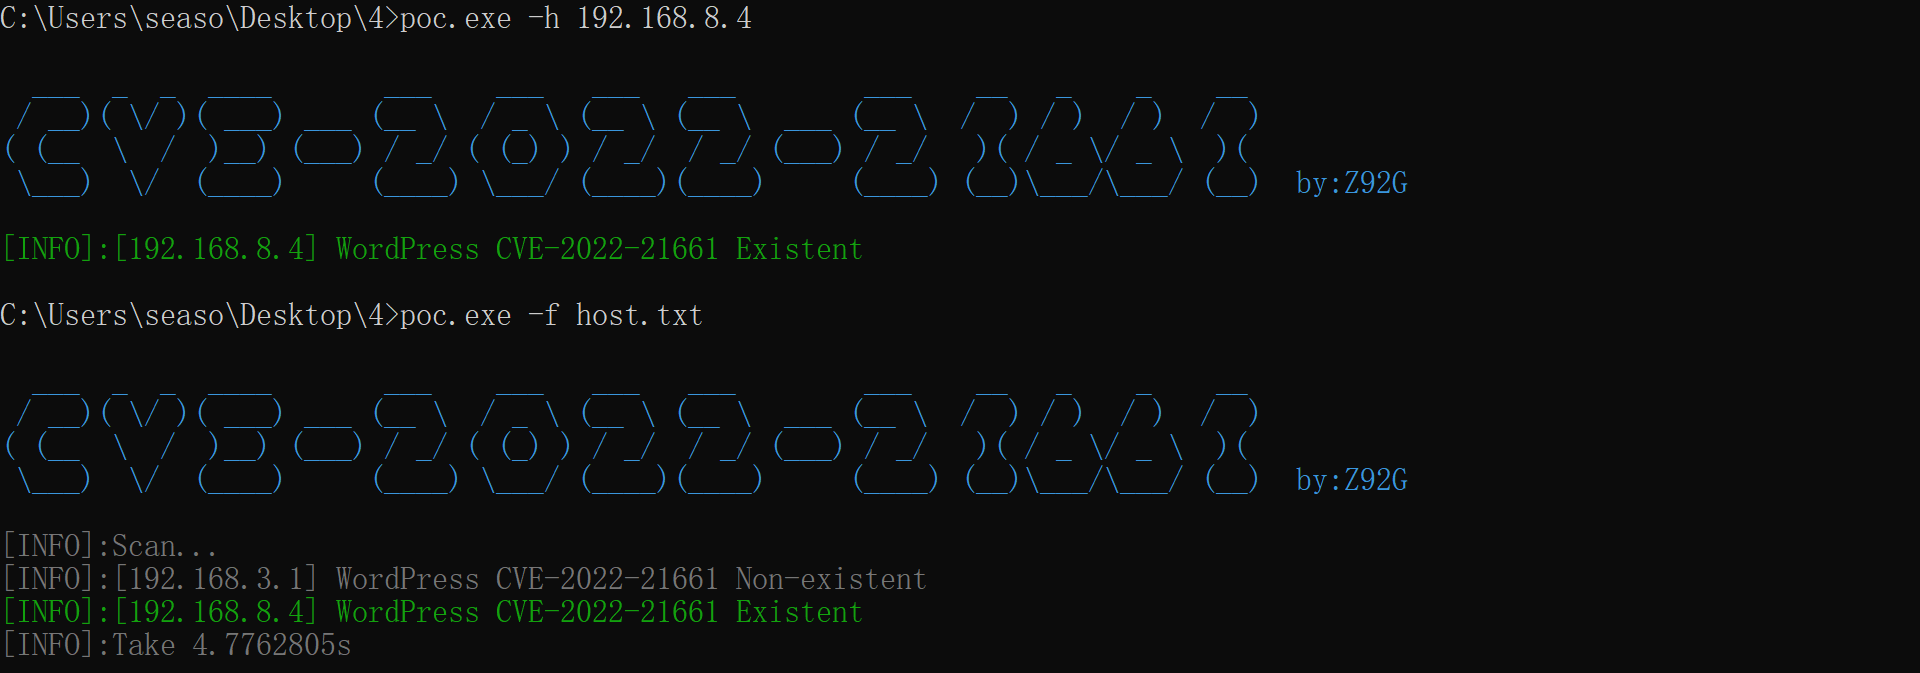 z92g/cve-2022-21661
WordPress WP_Query SQL-инъекция POC
 x-f1v3/cve-2019-3396
Обход пути в Confluence Widget Connector (CVE-2019-3396)
 secforce/cve-2017-3599
Эксплойт для проверки концепции для CVE-2017-3599
 red-darkin/cve-2026-18963-keycloak
Эксплойт Proof-of-concept для CVE-2026-18963 — критический обход процедуры сброса учётных данных Keycloak, позволяющий захват учётной записи без…
 infobyte/isr-sqlget
ISR-sqlget Это инструмент для слепой SQL-инъекции, разработанный на Perl.
 redtimmy/oambuster
Многопоточная атака на Padding Oracle на Oracle OAM (CVE-2018-2879)
 night-have-dreams/php-cgi-injector
Инструмент для тестирования безопасности CVE-2024-4577 и CVE-2024-8926
 eqstlab/cve-2026-72898
Неаутентифицированный эксплойт слепой SQL-инъекции для Metabase, использующий необработанную SQL-инъекцию в конечной точке сброса пароля для…
 ibonok/cve-2020-1611
Juniper Junos Space (CVE-2020-1611) (PoC)
 zz-socmap/cve-2021-31166
Уязвимость удаленного выполнения кода в стеке протокола HTTP Windows CVE-2021-31166
 0xaj2k/cve-2020-11022-cve-2020-11023
Небольшая вещь, собранная на скорую руку для демонстрации этой CVE
 testanull/project_cve-2021-21985_poc
Эксплойт для доказательства концепции для CVE-2021-21985, критической уязвимости удаленного выполнения кода в VMware vCenter Server, с поддержкой…
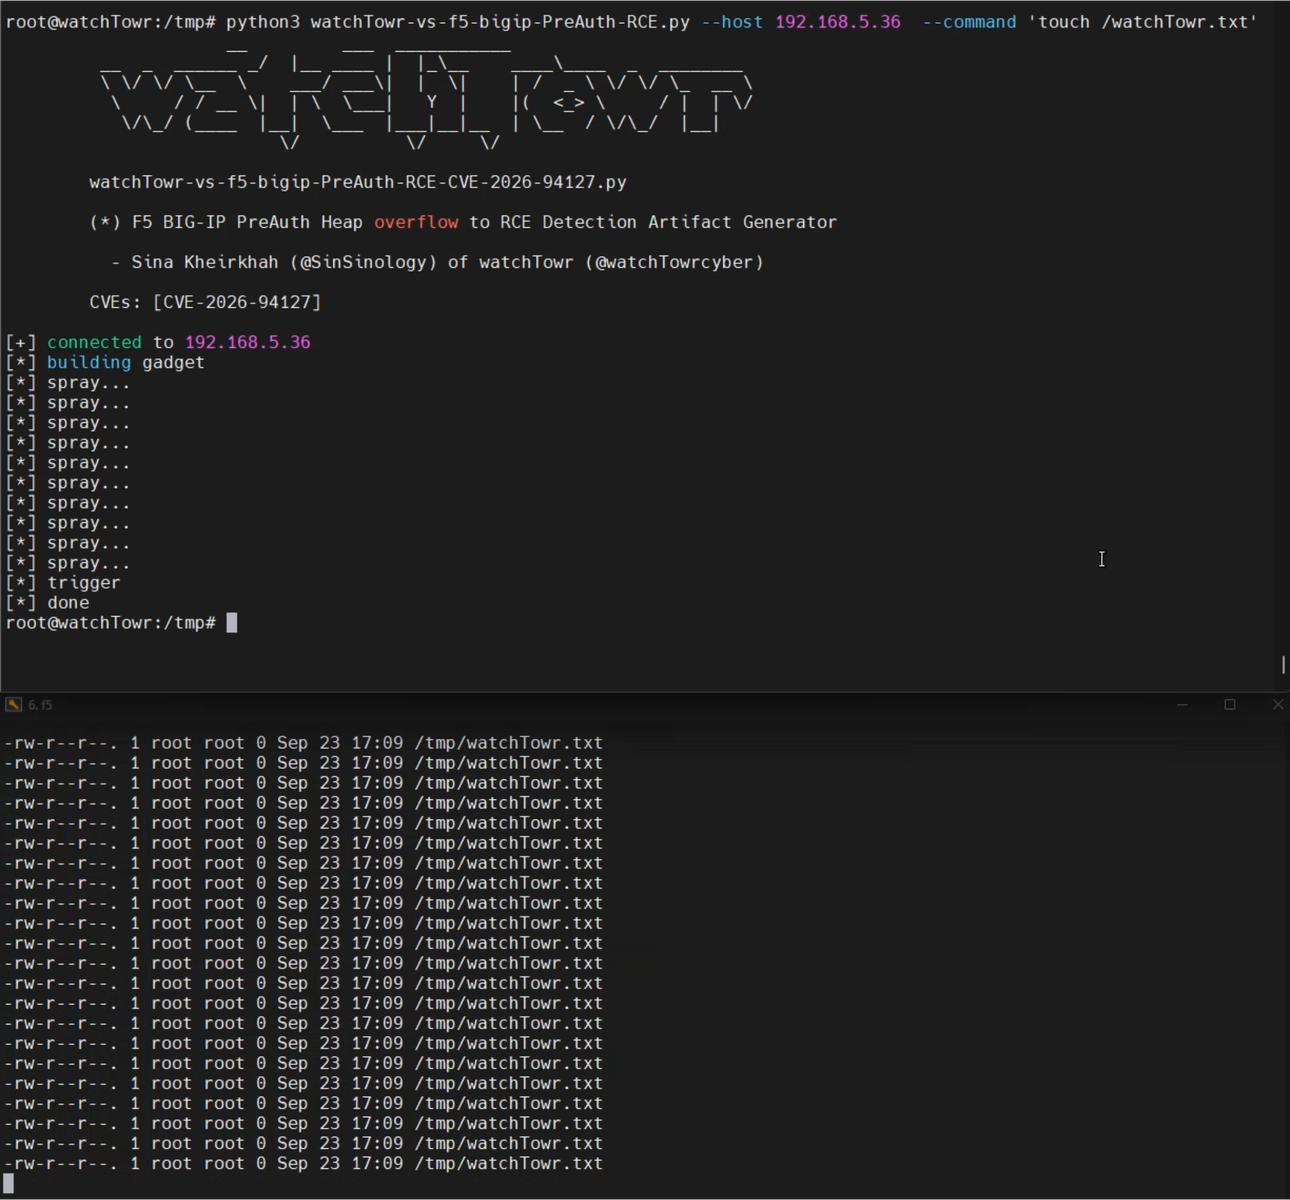 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Генератор артефактов обнаружения на Python и PoC для CVE-2026-94127 — pre-auth RCE в F5 BIG-IP, достижимой через виртуальные серверы с настроенным…
 arlenhiack/activemq-rce-exploit
Инструмент эксплуатации для CVE-2023-46604 в Apache ActiveMQ, поддерживающий внеполосную эксплуатацию, выполнение пользовательского байт-кода и…
 k8gege/cve-2019-11043
PoC-модуль эксплойта для CVE-2019-11043 (удалённое выполнение кода PHP-FPM) с возможностью массового сканирования уязвимых конфигураций Nginx.








