
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 jun-5heng/cve-2021-22005
Уязвимость произвольной загрузки файлов в VMware vCenter Server / Автор: Jun_sheng
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql — PoC для пакетного сканирования SQL-инъекций без авторизации. Jeecg-Boot — это платформа быстрой разработки, основанная на Spring…
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Эксплойт на Python для Oracle WebLogic CVE-2019-2725, позволяющий выполнять удаленный код без аутентификации с помощью специально сформированных…
 kljunowsky/cve-2024-27348
Эксплойт для подтверждения концепции для неавторизованного удаленного выполнения кода на сервере Apache HugeGraph через внедрение Groovy.…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: История обнаружения Pre-auth RCE в pyLoad
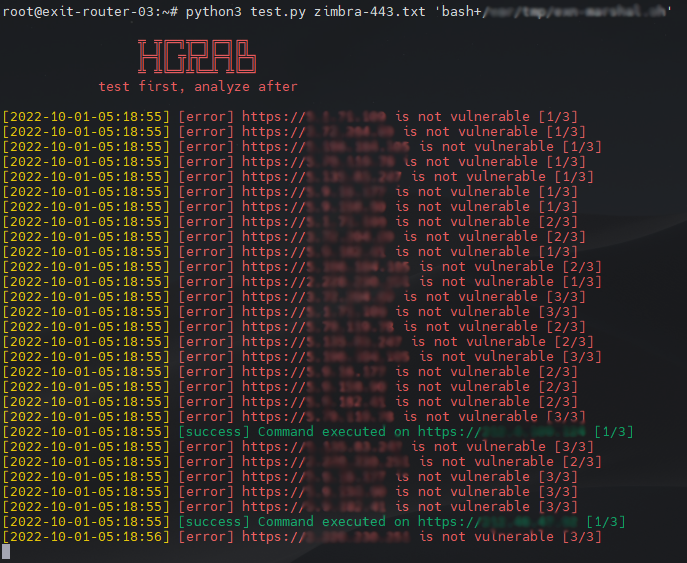 sh4den/cve-2022-27925
Загрузчик для zimbra 2022 rce (cve-2022-27925)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Генератор артефактов обнаружения на Python для CVE-2025-57819, эксплуатирующий pre-auth RCE в FreePBX через SQL-инъекцию и обход аутентификации для…
 herculeszxc/cve-2024-2879
Эксплойт proof-of-concept для CVE-2024-2879: не требующая аутентификации SQL-инъекция в плагине LayerSlider для WordPress (7.9.11-7.10.0). Включает…
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Интерактивная оболочка (HTTP hijack + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
Эксплойт proof-of-concept для CVE-2022-44268, позволяющий произвольное чтение файлов через отравленные PNG-изображения, загружаемые в уязвимые…
 grrrdog/acedcup
Генератор пейлоадов для атаки с использованием бинарной десериализации Java через Commons FileUpload (CVE-2013-2186)
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - Инструмент Grafana
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Неаутентифицированная произвольная загрузка файлов
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey Authenticated RCE
 isee857/cve-2024-50379-poc
Пакетный скрипт обнаружения уязвимости удаленного выполнения кода, вызванной состоянием гонки, в Apache Tomcat CVE-2024-50379. Поддерживает одиночное…








