
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 taroballzchen/cve-2021-36260-metasploit
метасплойт-скрипт (POC) о CVE-2021-36260
 n1k0la-t/cve-2023-21707
CVE-2023-21707 EXP
 crowsec-edtech/cve-2021-26084
Эксплойт на Python для CVE-2021-26084, нацеленный на удалённое выполнение кода без аутентификации на Confluence Server через внедрение OGNL.…
 bishopfox/coldfusion-10-11-xss
Код Proof of Concept для CVE-2015-0345 (APSB15-07)
 ihebski/cve-2024-3400
CVE-2024-3400 PAN-OS: Уязвимость внедрения команд ОС в GlobalProtect
 watchtowrlabs/cve-2025-0282
Ivanti Connect Secure IFT TLS Stack Overflow pre-auth RCE (CVE-2025-0282)
 imbas007/cve-2026-48282
Эксплойт для CVE-2026-48282, критический обход пути в Adobe ColdFusion RDS, позволяющий неаутентифицированное чтение/запись файлов и удаленное…
 hakivvi/proxylogon
Эксплойт RCE для Microsoft Exchange Server (CVE-2021-26855).
 taroballzchen/cve-2021-22005-metasploit
скрипт Metasploit (POC/EXP) для CVE-2021-22005 VMware vCenter Server содержит уязвимость произвольной загрузки файлов
 jas502n/cve-2019-10392
Аутентифицированный эксплойт удаленного выполнения кода для Jenkins Git Client Plugin 2.8.2 через уязвимость десериализации Jackson (CVE-2019-10392).
 ltmthink/cve-2024-21733
проверка для CVE-2024-21733
 makiraid/remot3d
Remot3d: это простой инструмент, созданный для профессиональных пентестеров, а также просто для удовольствия дефейсеров, чтобы эксплуатировать…
 mayaseven/cve-2016-6662
От SQL-инъекции до root-шелла с CVE-2016-6662 от MaYaSeVeN
 k3rwin/spring-core-rce
Уязвимость RCE в Spring Framework CVE-2022-22965
 nu11secur1ty/xssight
Учебный ресурс по техникам атак Cross-site Scripting (XSS), охватывающий непостоянные, постоянные и DOM-основанные векторы с практическими примерами…
 chebuya/cve-2024-30850-chaos-rat-rce-poc
CHAOS RAT веб-панель PoC для RCE через путь
 yuriisanin/cve-2022-24342
PoC для CVE-2022-24342: захват аккаунта через CSRF в аутентификации GitHub
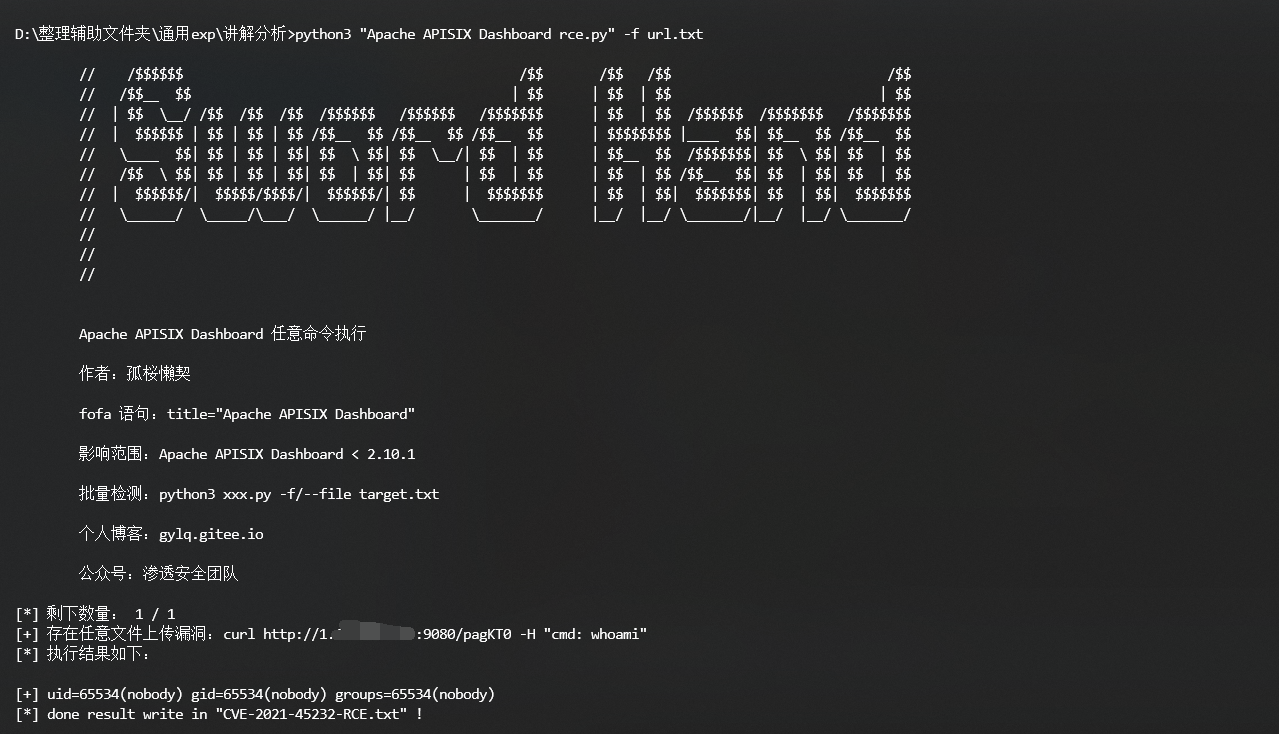 gylq/cve-2021-45232-rce
Многопоточный пакетный сканер уязвимостей для CVE-2021-45232, нацеленный на RCE в Apache APISIX Dashboard с поддержкой запросов FOFA.








