
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 d3ext/cve-2015-10141
CVE-2015-10141 的 POC 漏洞利用
 beetlechunks/cve-2020-12116
Код Proof of Concept для эксплуатации CVE-2020-12116: Неаутентифицированное произвольное чтение файлов в ManageEngine OpManger.
 alchemist3dot14/cve-2025-2783
Симулированный PoC для CVE-2025-2783 — уязвимость выхода из песочницы в Chrome's Mojo IPC. Включает phishing delivery, memory fuzzing, IPC simulation…
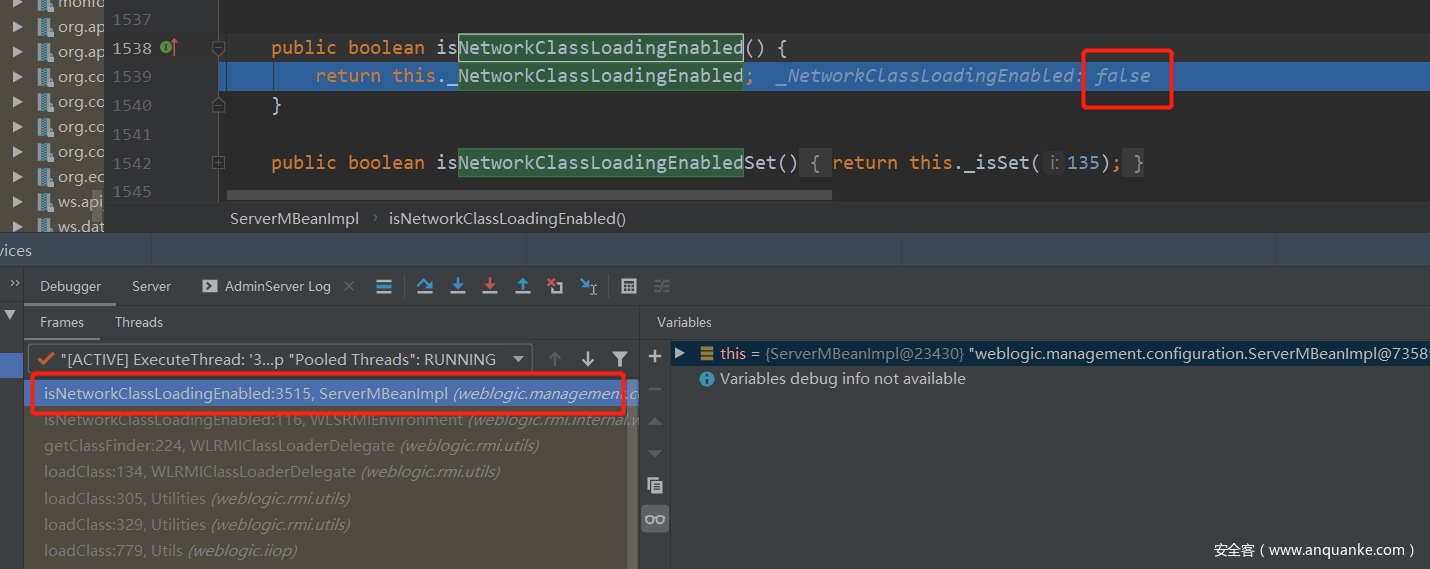 dido1960/weblogic-cve-2020-2551-to-internet
CVE-2020-2551 POC для использования в Интернете
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 ggolawski/cve-2020-1958
Доказательство концепции эксплуатации для CVE-2020-1958, уязвимости внедрения LDAP в Apache Druid 0.17.0, позволяющей перечисление пользователей и…
 chrisjd20/cve-2017-9805.py
Улучшенный код эксплойта для CVE 2017 9805 apache struts
 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - Неаутентифицированная загрузка произвольных файлов (Metasploit)
 greyorder/cve-2021-21978
CVE-2021-21978 exp
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 rek7/zimbra-rce
Zimbra RCE PoC - CVE-2019-9670 XXE/SSRF
 goultarde/cve-2024-46987
Этот Python PoC эксплуатирует CVE-2024-46987, ошибку Path Traversal в Camaleon CMS 2.8.0 < 2.8.2 (работает на 2.9.0). Он позволяет…
 aituglo/cve-2023-34960
CVE-2023-34960 PoC для Chamilo
 azefzafyoussef/cve-2026-34621
Исследовательский PoC, демонстрирующий цепочку прототипного загрязнения и инъекции JavaScript в Adobe Acrobat Reader, позволяющую выполнение…
 1zrr4h/cve-2021-26084
Atlassian Confluence CVE-2021-26084 однострочный массовый чекер
 bmth666/geoserver-tools-cve-2024-36401
CVE-2024-36401 графический инструмент эксплуатации, поддерживающий эксплуатацию различных версий JDK, а также реализацию эхо и импланта в памяти.
 dpgg101/cve-2019-10945
Joomla! Core 1.5.0 - 3.9.4 - Обход каталогов / Аутентифицированное произвольное удаление файлов на Python3
 ulyssessaicha/cve-2023-6875
Эксплойт proof-of-concept для CVE-2023-6875, демонстрирующий уязвимость веб-приложения. Включает код и инструкции по воспроизведению проблемы.








