
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 seanwrightsec/cve-2022-42889-poc
Доказательство концепции для уязвимости Apache commons-text CVE-2022-42889.
 pyn3rd/cve-2019-2618
Weblogic Неограниченная загрузка файлов
 doretox/atomicvulns
Атомарные лаборатории по веб-уязвимостям. Одна уязвимость OWASP на приложение — минимальный Flask + Docker, намеренно уязвимые для практического…
 iss4cf0ng/nebulapulsar
NebulaPulsar — это фреймворк импланта в памяти (доказательство концепции) для веб-шеллов на Java (JSP) и ASP.NET (ASPX/ASHX/ASMX), изначально…
 sinsinology/cve-2024-6670
Эксплойт proof-of-concept для обхода аутентификации через SQL-инъекцию в Progress WhatsUp Gold (CVE-2024-6670). Включает анализ первопричины и…
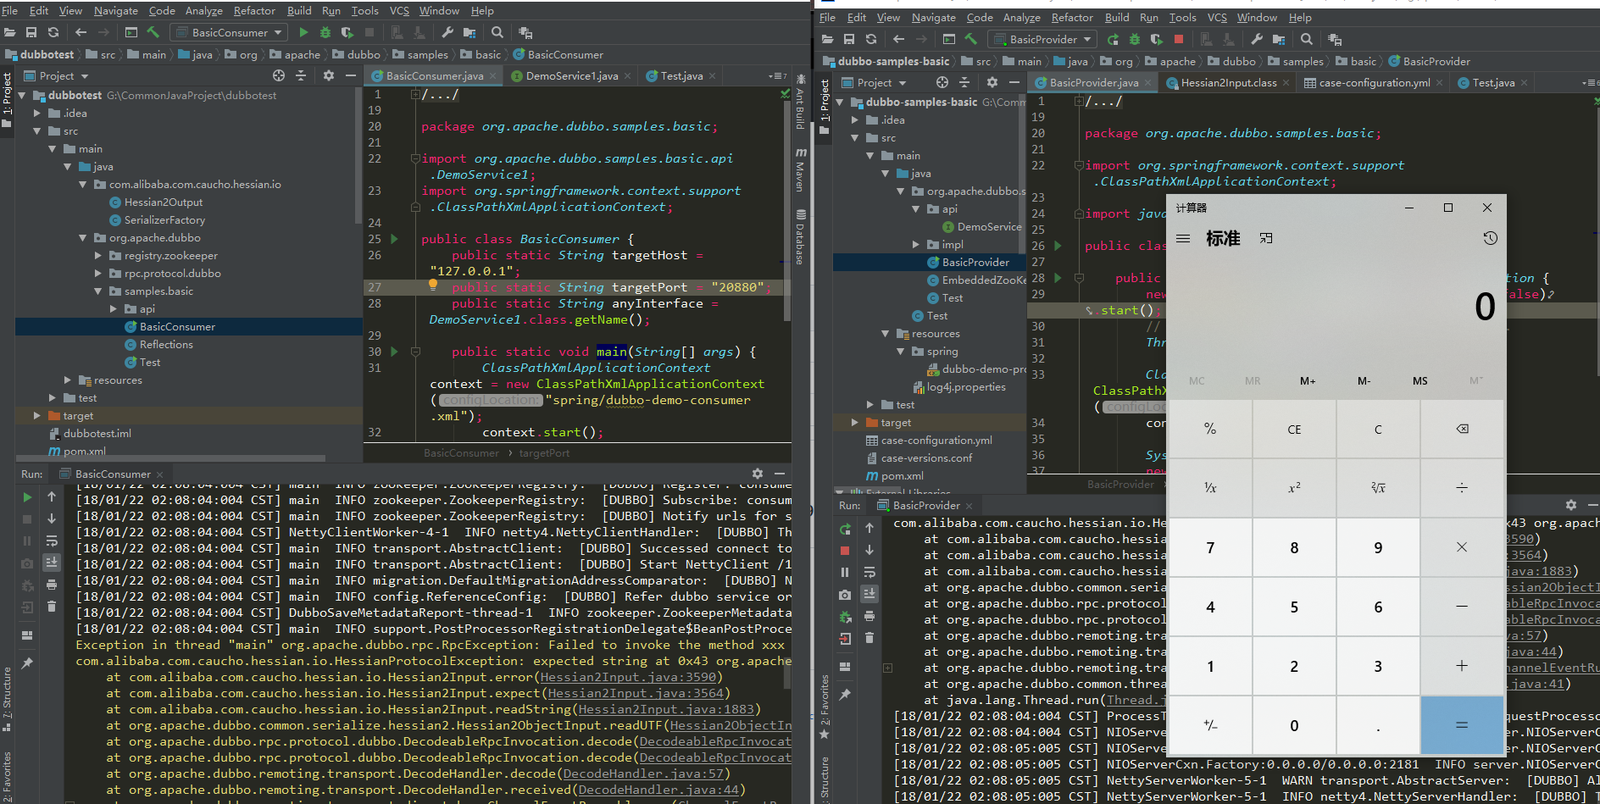 longofo/apache-dubbo-hessian2-cve-2021-43297
Демонстрирует proof-of-concept эксплойт для CVE-2021-43297, уязвимости десериализации в протоколе Hessian2 Apache Dubbo, с конечными точками атаки…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP Server 2.4.49, 2.4.50 — Path Traversal и RCE
 future-client/cve-2021-44228
Используйте Log4J CVE-2021-44228 для исправления CVE-2021-44228 в уязвимых игровых сессиях Minecraft, чтобы предотвратить эксплуатацию в сессии :)
 nccgroup/wcfdser-ngng
Плагин Burp Extender, который сделает двоичные SOAP-объекты читаемыми и модифицируемыми.
 benjaminhays/cve-2023-28771-poc
PoC для CVE-2023-28771 на основе отличного разбора Rapid7
 yoryio/cve-2024-27198
Эксплойт для CVE-2024-27198 - TeamCity Server
 momika233/loxs-optimized
Веб-сканер уязвимостей, предназначенный для автоматизированного тестирования пейлоадов обхода XSS/CSP и пакетного обнаружения SQL-инъекций,…
 p0dalirius/joomla-webshell-plugin
Плагин веб-шелла и интерактивная оболочка для пентеста сайта на Joomla.
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage — это RCE-цепочка на основе PNG с нулевым кликом в iOS 18.2.1, обходящая защиту режима LockDown путем эксплуатации ImageIO…
 sourceincite/hekate
Эксплойт для VMWare Workspace ONE Access, объединяющий пять CVE для неаутентифицированного удалённого выполнения кода через JDBC-инъекцию и повышение…
 bigb0x/cve-2024-40348
POC для CVE-2024-40348. Попытается прочитать /etc/passwd с целевой системы.
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCE-эксплойт CVE-2020-27955 — протестирован на Windows на: git, gh cli, GitHub Desktop, Visual Studio, SourceTree и т. д.
 umair-aziz025/dahua-cve-research
Набор инструментов для исследования уязвимостей IP-камер Dahua (CVE-2021-33044/33045, CVE-2025-31700/31701)








