
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 скрипт удаленного выполнения кода (с выводом)
 brompwnie/cve-2019-5418-scanner
Многопоточный сканер на Golang для выявления конечных точек Ruby, уязвимых для CVE-2019-5418
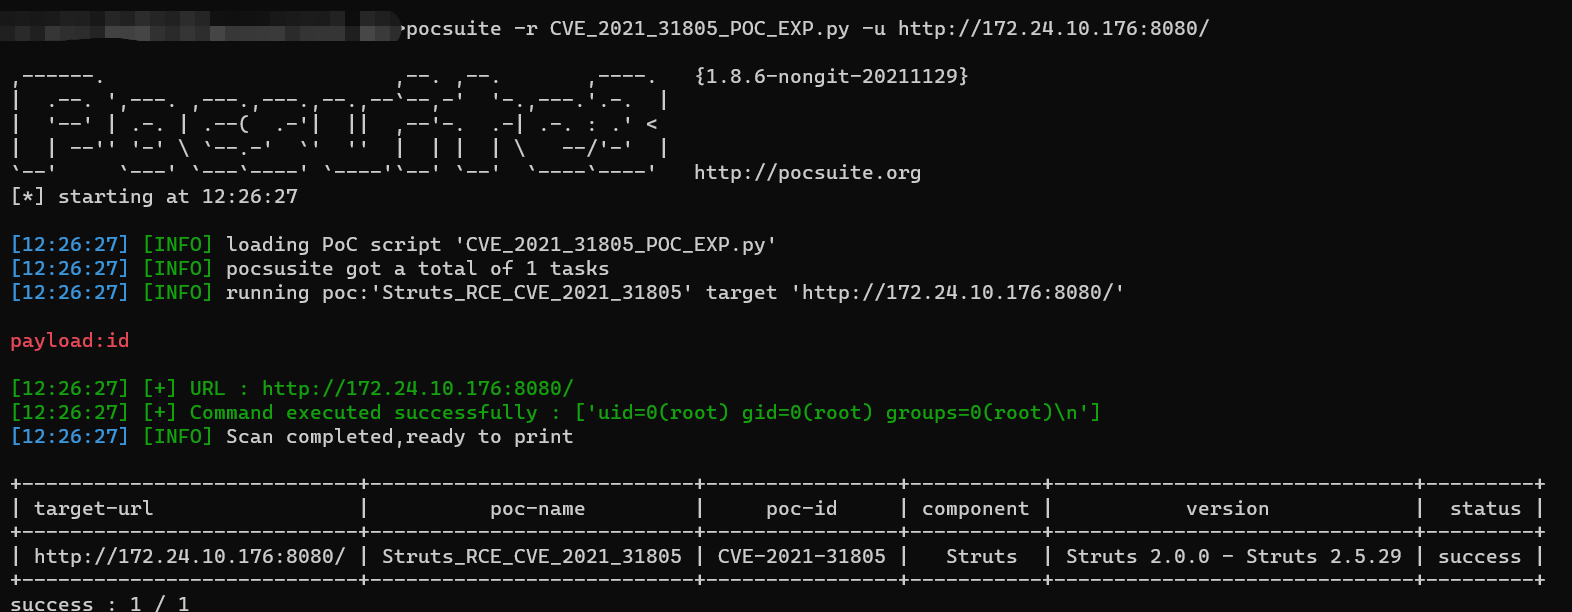 wrin9/cve-2021-31805
Python-based proof-of-concept и эксплойт для Apache Struts2 RCE (CVE-2021-31805), обеспечивающий выполнение команд через OGNL-инъекцию. Включает…
 rwincey/cve-2021-22005
Эксплойт, подтверждающий концепцию для CVE-2021-22005, нацеленный на VMware vCenter Server. Обеспечивает удаленное выполнение кода через уязвимость…
 luemmelsec/cve-2023-29357
Эксплойт PoC на C# для CVE-2023-29357, нацеленный на SharePoint, с правилами обнаружения YARA и подробными инструкциями по использованию для…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Эксплуатируйте уязвимое Spring-приложение с помощью уязвимости Spring4Shell (CVE-2022-22965).
 stuub/cve-2024-28995
CVE-2024-28955 Эксплуатация PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. Уязвимость внедрения команд в серии TP-Link WDR5620 до версии 3.
 piratesshield/apiharvester
Инструмент для одноразовой атаки на API — находит URL API по заданному корню и имитирует автоматизированные атаки
 revoltsecurities/cve-2023-22518
Инструмент эксплуатации для атаки на сервер Confluence, уязвимый к CVE-2023-22518 (Неправильная авторизация)
 ramoncjs3/cve-2019-0230
CVE-2019-0230 и s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: Эксплойт неавторизованного доступа администратора
 noraj/vbsmin
VBScript минификатор
 x1r0z/dubbo-rce
Доказательство концепции для Apache Dubbo CVE-2023-23638
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
Цепочка эксплойтов для CVE-2021-26855 (SSRF) и CVE-2021-27065 (RCE), нацеленная на серверы Microsoft Exchange, позволяющая удалённо выполнять код…








