
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 kirill89/cve-2022-22965-poc
Эксплойт PoC для CVE-2022-22965 (Spring4Shell), демонстрирующий удаленное выполнение кода через манипуляцию Tomcat AccessLogValve. Включает среду…
 zz-socmap/cve-2021-35587
Эксплойт proof-of-concept для CVE-2021-35587 — неаутентифицированная уязвимость удалённого выполнения кода в Oracle Access Manager, позволяющая…
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Обход аутентификации в Microsoft Exchange Server POC эксплойт
 akamai/cve-2025-27636-apache-camel-poc
Доказательство концепции, демонстрирующее удалённое выполнение кода в Apache Camel путём обхода фильтрации заголовков и параметров (CVE-2025-27636,…
 aiex-3/confluence-hack
Эксплойт для CVE-2023-22515 в Atlassian Confluence, который создаёт нового администратора и разворачивает веб-плагин-шелл для выполнения команд на…
 roo7break/serialator
用于利用 CVE-2015-4852 的 Python 脚本。
 immersive-labs-sec/cve-2025-31161
Доказательство концепции для CVE-2025-31161 / CVE-2025-2825
 en0f/cve-2017-7529_poc
Эксплойт proof-of-concept для CVE-2017-7529, уязвимости целочисленного переполнения в HTTP-сервере Nginx, позволяющей удаленный отказ в обслуживании…
 cyberheartmi9/cve-2017-8295
Доказательство концепции эксплуатации CVE-2017-8295 — уязвимости сброса пароля в WordPress, позволяющей злоумышленникам получать ссылки для сброса…
 blackmathit/2017-11882_generator
CVE-2017-11882 Генератор файлов PoC
 tin-z/cve-2025-27363
Целочисленное переполнение в программном обеспечении FreeType, которое также затрагивает Chrome
 muhammadwaseem29/cve-2025-53770
Неаутентифицированное удаленное выполнение кода через небезопасную десериализацию в Microsoft SharePoint Server (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
Простой PoC для демонстрации состояний гонки в Websockets
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc: от локального включения файлов к удалённому выполнению Node.js кода на сервере
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 & < 3.1.1 Внедрение кода (RCE)
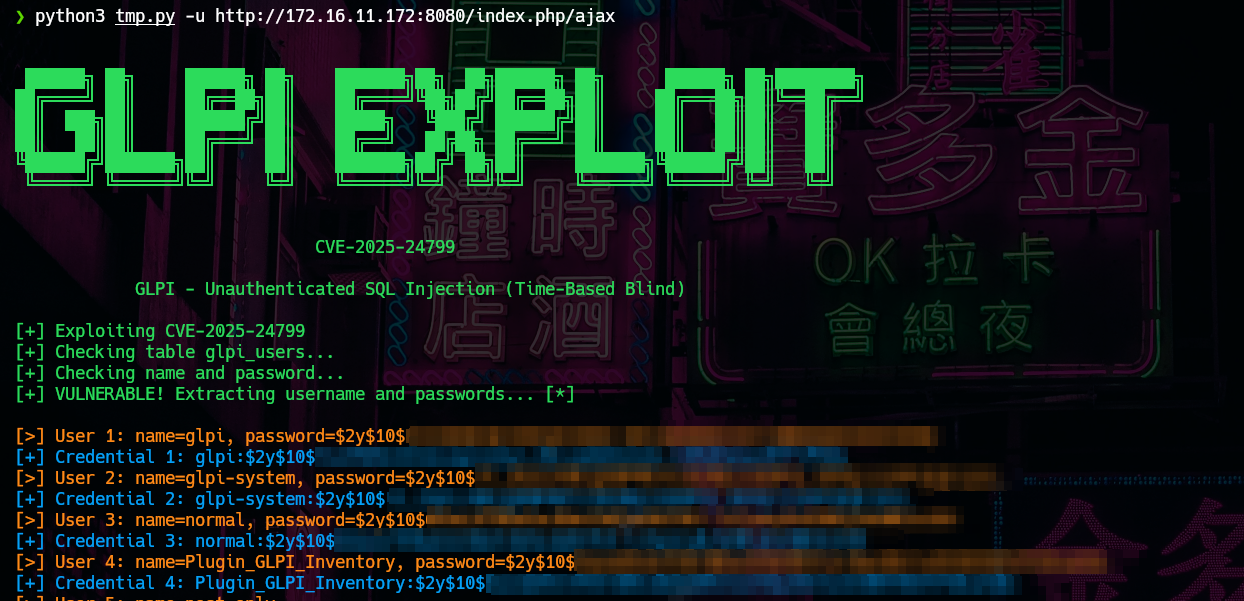 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 Эксплойт: GLPI - Неаутентифицированная SQL-инъекция
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
Эксплойт, подтверждающий концепцию, для CVE-2023-34992, позволяющий неаутентифицированную слепую инъекцию команд от имени root на уязвимых…








