
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
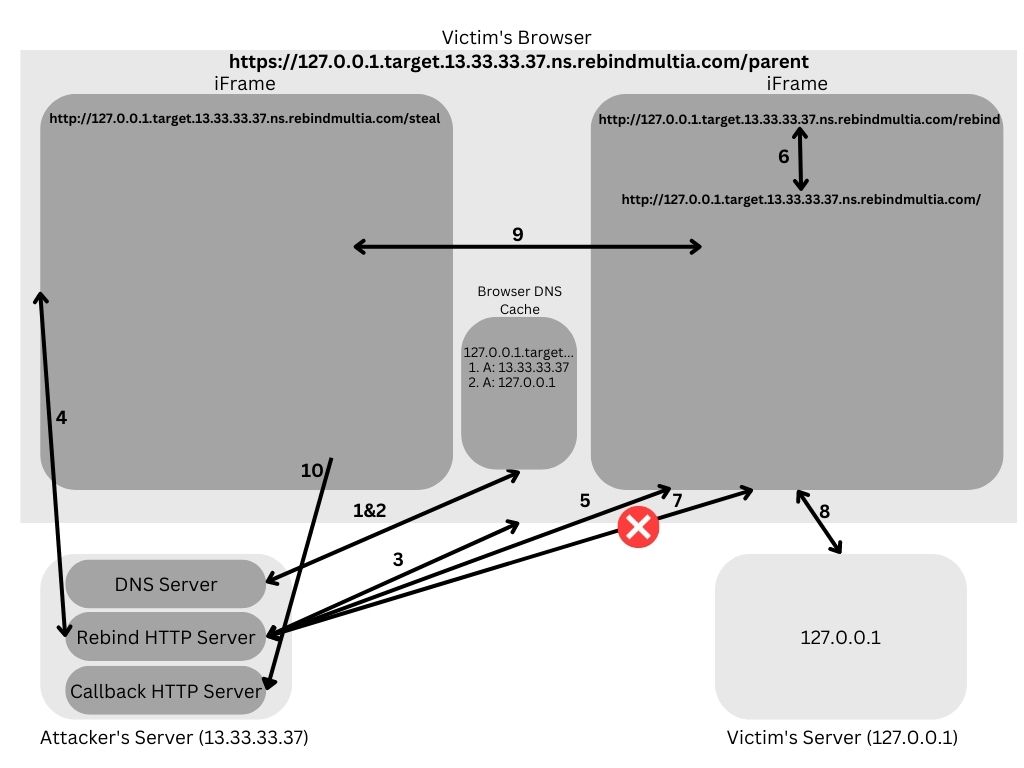
 rhynorater/rebindmultia
Инструмент для атаки с перепривязкой DNS, использующий несколько A-записей для обхода политики одного источника и кражи данных из внутренних сетевых…
 ahisec/geoserver-
Инструмент эксплуатации уязвимости geoserver CVE-2024-36401
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15 Неавторизованная произвольная загрузка файлов
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
PoC-эксплойт для PreAuth RCE в ManageEngine ServiceDesk Plus (CVE-2021-44077). Загружает и выполняет произвольные исполняемые файлы Windows на…
 c1ph3rx13/cve-2023-42820
Эксплойт-скрипт для уязвимости сброса пароля JumpServer CVE-2023-42820, с автоматическим вычислением кода проверки и изменением пароля.
 crowsec-edtech/cve-2022-26134
Python PoC-эксплойт для CVE-2022-26134 — уязвимости удалённого выполнения кода до аутентификации в Atlassian Confluence через внедрение OGNL.…
 hexsecteam/cve-2025-8088-winrar-tool
Сложный GUI-инструмент для создания вредоносных RAR-архивов, использующих уязвимость обхода пути в WinRAR (CVE-2025-8088) с помощью манипуляции ADS и…
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server Эксплойт удаленного выполнения кода (RCE) (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management уязвим к раскрытию информации через XXE (CVE-2020-4463)
 wuzuowei/cve-2020-17530
payload для S2-061, а также соответствующий простой PoC/Exp
 err0r-ica/whatspayloadrce
Автоматический генератор payload для WhatsApp [CVE-2019-11932]
 silverplate3/my-cves
Найденные мной CVE. Технические статьи, примеры эксплуатации и прохождения сессий фаззинга.
 pwntester/springbreaker
Exploit PoC для уязвимости Spring RCE (CVE-2011-2894)
 win3zz/cve-2023-43261
CVE-2023-43261 — Утечка учётных данных через незащищённые системные журналы и слабое шифрование паролей
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins инструмент эксплуатации произвольного чтения файлов
 onlytoxi/cve-2025-8088-winrar-tool
Продвинутый инструмент эксплуатации обхода пути WinRAR для CVE-2025-8088








