
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 dinosn/cve-2024-20931
Эксплойт на Java для CVE-2024-20931, обходящий патч CVE-2023-21839 в Oracle WebLogic. Использует JNDI-инъекцию через ForeignOpaqueReference для…
 7iosecurity/xss-payloads
Коллекция XSS-пейлоадов (межсайтовый скриптинг) для тестирования безопасности веб-приложений, исследования обхода фильтров и проведения пентестов.
 sourceincite/dashoverride
Это эксплойт RCE без предварительной аутентификации для VMware vRealize Operations Manager
 mzzdtot/cve-2023-28432
MinIO: poc&exp для массового сканирования уязвимости утечки конфиденциальной информации
 csenox/cve-2021-22911
Слепая NoSQL-инъекция до аутентификации, приводящая к удаленному выполнению кода в Rocket Chat 3.12.1
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
скрипт metasploit (POC) для CVE-2022-41040. Microsoft Exchange уязвим к атаке подделки серверных запросов (SSRF). Аутентифицированный злоумышленник…
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & обход аутентификации | Полный захват сервера | Поддержка словарей
 embedi/amt_auth_bypass_poc
CVE-2017-5689 эксплойт Proof-of-Concept
 pimps/cve-2019-2725
WebLogic Небезопасная десериализация — конструктор payload и эксплойт CVE-2019-2725
 le1a/cve-2023-33246
Уязвимость удаленного выполнения кода в Apache RocketMQ (CVE-2023-33246) Exploit
 iletee/struts2-rce
Эксплуатируемая цель для CVE-2017-5638
 hrishikesh7665/follina_exploiter_cli
Эксплуатирует уязвимость Microsoft Zero-Day Follina (CVE-2022-30190)
 jas502n/cve-2019-2890
Эксплойт для CVE-2019-2890 WebLogic десериализация RCE с интеграцией ysoserial, предоставляющий пошаговый PoC для удалённого выполнения кода через…
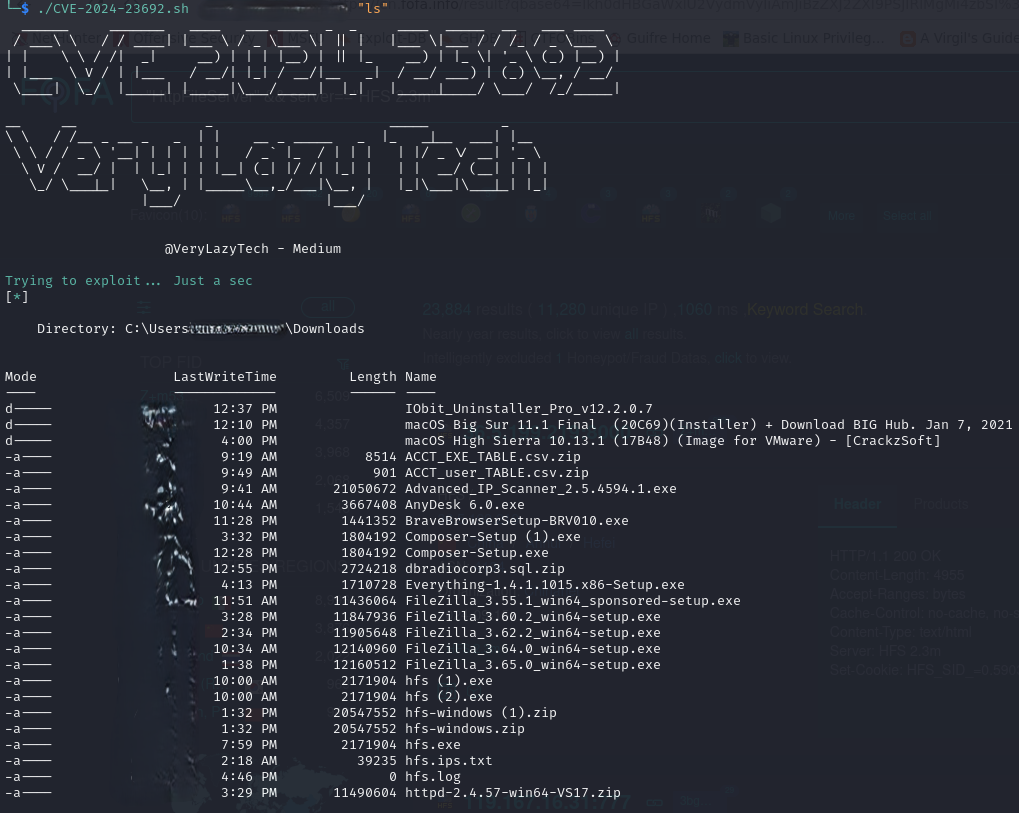 verylazytech/cve-2024-23692
POC - Неаутентифицированная RCE-уязвимость в Rejetto HTTP File Server - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947批量
 do4choo/cve-2026-3227-tp-link-authenticated-rce
Доказательство концепции для аутентифицированного внедрения команд ОС в прошивку маршрутизатора TP-Link. Включает дешифрование, хуки шифрования на…
 sophoslabs/cve-2018-18500
PoC для CVE-2018-18500 - Firefox: использование после освобождения
 nuts7/cve-2023-27372
SPIP до версии 4.2.1 позволяет удалённое выполнение кода через значения форм в публичной области из-за некорректной обработки сериализации.…








