
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 hoangkien1020/cve-2021-23132
com_media разрешённые пути, не предназначенные для загрузки изображений, ведущие к RCE
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->получение веб-шелла)
 dinosn/cve-2022-22963
Эксплойт для проверки концепции для CVE-2022-22963 (Spring Cloud Function SpEL RCE). Сканирует URL-адреса, выполняет команды и выявляет уязвимые цели.
 huseyinstif/cve-2026-2441-poc
Доказательство концепции для CVE-2026-2441, use-after-free в CSS-движке Chrome, демонстрирующее крах рендерера и потенциальное выполнение кода в…
 assetnote/jira-mobile-ssrf-exploit
Эксплойт-код для Jira Mobile Rest Plugin SSRF (CVE-2022-26135)
 xnianq/cve-2021-21985_exp
эксплойт cve-2021-21985
 masahiro331/cve-2020-9484
Учебный proof-of-concept эксплойт для CVE-2020-9484 (удалённое выполнение кода в Apache Tomcat через сохранение сессий). Включает лабораторную среду…
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 nccgroup/conscrypttrustusercerts
Модуль Magisk для Android 14, который добавляет установленные пользователем сертификаты CA в системное хранилище доверия Conscrypt, обеспечивая…
 horizon3ai/cve-2023-27524
Базовый PoC для CVE-2023-27524: Небезопасная конфигурация по умолчанию в Apache Superset
 y4er/cve-2020-14756
WebLogic T3/IIOP RCE ExternalizableHelper.class of coherence.jar
 reverseclabs/gwtmap
Составляет карту поверхности атаки GWT-приложений путем извлечения обфусцированных RPC-конечных точек и генерации сериализованных полезных нагрузок…
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) — это индонезийская операционная система Linux.
 secnn/cve-2022-22947_rce_exp
Spring Cloud Gateway уязвимость удаленного выполнения кода Exp Spring_Cloud_Gateway_RCE_Exp-CVE-2022-22947
 faisalfs10x/webmin-cve-2022-0824-revshell
Пост-аутентификационный эксплойт обратной оболочки для Webmin <=1.984, использующий CVE-2022-0824 повышение привилегий в File Manager. Загружает и…
 g0rx/iis6-exploit-2017-cve-2017-7269
Эксплойт для CVE-2017-7269, нацеленный на уязвимость удаленного выполнения кода в Microsoft IIS 6.0 WebDAV. Позволяет проводить аутентифицированные…
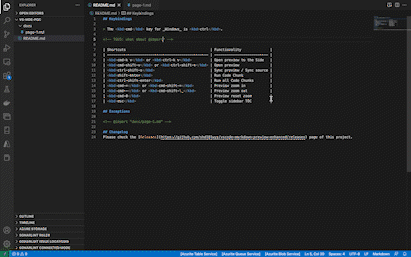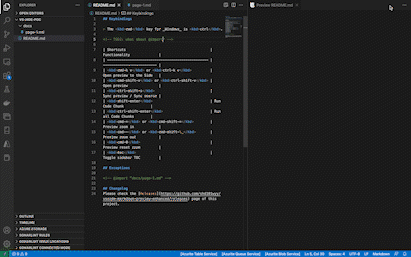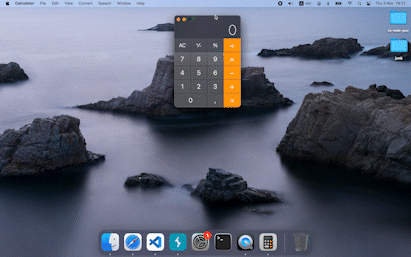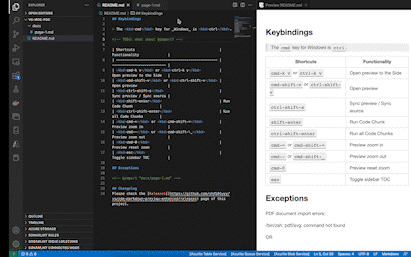 yuriisanin/cve-2022-45025
[PoC] Внедрение команд через импорт PDF в Markdown Preview Enhanced (VSCode, Atom)
 k8gege/cve-2019-0604
cve-2019-0604 — эксплойт RCE для SharePoint








