
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
7-Zip-CVE-2025-0411-POC — Этот репозиторий содержит сценарии POC в рамках CVE-2025-0411 MotW bypass. | Kitploit

Инструменты/GitHubGitHub/dhmosfunk/7-zip-cve-2025-0411-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийФишингАнализ вредоносных программ
GitHubdhmosfunk/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

Этот репозиторий содержит сценарии POC в рамках CVE-2025-0411 MotW bypass.

Репозиторий
15538431 год назадПроверено Kitploit
Поделиться

7-Zip Mark-of-the-Web Bypass Vulnerability [CVE-2025-0411] - POC

CVE-2025-0411 Details

"This vulnerability (CVSS SCORE 7.0) allows remote attackers to bypass the Mark-of-the-Web protection mechanism on affected installations of 7-Zip. User interaction is required to exploit this vulnerability in that the target must visit a malicious page or open a malicious file. The specific flaw exists within the handling of archived files. When extracting files from a crafted archive that bears the Mark-of-the-Web, 7-Zip does not propagate the Mark-of-the-Web to the extracted files. An attacker can leverage this vulnerability to execute arbitrary code in the context of the current user."

Уязвимые версии

  • Все версии до 24.09 считаются уязвимыми.

Меры по смягчению

  • "Обновите 7-Zip: Загрузите и установите версию 24.09 или новее с официального сайта 7-Zip."
  • "Будьте осторожны с ненадёжными файлами: Избегайте открытия файлов из неизвестных или подозрительных источников, особенно сжатых архивов."
  • "Используйте функции безопасности: Убедитесь, что ваша операционная система и антивирусное ПО настроены на обнаружение и блокировку вредоносных файлов."

Доказательство концепции

В рамках POC реализован простой загрузчик calc.exe.

Вооружение

Методика заключается в двойном сжатии исполняемого файла, что вызывает уязвимость.
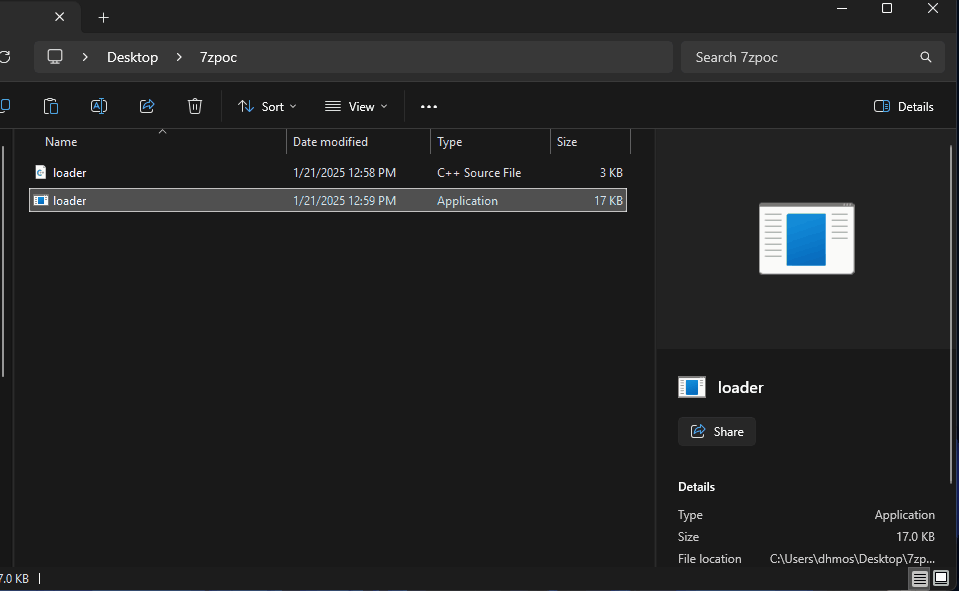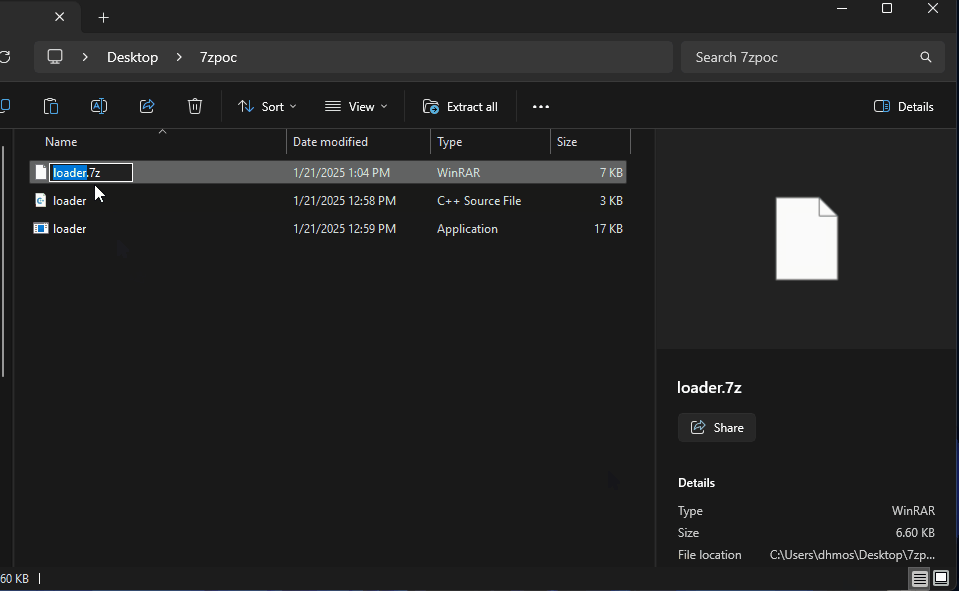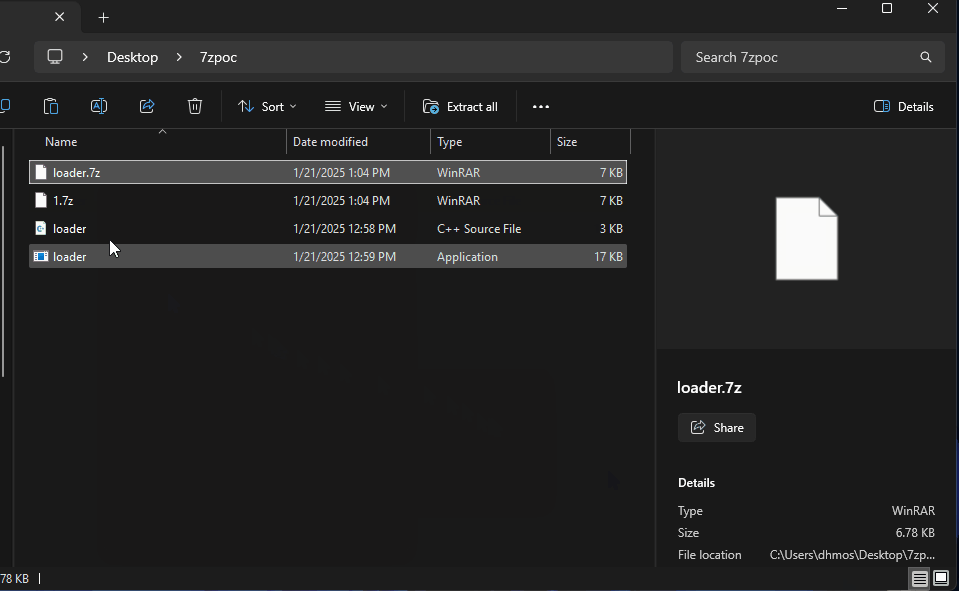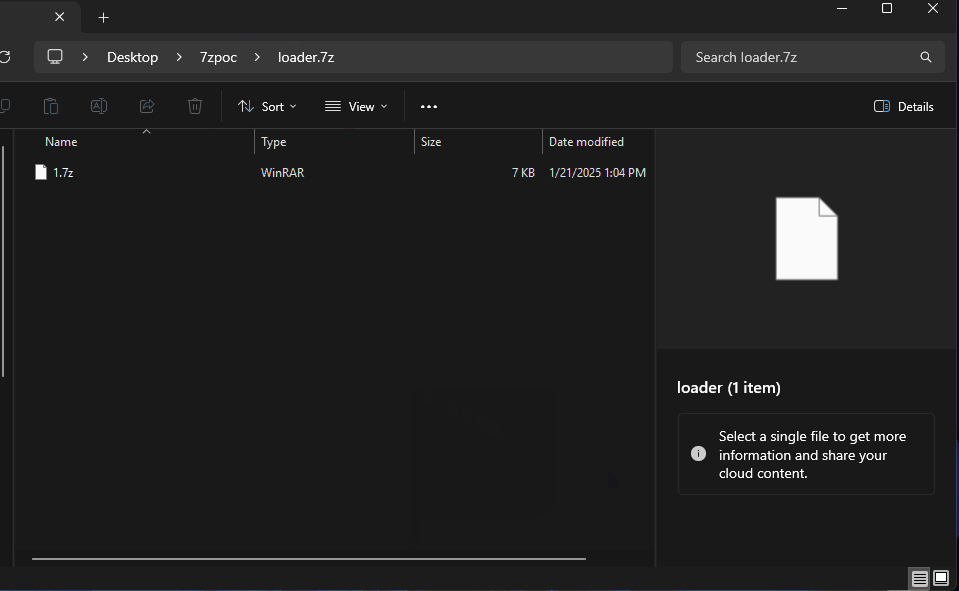
weaponization

Доставка

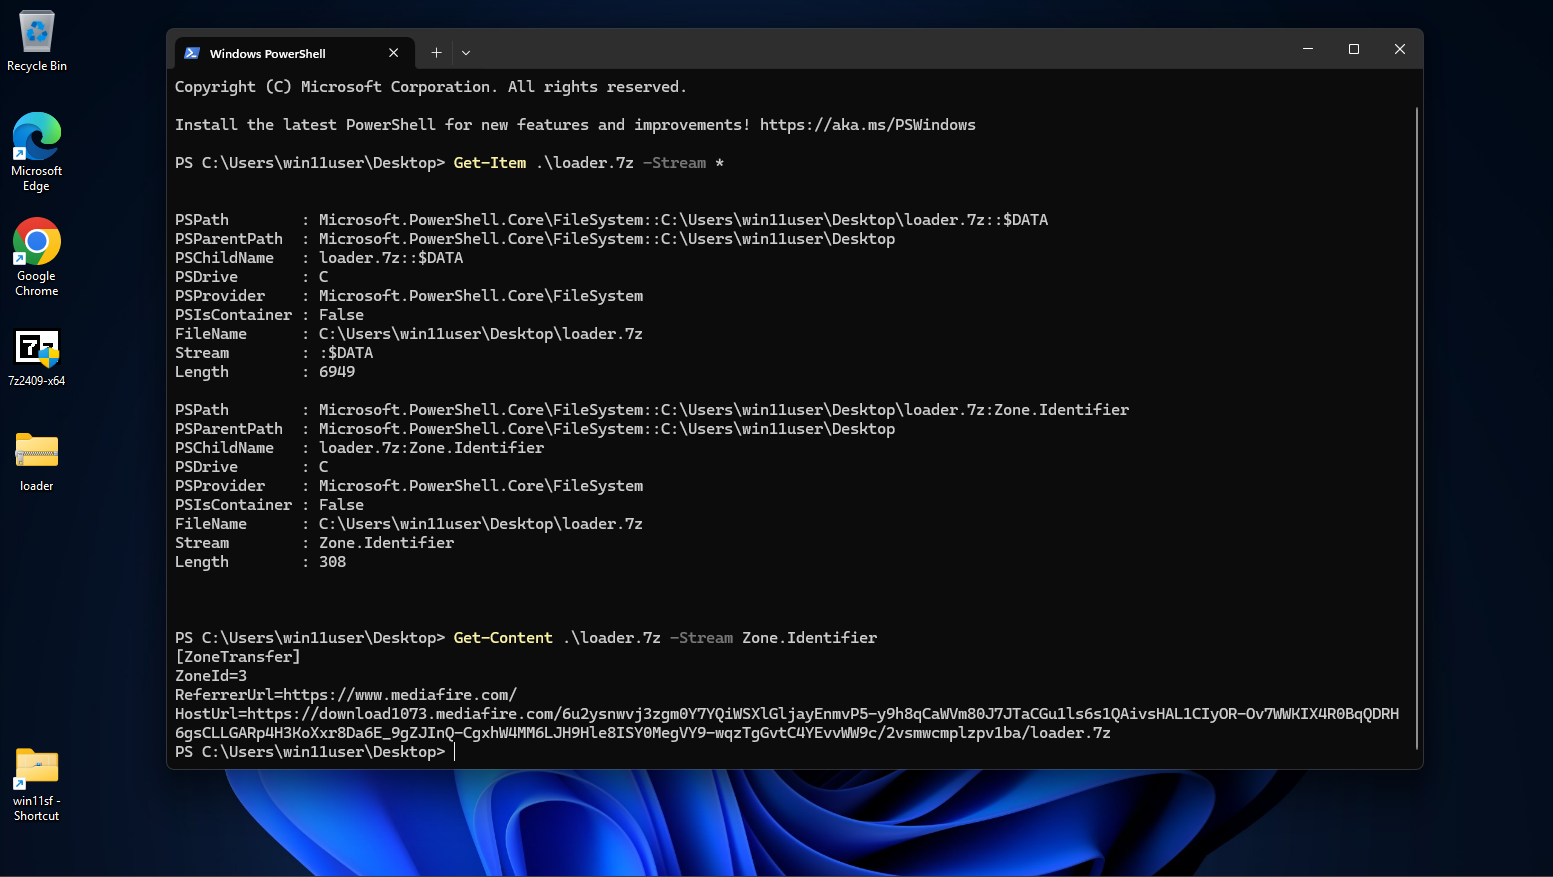
Затем дважды сжатый файл 7Zip загружается на сервер доставки полезной нагрузки (в данном сценарии MediaFire) и доставляется жертве, например, через фишинговые письма со вредоносной ссылкой. После загрузки файла можно увидеть «MotW» (Zone.Identifier — источник загрузки):
motw

Выполнение

В рамках выполнения жертве необходимо пройти через сжатые файлы и запустить исполняемый файл.

Исправленная версия

В этом сценарии используется версия 7Zip 24.09 (исправленная), которая отображает предупреждение Windows SmartScreen о том, что файл поступает из ненадёжного источника (так как он содержит MotW).
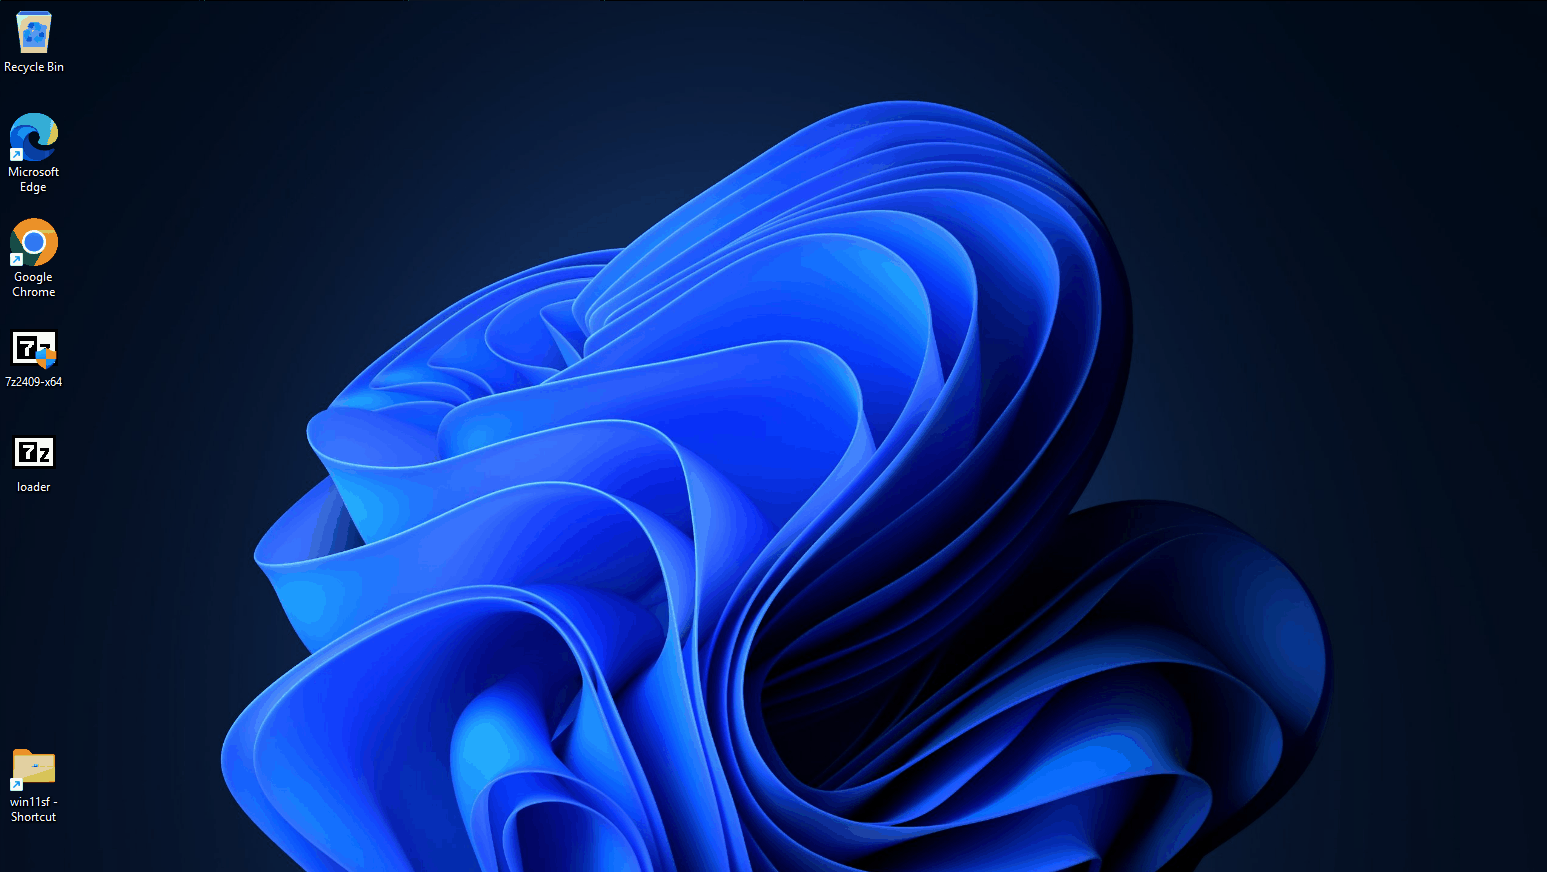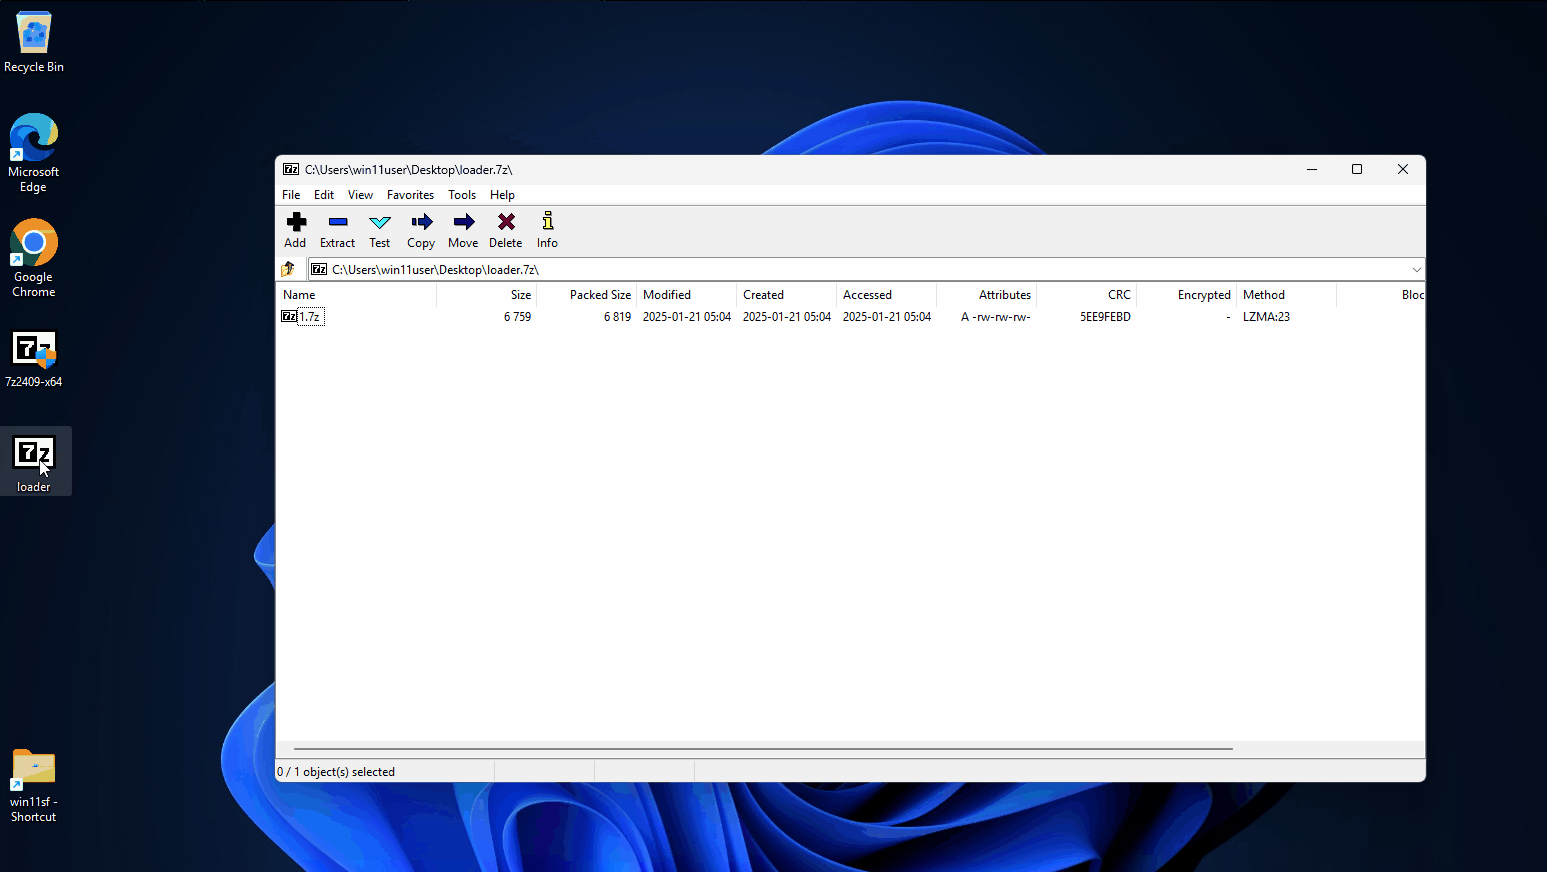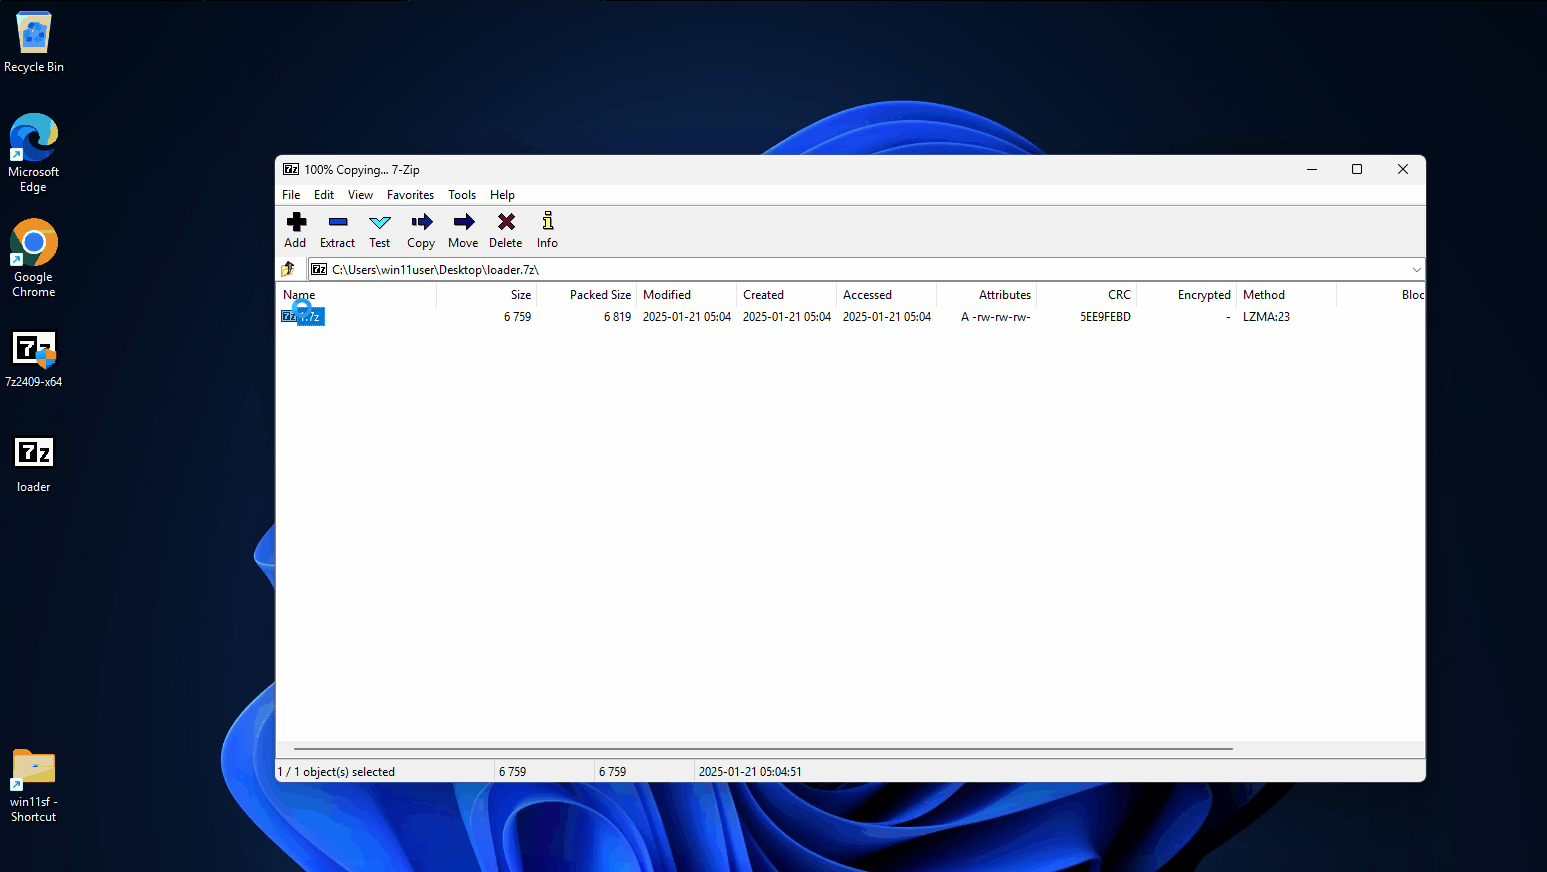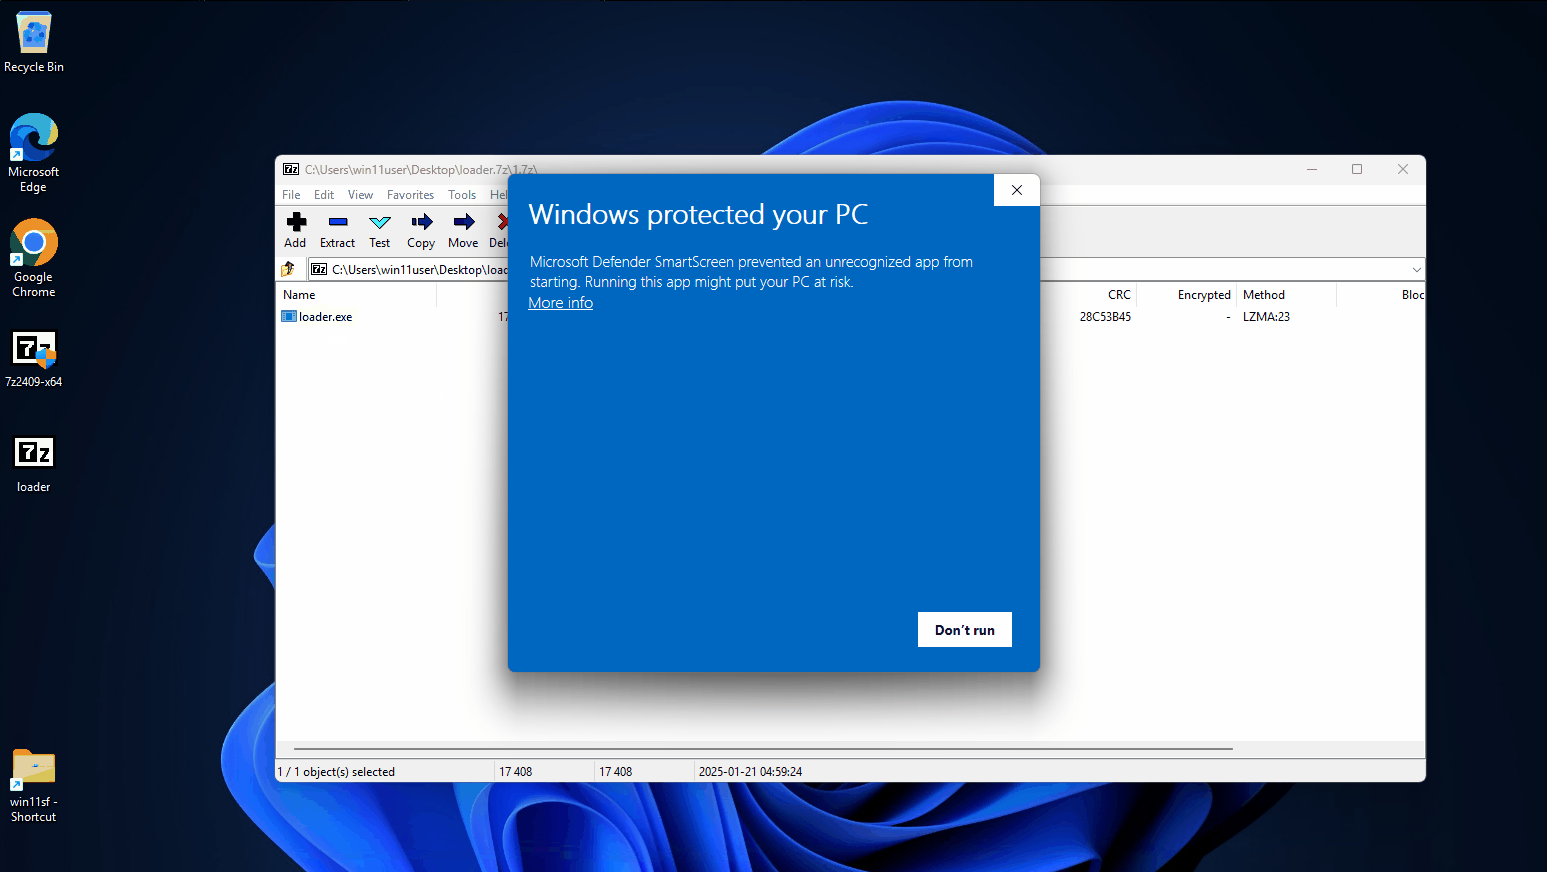
patched

Уязвимая версия

В этом сценарии используется версия 7Zip 24.07 (уязвимая), которая позволяет напрямую выполнять исполняемый файл без отображения каких-либо предупреждений (так как он не содержит MotW).
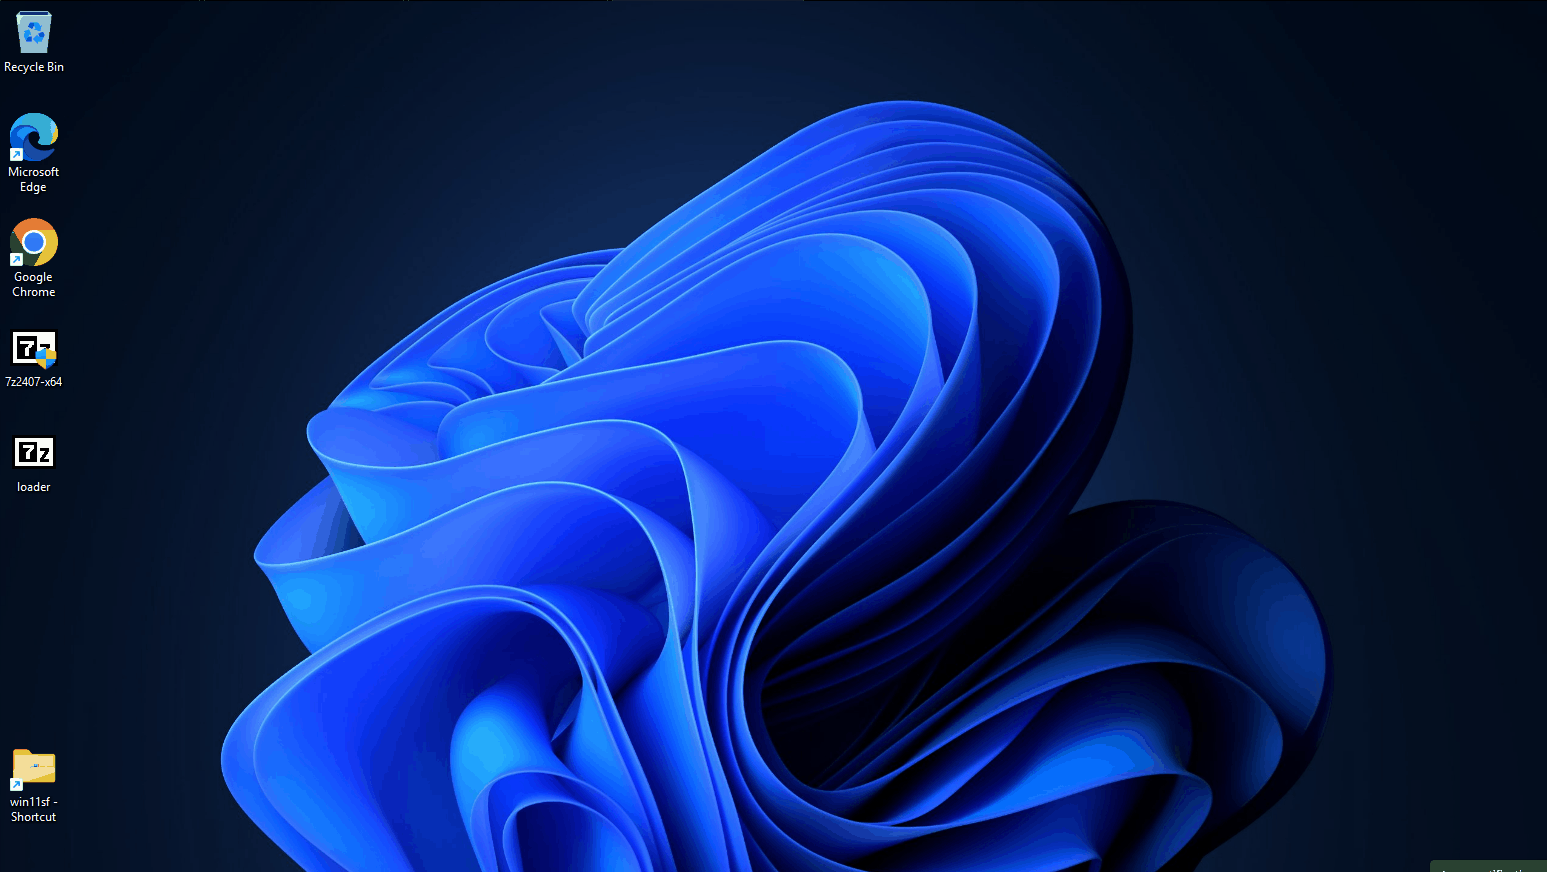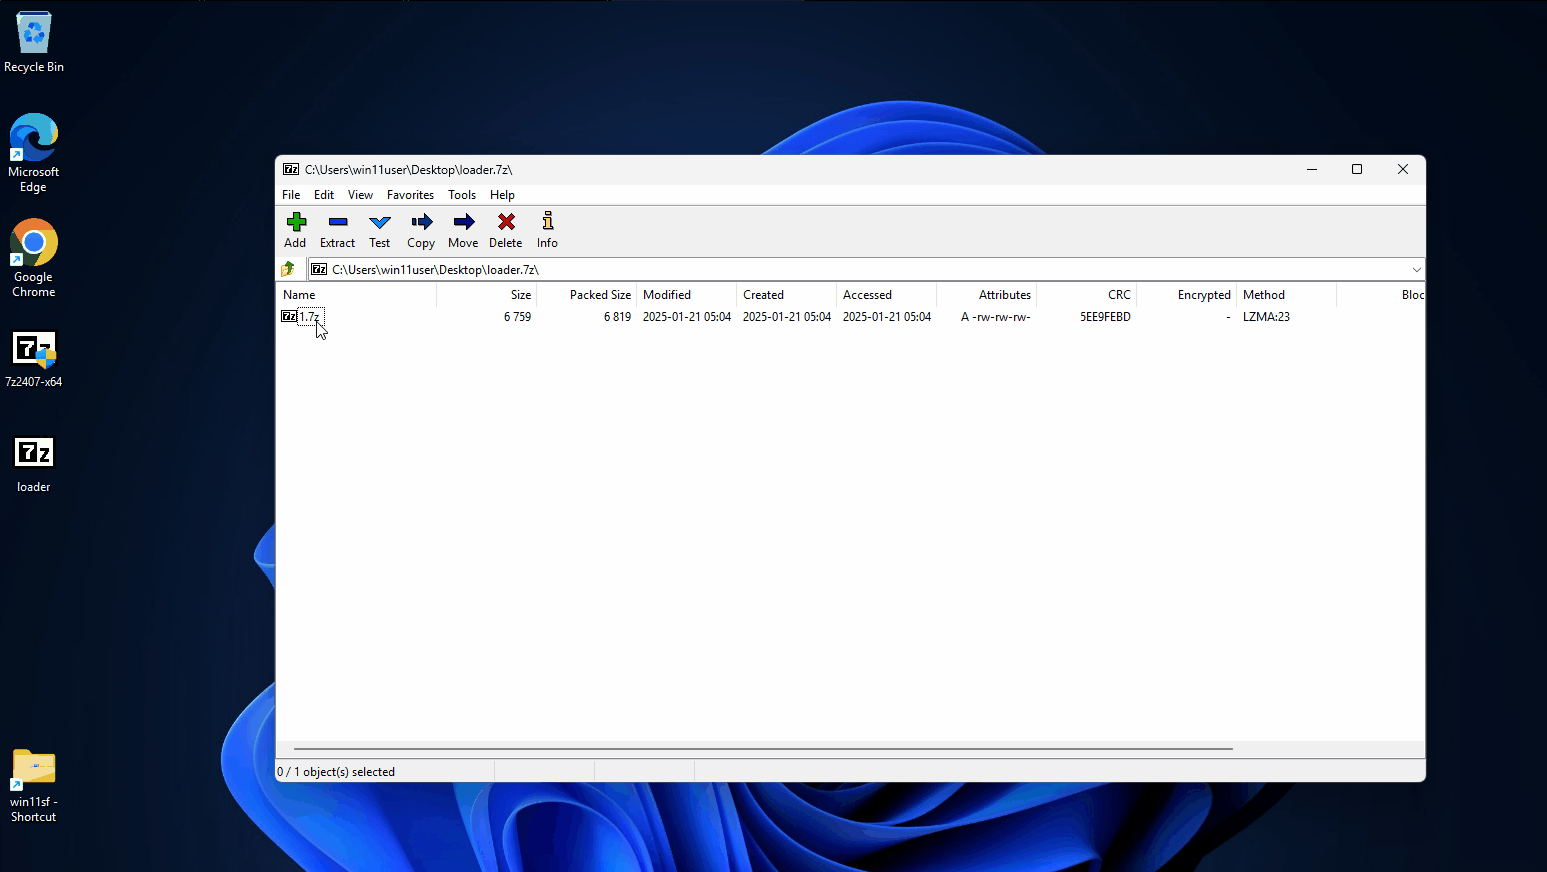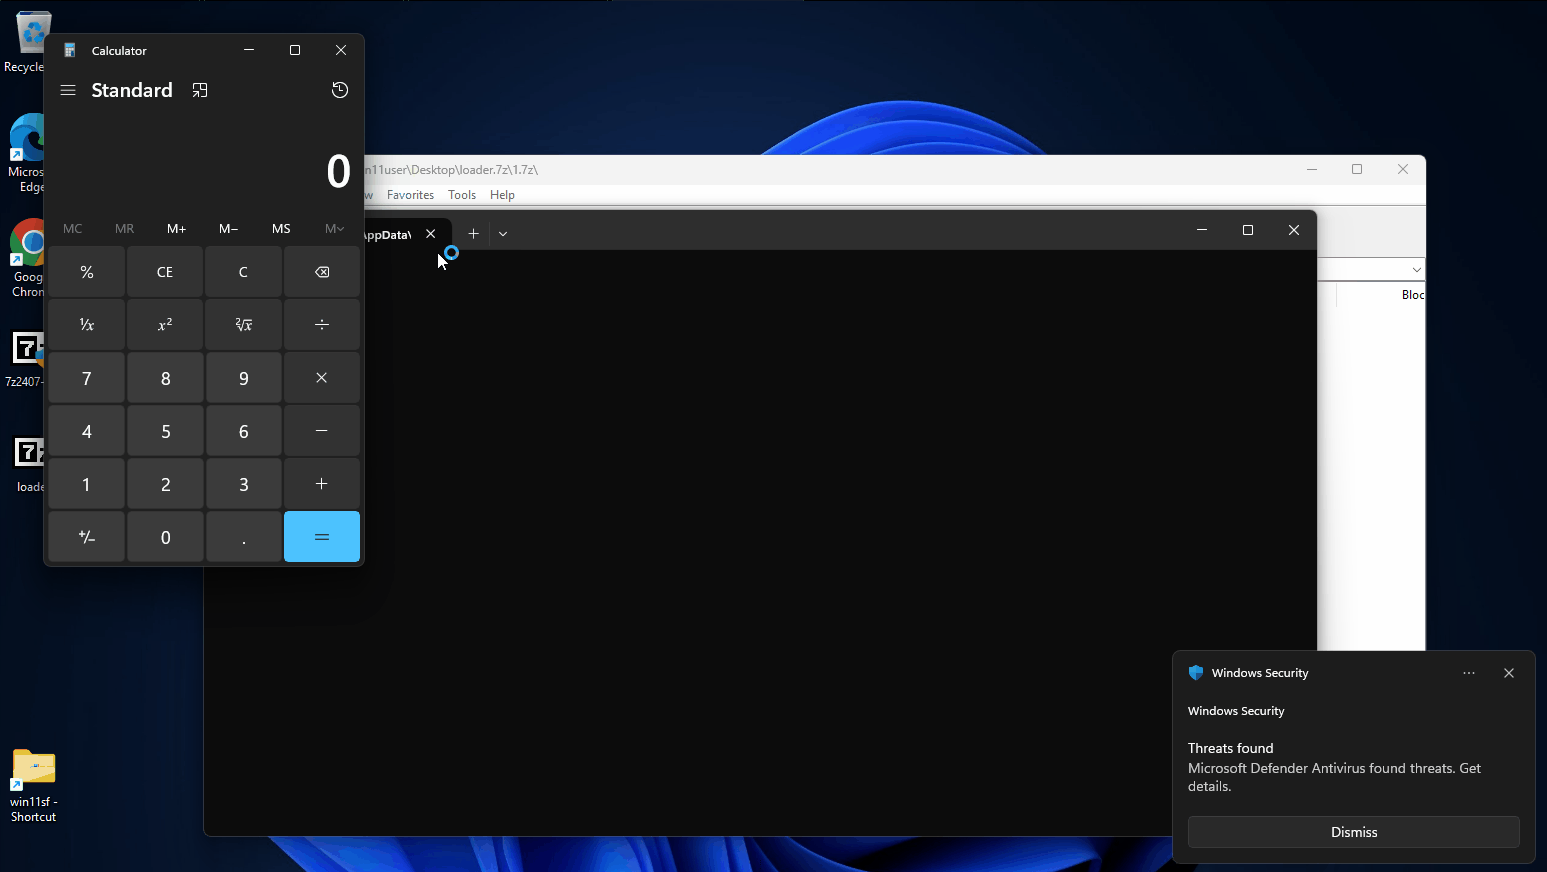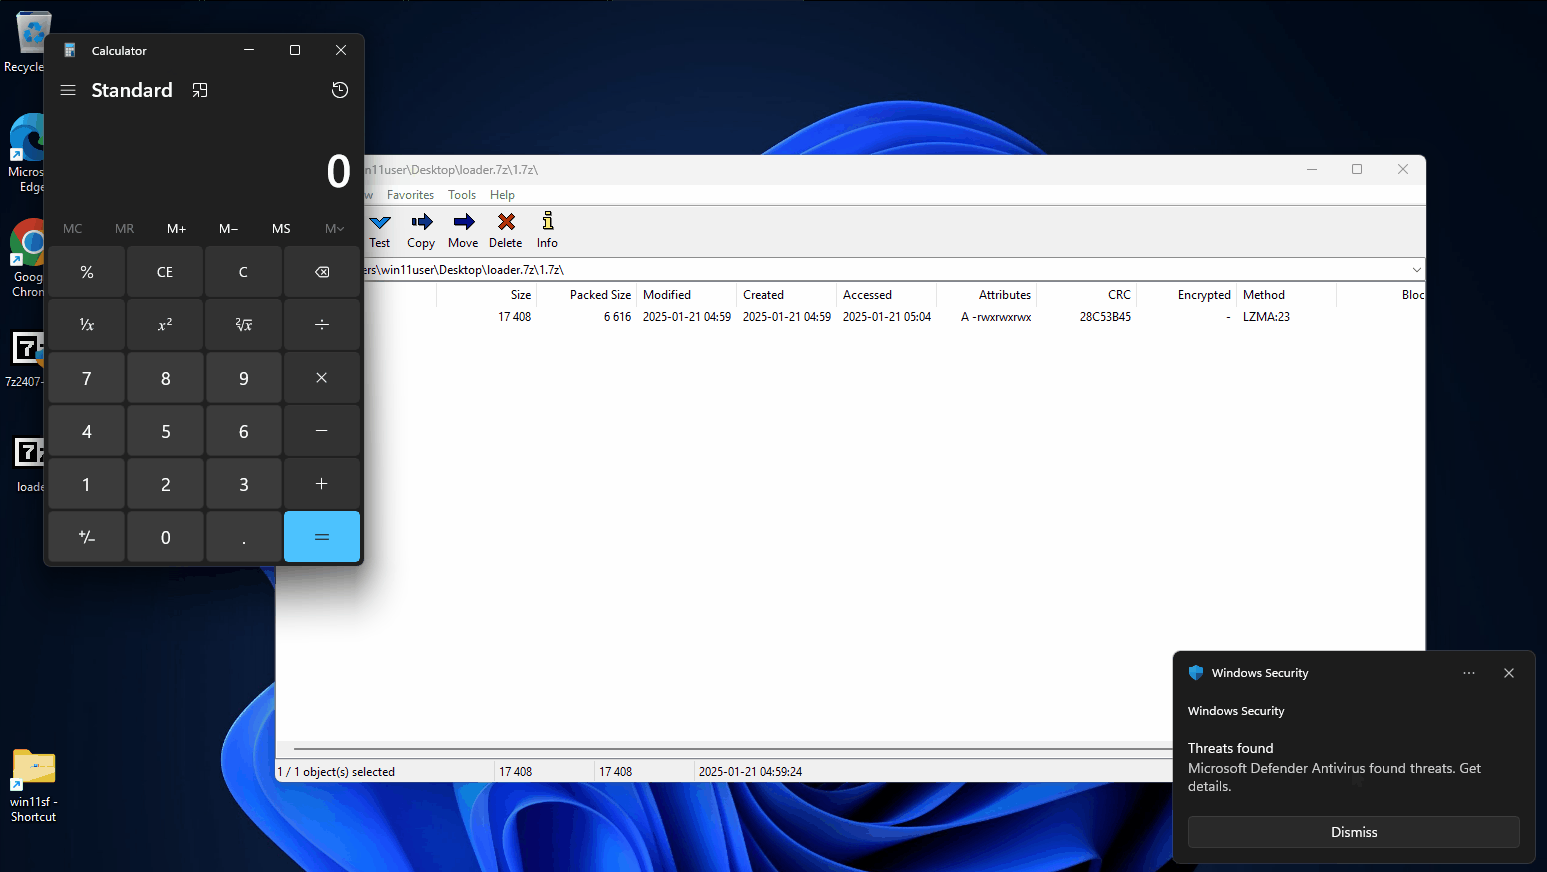

vulnerable

Ссылки

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0411
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





