
 #1
Инструменты, специально разработанные для эксплуатации распространенных уязвимостей веб-приложений (например, SQL-инъекций, XSS).
Рекомендация Kitploit

 sysdream/pysqli
Фреймворк для SQL-инъекций на Python
 linhlhq/cve-2019-0604
Доказательство концепции эксплойта для CVE-2019-0604, уязвимости удалённого выполнения кода в Microsoft SharePoint. Предоставляет рабочую реализацию…
 c0mmand3ropsec/cve-2017-10271
Эксплойт неаутентифицированного удаленного выполнения кода для Oracle WebLogic CVE-2017-10271. Предоставляет XML-полезную нагрузку и список конечных…
 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
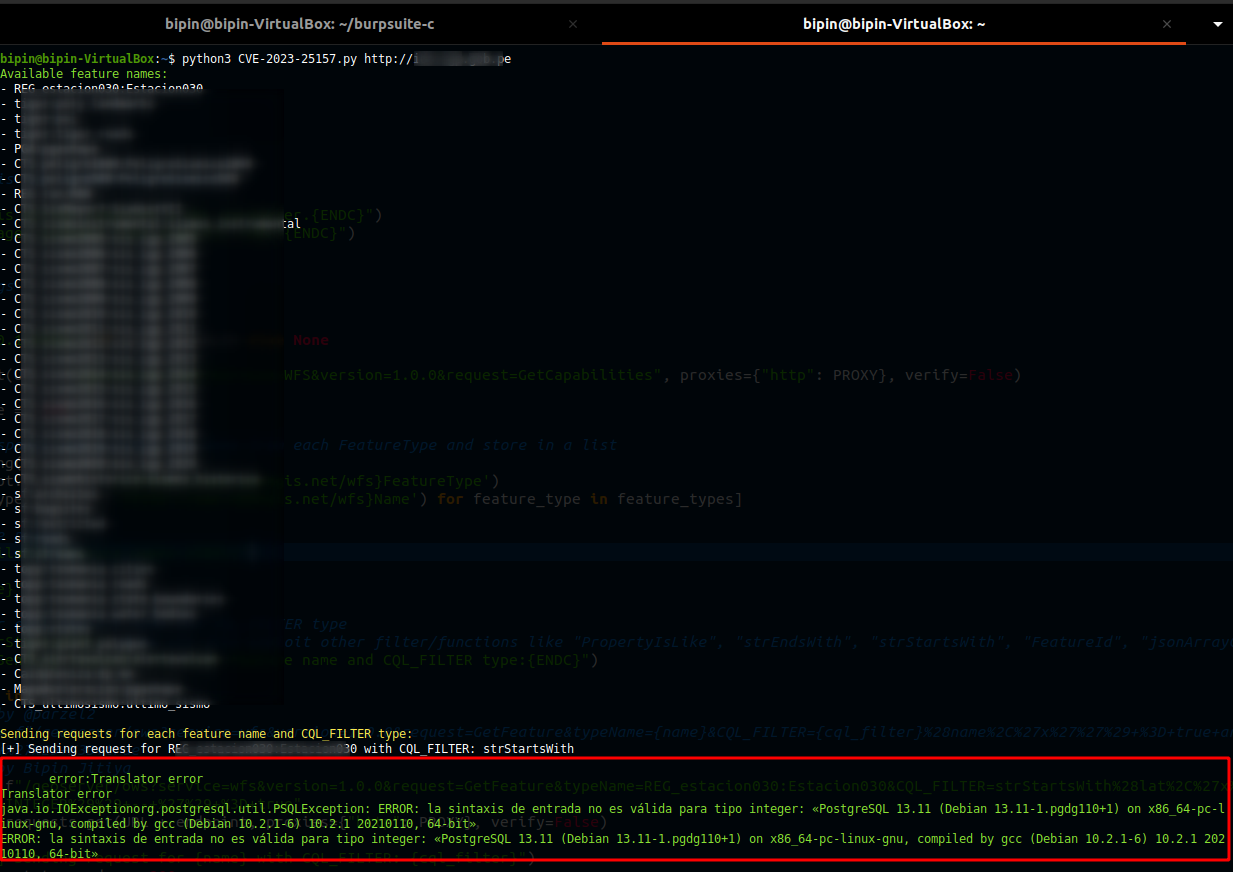 win3zz/cve-2023-25157
CVE-2023-25157 - GeoServer SQL Injection - PoC
 zcgonvh/cve-2017-7269
исправленный модуль msf для cve-2017-7269
 d00movenok/htmlsmuggler
✉️ Генератор и обфускатор HTML-контрабанды для операций вашей Red Team
 yt1g3r/cve-2018-8174_exp
CVE-2018-8174_python
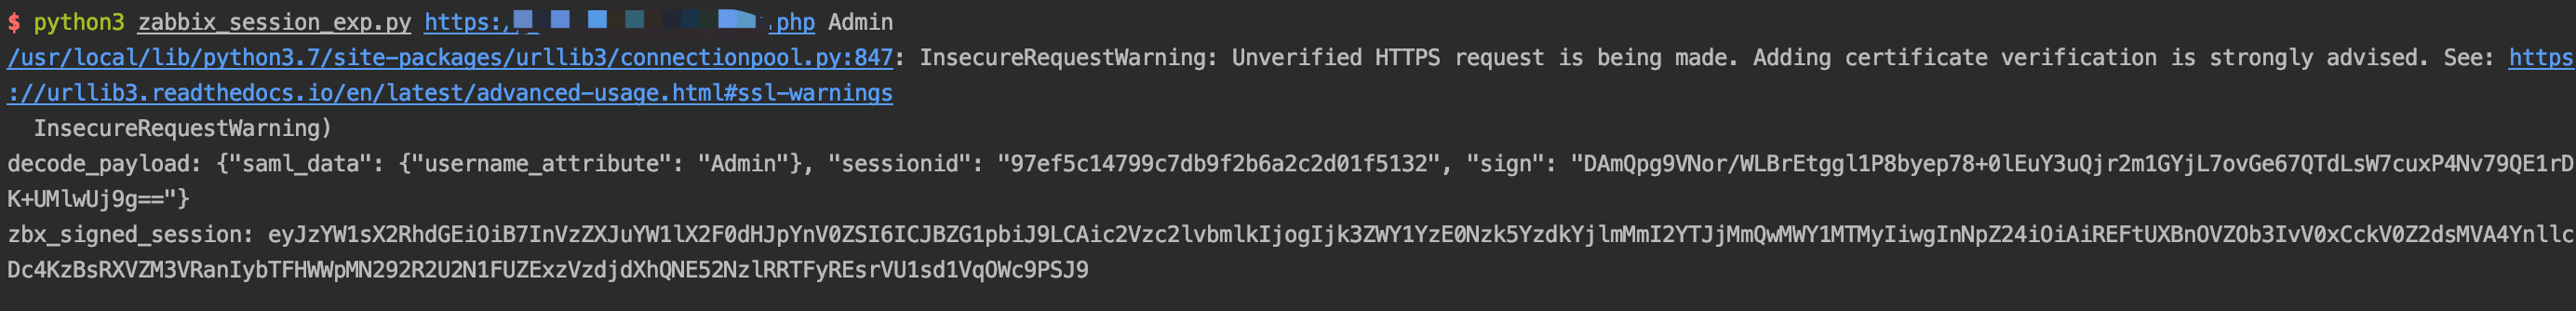 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 无限制文件上传导致 RCE 检查脚本
 a-d-team/grafanaexp
Инструмент эксплуатации уязвимости неавторизованного чтения произвольных файлов Grafana (CVE-2021-43798), позволяет автоматически перебирать плагины…
 pyroxenites/nextjs_rce_exploit_tool
Эксплойт для CVE-2025-55182 и CVE-2025-66478
 spiderlabs/airachnid-burp-extension
Расширение Burp для тестирования приложений на уязвимость к атаке Web Cache Deception
 cuerz/cve-2021-36260
Инструмент для массового обнаружения и эксплуатации уязвимости RCE в устройствах Hikvision.
 bishopfox/imperva_gzip_waf_bypass
Эксплойт для обхода Imperva Cloud WAF с помощью заголовка gzip Content-Encoding, позволяющий обойти правила WAF в HTTP POST-запросах. Включает скрипт…
 aaronsvk/cve-2020-3956
Эксплойт PoC для RCE в VMware Cloud Director (CVE-2020-3956)
 tarihub/blackjump
JumpServer комплексный эксплойт для неавторизованного доступа к шлюзу, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 kkirsche/cve-2017-10271
Эксплойт на Python и Metasploit для уязвимости десериализации Oracle WebLogic WLS-WSAT (CVE-2017-10271) с возможностями сканирования для обнаружения…








