
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 abdulahadthecyber-pixel/aidor
Bash-автоматизированный сканер уязвимостей IDOR, который обнаруживает небезопасные прямые ссылки на объекты путем перебора числовых параметров и…
 bigb0x/cve-2024-6387
Инструмент массового сканирования для OpenSSH CVE-2024-6387, CVE-2006-5051, CVE-2008-4109 и других.
 hynekpetrak/detect_bluekeep.py
Python-скрипт для обнаружения уязвимости BlueKeep (CVE-2019-0708) с поддержкой TLS/SSL и x509
 cyberark/pwnkit-hunter
# PwnKit-Hunter PwnKit-Hunter поможет вам проверить, уязвимы ли ваши системы к CVE-2021-4043, также известной как PwnKit.
 black1hp/mongobleed-scanner
MongoDB CVE-2025-14847 Сканер утечки памяти кучи | Уязвимость OP_COMPRESSED zlib | Инструмент для Bug Bounty и Red Team
 mathiasreker/blmvuln
Крупная уязвимость безопасности на сайтах PrestaShop - CVE-2022-31101
 kal1gh0st/whatsapphack-rce
Эксплойт для CVE-2019-11932, уязвимости удаленного выполнения кода в WhatsApp через вредоносные GIF-файлы. Включает код proof-of-concept и…
 im-hanzou/apachrot
Apache (Linux) CVE-2021-41773/2021-42013 Массовый проверщик уязвимостей
 0xcyberstan/cve-2026-42533-config-scanner
Статический сканер конфигураций, который помечает конфигурации nginx, уязвимые для ошибки complex_value two-pass capture-clobbering (regex map +…
 0dteam/cve-2024-22024
Проверка на наличие уязвимости CVE-2024-22024 в Ivanti Connect Secure
 robert-auger/safer-dependencies
Автоматизированный уровень безопасности зависимостей для ИИ-помощников по кодированию, который проверяет пакеты на наличие CVE, typosquats,…
 cspf-founder/red-clippy
управление пентестами с открытым исходным кодом, созданное для работы под управлением ИИ-агента
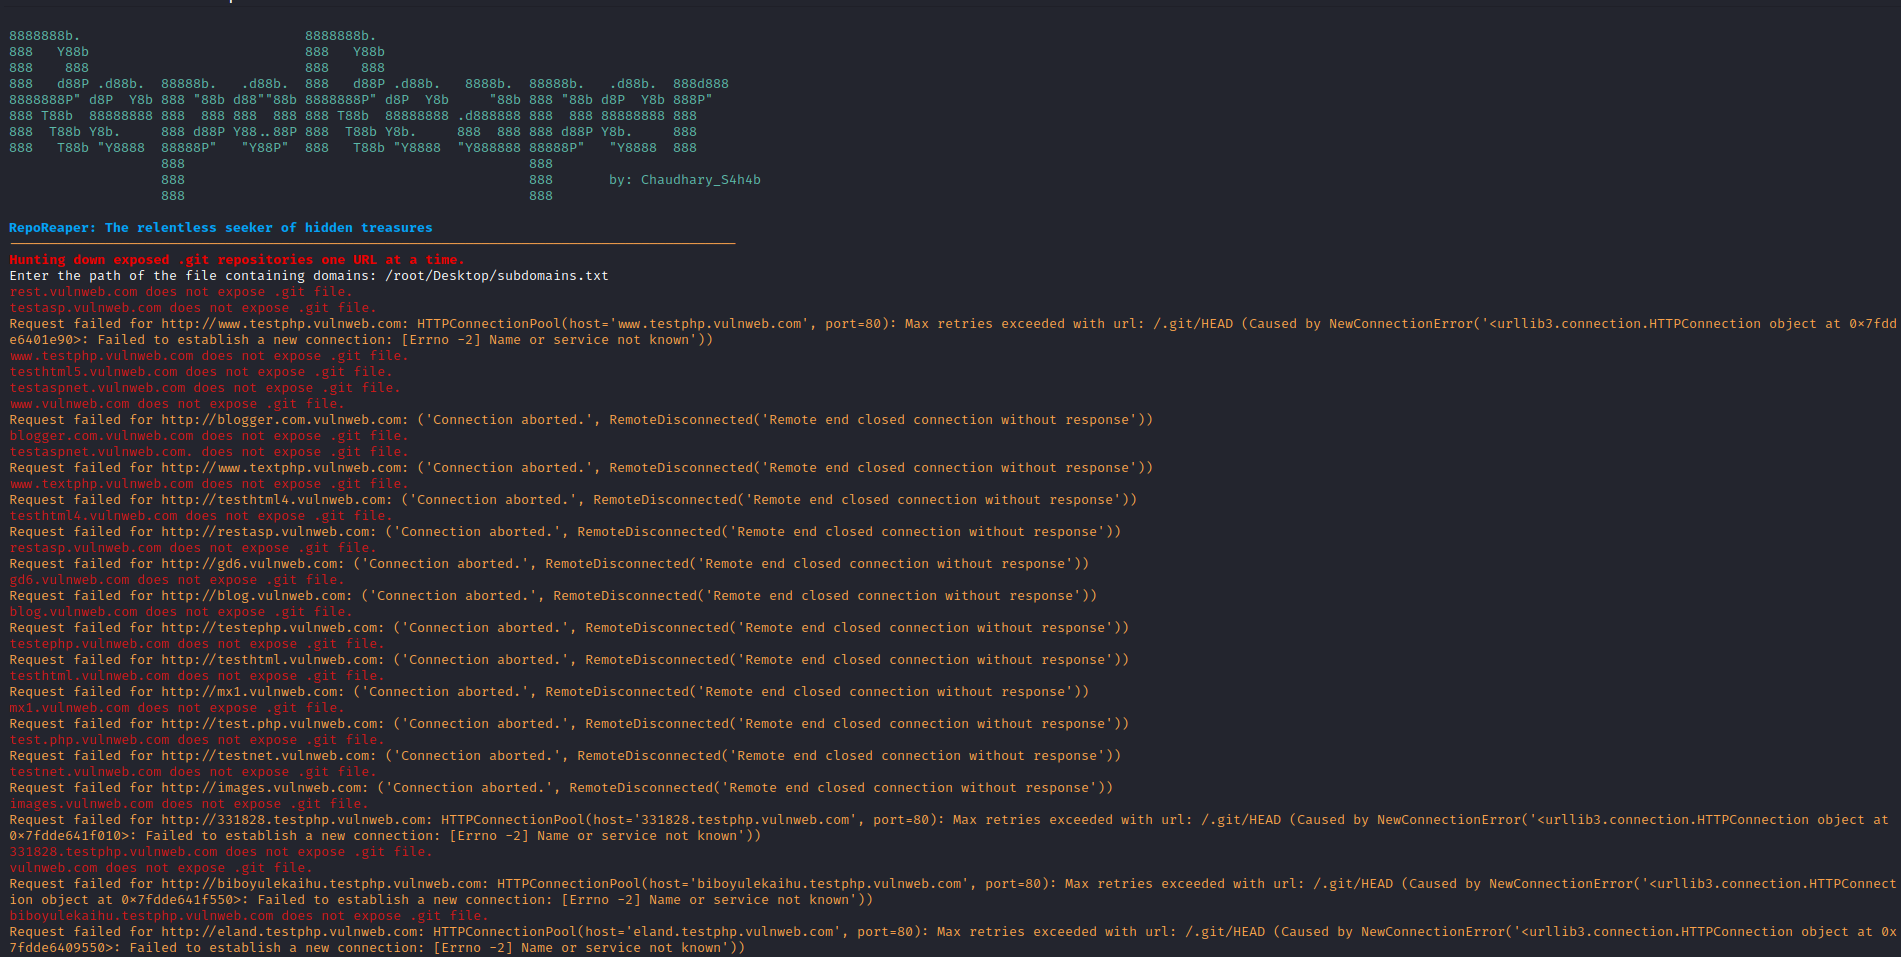 chaudharyarjun/reporeaper
Автоматизированный сканер, который обнаруживает открытые репозитории .git на доменах и поддоменах, позволяя быстро выявлять утечки конфиденциальной…
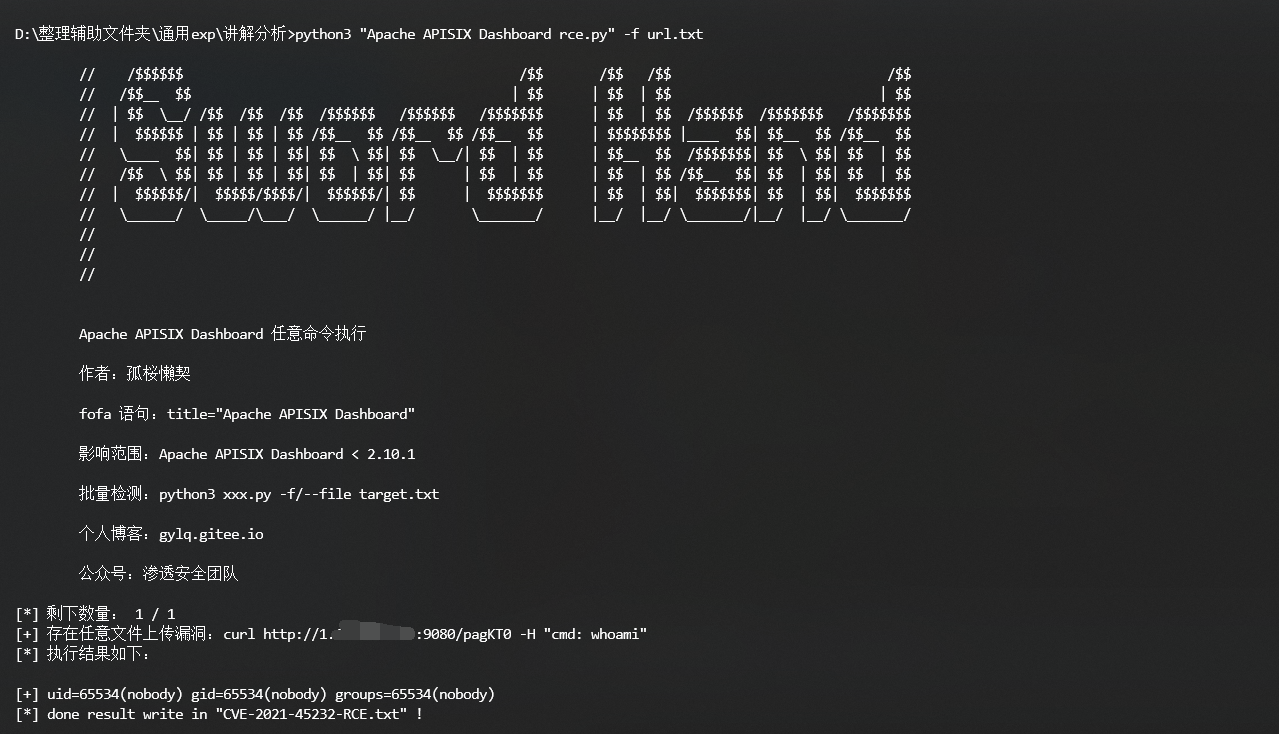 gylq/cve-2021-45232-rce
Многопоточный пакетный сканер уязвимостей для CVE-2021-45232, нацеленный на RCE в Apache APISIX Dashboard с поддержкой запросов FOFA.
 ryandamour/crlfmap
CRLFMap — это инструмент для поиска уязвимостей HTTP Splitting.
 3ndg4me/cve-2020-3452-exploit
Простой базовый сканер, использующий CVE-2020-3452 для перечисления стандартных файлов, доступных в веб-каталоге устройств CISCO ASA.
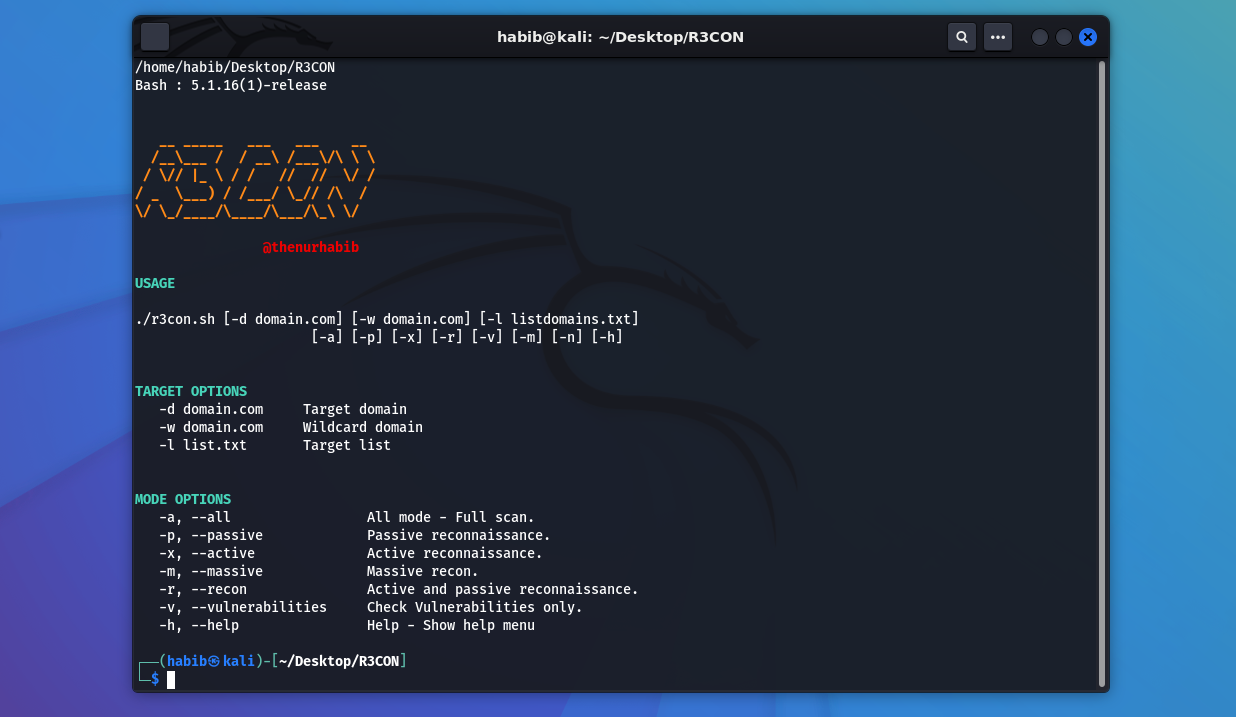 thenurhabib/r3con
Многофункциональный инструмент для веб-разведки и сканирования уязвимостей
 logisek/huntcyberark
Аудит безопасности CyberArk








