
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit

 whitespots/fast-security-scanners
Проверки безопасности для ваших исследований
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, плагин Burp для log4j2, версия Java, для dnslog выбран домен, отличный от dnslog.cn
 sinkmanu/cookiescanner
Инструмент для проверки флагов cookie на нескольких сайтах
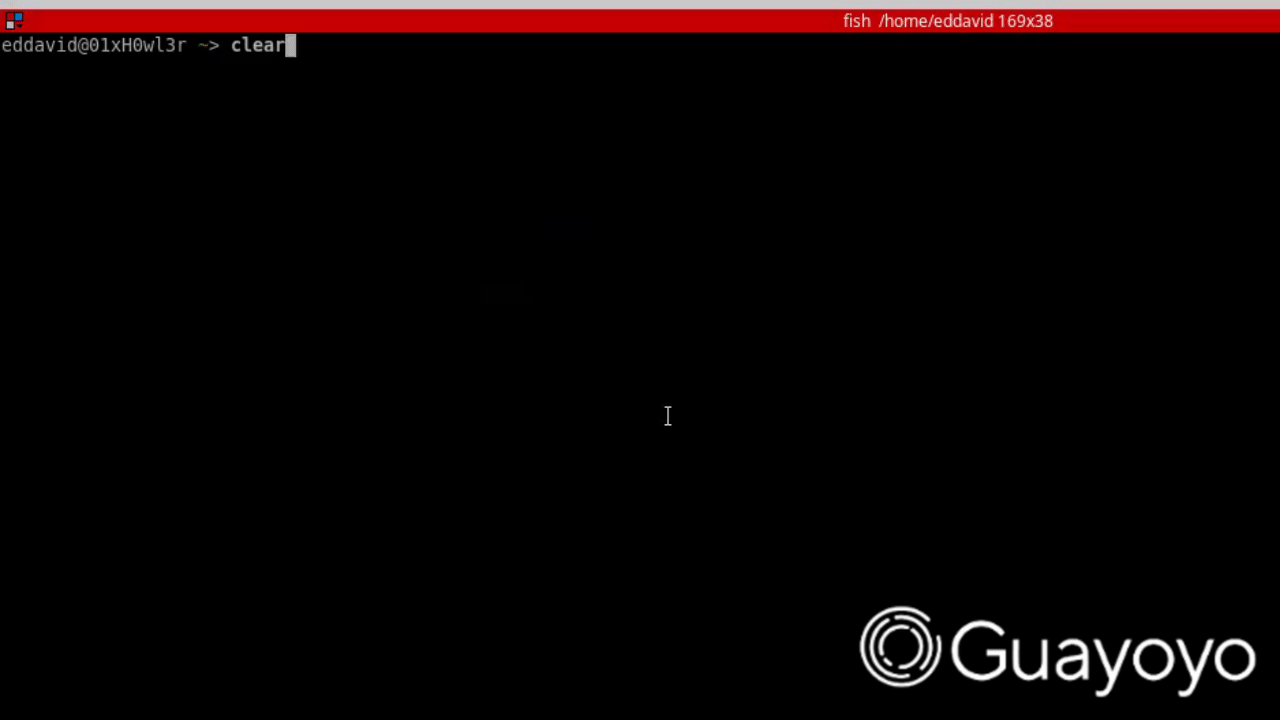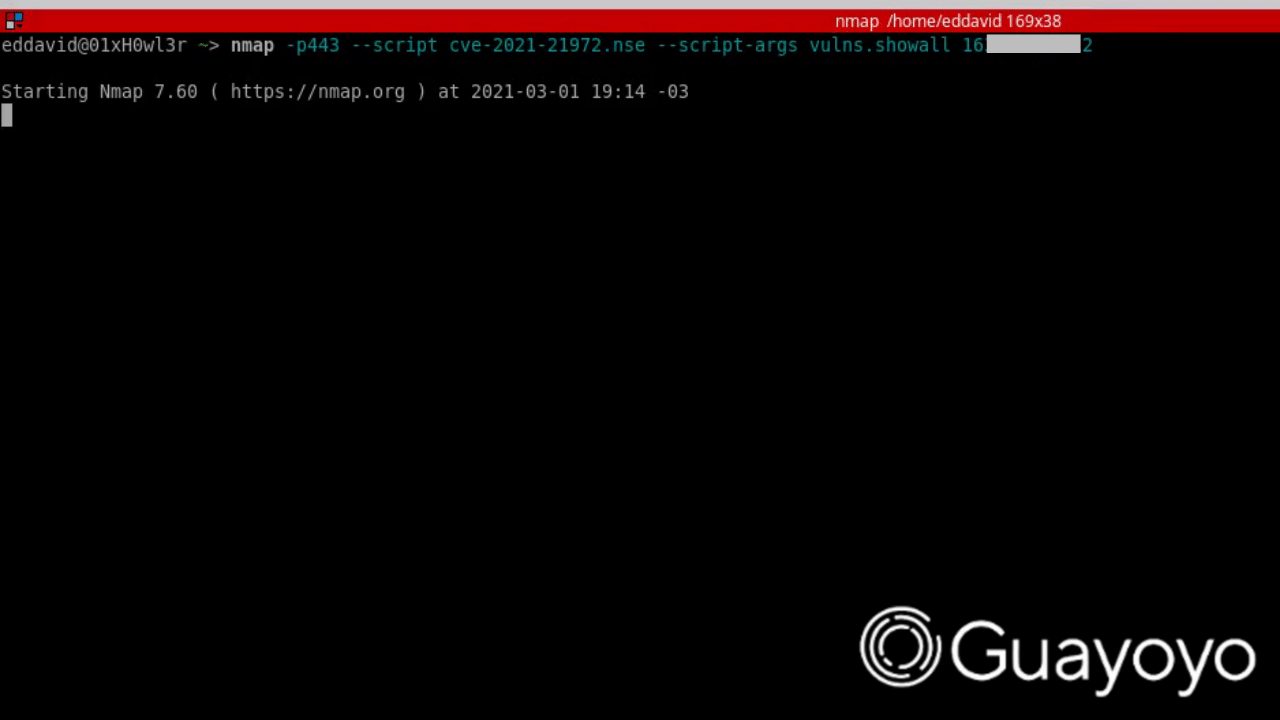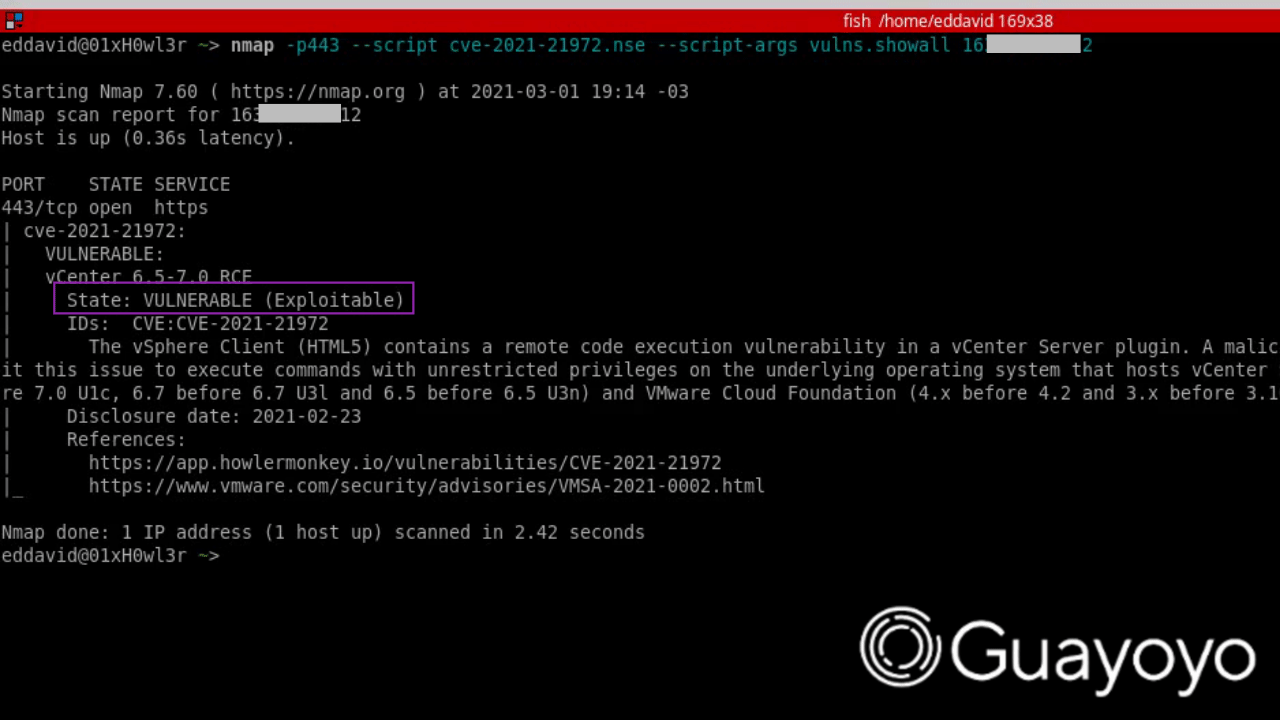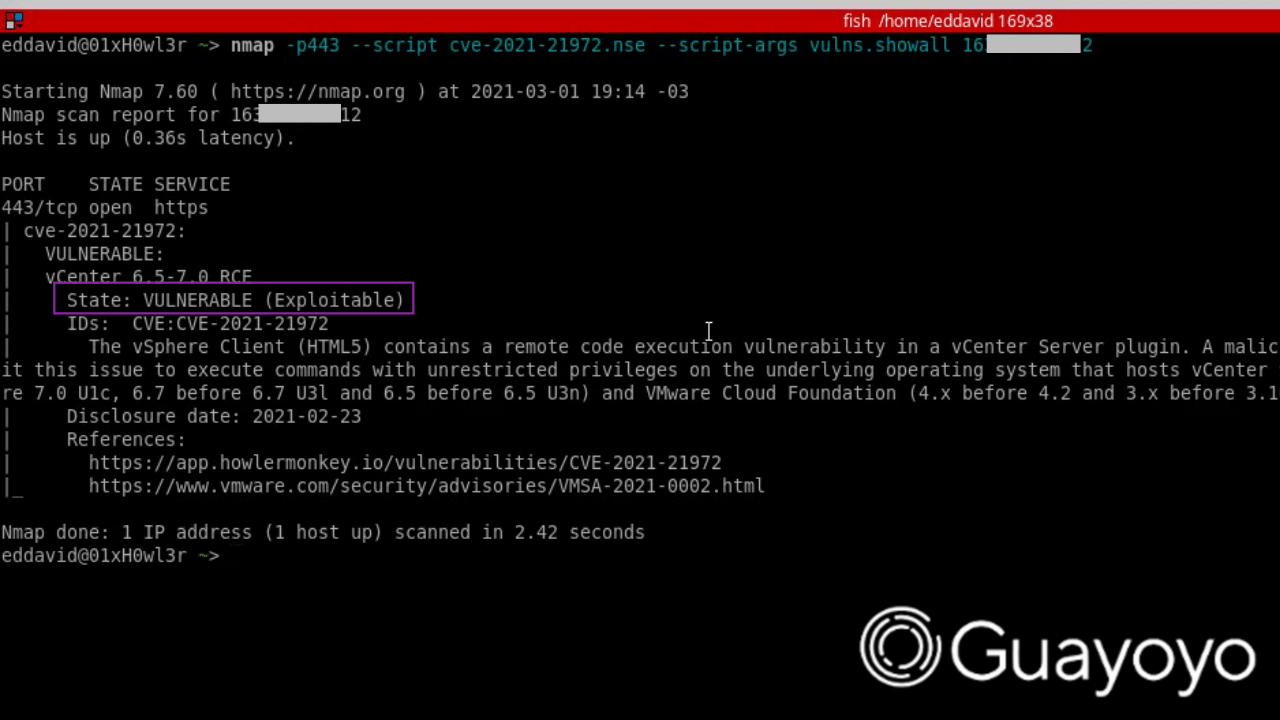 guayoyocyber/cve-2021-21972
Nmap-скрипт для проверки уязвимости CVE-2021-21972
 iriscouch/audit_couchdb
Выявляйте проблемы безопасности любого масштаба на сервере CouchDB.
 yslxotwod/wifisting
GTK4-инструментарий для тестирования безопасности беспроводных сетей с 57 автономными shell-модулями для атак на Wi-Fi, Bluetooth, RF, Zigbee, NFC и…
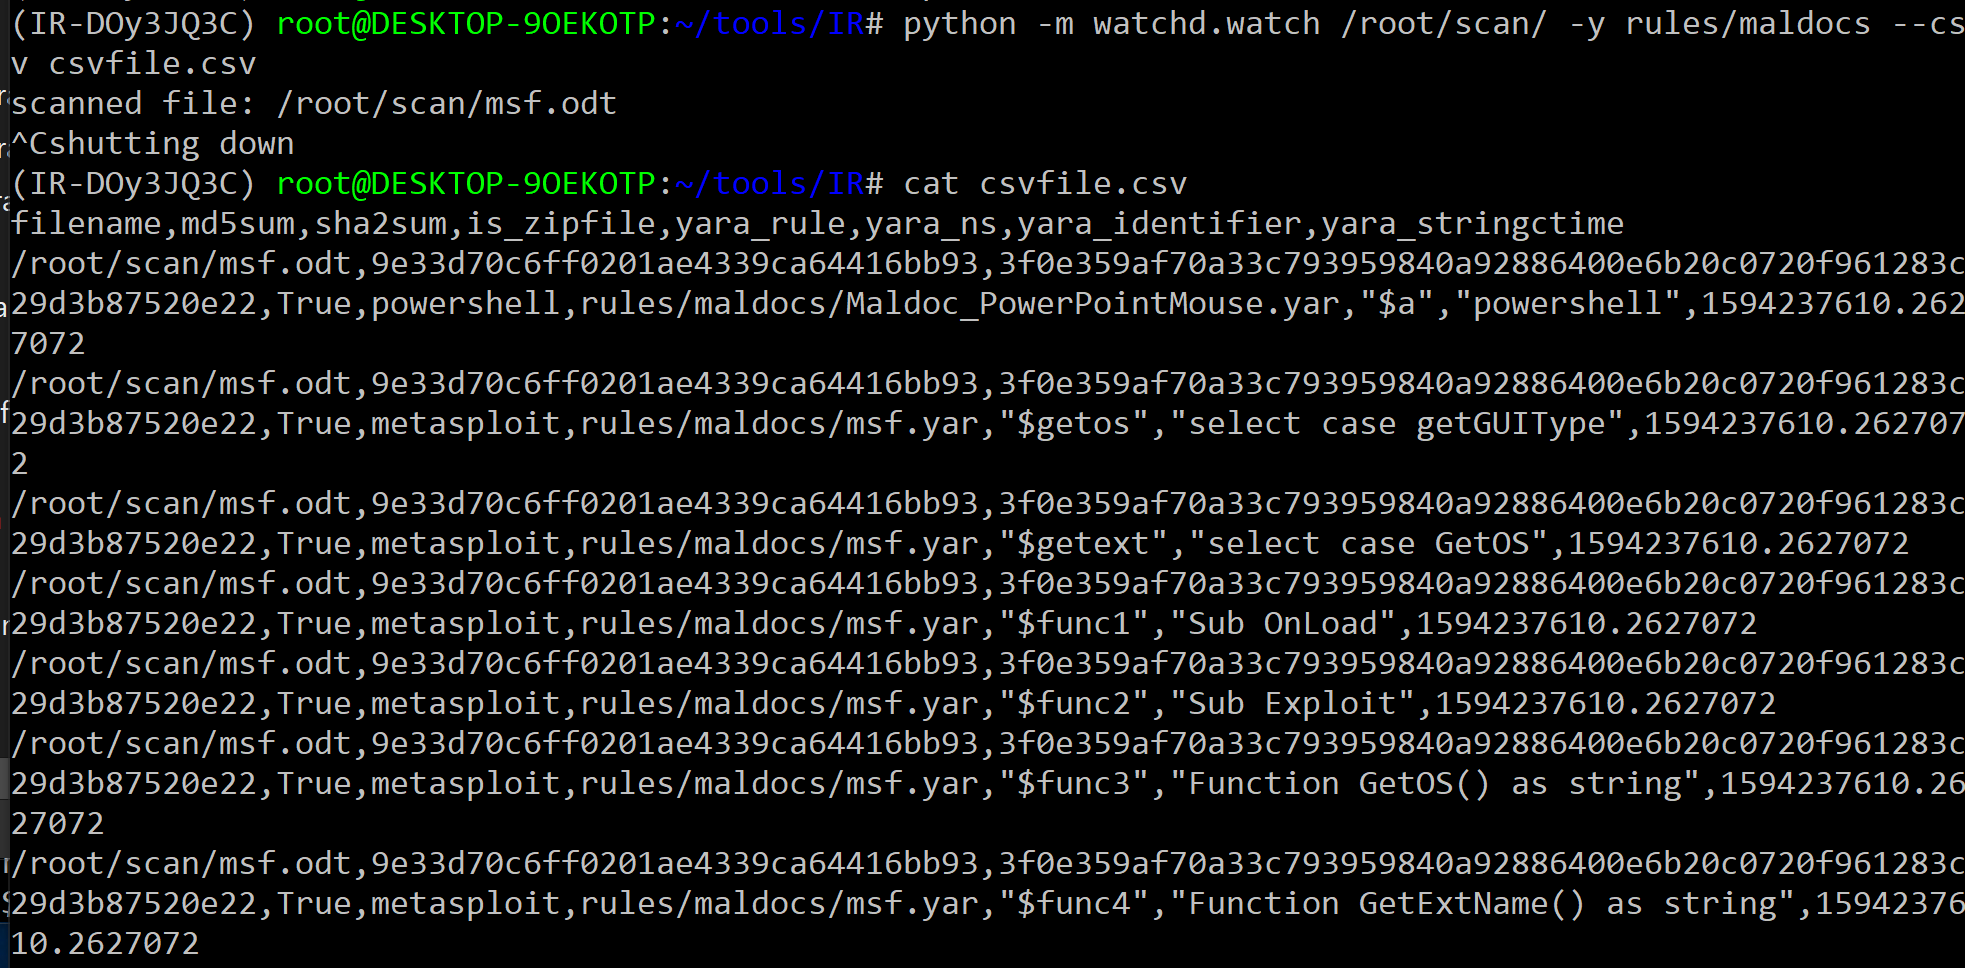 oxiqa/irfuzz
Файловый сканер на основе YARA, который отслеживает каталоги, обнаруживает вредоносное ПО в архивных документах и выводит результаты в формате CSV…
 off-by-1-labs/flawed
Артефакты, похожие на исправления, со встроенными дефектами
 rxerium/cve-2025-61882-cve-2025-61884
Обнаружение для CVE-2025-61882 и CVE-2025-61884
 ayushpriya10/imdshift
Автоматизирует миграцию рабочих нагрузок AWS с IMDSv1 на IMDSv2 для смягчения атак типа SSRF. Обнаруживает использование IMDSv1 в EC2, ECS, EKS,…
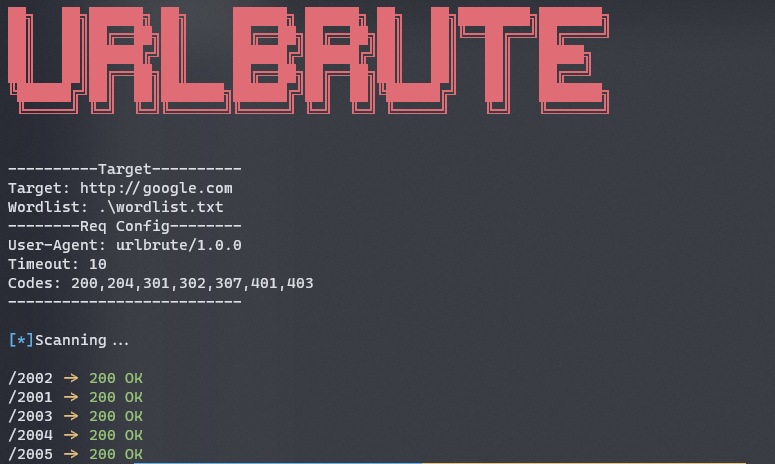 reddyyz/urlbrute
Сканер директорий/поддоменов, разработанный на GoLang.
 owasp/vulnreach
Runtime-aware SCA — доказывает, какие CVE реально достижимы, а не просто установлены.
 noptrix/nullscan
Модульная платформа, предназначенная для связывания и автоматизации тестов безопасности.
 manhnho/shellsum
Оборонительный инструмент — обнаружение веб-шеллов в локальных каталогах с помощью md5sum
 nccgroup/amfdser-ngng
Плагин Burp Extender, который принимает десериализованные объекты AMF и кодирует их в XML с помощью библиотеки Xtream.
 incogbyte/laravel-phpunit-rce-masscaner
Массовый сканер для Laravel phpunit RCE (CVE-2017-9841) со сканированием диапазонов IP-адресов и списков имён хостов, поддерживающий адресное…
 owasp/sapkiln
OWASP SAPKiln — это инструмент с графическим интерфейсом пользователя (GUI), предназначенный для эффективного обеспечения безопасности и аудита…
 tangxiaofeng7/cve-2022-22965-spring-core-rce
批量无损检测CVE-2022-22965








