
 #1
Автоматизированные инструменты для обнаружения известных уязвимостей в системах и приложениях.
Рекомендация Kitploit
 brut-security/cve-2024-4879
CVE-2024-4879 - Уязвимость внедрения шаблонов Jelly в ServiceNow
 agentsid-dev/agentsid-scanner
Сканер безопасности для MCP-серверов. Оценивает аутентификацию, разрешения, риски внедрения и безопасность инструментов. Маяк безопасности агентов.
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
Shell-скрипт и Ansible-плейбук для обнаружения и устранения CVE-2024-3094 в xz-utils путем проверки версий пакетов, обновления или отката до…
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
Python-сканер и эксплойт для удалённого выполнения кода в Apache Struts2 S2-062 (CVE-2021-31805), поддерживающий пакетное сканирование и выполнение…
 immune-gmbh/tpm-vuln-checker
Проверка на уязвимости TPM
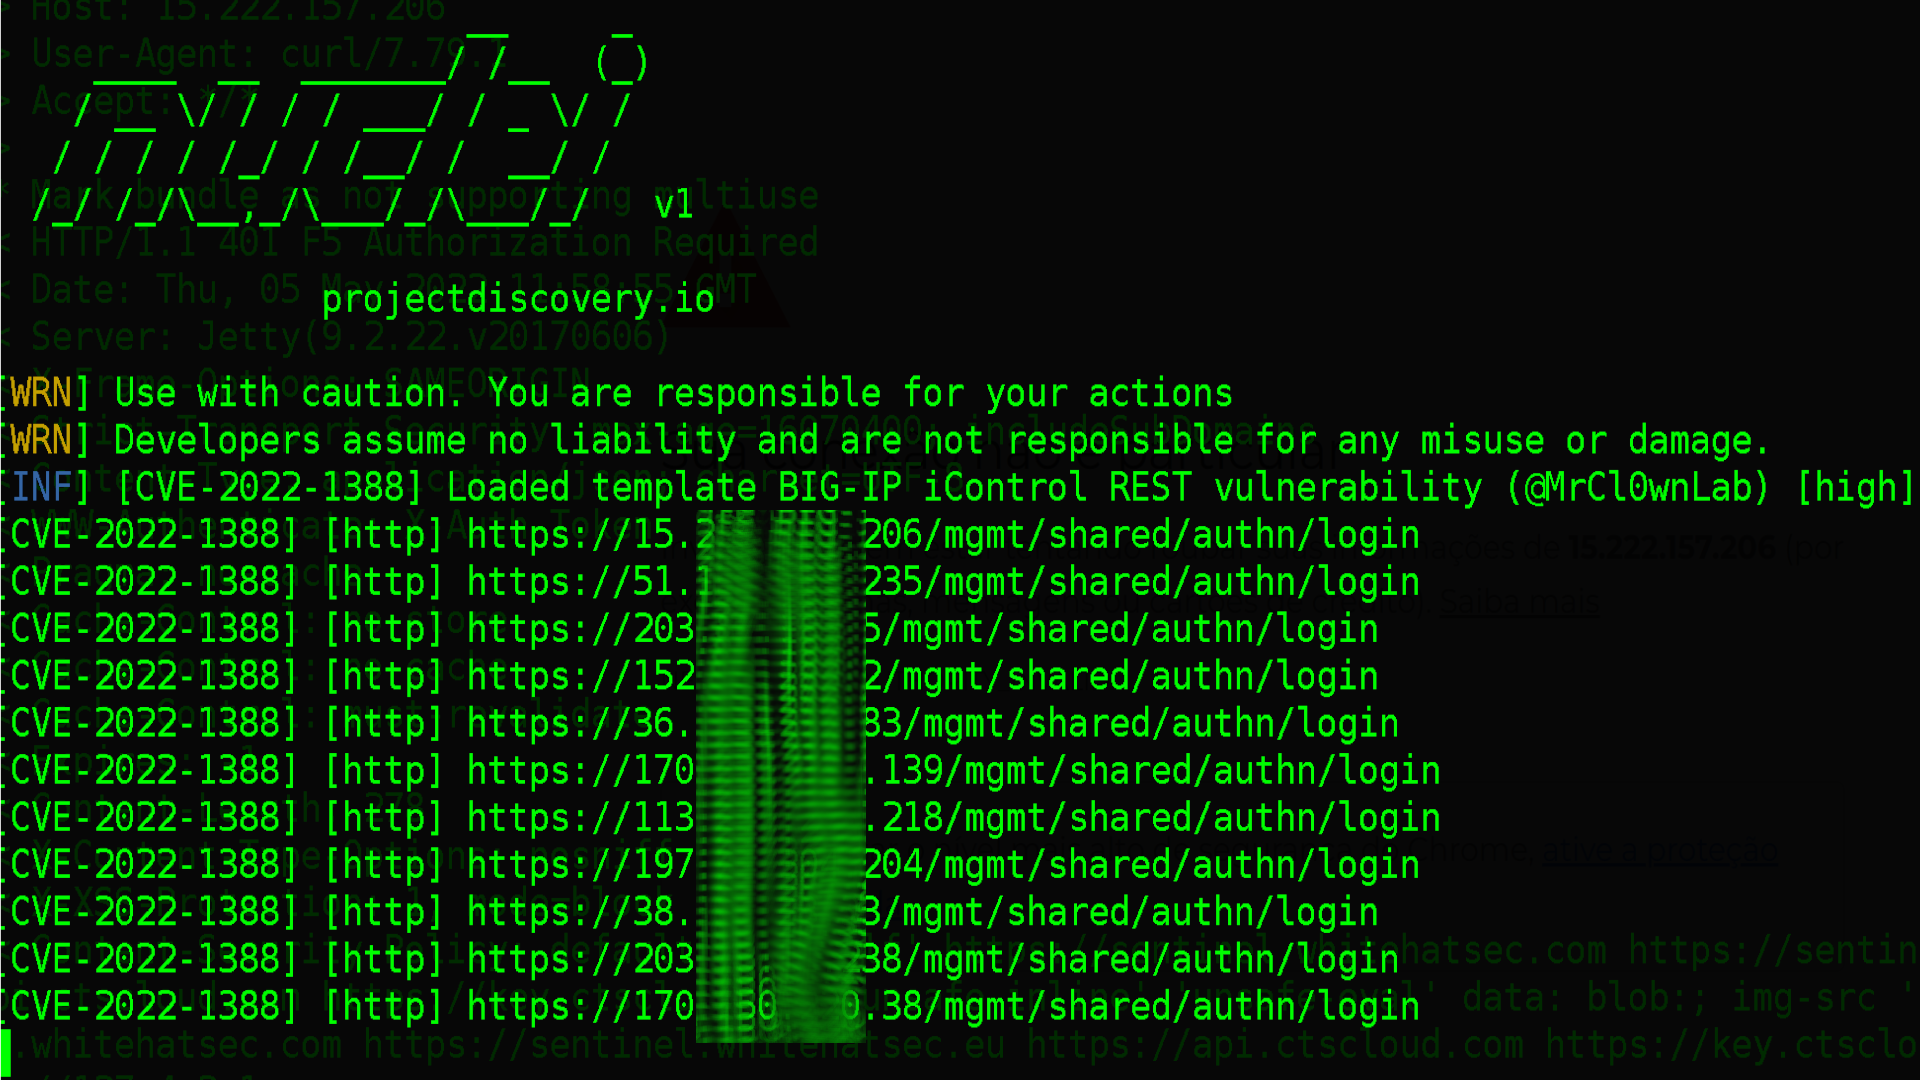 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
Эта уязвимость может позволить неаутентифицированному злоумышленнику, имеющему сетевой доступ к системе BIG-IP через управляющий порт и/или self…
 onapsis/cve-2020-6287_recon-scanner
Сканер уязвимостей «чёрного ящика» и анализатор индикаторов компрометации для CVE-2020-6287 (RECON) в Java-приложениях SAP NetWeaver, обеспечивающие…
 owasp/abap-code-scanner
ABAP Code Analyzer
 shadow0ps/cve-2023-20198-scanner
Это сканер фингерпринтинга веб-шеллов, предназначенный для выявления имплантов в WebUI Cisco IOS XE, затронутых уязвимостями CVE-2023-20198 и…
 sensepost/cve-2025-64446
Сканер для уязвимости FortiNet CVE-2025-64446
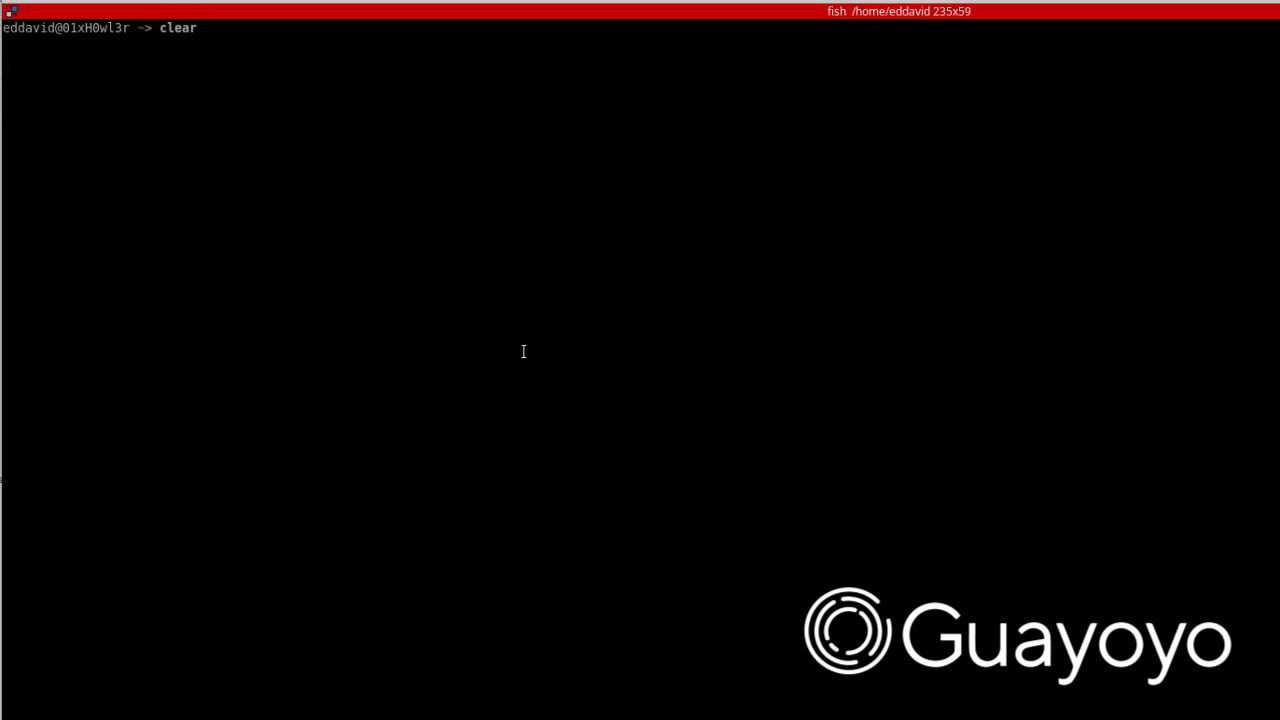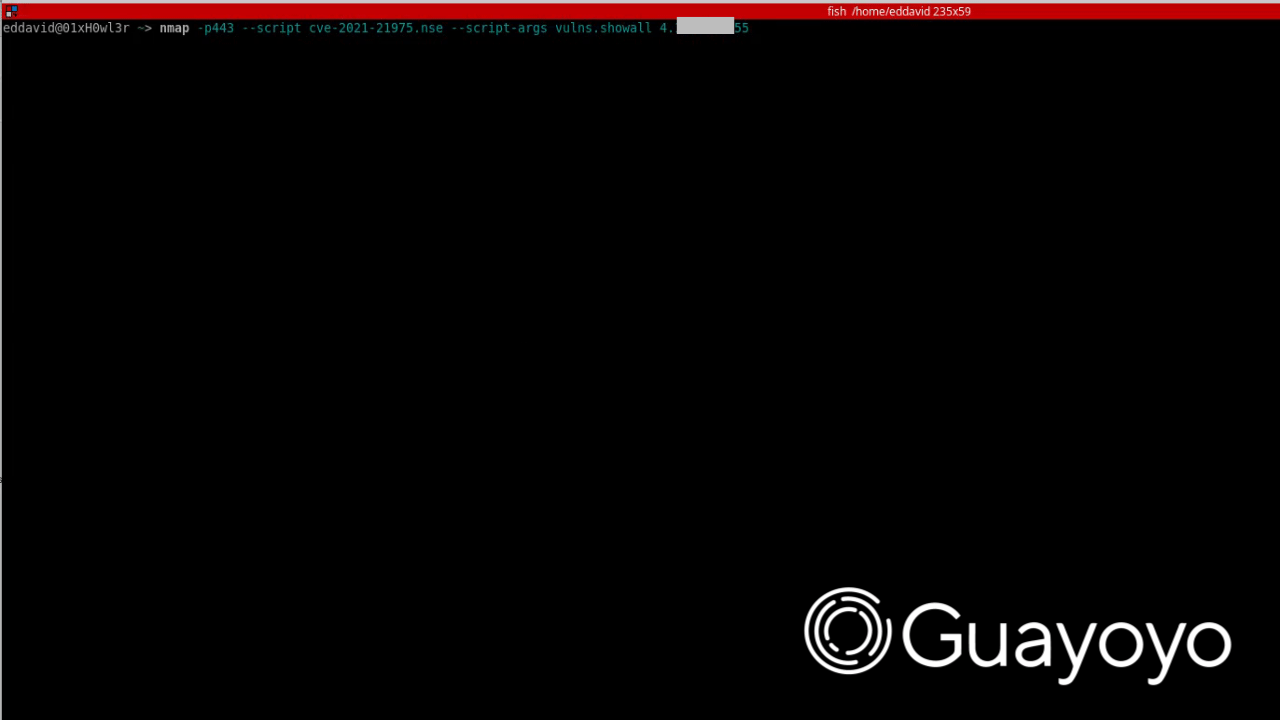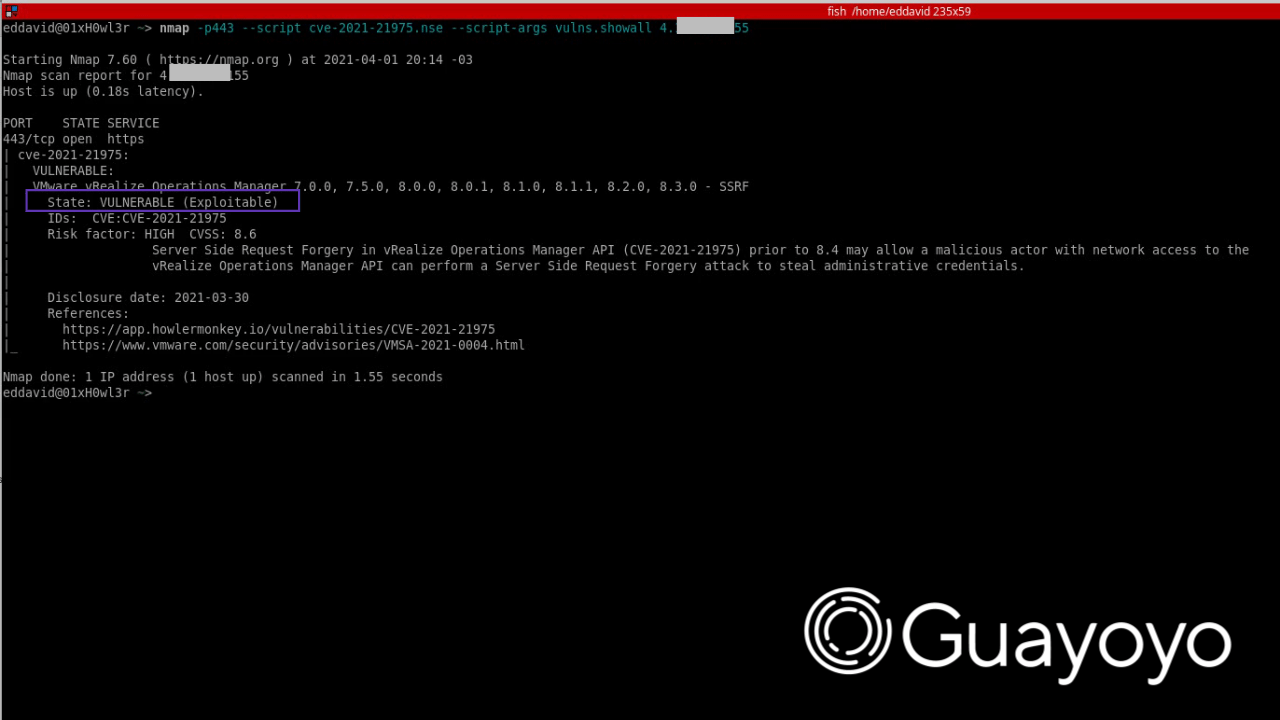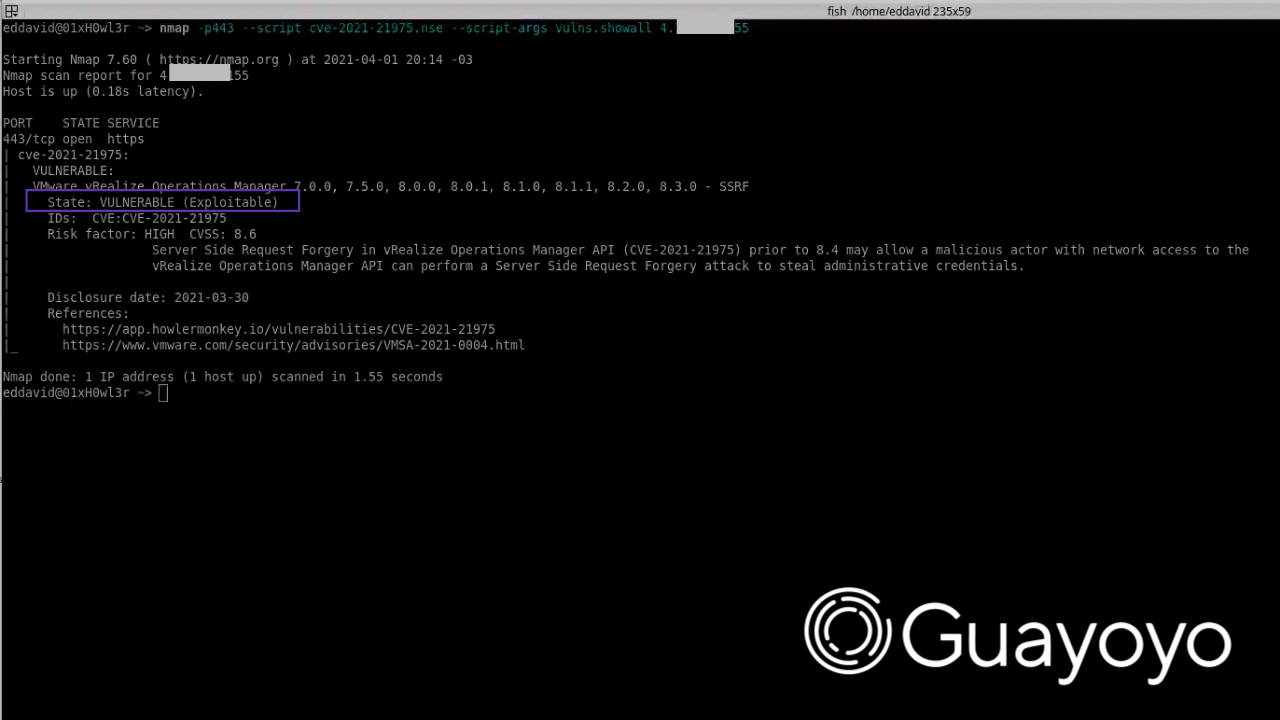 guayoyocyber/cve-2021-21975
Скрипт Nmap для проверки уязвимости CVE-2021-21975
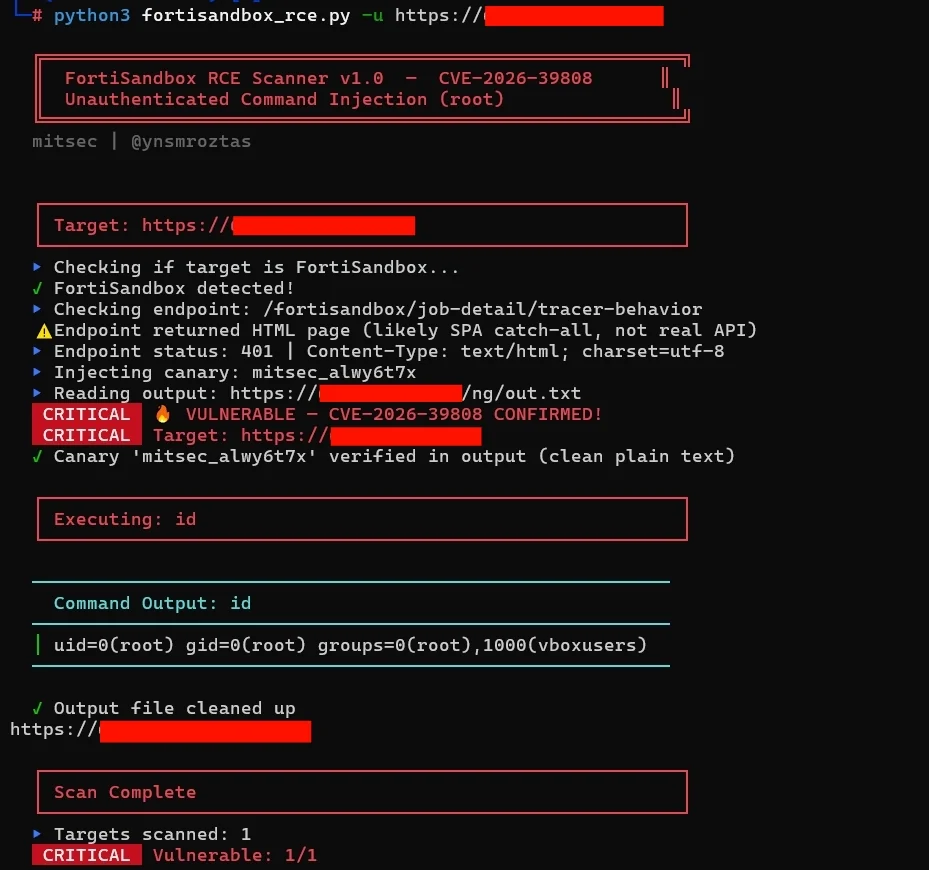 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Неаутентифицированный сканер RCE для FortiSandbox CVE-2026-39808 с проверкой на основе canary, выполнением команд и интеграцией в конвейер для…
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql — PoC для пакетного сканирования SQL-инъекций без авторизации. Jeecg-Boot — это платформа быстрой разработки, основанная на Spring…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Генератор артефактов обнаружения на Python для CVE-2025-57819, эксплуатирующий pre-auth RCE в FreePBX через SQL-инъекцию и обход аутентификации для…
 ethicalhackingplayground/crlfmap
CRLFMap — это инструмент для поиска уязвимостей HTTP Splitting.
 murphysecurity/libwebp-checker
Инструмент для поиска уязвимой libwebp(CVE-2023-4863)
 chen-keinan/mesh-kridik
Автоматизированный проверщик безопасности для кластеров Kubernetes с сервисной сетью Istio, обеспечивающий соблюдение лучших практик с помощью…








