

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
blmvuln — Крупная уязвимость безопасности на сайтах PrestaShop - CVE-2022-31101 | Kitploit

Инструменты/GitHubGitHub/mathiasreker/blmvuln
Сканеры уязвимостейАнализ КодаВеб-безопасностьАнализ вредоносных программНеправильная КонфигурацияРеагирование на Инциденты
GitHubmathiasreker/blmvuln

blmvuln

Крупная уязвимость безопасности на сайтах PrestaShop - CVE-2022-31101

Репозиторий
425304 лет назадПроверено Kitploit
Поделиться

Contributors Forks Stargazers Issues MIT License

Исправление критической уязвимости безопасности на сайтах PrestaShop :rocket:

Детектор и исправитель CVE-2022-31101!

Недавно обнаруженная эксплуатация позволяет удалённым злоумышленникам получить контроль над вашим магазином

Подробнее об уязвимости читайте здесь: https://build.prestashop.com/news/major-security-vulnerability-on-prestashop-websites/.
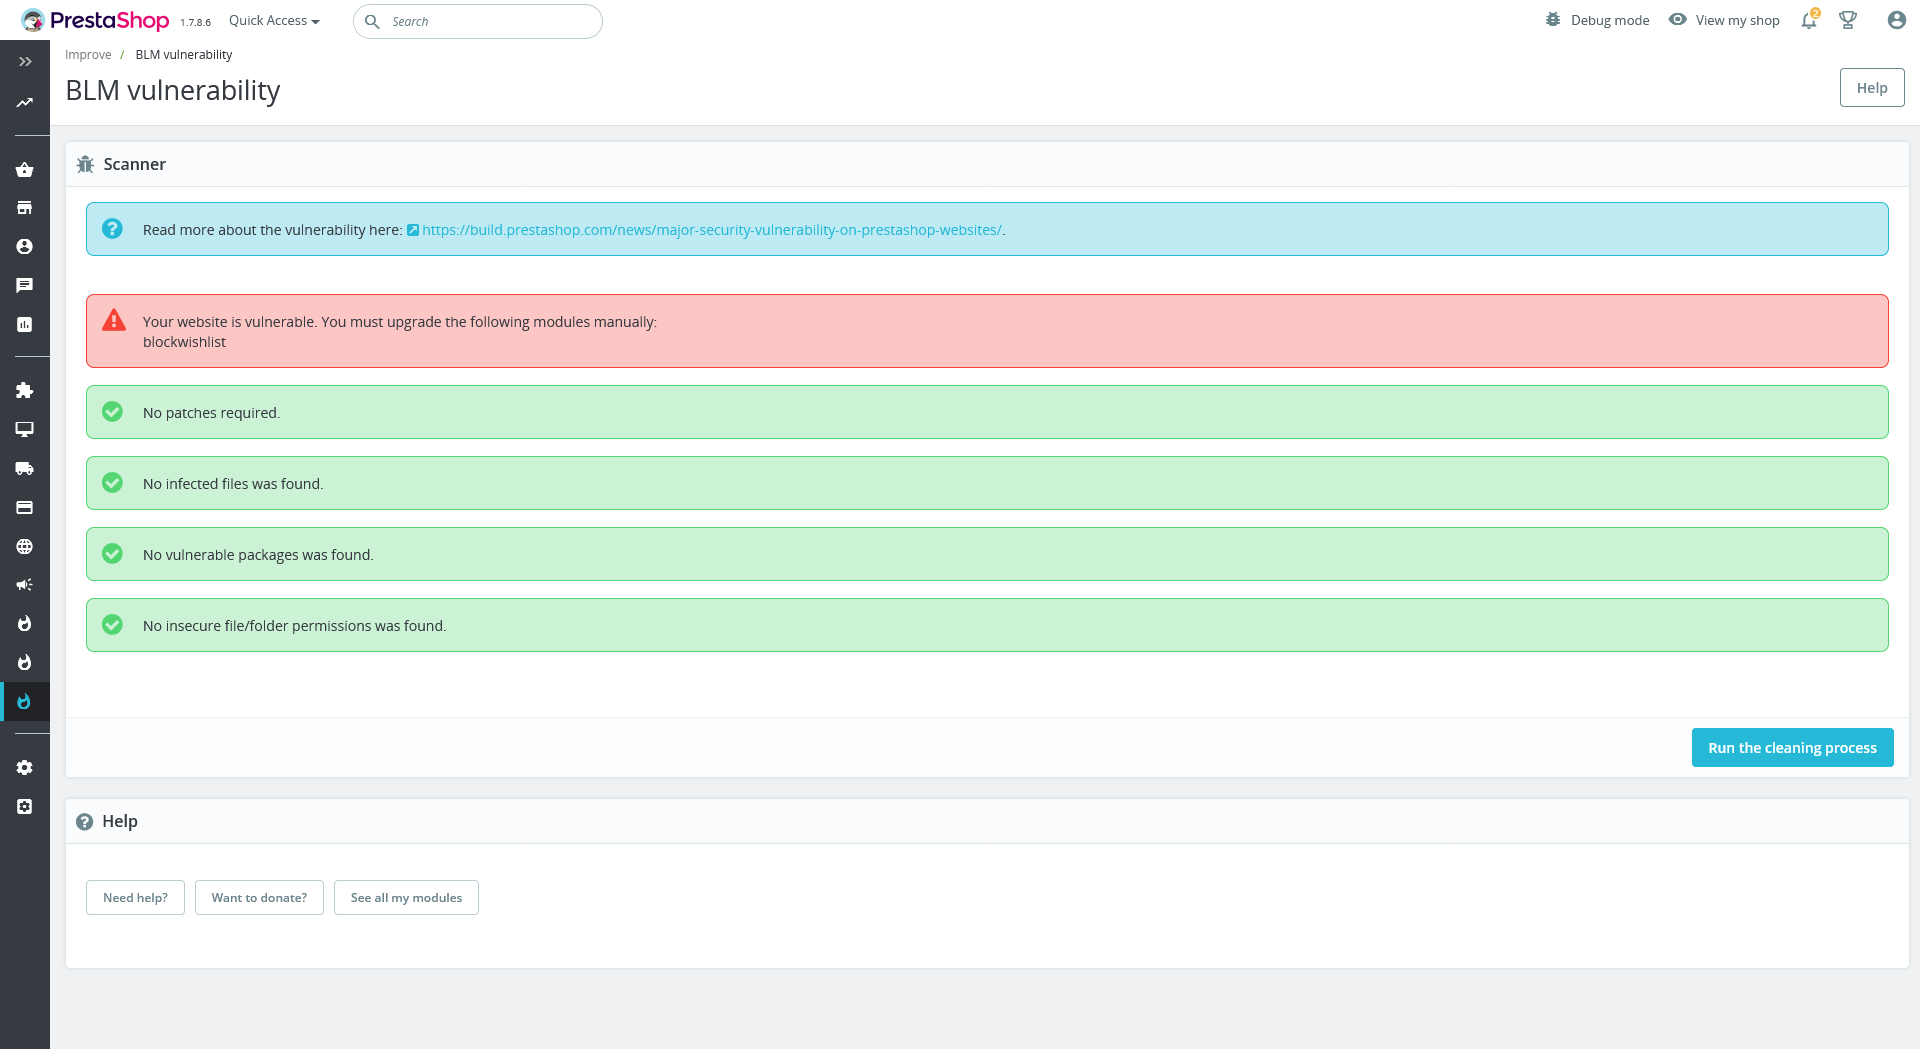
Устраните бэкдор

Модуль выполняет исправление безопасности, усиливающее защиту хранилища кэша Smarty в MySQL от атак с внедрением кода.

Запустите этот модуль на вашем магазине, чтобы закрыть проблему безопасности.

Удалите вредоносное ПО

Многие, кто был взломан через эту уязвимость, обнаружили, что их платёжный шлюз был заменён на поддельный. Если вы стали жертвой этой атаки, модуль, вероятно, сможет восстановить ваш магазин.

Запустите этот модуль на вашем магазине, чтобы восстановиться после атаки.

Как работает модуль?

Модуль сканирует файлы вашего магазина на основе шаблона. Этот шаблон предназначен для поиска уязвимостей и заражённых файлов, известных по данной проблеме безопасности.

Модуль автоматически решит проблемы или подскажет, как их исправить вручную.

(наверх)

Установка модуля

  1. Загрузите последнюю версию модуля: https://github.com/MathiasReker/blmvuln/releases/latest

  2. Войдите в административную панель вашего магазина

  3. Перейдите в "Менеджер модулей"

  4. Нажмите "Загрузить модуль"

  5. Загрузите и установите модуль

(наверх)

Использование

  1. Откройте модуль и нажмите "Запустить процесс очистки".

  2. После завершения процесса очистки вы можете удалить модуль.

(наверх)

Совместимость

  • PrestaShop 1.6.1+
  • thirty bees 1.0.0+
  • PHP 7.0+

(наверх)

План развития

См. открытые вопросы для полного списка предлагаемых функций (и известных проблем).

(наверх)

Вклад

Если у вас есть предложение по улучшению, создайте форк репозитория и отправьте pull request. Вы также можете открыть вопрос с тегом "enhancement". И не забудьте поставить проекту звезду! Ещё раз спасибо!

(наверх)

Лицензия

Распространяется под лицензией MIT. Подробнее см. в файле LICENSE.

(наверх)

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





