Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
AIDOR — Bash-автоматизированный сканер уязвимостей IDOR, который обнаруживает небезопасные прямые ссылки на объекты путем перебора числовых параметров и анализа HTTP-статус-кодов для авторизованного тестирования на проникновение. | Kitploit
Инструменты/GitHubGitHub/abdulahadthecyber-pixel/aidor
РазведкаСканеры уязвимостейЭксплуатация веб-приложенийСбор информацииТестирование на Проникновение
GitHubabdulahadthecyber-pixel/aidor

AIDOR

Bash-автоматизированный сканер уязвимостей IDOR, который обнаруживает небезопасные прямые ссылки на объекты путем перебора числовых параметров и анализа HTTP-статус-кодов для авторизованного тестирования на проникновение.

Поделиться
Репозиторий
3673610 месяцев назадПроверено Kitploit

AIDOR 👁️ - Автоматический детектор небезопасных прямых ссылок на объекты

License Platform Language Security

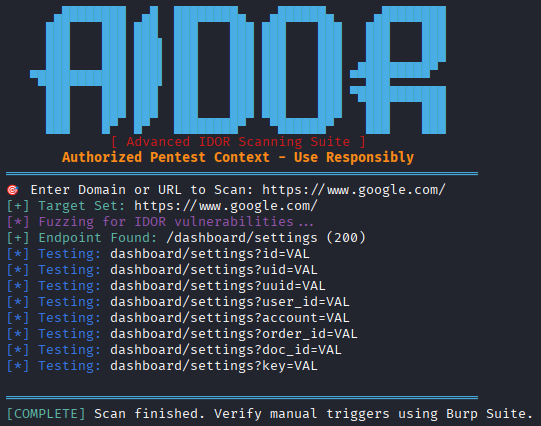
AIDOR Screenshot

AIDOR (Automated IDOR Detector) — это профессиональная утилита на Bash для авторизованных тестировщиков на проникновение, предназначенная для выявления уязвимостей типа Insecure Direct Object Reference (IDOR) в веб-приложениях. Обнаруживает числовые идентификаторы, шаблоны параметров и выполняет автоматизированные тесты перебора.

🔍 Что такое IDOR?

Insecure Direct Object Reference (IDOR) возникает, когда приложение раскрывает внутренние ссылки на объекты (например, user_id=123) без надлежащей проверки контроля доступа, что позволяет злоумышленникам манипулировать параметрами и получать доступ к неавторизованным данным.

🚀 Возможности

ФункцияОписание
🔍 Обнаружение параметровОпределяет 10+ распространенных параметров, подверженных IDOR
🎯 Числовой переборАвтоматически тестирует ID+1, ID-1, 0, 1, 1000
📊 Анализ HTTP-статусовОбнаруживает 200 (УСПЕХ), 403/401 (ДОСТУП ЗАПРЕЩЁН)
⚡ Ноль зависимостейТребуется только curl (предустановлен в большинстве систем)
🎨 Визуальный отчётРезультаты с цветовой кодировкой и ASCII-баннером

📋 Предварительные требования

# Install curl (usually pre-installed)
sudo apt update && sudo apt install curl -y    # Debian/Ubuntu
sudo pacman -S curl                           # Arch Linux

🛠️ Установка

🌐 Способ 1: Git Clone

git clone https://github.com/YOURUSERNAME/AIDOR.git
cd AIDOR
chmod +x aidor.sh
./aidor.sh

⚠️ ⚠️ ВАЖНОЕ ПРЕДУПРЕЖДЕНИЕ ⚠️ ⚠️

🔴 ТОЛЬКО ДЛЯ АВТОРИЗОВАННОГО ТЕСТИРОВАНИЯ НА ПРОНИКНОВЕНИЕ 🔴 НЕ СКАНИРУЙТЕ СИСТЕМЫ БЕЗ ПИСЬМЕННОГО РАЗРЕШЕНИЯ 🔴 АВТОР НЕ НЕСЁТ ОТВЕТСТВЕННОСТИ ЗА НЕПРАВИЛЬНОЕ ИСПОЛЬЗОВАНИЕ 🔴 ОБЕСПЕЧЬТЕ СОБЛЮДЕНИЕ МЕСТНЫХ ЗАКОНОВ

brew install curl # macOS

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →