
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 patois/winmagic_sd
Технический отчет и PoC-эксплойт для CVE-2020-11519 и CVE-2020-11520
 neurosaki987/qvm-tool
Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов
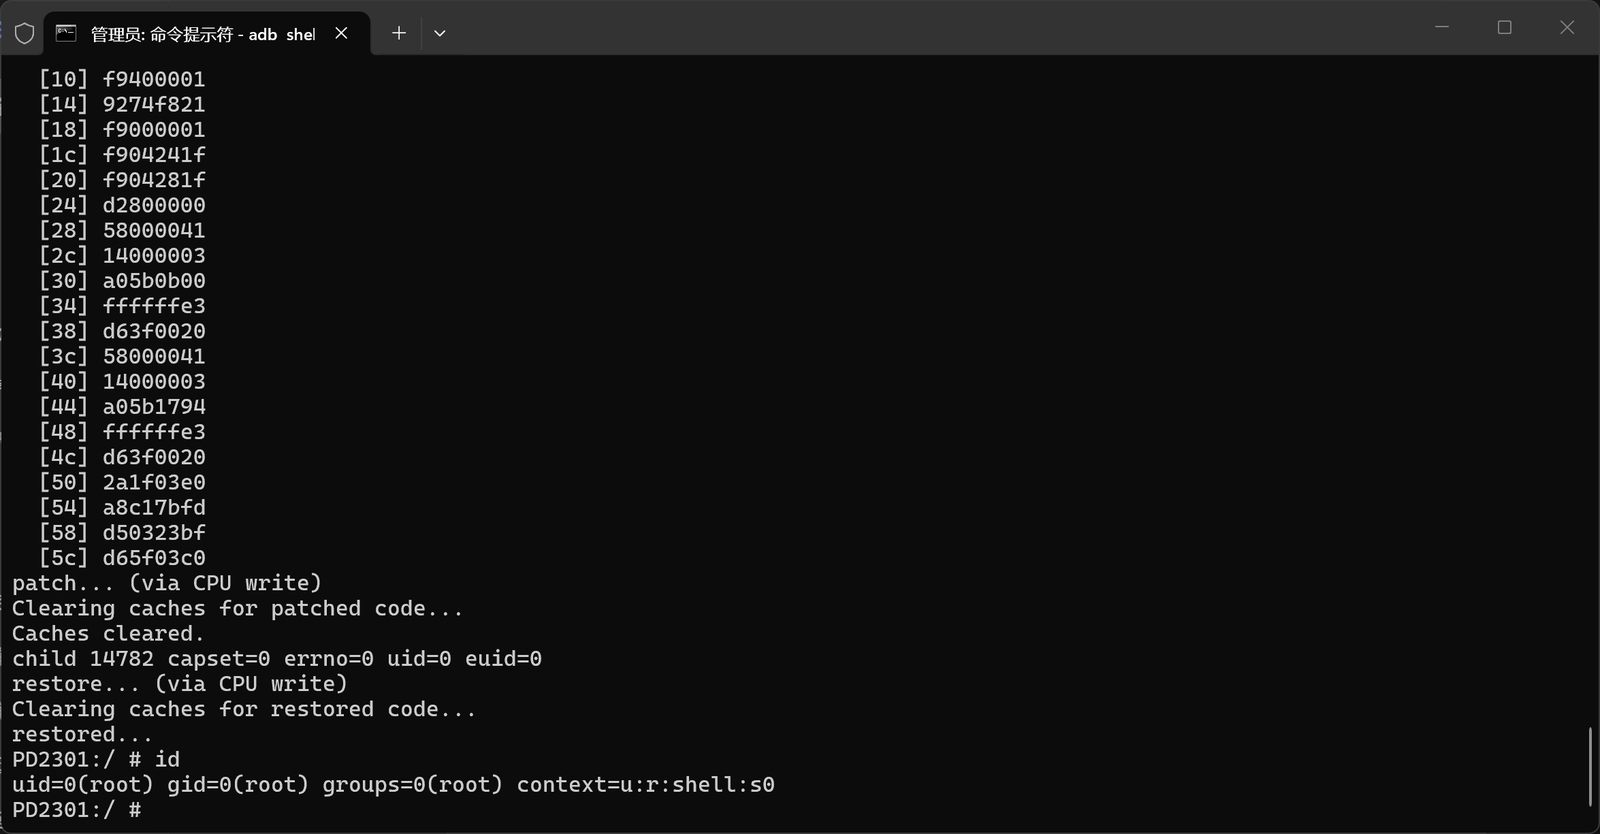 qingizi7/cve-2025-21479_iqooneo8
Локальный root-эксплойт для CVE-2025-21479 (Adreno KGSL) на iQOO Neo8 (SM8475) — чтение/запись физической памяти, отключает SELinux, запускает…
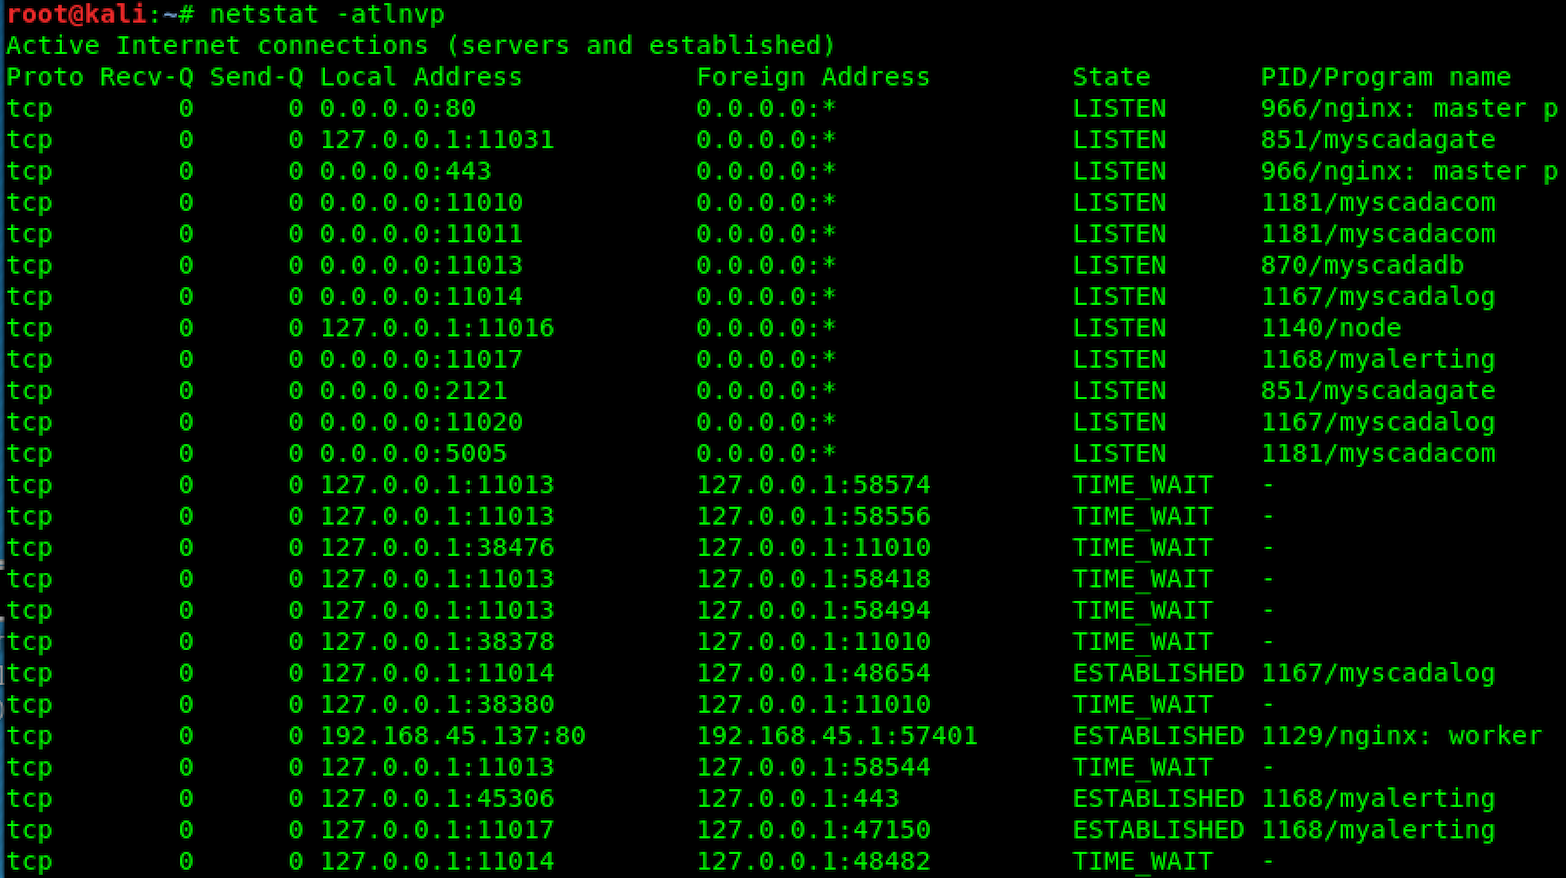 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP
 vl4dr/cve-2024-42642
Доказательства концепции эксплойтов для трех уязвимостей в механизме обновления прошивки SSD Crucial MX500, позволяющих переполнение буфера и…
 synacktiv/toy-wasm-symbexp
Игрушечный движок символьного исполнения, сопровождающий статью в блоге ...
 werew/qsynth-artifacts
Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…
 matthw/malware_analysis
Python-инструментарий для анализа вредоносных программ, предназначенный для проверки подозрительных файлов и извлечения индикаторов компрометации для…
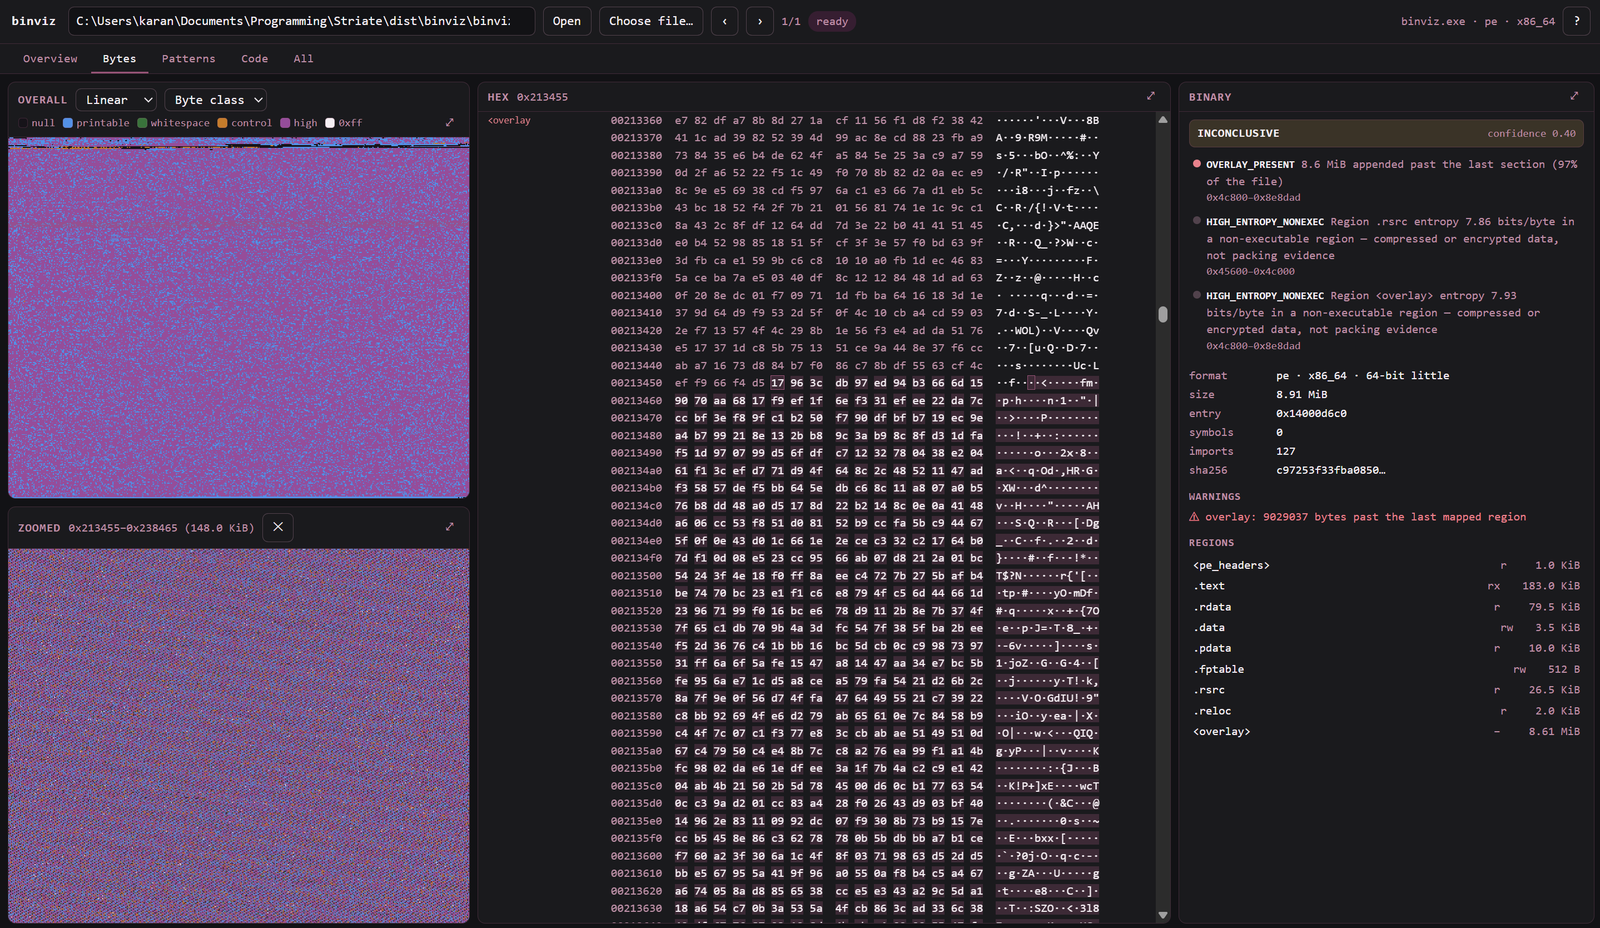 karankantaria/binviz
Бинарный визуализатор и инструмент триажа — энтропия, байт-классы и поверхности Гильберта, точечные диаграммы и графы потока управления на основе…
 calligraf0/cve-2024-0311
Эксплойт для проверки концепции уязвимости CVE-2024-0311, обходящий политику Skyhigh Client Proxy с помощью внедрения процессов и манипуляции…
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 p0dalirius/pdbdownload
Утилита для загрузки PDB-файлов, связанных с переносимым исполняемым файлом (PE).
 vichhka-git/renef-skills
Агентский навык для работы с renef.io — динамическая инструментация Android ARM64: перехват native/Java, патчинг памяти, трассировка системных…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — исследование повышения привилегий в ядре Linux (futex PI rt_mutex UAF ARM32), нацеленное на Huawei Watch 4 Pro (ядро…
 ggfuchsi-oss/lg-webos-kexec
Загружает кастомное ядро Linux на рутованных телевизорах LG webOS через kexec, с поддержкой watchdog SoC, восстановленной реверс-инжинирингом,…
 cplusplus17/deco-filepush-disclosure
Раскрытие информации и PoC для уязвимости чтения/записи корневых файлов в отладочном канале TP-Link Deco XE75 Pro V3 (опкоды tmpsvr 0xC456/0xF0), с…








