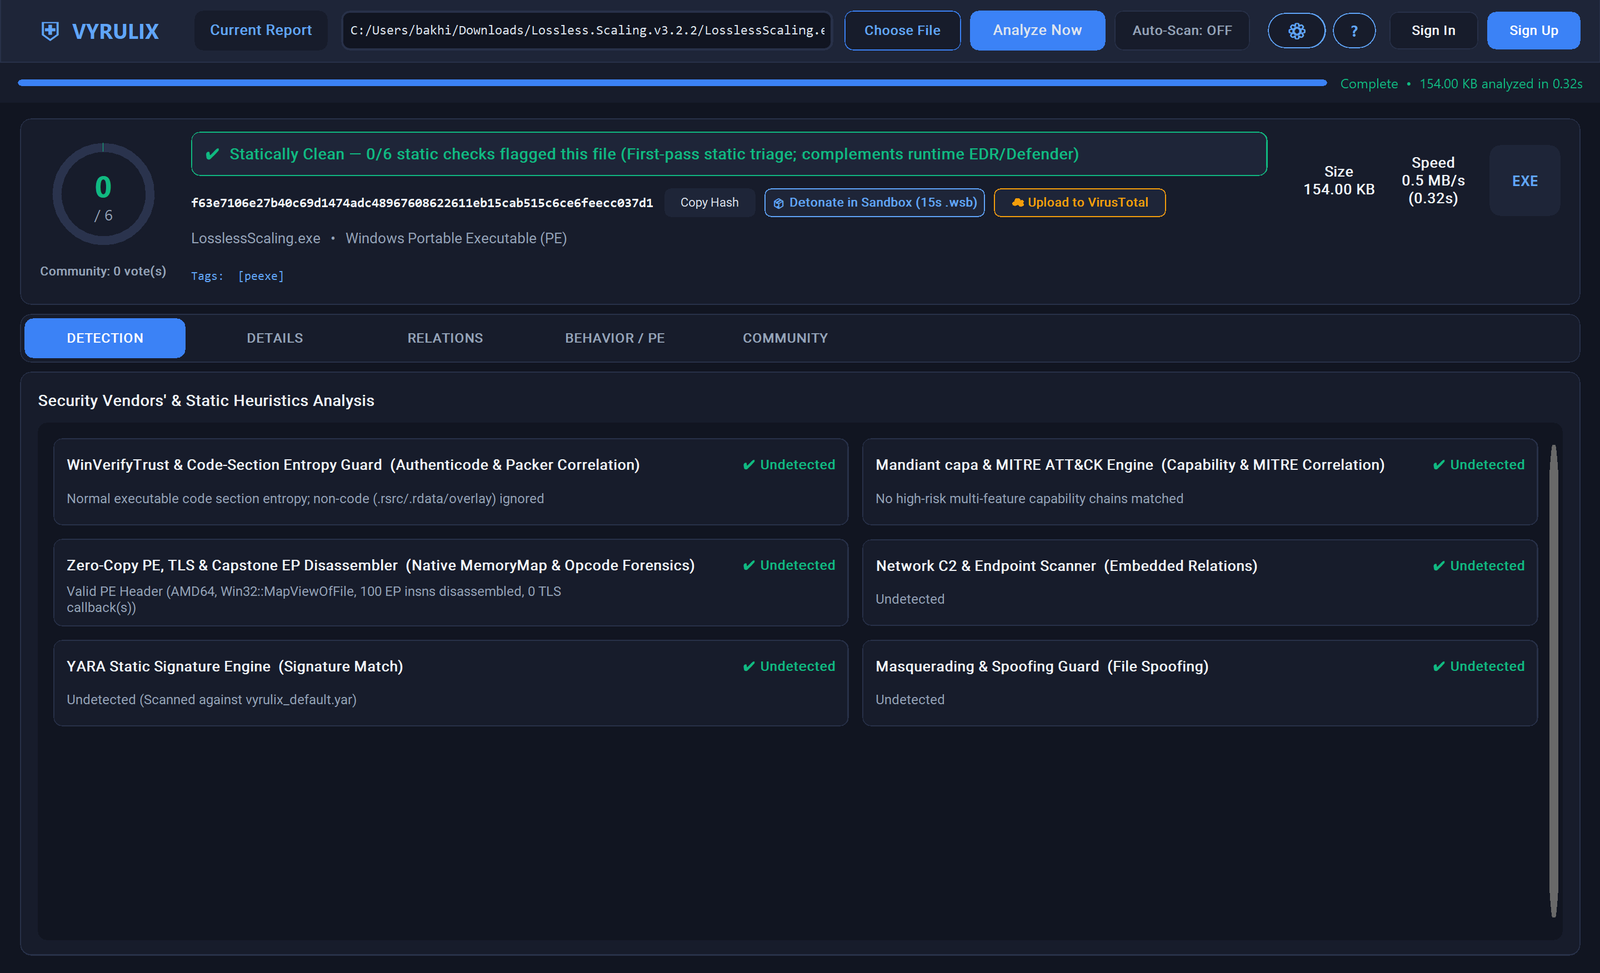

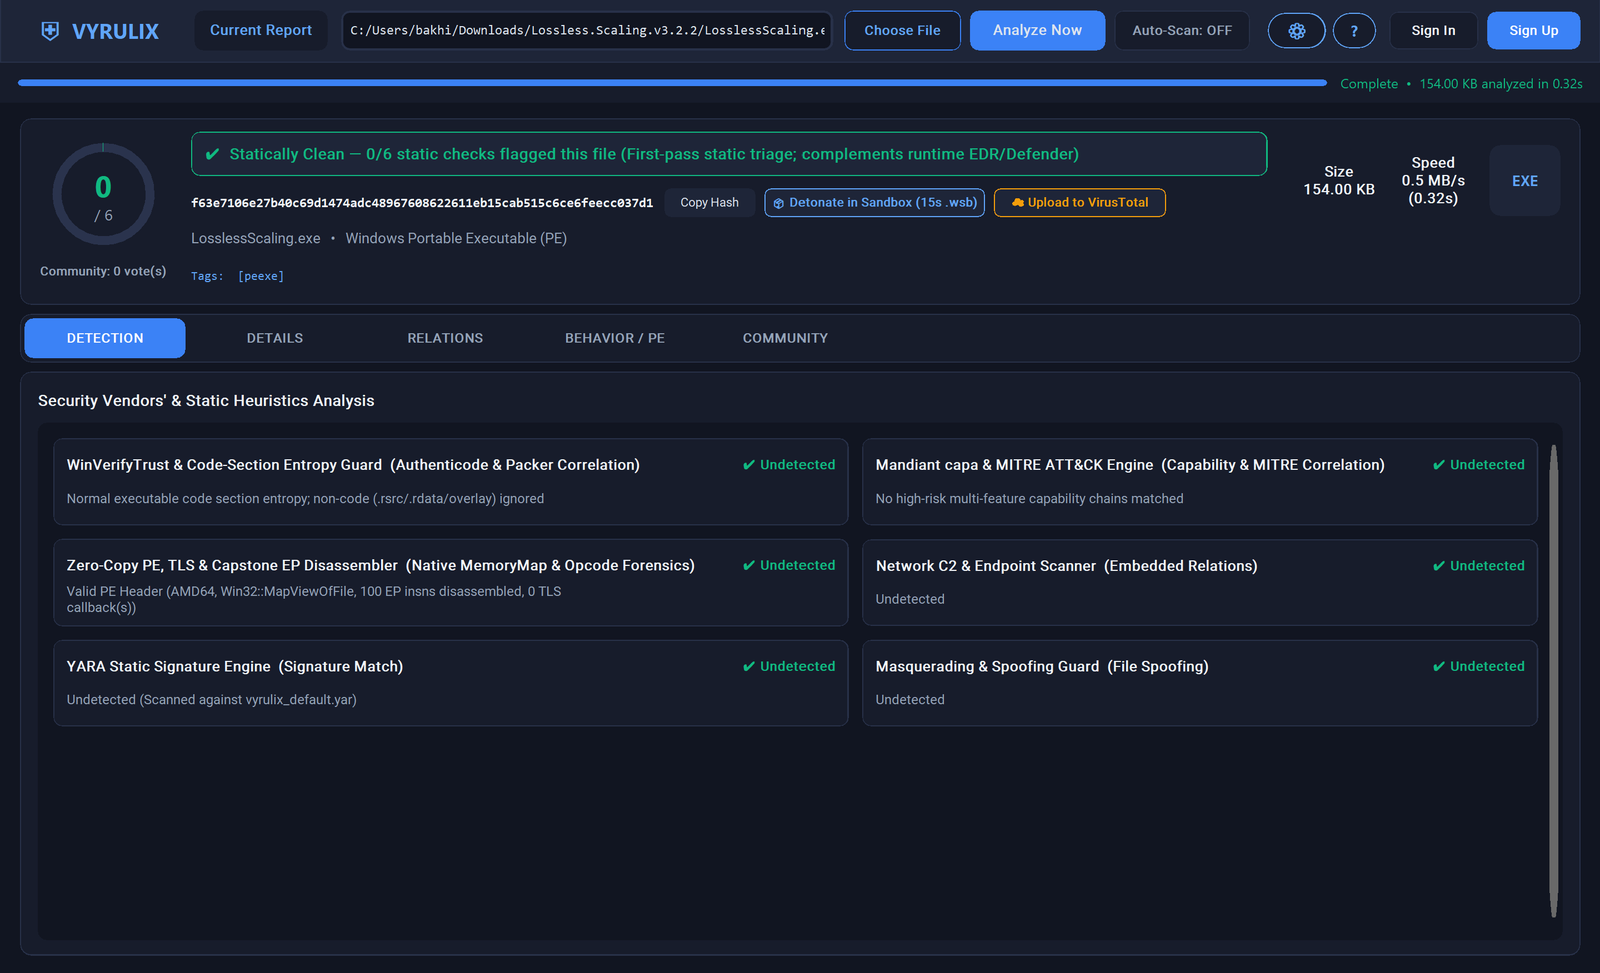
Открытый инструмент для анализа вредоносного ПО на «голом железе» и рабочая среда статической аналитики угроз для Windows (разбор PE через MapViewOfFile, дизассемблирование Capstone, сопоставление с MITRE через capa и детонация в Windows Sandbox за 15 с).
| Вердикт обнаружения и триажа | Глубокий анализ PE, дизассемблирование и поведенческая инспекция |
|---|---|
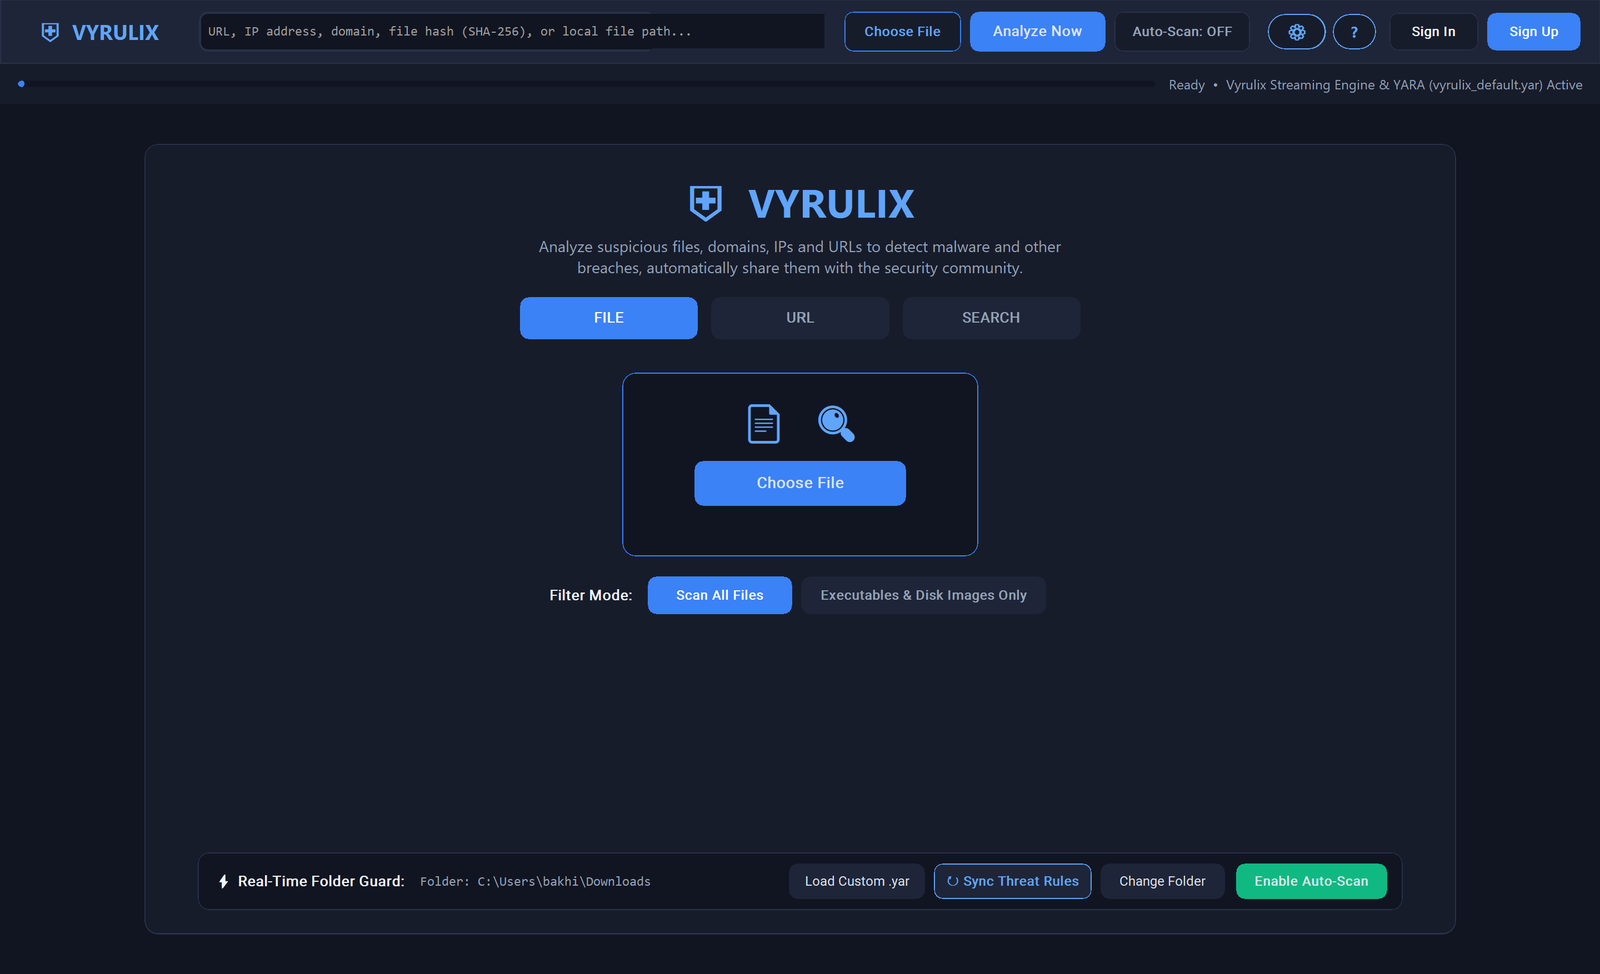 |  |
Vyrulix — это открытая, работающая напрямую на «железе» настольная рабочая среда для триажа вредоносного ПО и статической аналитики угроз для Windows. Она объединяет разрозненные процессы обратной разработки — обеспечивая zero-copy инспекцию PE, дизассемблирование точки входа, поведенческое картирование, кластеризацию вариантов по трём хешам и одноразовую песочницу — в единой унифицированной тёмной панели управления.
Примечание об области применения: Vyrulix — это станция криминалистического триажа и инспекции по требованию, предназначенная для исследователей вредоносного ПО, аналитиков SOC и студентов. Это не агент обнаружения и реагирования на конечных точках (EDR) уровня Ring-0 в реальном времени. Всегда поддерживайте активную защиту конечных точек наряду с этим инструментом.
MapViewOfFile): Инспектирует заголовки PE32/PE32+ напрямую в виртуальной памяти с поддержкой длинных путей Win32 \\?\ (>260 символов) и без раздувания кучи копированием. Оценивает энтропию секций, эвристики истощения таблицы адресов импорта (IAT), рефлективные загрузчики таблицы экспорта (ReflectiveLoader) и TLS-колбэки до точки входа (T1055.005).WTD_REVOKE_WHOLECHAIN) через Win32 WinVerifyTrust (wintrust.dll), подавляя ложные предупреждения о безобидных универсальных упаковщиках для проверенного доверенного ПО, при этом выявляя недоверенные или отозванные подписанные и упакованные бинарники.capa и MITRE ATT&CK®: Преобразует цепочки импорта API, TLS-хуки и структурные аномалии в применимые техники MITRE ATT&CK и идентификаторы Malware Behavior Catalog (MBC) (с опциональной интеграцией автономного CLI capa).Capstone): Дизассемблирует первые 100 инструкций по AddressOfEntryPoint для выявления заглушек упаковщиков (PUSHAD/PUSHFD), циклов расшифровки распаковщиков, обходов PEB/TEB (T1622) и самомодифицирующегося кода (SMC), с поддержкой встроенного резервного декодера x86/x64 на чистом Python.ImpHash, ssdeep (CTPH) и локальность TLSH для кластеризации перекомпилированных или переупакованных вариантов вредоносного ПО, даже когда облачный поиск по SHA-256 не даёт результатов..wsb): Размещает цели под очищенным статическим именем файла внутри микро-VM Hyper-V только для чтения с усиленным монитором PowerShell для перехвата быстрых завершений родительского процесса, TCP/UDP-сигналов и сброшенных дочерних полезных нагрузок (cmd.exe, powershell.exe, rundll32.exe, mshta.exe). (Требуется Windows 10/11 Pro, Enterprise или Education с включённой Windows Sandbox / Hyper-V.)watchdog для автоматического триажа недавно загруженных файлов в паре с локальными заметками аналитика и историей вердиктов, хранящимися в ~/.vyrulix/community.json (с опциональной синхронизацией через VYRULIX_API_PROXY_URL).Для реверс-инженеров, тестирующих внутри одноразовых виртуальных машин, Vyrulix поставляется как портативный исполняемый файл, не требующий зависимостей Python.
Vyrulix-v1.1-win64.zip и сверьте его хеш SHA-256 с примечаниями к выпуску.Vyrulix.exe рядом с его каталогом _internal) и запустите Vyrulix.exe.Чтобы запустить Vyrulix из исходного кода или собрать автономный бинарник локально, убедитесь, что в Windows установлен Python 3.9+.
git clone https://github.com/bakhishovism/Vyrulix.git
cd Vyrulix
pip install -r requirements.txt
python main.py
python build_vyrulix.py
Скомпилированный портативный пакет будет создан по пути dist/Vyrulix/Vyrulix.exe.
Vyrulix/
├── main.py              # CustomTkinter dark-mode UI, report panes, and async worker queue
├── scanner.py           # Zero-copy PE parser, Capstone disassembler, YARA, capa, & .wsb sandbox engine
├── community.py         # Local-first analyst accounts, verdict tallies, and PBKDF2 credential storage
├── build_vyrulix.py     # PyInstaller 6.x spec generator and portable bundle builder
├── requirements.txt     # Python dependencies
└── screenshots/         # UI preview images

