
 #1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit
 emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP
 devrodt2/cve-2026-28609-matroska-pcm-oob
Эксплойт-доказательство концепции и инструментированный стенд для воспроизведения CVE-2026-28609 — записи за пределами границ в MatroskaExtractor…
 vl4dr/cve-2024-42642
Доказательства концепции эксплойтов для трех уязвимостей в механизме обновления прошивки SSD Crucial MX500, позволяющих переполнение буфера и…
 synacktiv/toy-wasm-symbexp
Игрушечный движок символьного исполнения, сопровождающий статью в блоге ...
 xv4l3x/hermit
Инспектирует, декомпилирует и структурно патчит байт-код Hermes (HBC) из приложений React Native, с REPL в стиле GDB, CFG, декомпилятором и патчером…
 werew/qsynth-artifacts
Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…
 sunghoojung/reverse-engineering-browser
Local-first macOS research browser built on a custom Brave build that captures network traffic, fingerprints, scripts, and runtime evidence for…
 epsilonpointori/ikev2-poc
IKEv2, ikeext.dll, CVE-2026-33824, двойное освобождение, подстройка кучи, ROP, фрагментация SKF, Windows exploit, антиотладка, обфускация, API…
 matthw/malware_analysis
Python-инструментарий для анализа вредоносных программ, предназначенный для проверки подозрительных файлов и извлечения индикаторов компрометации для…
 calligraf0/cve-2024-0311
Эксплойт для проверки концепции уязвимости CVE-2024-0311, обходящий политику Skyhigh Client Proxy с помощью внедрения процессов и манипуляции…
 kaandemir993/formbook-payload-extraction-xor-decryption-net-assembly-analysis
Обратно-инженерный анализ Formbook, инфостилера, использующего манипуляции со сборками .NET и XOR-дешифрование. Полная полезная нагрузка извлечена…
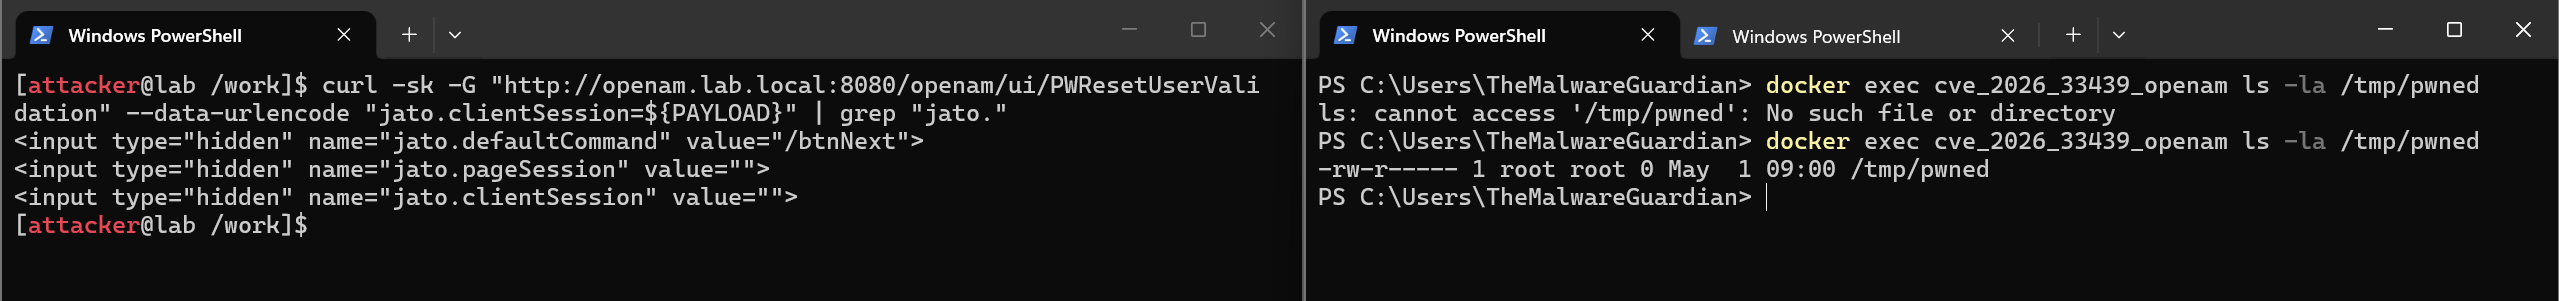 themalwareguardian/cve-2026-33439
Первая публично опубликованная реализация эксплойта для CVE-2026-33439 (RCE до аутентификации в OpenAM через десериализацию jato.clientSession).
 habanada/nativemirror
Native Delphi implementation of PE-sieve functionality with a reusable library, CLI, and PE-sieve-compatible DLL for HollowsHunter integration.
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 набор инструментов: однофайловая toolchain на Go + порт для realme RMX5010 (A16, SM8750)
 p0dalirius/pdbdownload
Утилита для загрузки PDB-файлов, связанных с переносимым исполняемым файлом (PE).
 vichhka-git/renef-skills
Агентский навык для работы с renef.io — динамическая инструментация Android ARM64: перехват native/Java, патчинг памяти, трассировка системных…
 gitchw/ghostlock-cve-2026-43499
CVE-2026-43499 (GhostLock) — исследование повышения привилегий в ядре Linux (futex PI rt_mutex UAF ARM32), нацеленное на Huawei Watch 4 Pro (ядро…
 wzhdgithub/ghostlock
CVE-2026-43499 futex PI stack UAF ???????? - Android GKI 6.1~6.12 ??????? pselect() + futex PI ????????????,??? root ??? SELinux??? OPPO Find…








