Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password
Безопасность встроенных системАтаки на ПаролиАнализ уязвимостейЭксплуатацияОбратная инженерияБезопасность SCADA/ICSБезопасность оборудования и IoT
GitHub
Поделиться
emreovunc/myscada-mypro-7-hardcoded-ftp-username-and-password

mySCADA-myPRO-7-Hardcoded-FTP-Username-and-Password

CVE-2018-11311 | Уязвимость mySCADA myPRO 7, связанная с жестко заданными именем пользователя и паролем FTP

Репозиторий
124368 лет назадЕщё не проверено

mySCADA myPRO 7 Жестко заданные учетные данные

CVE-2018-11311

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2018-11311

https://www.exploit-db.com/exploits/44656/

http://myscada.org/wp-content/uploads/downloads/BOXv7/changelog.txt

Changelog v7.0.46
-----------------
- fix of possible vulnerability as described here https://vuldb.com/?id.118038
  - This release disables download of project using FTP protocol. The download is performed over secure SSL channel now. 
  - You don't have to do anything to activate this, it is done automatically. After the installation restart your system TWICE please. 
- minor bug fixes - speed optimisation  

I. Предыстория

myPRO — это профессиональная система HMI/SCADA, предназначенная в первую очередь для визуализации и управления промышленными процессами. myPRO является эффективным и инновационным решением для любой отрасли, требующей круглосуточной работы. myPRO гарантирует надежный контроль, удобный интерфейс и высокую безопасность. Она поддерживает платформы Windows OS (32/64-bit), Mac OS X и Linux (32/64-bit). (подробнее: https://www.myscada.org/mypro/)

II. Описание проблемы

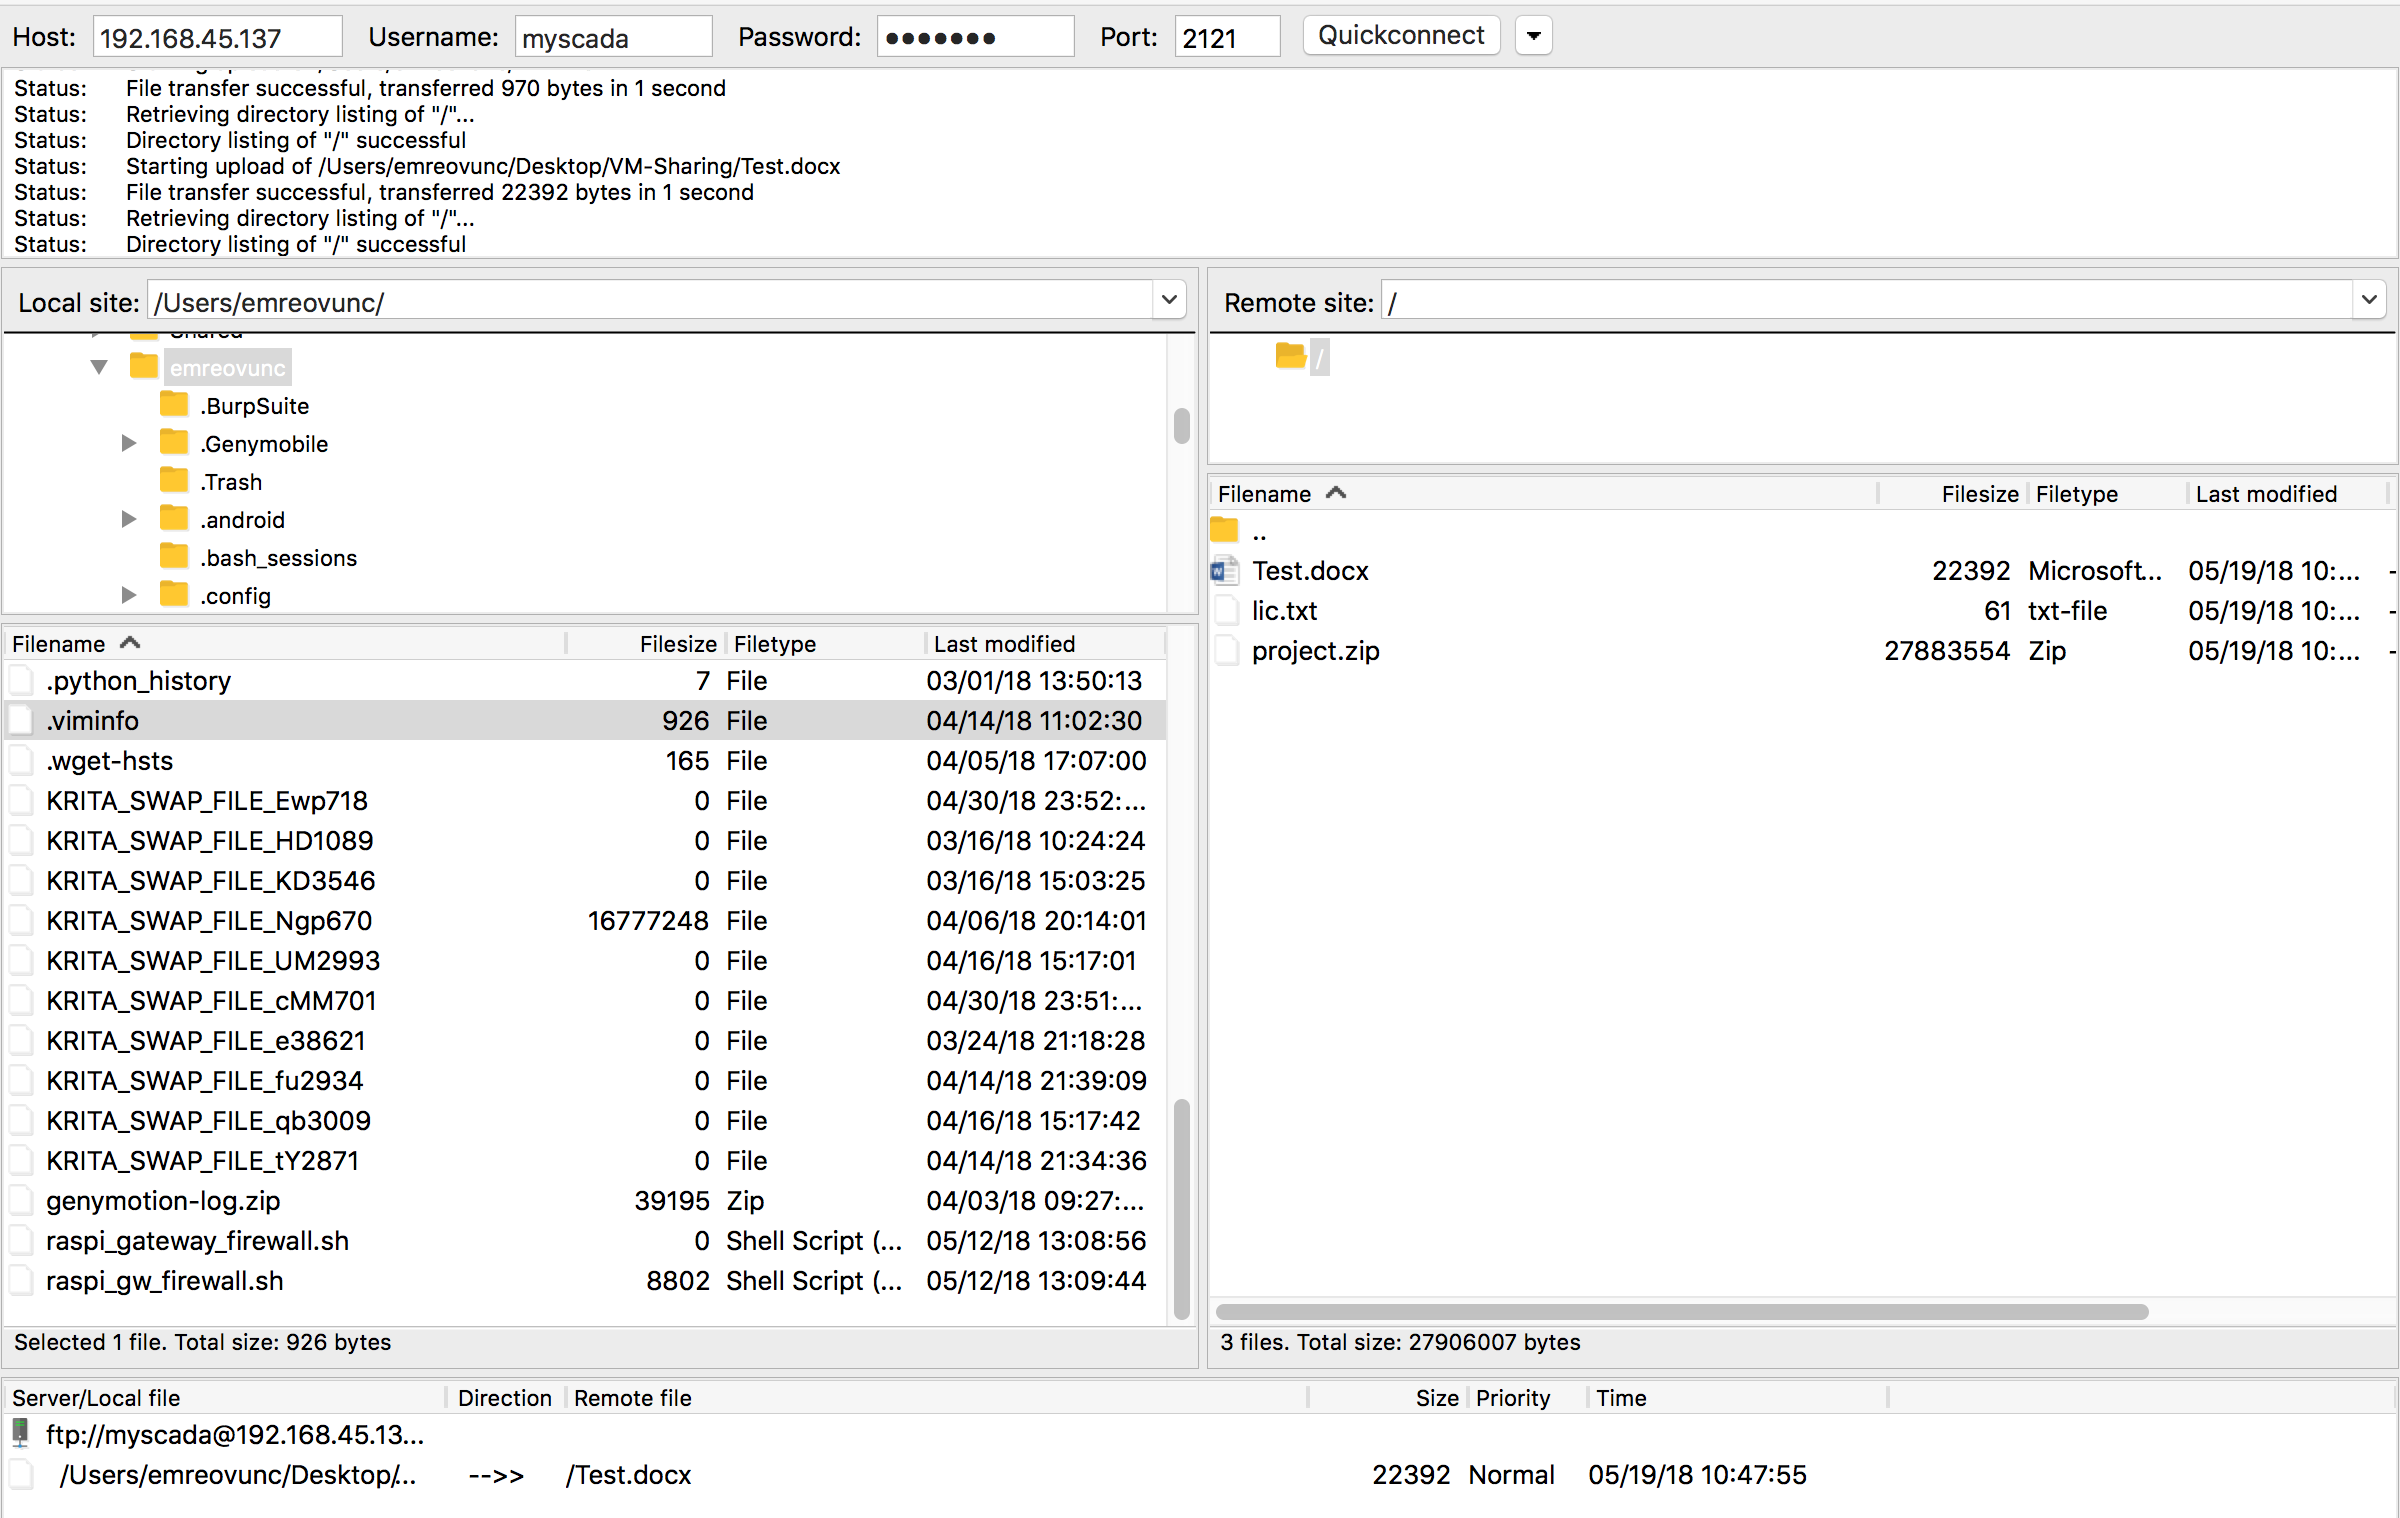
В последней версии myPRO (v7) обнаружено, что информация об имени пользователя и пароле FTP-сервера (работающего на порту 2121) хранится в файле с помощью обратной разработки. Любой, кто подключается к FTP-серверу с авторизованной учетной записью, может загружать или скачивать файлы на сервер, работающий под управлением myPRO.

III. Технические детали

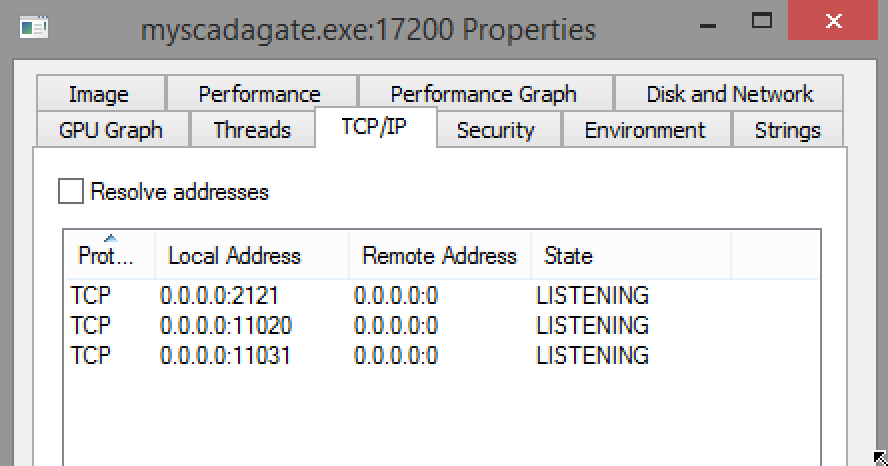
В первую очередь я выяснил, какие порты прослушивает myPRO. Вы можете получить информацию о портах и запущенных службах с помощью команды netstat. Как видно из скриншотов, при установке myPRO открывается множество портов. Уязвимость работает на всех поддерживаемых платформах.

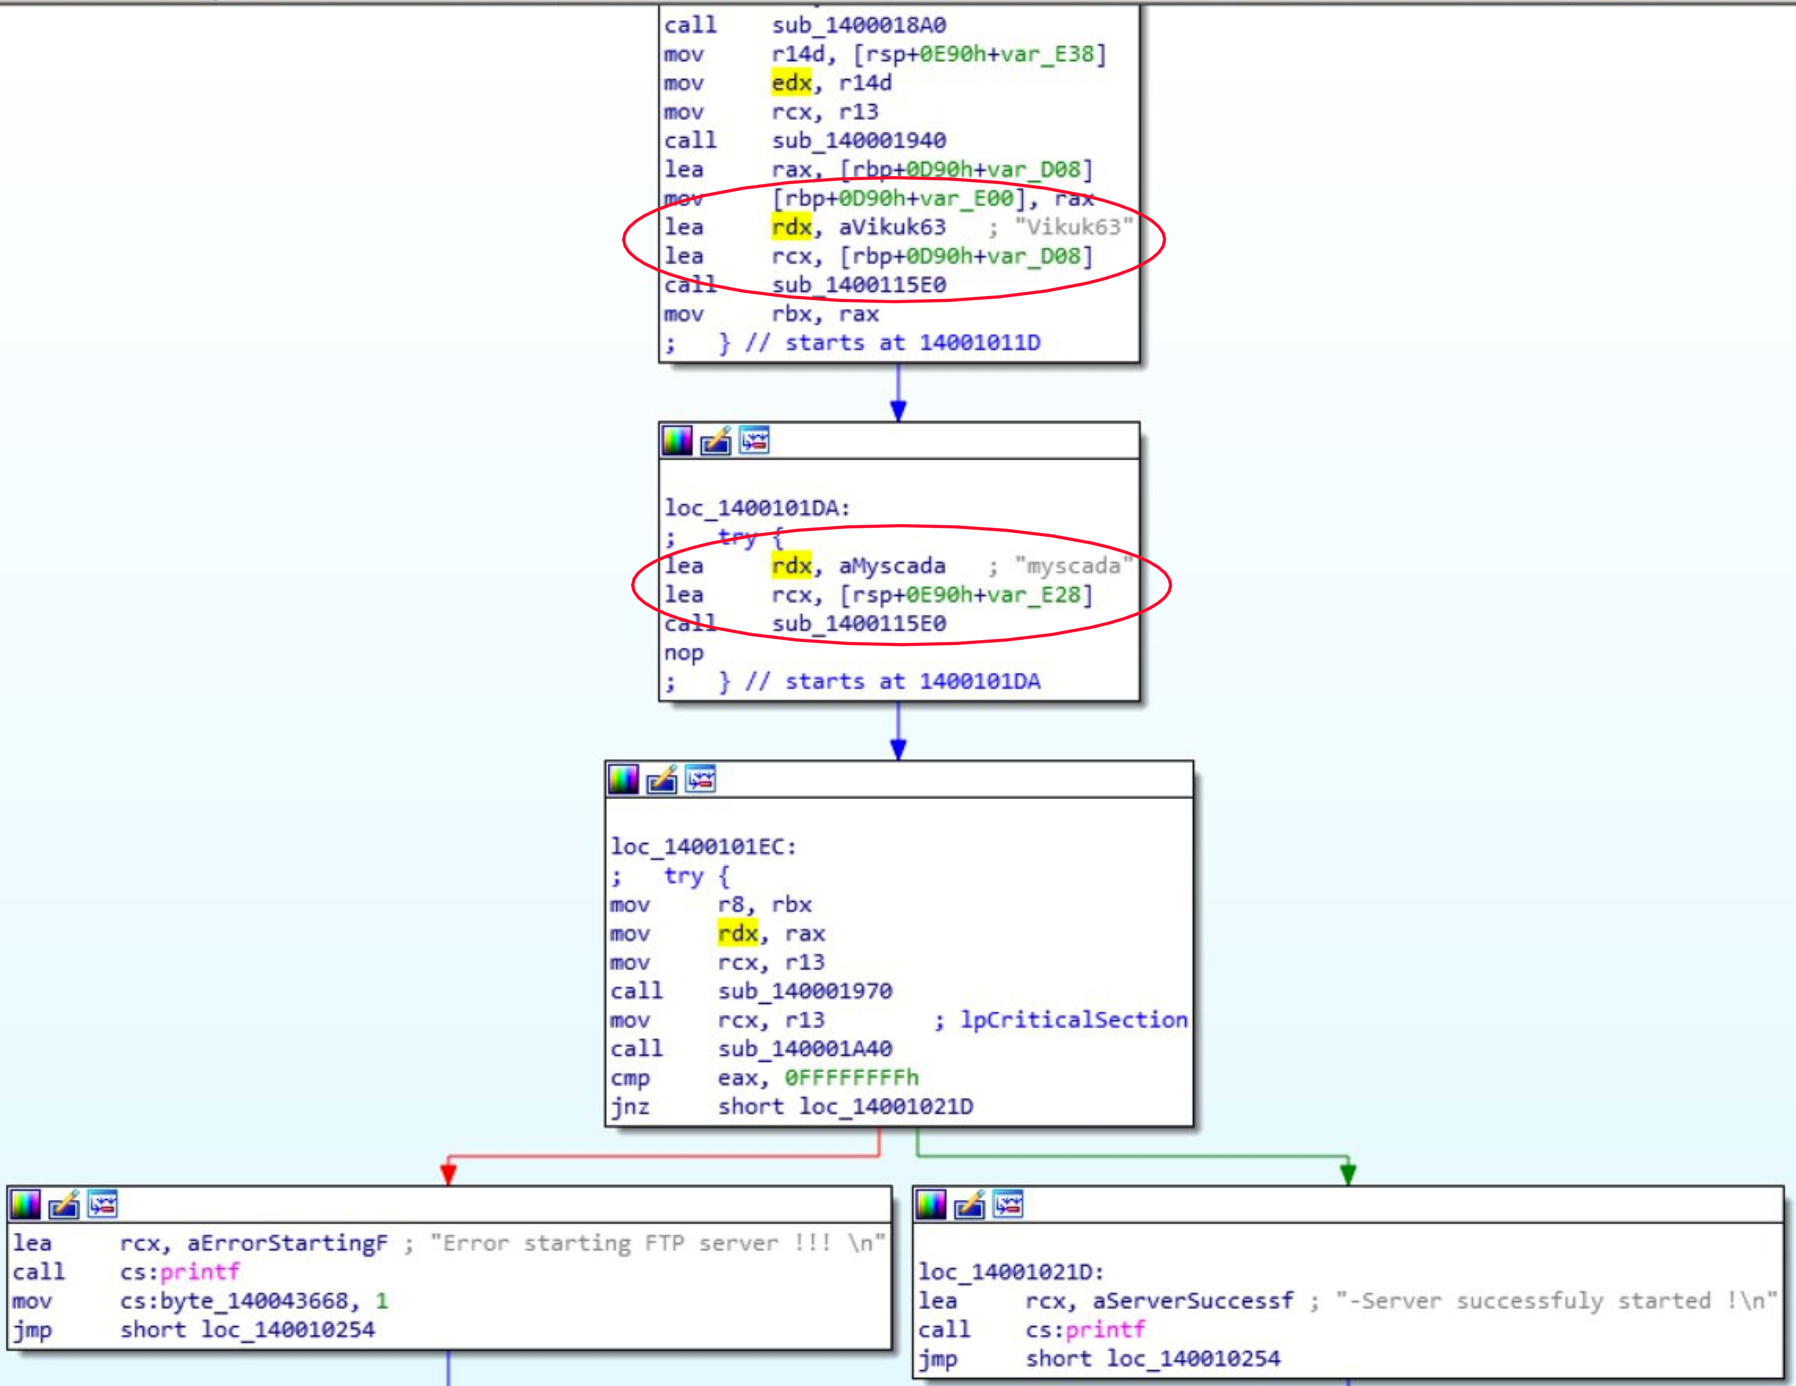
(имя пользователя:пароль) = (myscada:Vikuk63)

alt tag

alt tag

alt tag

В ходе моего первого исследования на Windows OS я заметил, что myPRO имеет множество процессов, и я обратил внимание, что 'myscadagate.exe' прослушивает порт #2121. Порт 2121 важен, поскольку это может быть FTP-сервис.

alt tag

alt tag

Как видно на изображении ниже, я обнаружил, что они поместили имя пользователя и пароль (myscada:Vikuk63) в исходный код. Я получил доступ, подключившись к порту 2121 сервера myPRO с помощью любого FTP-клиента.
alt tag

alt tag

alt tag

IV. Решение

В качестве временного решения необходимо ограничить доступ к порту 2121 извне. Постоянного решения от вендора нет, так как патч недоступен.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →