

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
DrSemu — DrSemu - Инструмент для обнаружения и классификации вредоносного ПО в изолированной среде на основе динамического поведения | Kitploit
Инструменты/GitHubGitHub/secrary/drsemu
Динамический анализ (песочница)Обратная инженерияАнализ вредоносных программАнализ Бинарных Файлов
GitHubsecrary/drsemu

DrSemu

DrSemu - Инструмент для обнаружения и классификации вредоносного ПО в изолированной среде на основе динамического поведения

Репозиторий
279621287 лет назадПроверено Kitploit
Поделиться

Dr.Semu

Dr.Semu запускает исполняемые файлы в изолированной среде, отслеживает поведение процесса и на основе правил Dr.Semu, созданных вами или сообществом, определяет, является ли процесс вредоносным.
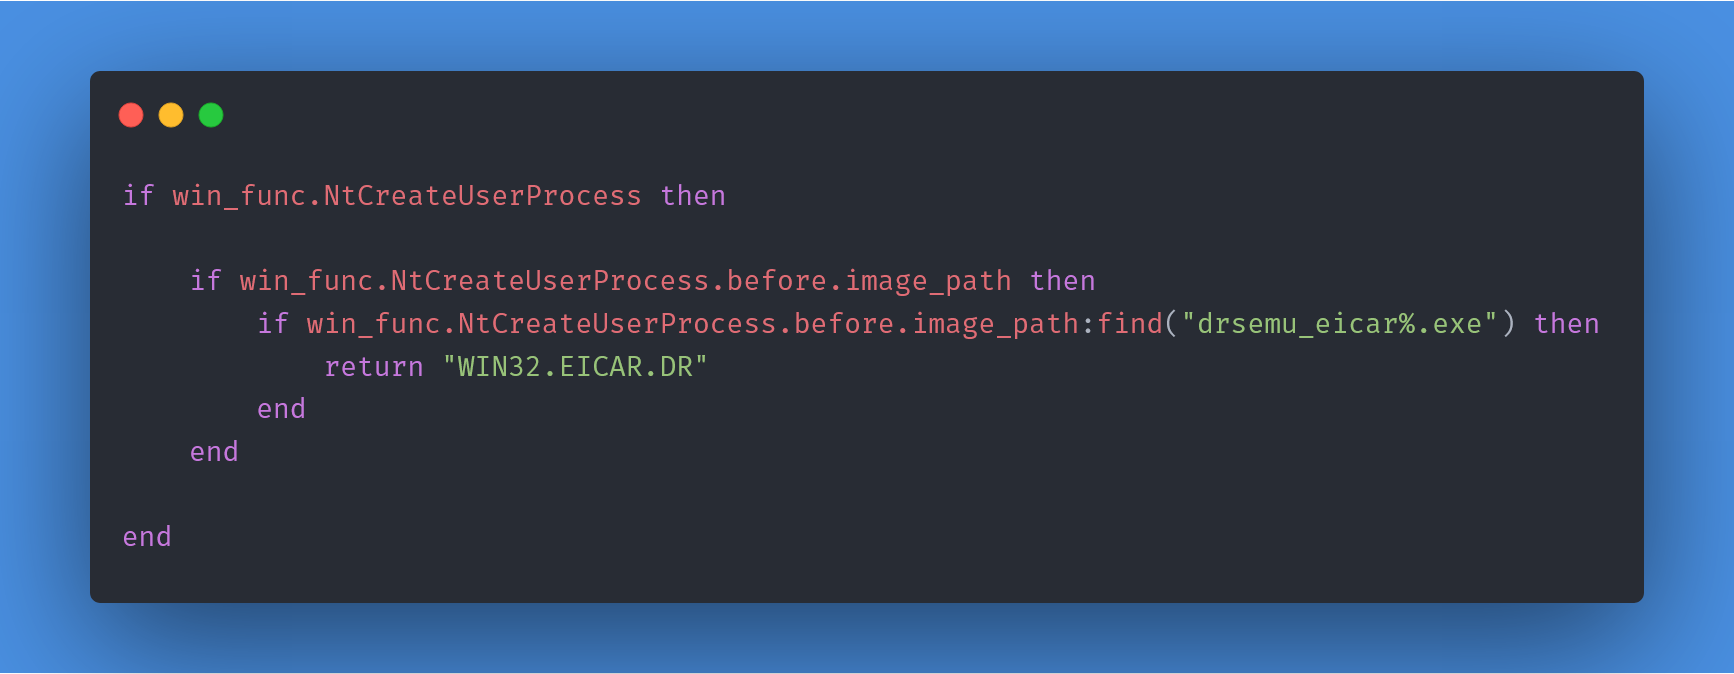
drsemu_lua

[Инструмент находится на ранней стадии разработки]

об авторе: @_qaz_qaz

С помощью Dr.Semu вы можете создавать правила для обнаружения вредоносного ПО на основе динамического поведения процесса.

Изоляция через перенаправление

Всё происходит в пользовательском режиме. Windows Projected File System (ProjFS) используется для предоставления виртуальной файловой системы. Для перенаправления реестра он клонирует все кусты реестра в новое расположение и перенаправляет все обращения к реестру.

Подробнее о других перенаправлениях (изоляция процессов/объектов и т.д.) смотрите в исходном коде.

Мониторинг

Dr.Semu использует DynamoRIO (платформу динамической инструментации) для перехвата потока, когда он собирается пересечь границу пользовательского и ядерного режимов. Это дает тот же эффект, что и перехват SSDT, но в пользовательском режиме и без внедрения хуков.

На этом этапе Dr.Semu создает JSON-файл, содержащий информацию о перехвате.

Обнаружение

После завершения процесса на основе правил Dr.Semu мы получаем результат: обнаружен ли исполняемый файл как вредоносный или нет.

Правила/Обнаружения Dr.Semu

Правила Dr.Semu

Они написаны на Python или LUA (находятся в папке dr_rules) и используют динамическую информацию из перехвата и статическую информацию о сэмпле. Добавление поддержки других языков тривиально.
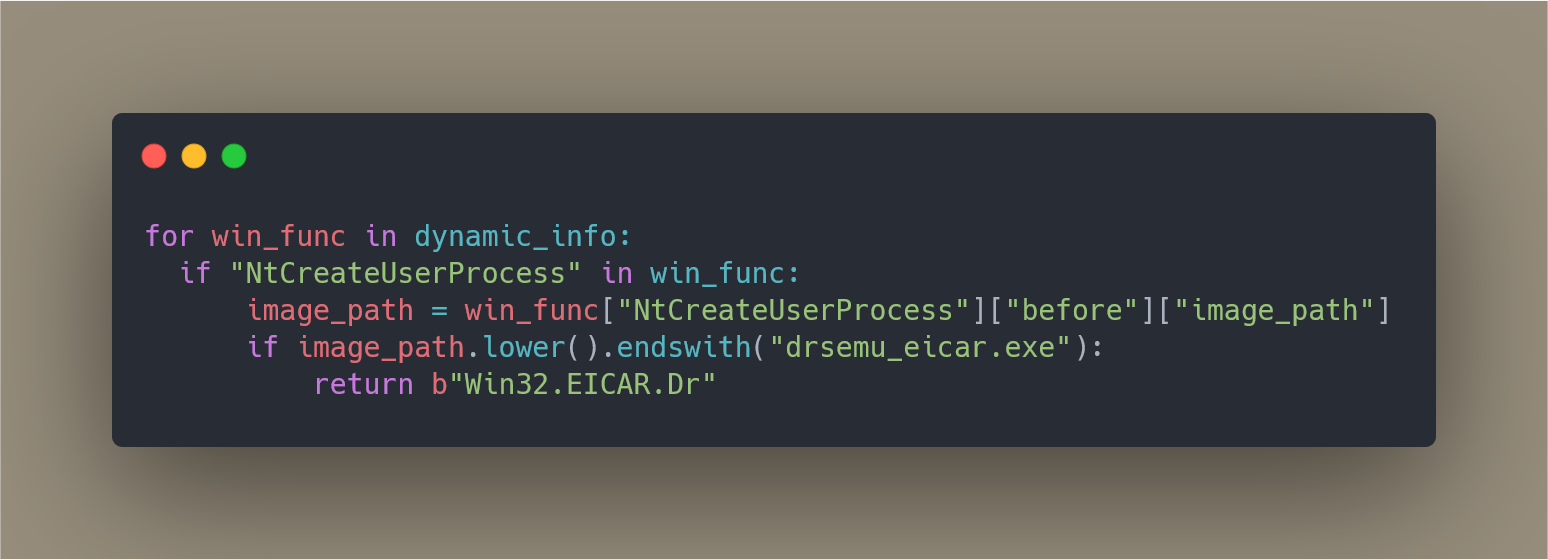
drsemu_rule_python

Пример (Python): https://gist.github.com/secrary/ac89321b8a7bde998a6e3139be49eb72

Пример (Lua): https://gist.github.com/secrary/e16daf698d466136229dc417d7dbcfa3

Использование

  • Используйте PowerShell для включения ProjFS в окне PowerShell с повышенными привилегиями:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart

  • Загрузите и распакуйте zip-файл со страницы релизов

  • Загрузите DynamoRIO и распакуйте в папку DrSemu, переименовав в dynamorio

  • Установите Python 3 x64

DrSemu.exe --target file_path

DrSemu.exe --target files_directory
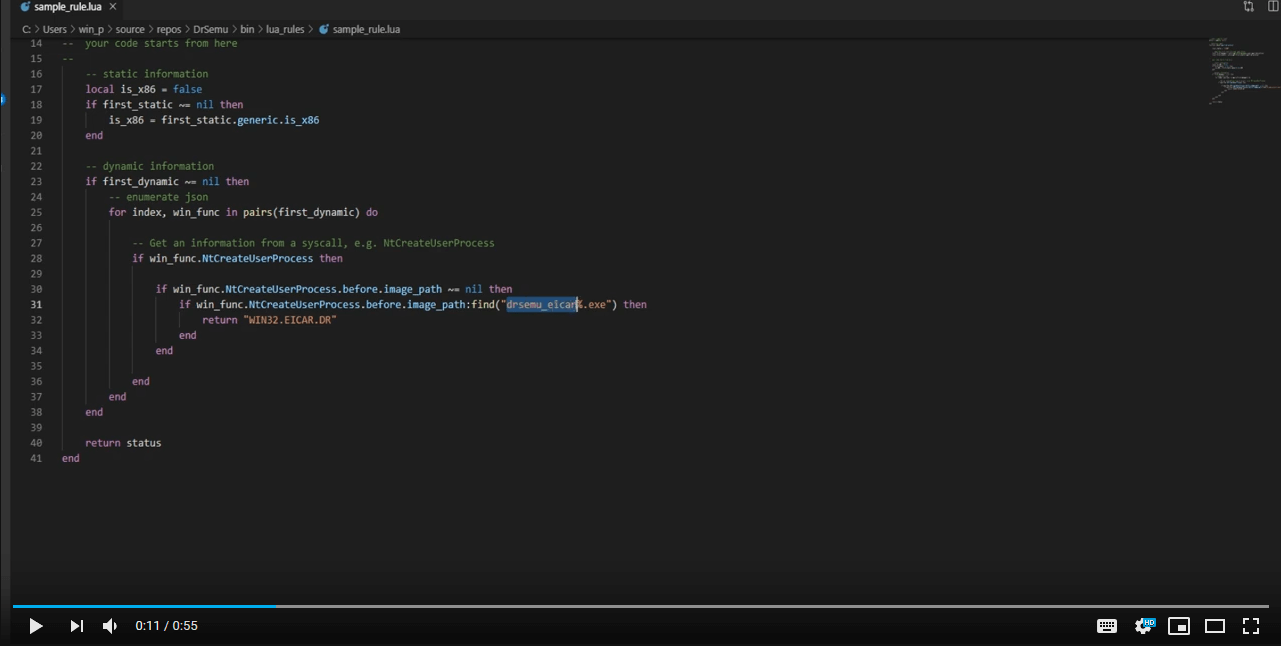
DEMO

DrSemu DEMO

СБОРКА

  • Используйте PowerShell для включения ProjFS в окне PowerShell с повышенными привилегиями:

Enable-WindowsOptionalFeature -Online -FeatureName Client-ProjFS -NoRestart
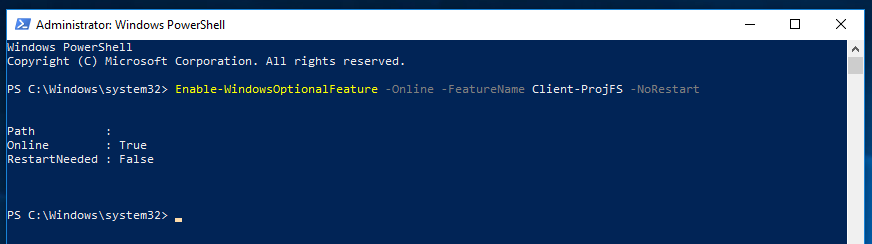
powershell

  • Установите Python 3 x64

  • Загрузите DynamoRIO и распакуйте в папку bin, переименовав в dynamorio

  • Соберите библиотеку pe-parser-library.lib:

    • Сгенерируйте проект VS из DrSemu\shared_libs\pe_parse с помощью cmake-gui
    • Соберите 32-разрядную библиотеку в папке build (\shared_libs\pe_parse\build\pe-parser-library\Release\) и 64-разрядную в build64
    • Измените параметр библиотеки времени выполнения на Multi-threaded (/MT)
  • Установите LauncherCLI в качестве запускаемого проекта

TODO

  • Решить проблемы, связанные с изоляцией
  • Улучшить синхронизацию
  • Обновить описание, добавить больше деталей
  • Создать графический интерфейс для инструмента

Ограничения

  • Минимальная поддерживаемая версия Windows: Windows 10, версия 1809 (из-за Windows Projected File System)
  • Максимальная поддерживаемая версия Windows: Windows 10, версия 1809 (DynamoRIO поддерживает версии Windows 10 до 1809)


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




