
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
metame — metame — это движок метаморфического кода для произвольных исполняемых файлов. | Kitploit

Инструменты/GitHubGitHub/a0rtega/metame
Генерация полезной нагрузкиОбратная инженерияАнализ вредоносных программАнализ Бинарных ФайловЭксплуатация Бинарных Файлов
GitHuba0rtega/metame

metame

metame — это движок метаморфического кода для произвольных исполняемых файлов.

Репозиторий
60592377 лет назадПроверено Kitploit
Поделиться

metame

metame — это простой движок метаморфического кода для произвольных исполняемых файлов.

Из Википедии:

Метаморфический код — это код, который при выполнении выводит логически эквивалентную версию собственного кода в некоторой интерпретации. Он используется компьютерными вирусами для предотвращения распознавания шаблонов антивирусным ПО.

Реализация metame работает следующим образом:

  1. Открыть заданный бинарный файл и проанализировать код.
  2. Случайным образом заменить инструкции на эквивалентные по логике и размеру.
  3. Скопировать исходный бинарный файл и наложить изменения для создания мутировавшего варианта.

В настоящее время поддерживаются следующие архитектуры:

  • x86 32-бит
  • x86 64-бит

Кроме того, поддерживаются различные форматы файлов, так как для разбора файлов и анализа кода используется radare2.

Пример кода до и после мутации:
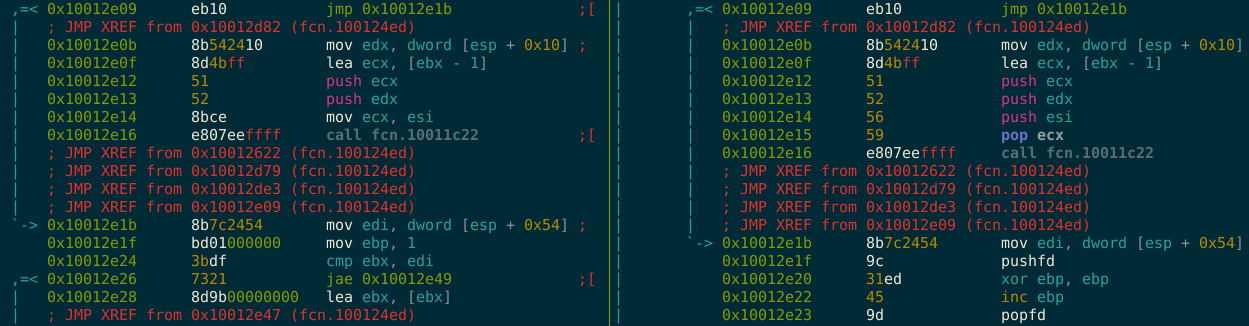
alt text

Подсказка: в этом фрагменте заменены две инструкции.

Вот ещё один пример того, как он может превратить NOP sled в эквивалентный код:
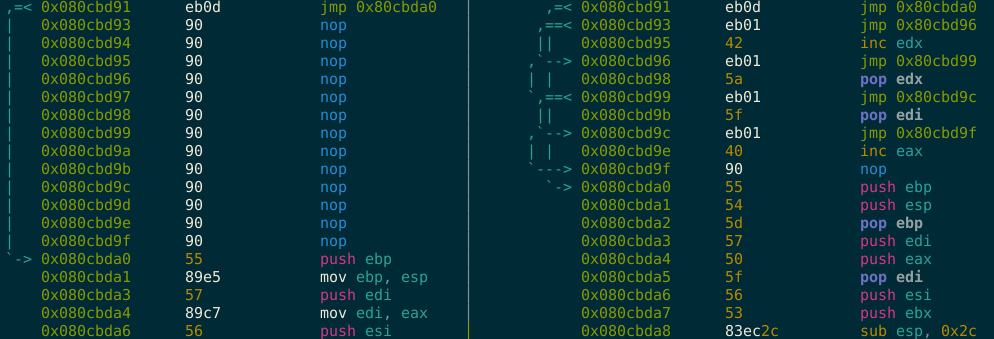
alt text

Установка

pip install metame

Это также должно установить зависимости.

Вам также понадобится radare2. Обратитесь к официальному сайту за инструкциями по установке.

simplejson также является «желательной» зависимостью для небольшого прироста производительности:

pip install simplejson

Использование

metame -i original.exe -o mutation.exe -d

Используйте metame -h для справки.

Лицензия

Этот проект выпущен под лицензией MIT.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





